FPGA 专家 12:部分可重配置 PR 深水区——分区、ICAP、动态加载
本文是
fpga/专家层第 15 篇。概念入门见进阶 部分可重配置 PR 入门;运行时加载与 Linux 协同见 Zynq PS/PL,比特流安全见 FPGA 安全。
一、结构与加载路径
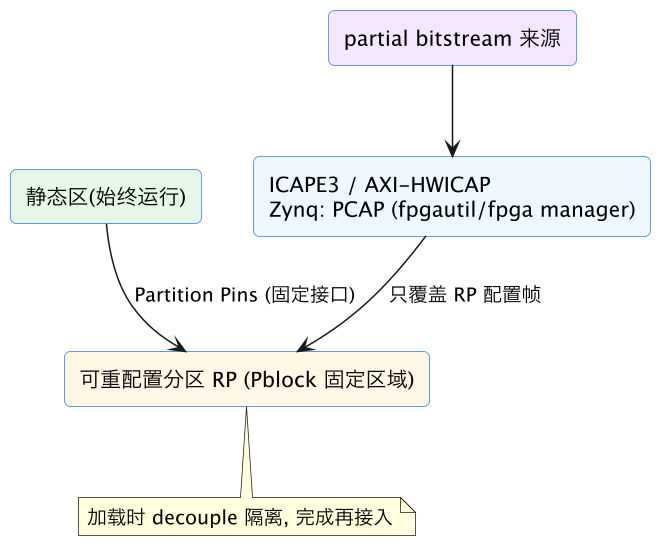
| 加载路径 | 场景 |
|---|---|
| ICAPE3 / AXI-HWICAP | 纯 FPGA,PL 内控制状态机或 CPU 经 AXI 喂流 |
| PCAP(Zynq) | PS 管理,Linux fpgautil/fpga manager,主流 |
| SelectMAP/JTAG | 生产/调试 |
二、分区与时序纪律
- Pblock 框 RP:资源按最大 RM 留足、对齐时钟列/BRAM 列;
- Partition Pins:RM 只经边界固定 pin 通信,端口列表与 RP 定义一致;
- 全局资源(MMCM/BUFG/DDR 控制器)放静态区共享;
- 静态时序锁存,各 RM 独立收敛,换 RM 不影响静态;
- 接口用 AXI-Stream/FIFO/valid-ready 标准解耦,便于隔离。
三、PR 实现流程
1. 综合: 顶层 + 各 RM 分别综合(RM 为独立 module)
2. link_design: RP 以 black box 占位, 静态布局布线 → 锁存 context
3. 对每个 RM: 基于锁存的静态上下文实现 RM, 生成 partial bitstream
4. 输出: full bitstream(上电用) + 多个 partial bitstream
5. 运行时: ICAP/PCAP 加载 → decouple 隔离 → 切换 → 重新接入
四、工程坑点
| 坑 | 后果 | 正确做法 |
|---|---|---|
| RP 资源按小 RM 留 | 大 RM 装不下 | 按最大 RM 预留 |
| static 改了不重出 partial | 刷入功能异常 | 同版本发布+版本校验 |
| 加载时不 decouple | 假数据灌坏流水线 | 隔离/钳位+握手接入 |
| RM 直接拉静态内部信号 | PR 实现失败 | 全走 partition pin |
| RM 内放 MMCM/全局资源 | 冲突 | 全局资源留静态区 |
| 切换无数据面配合 | 丢包/状态错乱 | 暂停/缓冲/帧边界切换 |
五、分区架构设计:Pblock、partition pin 与静态区边界
PR 项目成败的八成在第一次分区架构,而不是工具命令。设计分区要同时满足功能、物理和时序三重约束。功能上,应沿天然边界切:可切换的协议引擎、不同工作模式的算法核、多租户加速函数适合做 RM;共享的时钟/复位基础设施、DDR 与高速收发器控制器、配置控制器(ICAP/HWICAP 自身)、跨分区公共数据通路必须留静态区。一个常见错误是把“可能要改”的模块都做成 RP,结果静态区被切得只剩骨架,每个 RM 都要重复实现公共逻辑——PR 解决的是“确定要动态替换的整块功能”,不是版本管理替代品。物理上,Pblock 必须是工具可布线的完整区域:覆盖足够的 LUT/FF/DSP/BRAM/URAM(按最大 RM 再加 20%~30% 余量)、对齐器件的时钟区域和列资源(某些资源如收发器、块 RAM 列不能被 Pblock 边界斜切)、包含 RM 所需的局部时钟资源但不占有全局 MMCM;多个 RP 之间留缓冲列,降低布线拥塞互相影响。Pblock 画得太碎或跨 SLR 都会让实现时间和时序同时恶化。
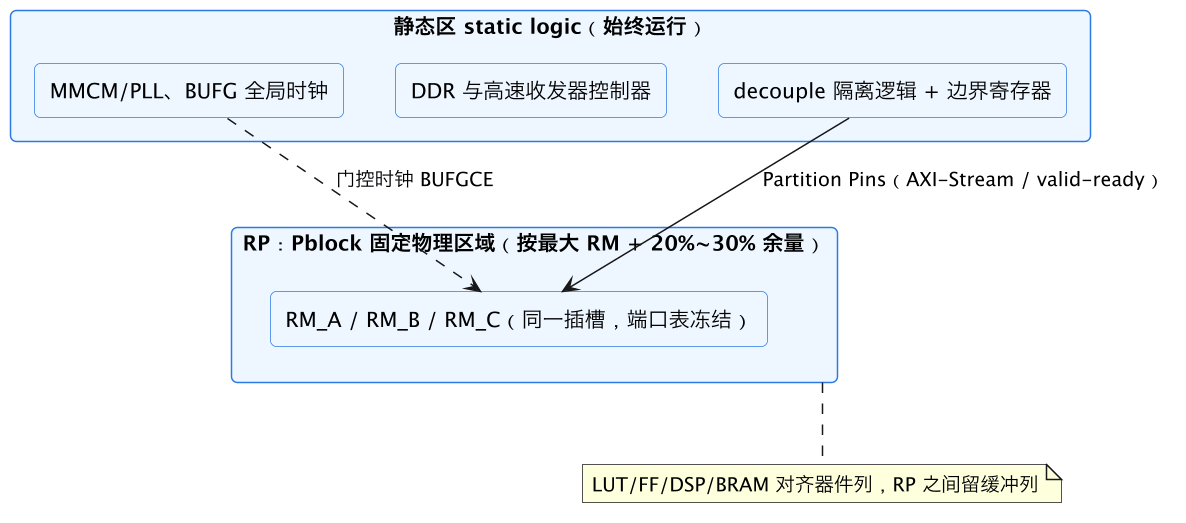
接口上,RM 与静态区只能通过 partition pin(RP 边界逻辑)通信,端口表在静态设计中冻结,每个 RM 必须实现完全相同的端口(名称、位宽、方向、时钟域)。接口设计应主动标准化:数据流用 AXI-Stream + FIFO 落地,控制用 AXI-Lite 或固定寄存器组,时钟/复位/状态走专用窄端口;在边界两侧各放一级寄存器,使时序路径“止于边界寄存器”,这样 RM 内部和静态内部各自独立收敛,跨分区只有一个周期的已知延迟。禁止 RM 直接窥探静态区内部信号、禁止跨分区组合逻辑、禁止一个 RM 直接连另一个 RM(必须经静态区中转)。还应在架构期决定调试与监控接口:所有 RM 状态经统一的状态/版本寄存器上报,ILA 核放静态区通过边界信号观测(RM 内部探针需要在每个 RM 版本中预置并保持位置兼容)。把分区图画成正式架构文档(区域坐标、资源预算、端口表、时钟复位策略、切换协议),评审通过后再动工具,PR 就成功了一半。
六、时序与实现流程:上下文锁存、OOC 与多版本构建
PR 的实现流程比普通设计严格得多,理解每个产物为什么存在,才能驾驭构建失败。标准流程是:先把各 RM 作为独立模块带时序约束综合(out-of-context 思路,RM 综合时不知道最终布局,端口被当作黑盒边界);静态设计(RP 位置放 black box)做一次完整布局布线,这一步确定 partition pin 的物理位置和全部静态布线,结果作为静态上下文被锁存;然后对每个 RM,在这个锁存上下文之上分别实现——工具只在 Pblock 内放置布线 RM,静态部分逐比特保持不变,这保证了任意 RM 之间切换不会影响静态逻辑时序;最终输出一个完整比特流(上电默认配置)和每个 RM 的 partial bitstream(部分版本还生成清除用 blank bitstream)。理解“逐比特不变”很重要:它不仅是时序保证,也是 partial 只含区域配置帧、体积可控的原因。
工程化构建有几个关键纪律。第一,版本一致性:静态上下文的哈希(或工具生成的 fingerprint)必须嵌入每个 partial 文件和完整比特流,运行时加载前由软件/硬件比对,防止旧 partial 刷新静态(错配可能导致内部冲突甚至器件级配置错误)。第二,约束分层:静态 XDC、RP 边界 XDC、各 RM 独立 XDC 分开管理,RM 内部时钟周期等约束在每次 RM 实现时生效,全局时钟定义只在静态侧。第三,结果可复现:PR 流程对工具版本敏感,工具升级后原则上要重出全套(静态+全部 partial),CI 中固定工具版本并把所有比特流作为一个发布集合管理(发布模型见 20 比特流烧录与四方版本一致 manifest/门禁)。第四,资源审计:每次 RM 实现后检查 Pblock 利用率和布线拥塞,余量低于阈值(如 LUT>80%)就预警——RM 迭代变胖是 PR 项目最常见的慢性失效。第五,构建时间管理:RM 数量多时实现时间线性增长,用并行构建和只重建变更 RM 的缓存策略,但静态上下文变更必须全量重建。把这些流程脚本化进版本管理和 CI(专家 46),PR 才不是“某位工程师电脑里的黑魔法”。
七、运行时切换:decoupling、安全状态机与切换时序
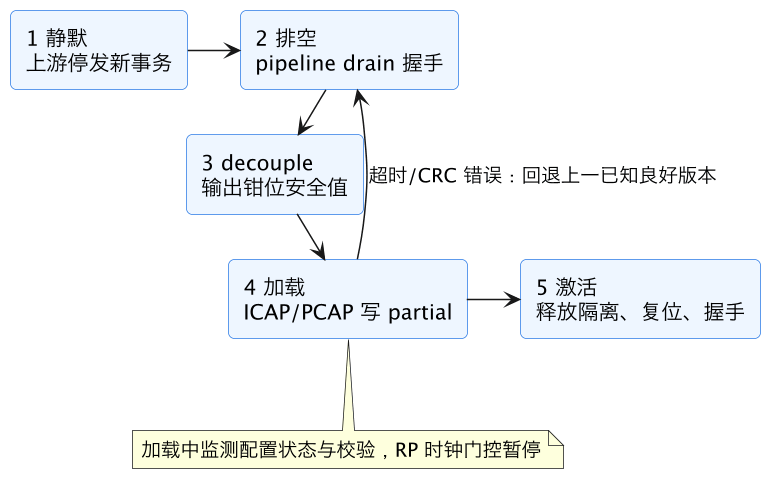
动态加载期间 RP 的配置位在逐帧改变,RM 的触发器内容和输出在中途是未定义的,直接连着数据通路必然喷出假数据、假握手甚至虚假中断。因此切换协议是 PR 设计的核心运行时逻辑,标准做法分五步:静默——上游停止向该功能发新事务(软件层停队列/驱动 quiesce,或数据面自动在报文/帧边界暂停);排空或标记——等待 RM 内流水线排空(带 drain 完成握手),或明确丢弃在途数据并让上层按序号重放;decouple——静态区隔离逻辑把 RP 输出钳位到安全值(valid 拉低、error/中断屏蔽、AXI 通道拉空闲),输入侧保持静止;加载——经 ICAP/PCAP 写入 partial bitstream,期间监测配置状态和 CRC/校验;激活——释放隔离、复位 RM、等 ready/版本寄存器有效、重新握手恢复数据流。每一步都有超时和失败回退(加载失败恢复上一个已知良好版本),整个状态机在静态区或 PS 侧实现,绝不能放在正在被重配的 RM 里。
时序与资源细节同样要落实。加载耗时取决于 partial 体积和配置时钟:大 RP 的 partial 可达几 MB,ICAP 带宽(按器件和配置时钟,几百 Mb/s 量级)决定切换时间通常在毫秒到几十毫秒,必须在产品规格中写明“切换中断窗口”,数据面用缓冲吸收或在业务允许的维护窗口切换;Zynq 经 PCAP/DMA 加载效率高,是软件定义功能切换的主流路径。时钟策略上,多数流程建议加载时暂停送入 RP 的可门控时钟(BUFGCE 关掉),加载完成后随复位顺序恢复,避免配置过程中的时钟导致未定义行为。多 RP 系统要定义全局切换编排器:支持多个 RM 独立切换、防止切换风暴(同时重配多个区造成电流瞬态和带宽争抢)、记录切换日志(谁、何时、从哪个版本切到哪个版本、结果)。还要覆盖异常:加载掉电(上电后检测“半配置”状态并强制重配该区)、看门狗发现 RM 失活后的自动重载(fault recovery 模式)、以及产线首次烧录的默认 RM 与完整镜像策略。把这些写成状态机和时序图并做故障注入测试(截断比特流、错误版本、加载中掉电),切换逻辑才算产品级。
八、安全与供应链:签名、加密与比特流完整性
PR 把“现场改变硬件行为”变成常规操作,也因此把比特流变成了活跃的攻击面。威胁模型至少包括:攻击者替换存储中的 partial 文件植入恶意 RM(可以访问同一 FPGA 内静态区连接的全部引脚和 DMA 通道)、降级到有缺陷的旧版本(rollback 攻击)、加载损坏/截断文件造成设备异常、利用 RM 间共享资源做侧信道。防护层次如下。完整性与鉴权:高安全器件启用比特流认证加载支持(RSA/ECDSA + 哈希),partial 文件随发布签名,加载链路在写入配置端口前验签;即使器件的硬件认证不覆盖 partial(不同代际支持不同,要查手册),也应在 PS/安全处理器侧先验证再放行加载。防回滚:在防篡改存储(eFUSE 或安全闪存单调计数器)中记录已接受的最低版本号,拒绝旧版本。机密性:设计可能泄露 IP 时用加密比特流(密钥 provisioning 流程、密钥更新策略要与产线配合)。
架构隔离是纯逻辑层面必须做的:RM 只连接完成功能所必需的 partition pin,不要因为方便把全部 AXI 总线、调试口、主 DMA 通道挂到每个 RP;多租户场景中 RM 的地址访问窗口由静态区防火墙(AXI 协议转换+地址过滤)强制限定,RM 不能发起对他人内存或配置口的事务(云 FPGA Shell 模型,见 专家 24)。供给与运维:升级包按“静态镜像+全套兼容 partial”的清单发布,验签失败保留旧版本运行;调试接口(ICAP 的用户态入口、JTAG)在量产配置中关闭或加认证;切换日志防篡改(环形日志写到安全存储)。测试上要做负向验证:错误签名、跨型号文件、伪造版本号、超大文件全部被拒绝,且拒绝后设备仍处安全态。安全启动与动态重配必须整体设计——只对启动镜像签名而放任运行时加载未认证 partial,等于前门上锁、后门敞开。
九、典型应用架构:时分复用、在线升级与云多租户
不同应用的 PR 架构差异很大,识别场景能避免过度设计。场景一,功能时分复用:设备在不同时段执行不同大功能(白天采集、夜间回放;同一端口接不同传感器时加载对应协议引擎),每个功能单独装不下或用静态复现代价大,但从不同时需要。架构要点是各 RM 共享同一数据缓冲和控制面,切换可接受秒/毫秒级中断,软件按工作流调度加载;容量按最大 RM 划 Pblock,其余时刻区域闲置是有意为之。场景二,在线升级与补丁:设备要求不停整机更新某个算法模块(7×24 基础设施、认证设备)。关键不是 PR 本身而是更新协议:A/B 分区存两套 partial、后台传新版本并验签、帧/事务边界切换、失败自动回滚、版本上报;静态区变更无法热升级,仍需整机重启窗口,所以架构要把易变逻辑尽量放 RM、稳定基础设施放静态。
场景三,故障容错:静态健康监控检测到某 RM 死锁/超时(心跳停止、错误率越限)后自动加载 blank 再重载同一 RM,相当于给硬件模块加“进程重启”;注意它只能修复瞬态错误,对确定性 bug 无意义,且重载期间的数据缺口要按业务定义处理。场景四,云多租户/加速即服务:Shell+AF 模型——静态 Shell 提供 PCIe/DDR/时钟/监控/防火墙,客户 AF 作为 RM(或 DFX 分区)加载,配合 专家 08 的 SR-IOV/IOMMU 隔离;此时 partial 的来源认证、资源配额、加载频率限制、租户间清理(加载 blank 确保前租户状态不可恢复)都是平台级需求。场景五,自适应电台/多协议仪器:协议栈各层(调制/解调/编解码)按波形配置加载,常配合多 RP 流水线(一部分模块重配时其他模块维持)。决策反模式也要认识:如果功能可以静态共存(资源够)、切换必须无损且零中断、或团队没有能力维护 PR 构建与发布体系,就不要上 PR——用复位/使能的多模式静态设计简单一个数量级。PR 是有持续运维成本的架构能力,不是免费的灵活性。
十、调试、验证与 PR 项目检查清单
PR 的调试难度高于静态设计,因为问题多了“版本组合”和“切换瞬态”两个维度,必须在流程中预置可观测性。仿真:RM 端口用统一的 bus-functional model,各 RM 在同一静态测试台跑功能;切换控制状态机单独充分验证(五步协议、超时、掉电恢复)。上板调试:静态区内置各 RM 状态寄存器(版本/fingerprint、状态、切换计数、错误码)、RP 边界 ILA(观测 decouple 前后握手)、ICAP 驱动的错误状态读取;利用 JTAG 直接加载 partial 做开发期快速迭代,但发布流程走正式链路。必做异常测试:首次上电无有效 RM;partial 传输中掉电/复位;错误 fingerprint 拒绝;加载中断后的重试与回滚;连续数千次切换的稳定性(检查配置端口、软件侧内存泄漏、资源完整性);切换与高速业务并发(收发器/DDR 持续压力下重配不相关 RP,验证静态区无扰动);温压角下的加载可靠性。性能验证:实测切换中断时间分布、加载期间电流瞬态(多 RP 同时重配的峰值可能触发电源保护)、各 RM 在锁存上下文上的时序报告逐一归档。
项目检查清单:架构(RM 清单与边界、Pblock 坐标/资源余量、冻结端口表、时钟复位归属);流程(工具版本锁定、静态 fingerprint 管理、full+partials 成套发布、构建可复现);运行时(静默/排空/隔离/加载/激活状态机、超时回退、默认与 A/B 镜像、切换日志);安全(签名/加密/防回滚、JTAG/ICAP 关闭策略、访问防火墙);验证(各 RM 功能、切换异常注入、长稳、温压角、电源瞬态);运维(现场升级指南、版本矩阵、回滚演练)。把 PR 当作“带运行时部署能力的子系统”而非综合技巧,组织上需要 RTL、平台软件、安全和发布工具链共同负责——做到这些,动态可重配置才会成为产品优势而不是现场事故来源。
十一、ICAP/PCAP 机制与自研加载控制器
理解配置端口本身,有助于解释加载速度和失败现象。ICAP 是 FPGA 内部对配置逻辑的并行访问口:原语提供数据总线、写/读使能和忙/状态信号,外部按器件配置命令序列(同步字、写命令、帧地址、帧数据、CRC/校验、启动序列)操作;直接写原语需要严格遵循配置用户指南的时序和帧格式,因此通常不裸写,而是用两种封装:AXI-HWICAP(挂 AXI-Lite,CPU 经寄存器/读写 FIFO 喂流,配合驱动把文件搬到 ICAP)或自研 DMA 式控制器(比特流从 DDR/闪存流式写入,启动加载和性能关键场景用)。Zynq 的 PCAP 是 PS 专用配置通道,经 PS 的 devcfg/DMA 子系统,由 FPGA Manager 框架统一管理,fpgautil/echo full 到 sysfs 是应用层入口;MPSoC 上增加了更完善的权限和分区模型。吞吐估算要算清:partial 体积(MB 级)除以端口有效带宽(ICAP 宽度×配置时钟×效率),再加上文件系统/拷贝时间,得到真实切换窗口;从闪存直接 DMA 到配置口比“读到内存再写寄存器”快一个数量级。
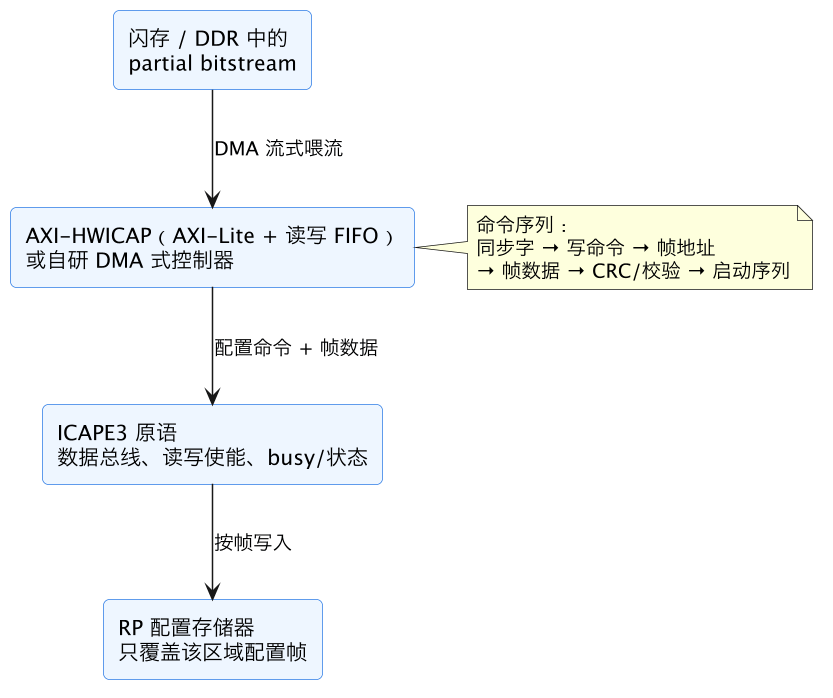
自研控制器必须正确处理配置状态机:忙信号反压、abort/错误状态清除、CRC 错误上报、partial 写完后的启动命令;启动一次失败的加载后要有复位配置口的恢复路径。配置期间该 RP 的时钟策略(门控)和隔离由控制器与 decouple 逻辑协同(第七节)。还要注意器件代际差异:ICAPE2/ICAPE3 的位宽、时序、命令编码不同,自研代码不可直接平移。工程建议是除非有明确的延迟/无 CPU 需求,优先用厂商 IP + 标准框架,自研范围限于“文件获取—校验—调用加载”的编排层;配置帧级编程属于高风险深水区。
十二、多 RP 系统的资源与电源管理
多个可重配置分区共存时,资源和电源管理上升为系统级问题。资源预留策略:每个 RP 按其最大 RM 留 Pblock,但相邻 RP 的峰值资源需求时间不同时,一种高级做法是设计“互斥共享区”——两个永不同时活动的 RM 可以共享一片物理区域(通过静态区切换配置实现,本质是同一 RP 的两个 RM,而不是两个 RP),用软件调度保证互斥;这能显著节省面积,但分区架构和切换协议要在最初设计。电源瞬态:重配过程改变区域内开关活动,加上配置写入电流,多个 RP 同时重配可能产生明显电流尖峰;电源设计要评估最坏同时切换情况,软件编排器负责错峰加载(串行或限并发)。时钟与复位树:全局时钟在静态区统一生成,各 RP 用 BUFGCE 独立门控,复位由静态区的复位控制器按 RP 独立释放;绝不允许 RM 拥有 MMCM,因为重配时 PLL 的失去/恢复会波及共享时钟网。
布局布线拥塞的长期治理:随着 RM 迭代,Pblock 内拥塞会逐渐上升(新功能加资源),需要在 CI 中跟踪每次构建的拥塞评分和该 RM 的 WNS,逼近阈值就扩大区域或重构。多个 RP 的 partition pin 都要连到静态区,pin 总数和位置构成一个“静态区接口预算”,早期要规划好走线通道,否则后期加 RP 会发现静态区没有可用布线资源。经验是静态区也要按 70% 利用率自律——它要长期承载所有版本的接口、控制和隔离逻辑。把 RP 清单、区域坐标、资源峰值、共享关系、并发切换矩阵、时钟复位归属整理成“DFX 架构表”,每次评审更新,多 RP 系统才不会在项目后半程失序。
十三、PR 决策框架与一页纸总结
决定一个功能是否值得做成 RM,可以用五个问题过一遍:它是否需要在不重新配置整片 FPGA 的情况下改变(这是唯一硬理由)?候选 RM 间是否天然互斥(同时需要就不是 RM 问题)?切换可接受的中断窗口是多少(毫秒级通常可以,零中断必须另做双区冗余或放弃 PR)?功能边界是否清晰、接口能否冻结成标准流/寄存器?团队是否有能力长期维护“静态+N 个 RM”的多版本构建、签名发布和回滚体系?五个问题中有三个以上答案不理想,就应退回更简单的方案:静态多模式(配置一次、运行时切换工作模式)、资源时分共享的状态机实现、或换更大器件。PR 的真正成本不在首次跑通 demo,而在产品全生命周期里每次静态变更牵动全套 RM 重建、每次发布的组合验证矩阵和每次升级的安全责任。
一页纸总结:PR = 固定静态区 + 带标准边界接口的可重配置分区;Pblock 按最大 RM 预留并对齐器件资源列;partition pin 是唯一通信边界,两侧寄存器落地;全局资源全部留静态;静态上下文锁存后各 RM 独立实现,fingerprint 不匹配的 partial 绝不加载;运行时五步切换(静默、排空、隔离、加载、激活)带超时回退;安全上签名验签、防回滚、最小连接和调试口关闭缺一不可;典型价值场景是时分复用、在线升级、容错重载和多租户;工程体系上需要架构表、成套发布、CI 构建、异常注入验证和版本矩阵。把这一页真正落实到项目流程,PR 才会从“有趣的技术”变成可靠的产品能力。
十四、PR 项目常见事故复盘与组织建议
事故一,静态区误改导致现场部分功能失效:团队修复一个静态逻辑问题后只发布了完整镜像,没重出 partial,现场升级后 RM 行为错乱;根因是上下文指纹没有强制校验。对策是构建系统把 fingerprint 写入发布清单,加载器拒绝任何不匹配组合,CI 对“静态变更必须全量重出”做强校验。事故二,切换期假数据:decouple 只隔离输出、没有阻断输入握手,RM 重载后内部 FIFO 含未定义数据,恢复后第一帧损坏;对策是五步切换协议加“复位后先排空再激活”,并在帧序号上检测缺口。事故三,Pblock 慢性长胖:RM 迭代几个版本后资源逼近上限,某次工具升级直接无法布线;对策是每次构建跟踪利用率曲线,达到 80% 触发架构评审扩区。事故四,多租户串数据:云场景新租户 RM 能看到上一个租户留在 BRAM 里的数据;对策是切换时先加载 blank 清理分区,再加载新租户逻辑,密钥与会话状态只放静态安全区。事故五,升级掉电变砖:partial 写到一半断电,设备重启后 RM 区是半截配置且没有有效默认镜像;对策是完整镜像 A/B 分区、分区镜像独立 A/B、启动时校验失败自动回滚。
组织层面,PR 项目需要明确四个 owner:DFX 架构师(分区、Pblock、端口冻结)、构建/发布负责人(上下文管理、签名、CI)、运行时软件负责人(切换状态机、驱动、升级协议)、安全负责人(密钥、回滚防护、调试口策略)。把 PR 当作一个需要持续维护的平台能力立项,而不是某个版本的“高级特性”,项目成功概率会高得多,这也是许多团队用代价换来的共识。
相关与延伸
入门:PR 概念;平台:Zynq PS/PL、UltraScale+/Versal。 配套:工程版本管理、FPGA CI/CD(专家层后续)、FPGA 安全。
一句话总结
PR 让 FPGA 配置存储器分区工作:静态逻辑持续运行,可重配置分区 RP(Pblock 框定的固定物理区域)里的模块 RM 可在运行时用 partial bitstream 重载——经 ICAPE3/AXI-HWICAP(纯 FPGA)或 Zynq PCAP(Linux fpgautil/fpga manager)写入,只覆盖该区域配置帧,加载期间 decouple 隔离输出、完成后再接入数据通路。三大纪律:RP 按最大 RM 预留资源、RM 与外界只能经固定 Partition Pins 通信(全局时钟/MMCM/DDR 全留静态区)、静态实现 context 锁存后各 RM 独立收敛;版本管理是生命线——static 一变 partition pin 布局就变,所有 partial bitstream 必须同版本重新生成并做版本校验。PR 适合功能时分复用、在线升级补丁、多协议设备、容错重载和云多租户,代价是面积开销、更重的多次实现流程和毫秒级切换中断;静态多模式能解决就别上 PR。