UVM 寄存器特殊字段:RO/WO/W1C/RC 访问策略的 mirror 行为与验证打法
更新时间:2026-10-07。寄存器模型建起来之后,普通 RW 字段一行
write()就能验,真正烧时间的是那批「行为不对称」的 UVM 寄存器特殊字段:RO 写不动、WO 读不回、W1C 写一清零、RC 读完自己归零。这类字段的坑不在 DUT 行为本身——spec 写得清清楚楚——而在验证环境侧的 mirror 值(UVM RAL 里维护的 DUT 镜像值)很容易和真实硅片脱节,get_mirrored_value()一返回过期数据,scoreboard 就开始连环误报。本篇是 chip-design/verification 目录的 S 标准篇,承接 UVM 寄存器访问策略建模 的字段声明写法,mirror 的通用语义见 desired 与 mirror 语义辨析。
本文要回答的问题
- RO/WO/W1C/RC/W1S/W0C/WS/W1T 这些访问策略各自的硬件语义是什么,怎么记?
- 特殊字段上 mirror 值是怎么被更新的,predictor 和 auto_predict 两条路有何差别?
- 对 WO、RC 这类「读不出真值」的字段,验证环境怎么知道 DUT 内部到底对不对?
- 特殊字段定向 sequence 怎么写,回归里最容易漏哪些点?
- mirror 失同步的典型症状和排查顺序是什么?
一、八类访问策略一张表
访问策略(access policy)是 uvm_reg_field 的第一个参数,声明时写成字符串如 "RO"、"W1C"。先把最常见的八类钉在一张表里,命名规律一句话:W 开头讲写的行为(W1C = 写 1 清零),R 开头讲读的副作用(RC = 读后清零),O 是 only 的缩写。
| 策略 | 全称 | 写的行为 | 读的副作用 | 典型用途 |
|---|---|---|---|---|
| RO | Read Only | 写入被忽略 | 无 | 版本号、状态位 |
| WO | Write Only | 正常写入 | 读返回固定值(常为 0 或写值的反相约定) | 密钥、触发命令 |
| RW | Read Write | 正常写入 | 无 | 配置位 |
| W1C | Write 1 Clear | 写 1 的位清 0,写 0 不动 | 无 | 中断状态清除 |
| W1S | Write 1 Set | 写 1 的位置 1,写 0 不动 | 无 | 使能位置位 |
| W0C | Write 0 Clear | 写 0 的位清 0,写 1 不动 | 无 | 老式状态寄存器 |
| RC | Read Clear | 写入正常(或被忽略) | 读一次后全字段清 0 | 计数器快照 |
| W1T | Write 1 Toggle | 写 1 的位翻转,写 0 不动 | 无 | 翻转测试位 |
记忆抓手两条。其一,「C/S/T 后缀只描述写 1 或写 0 之后的动作,读永远是正常的」——W1C 字段读回来就是当前真实值。其二,RC 是全家唯一「读会改值」的策略,也是 mirror 最容易脱节的重灾区,因为读操作本身成了状态变更事件。举个具体例子加深印象:一个 32 位中断状态寄存器初值 32'h0000_0105,bit0、bit2、bit8 置位;软件写 32'h0000_0004,硬件只把 bit2 清掉,结果是 32'h0000_0101——注意 bit8 完全不受写数据里对应位置 0 的影响,这正是「写 0 不动」四个字的含义。同一个字段若是 W1S,写同样的值结果变成 32'h0000_0105 与 0x4 相或即 32'h0000_0105(bit2 本来就是 1),若初值是 32'h1 则写后变 32'h5。策略一字之差,同一笔写事务的期望结果天差地别,模型声明错了后面全盘皆输。
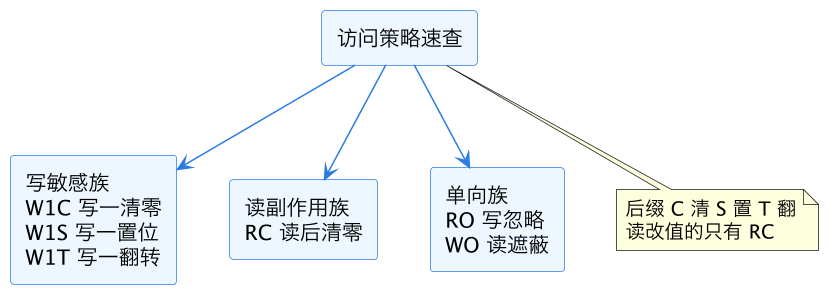
上图把八类策略按「副作用挂在写上还是读上」分成三族。写 sensitive 族内部只差动作类型;单向族的 RO/WO 互为镜像;RC 单独成族,因为全表里只有它让一次 read() 改变硬件状态——验证环境里任何「顺手读一下」的 debug 动作都可能把中断现场清掉。
二、mirror 是怎么被特殊字段更新的
UVM RAL(Register Abstraction Layer,寄存器抽象层)给每个字段维护两个影子:desired(期望写入值)和 mirrored(认为 DUT 当前的值)。普通 RW 字段上两者 trivial——写完读回,一致即过。特殊字段上 mirrored 的维护规则变了:W1C 字段发起一次写后,mirror 里不是简单的「等于写入值」,而是「mirror 与 ~write_data 相与」的结果;WO 字段读操作时返回的根本不是内部值,mirror 没法靠读更新;RC 字段一旦被 monitor 看到总线上有读事务,mirror 必须跟着清零。
更新 mirror 的入口有两条。一条是 auto_predict:调用 reg.write()/reg.read() 时 RAL 在发起访问的同时按策略语义直接改 mirror,前提是 set_auto_predict(1)(默认关)。另一条是 explicit predictor:uvm_reg_predictor 组件挂在 agent 的 analysis port 上,monitor 每抓到一笔总线事务就按地址反查寄存器、按字段策略重算 mirror。显式路径的好处是 scoreboard 自己发的后门读、其它 master 发起的写也能被 mirror 感知,SoC 级环境基本都用它,两条路的对比与接线细节见 auto predict 与显式 predictor。
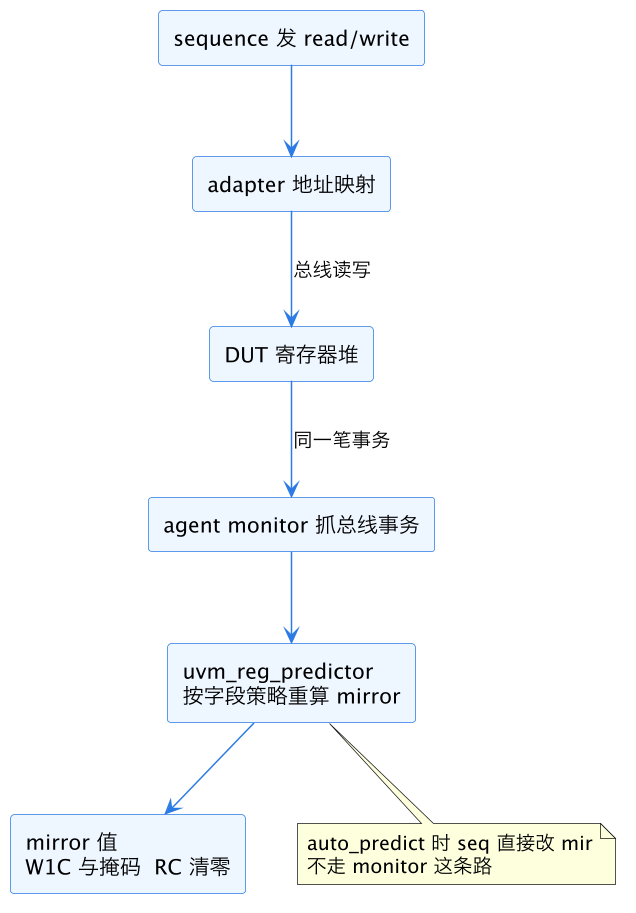
上图是显式 predictor 的数据流:sequence 发起的访问经 adapter 上总线改 DUT,monitor 观察同一笔事务反向喂给 predictor,由 predictor 按字段策略把 mirror 算准。关键点是 mirror 的更新依据「总线上真实发生的事」,不是「sequence 想做的事」——sequence 对 W1C 字段写 8'hFF 想清零,DUT 若因中断未产生而本来就是 0,mirror 算出来也是 0,两边天然一致。
三、W1C 与中断状态:最高频的实战场景
中断状态寄存器(interrupt status)十个设计九个用 W1C:硬件事件置位,软件写 1 清对应位。验证要钉三件事。第一,置位优先级的竞争:同一拍里硬件事件置位和软件写 1 清零撞车,spec 通常规定「置位赢」—— checker 要构造定向用例,激励在某位为 1 待清的同时再发一次同源中断,读回必须是 1。第二,写 0 无效:对 W1C 字段写 32'h0 后读回,值不许变——这条看起来废话,真实项目里抓到过很多「写 0 也清」的 RTL 笔误,因为实现者顺手写成了 if (we) val <= 0。第三,只动目标位:写 8'b0000_0100 只能清 bit2,其它位(包括同时为 1 的 bit0)必须原样保留。
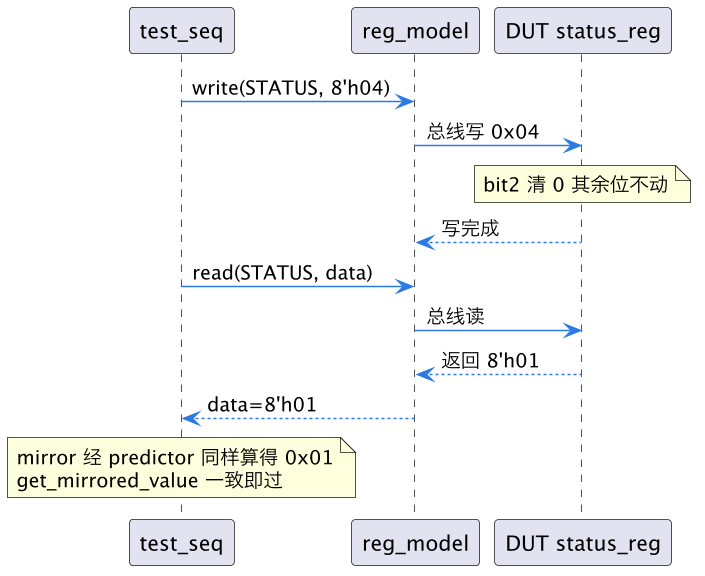
上图是一笔标准 W1C 清位流程:初值 8'h05(bit0、bit2 置位),写 0x04 只清 bit2,读回 0x01。predictor 收到写事务后按「mirror 与 ~0x04 相与」更新出同样的 0x01,read 完成时 scoreboard 拿返回数据和 get_mirrored_value() 比对即闭环。这里有个细节:read() 默认会做镜像检查(UVM_CHECK 路径),对 W1C 字段不需要额外 checker 代码,策略语义已经内建在 predict 逻辑里——前提是字段声明的 access 字符串写对了,"RW" 误写成 "W1C" 或反过来,后面全线比对都是错的。
四、WO 与 RC:读不出真值怎么办
WO 和 RC 是 mirror 验证的两个死角。WO 字段读回来是遮蔽值,mirror 的「读校验」这条天然闭环断了;RC 字段每次读都在销毁证据,scoreboard 想在读完之后再确认「刚才读的值对不对」已经来不及。
WO 的打法有三种,按侵入性排。其一,后门路径:通过 frontdoor 与 backdoor 访问 里的 HDL 路径 peek() 直接看 DUT 内部寄存器,验证「写进去的值确实落在触发逻辑里」——前门写、后门读,绕开遮蔽。其二,副作用验证:WO 字段几乎都是命令触发类(如 start、flush),不查它本身,改查它该引发的下游动作是否发生,写 flush=1 之后 FIFO 空标志必须在 N 拍内拉起。其三,volatile 标记加 do_predict:把字段标 set_volatile(1) 并在功能覆盖率里补采命令发出的激励事件,保证至少激励面覆盖到了,易失字段的完整处理见 volatile 字段访问。
RC 的打法核心一句话:检查必须在读的瞬间完成,不能事后再比。正确姿势是用 uvm_reg 的回调:注册 pre_read/post_read 回调(写法见 寄存器回调 pre/post),在 post_read 里拿返回值和「读前一拍的 mirror」比对——注意不是和读后的 mirror 比,读后 mirror 已经被 predictor 清零了。另一个高频 bug 源是意外读:debug 时有人在 waveform 脚本或 scoreboard 里顺手 read() 了一下 RC 寄存器,DUT 状态被清,后续用例随机挂。防法是给 RC 字段加 post_read 计数器,统计每个测试里该寄存器被读了几次,和预期次数比对,多读一次直接报错。
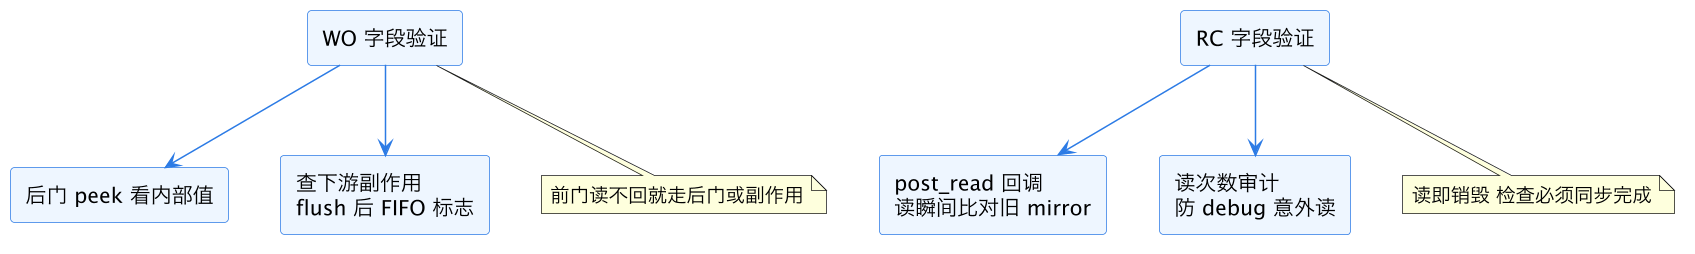
上图把两个死角的补救路径各拆两条:WO 走「绕开读」的思路,RC 走「把检查焊死在读动作上」的思路。共同点是都不能依赖「之后某个时刻再拿 mirror 比」,那是 RW 思维,对读不出或读即毁的字段必然失效。
顺带说清 W1S 和 W1T 的验证要点,它们没有死角但有叠加语义。W1S 要验「置位可叠加、不可误清」:连续写两次不同掩码 0x01、0x02,结果必须是 0x03 而不是 0x02——「写覆盖」是实现者把 |= 写成 = 的直接证据;再补一笔写 0x00,值必须原样。W1T 要验翻转的奇偶性:同一位连续写两次 1,值回到原点,这个用例能抓「翻转实现成置位」的偷懒逻辑。这两类字段的 mirror 计算 predictor 同样内建,验证重心放在激励覆盖上:掩码与前值重叠、正交、全 0 三种形态都要打到。
五、定向 sequence 与回归清单
特殊字段不适合全靠 random——uvm_reg_bit_bash_seq 这类内建序列(见 内建寄存器序列库)只按声明的策略做通用遍历,抓不到竞争类和时机类 bug。定向 sequence 建议按下面的清单铺开,每条对应一个真实事故类型:
| 用例 | 操作序列 | 预期 | 抓什么 bug |
|---|---|---|---|
| RO 写穿透 | 写 0xFF → 读 | 值不变 | RO 实现成 RW |
| W1C 写零无效 | 置位后写 0x00 → 读 | 值不变 | 「写任意值都清」笔误 |
| W1C 位选择 | 写单 1 掩码 → 读 | 只清目标位 | 整字误清 |
| W1C 置位竞争 | 清位同拍再触发事件 | 位仍为 1 | 清优先于置位 |
| RC 连读 | 读 → 立即再读 | 第二次为 0 | 清零延迟一拍 |
| WO 遮蔽值 | 写已知值 → 读 | 返回 spec 约定遮蔽值 | 读泄漏内部值 |
| W1S 叠加 | 写 0x01 → 写 0x02 → 读 | 0x03 | 写覆盖而非置位 |
| 复位值 | 复位后读全部特殊字段 | 等于 spec 复位值 | 复位树漏接 |
覆盖率侧,按 寄存器覆盖采样 的方法对每个 W1C/W1S 字段采「写入掩码 × 前值」的 cross——掩码全 0、全 1、单 bit、与前值重叠、与前值正交这五档必须有 bin。RC 字段采「读时前值非零」的 bin,全是 0 时读它等于没验。这套清单落进测试计划后,特殊字段在回归里就有了独立的通过率视图,不再和普通 RW 混在一起算总账。
六、mirror 失同步的症状与排查
症状一:scoreboard 报「read data 不等于 mirrored」,但波形上 DUT 行为完全正确。八成是字段 access 声明和 RTL 不一致——spec 改版后 RTL 从 RW 改成 W1C,寄存器模型没跟着改,predictor 按 RW 语义算 mirror 自然对不上。排查第一步永远是核对模型里的 access 字符串,不是去看波形。症状二:同一字段前门后门值不一致。多半是 volatile 字段(硬件自己会改的状态位)没标 volatile,mirror 还停留在上次 predict 的旧值;标上 set_volatile(1) 让比对逻辑跳过镜像检查,改走采样。症状三:用例随机挂、单跑必过。优先怀疑 RC 字段被意外读——把第六节说的读次数审计加上,看哪个组件多读了。症状四:mirror() 调用后报 mismatch 但 read() 比对却过。mirror() 默认带 UVM_CHECK 且走前门,检查的是「mirror 对 DUT」,read() 比对走 scoreboard 自己的参考值,两条参考源不同,先确认哪边的参考才是你信的那个。
一个统一的纪律:所有特殊字段的比对都过 predictor 维护的 mirror,不要在 scoreboard 里另起炉灶维护第二份「软件影子寄存器」——两份影子对一个 DUT,注定哪天对不上,而且你一定先怀疑错的那边。RAL 模型声明的正确性是整个体系的地基,建模阶段的约束写法回到 UVM 寄存器特殊字段访问策略建模 与 寄存器验证方法论 核对。
把四种症状收敛成一张排查决策图,遇到 mirror 类报错按从上到下的顺序走,绝大多数情况十分钟内能定位到层:
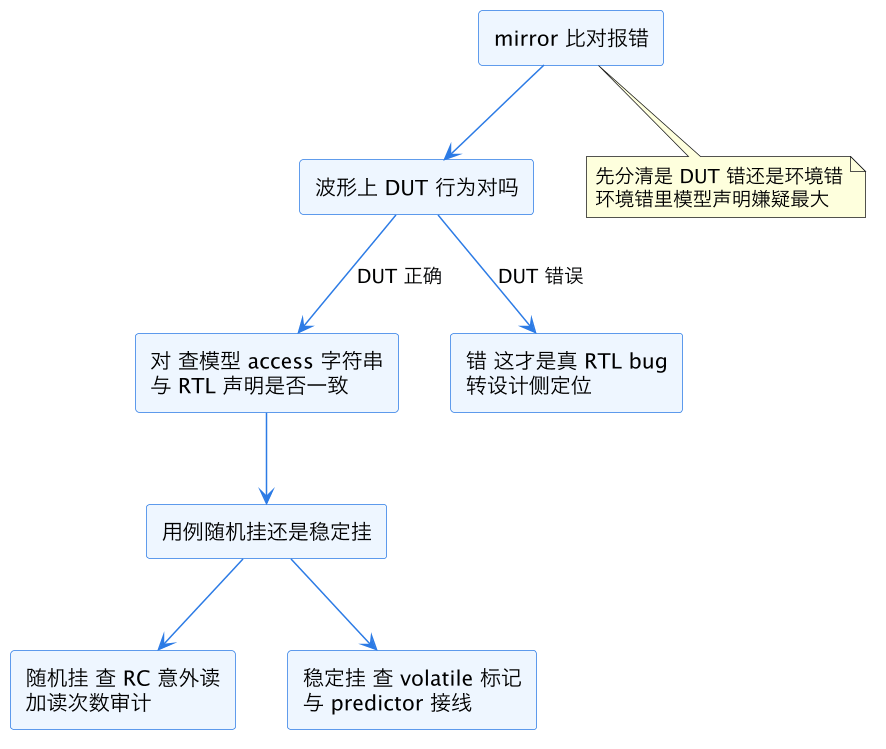
决策树的分叉逻辑很直白:第一刀切在「DUT 到底对不对」,用波形而不是日志回答;DUT 对就往环境侧走,环境侧里模型声明错误占大头,声明无误再按「随机挂还是稳定挂」分流——随机挂指向并发读 RC 这类时序敏感问题,稳定挂指向 volatile 漏标、predictor 没接对这类结构性问题。每一层都有对应的定向手段,不会在日志里无头乱翻。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的 S 标准篇,主关键词 UVM 寄存器特殊字段。向上承接 UVM 寄存器访问策略建模(字段声明)与 desired 与 mirror 语义辨析(影子值语义);横向与 auto predict 与显式 predictor(mirror 更新路径)、volatile 字段访问(硬件自改值)、寄存器回调 pre/post(RC 检查落点)、frontdoor 与 backdoor 访问(WO 后门验证)同属 RAL 验证族;属性侧的一般化打法见 寄存器读写属性验证,内建序列见 内建寄存器序列库。
总结
UVM 寄存器特殊字段的验证核心是让 mirror 跟着硬件语义走:W1C/W1S/W1T 是「写敏感族」,predictor 按写掩码重算 mirror,定向用例重点打「写 0 无效、只动目标位、置位赢竞争」;RO/WO 是单向族,RO 验写穿透、WO 走前门写后门 peek 或查下游副作用;RC 全家唯一读改值,检查必须焊在 post_read 回调里、并加读次数审计防 debug 意外读;所有比对统一走 predictor 维护的单一 mirror,模型 access 字符串与 RTL 不一致是失同步的头号嫌疑——地基对、路径单、检查焊在读写上,特殊字段就不会再出「DUT 对、环境误报」的假 bug。