形式验证 vacuity 调试:断言空真通过的识别、cover 辅助排查与约束过紧假收敛治理
更新时间:2026-10-03。形式验证(formal verification)最诱人的地方是「数学完备」——断言证明通过,意味着在所有合法激励下性质都成立,不存在仿真那种「没跑到就不知道」的盲区。但这个承诺有个隐蔽的缺口:如果断言的前件(antecedent,也就是
|->左边的触发条件)在整个状态空间里从来不会被满足,那么断言会以「vacuous pass」的方式通过——工具没有证出性质成立,它只是证出了「这个性质永远不需要被检查」。报告上一片绿,实际上什么都没有验证。更糟的是,这种空真往往不是断言本身写错,而是上游 assume 约束写得太紧,把前件需要的场景全部约束掉了——约束过紧导致的假收敛,是形式验证项目里最危险的一类事故,因为它长得像成功。站内的 形式验证基础 讲了断言式验证的基本流程,SVA 断言实践 讲了断言怎么写,assertion assume cover 三角 讲了三种 property 的分工。这一篇专攻那个被多数教程一笔带过的暗角:vacuity 怎么识别、怎么排查、怎么根治。
本文要回答的问题
- 什么是断言空真(vacuous pass),为什么它会悄无声息地让验证失效?
- 空真的成因有哪些类别,如何快速判断自己踩的是哪一类?
- 主流形式工具的 vacuity 检查报告怎么读,能不能完全依赖它?
- cover property 辅助排查的标准流程是什么,cover 打不到时怎么一步步收紧定位?
- 约束过紧导致的假收敛怎么识别、怎么治理,有哪些必须写进流程的纪律?
一、空真的本质:前件永不成立,后件无从谈起
先看空真的逻辑定义。SystemVerilog 断言 assert property (A |-> B) 的语义是「每个使 A 成立的波形前缀,都必须让 B 成立」。如果整个状态空间里不存在任何让 A 成立的合法行为,这个全称量词命题自动为真——逻辑上叫 vacuous truth(空真),工具报告里通常标注为 vacuous pass 或 proven (vacuous)。一个生活化的类比:你宣布「本仓库所有会飞的猪都必须戴安全帽」,这句话永远成立,因为会飞的猪不存在——但你要是据此向审计汇报「飞行猪安全管理已验证通过」,那就是事故了。
// 设计:4 级深度的请求 FIFO,full 时拒绝新请求
// 断言意图:入队请求一旦被接受,最终必须出队
assert property (
  @(posedge clk) disable iff (!rst_n)
  req_accept |-> s_eventually deq_valid
);

// 环境约束:可能是历史遗留,也可能是复制粘贴
assume property (@(posedge clk) !req_accept);   // 事故源头
上面这个例子是空真事故的最小形态:assume 直接把 req_accept 约束死了,断言前件永不成立,工具秒回 proven。验证工程师看到绿灯,写下「request-dequeue 活性已验证」,实际上这个性质连一次触发都没经历过。空真最阴险的地方在于它不产生任何失败的信号——没有反例波形,没有报错,甚至证明耗时还很短(工具很快发现前件不可满足就收工了),一切都像一次干净利落的成功。
上图是空真的逻辑骨架:同一个 assert,走「前件可满足」分支得到的是真证明,走「前件不可满足」分支得到的是 vacuous pass。两条路径在报告里都显示 proven,区别只在那一行小小的 vacuity 标注——这就是为什么空真排查的第一原则是:不要只看断言结论,要看断言是怎么得出结论的。
二、空真成因分类:先分类再动手
踩到 vacuity 时,最高效的第一步不是改代码,而是判断成因类别。不同类别的修法完全不同,改错了方向会把真问题越埋越深。工程实践里空真成因大致分四类。
第一类,断言自身写错。前件里的条件拼错信号名、极性写反、时序窗口写得过窄,导致前件在设计上就不可满足。比如想写「grant 后三拍内检查」,手滑写成 ##[3:3] 精确第三拍,而设计实际在第二拍就响应,前件永远等不到那个窗口。这类问题特征是:只有个别断言空真,同接口其他断言正常。
第二类,assume 约束过紧。环境约束把前件需要的合法场景一起切掉了。典型形态:约束了 req 和 full 不能同时为高,而你要验证的恰恰是「full 时来 req 的拒绝行为」;或者约束了复位后 cfg 寄存器恒为默认值,而前件依赖某个非默认配置。这类问题特征是:一批断言集体空真,且它们的前件共享某个信号。这是危害最大的一类,因为它往往不是笔误,而是验证工程师对设计理解有误,或者约束是从别的模块复制来的。
第三类,约束之间相互冲突。单看每条 assume 都合理,合起来把状态空间挤成了空集或者退化集。比如一条 assume 要求 burst_len >= 4,另一条从历史代码继承的 assume 要求 burst_len <= 2,两者交集为空,工具要么直接报 constraint conflict,要么静默地让相关断言全部空真。constraint debug solver failure 讲的约束求解失败排查思路在这里同样适用,只是形式工具的冲突表现更隐晦。
第四类,复位与初始化把前件挡在窗外。形式工具从复位态出发探索状态空间,如果前件依赖的场景只在某种深层配置下出现,而环境的初始化约束把它锁死了,效果和第二类相同。鉴别方法是看 cover 深度——前件 cover 在最浅深度就打不到,多半是复位约束问题。
| 成因类别 | 典型特征 | 首要修法 |
|---|---|---|
| 断言写错 | 个别断言孤立空真 | 修前件表达式与窗口 |
| 约束过紧 | 一批断言集体空真,共享信号 | 放宽或精化 assume |
| 约束冲突 | 工具报 conflict 或全模块空真 | 逐条二分定位冲突对 |
| 复位锁死 | 前件 cover 浅深度打不到 | 放开初始化约束 |
这张分流图是空真排查的入口决策:先看空真断言的分布形态,孤立的查断言本身,成批的查共享约束,整片的查约束冲突和复位。上来就埋头改断言表达式,是新手最常见的浪费时间方式——十次里有七次,断言是无辜的,病在约束。
三、工具的 vacuity 报告:能信但不能全信
主流形式工具(JasperGold、VC Formal、Questa Formal)都内置 vacuity 检测:证明断言时同时检查前件的可满足性,如果前件不可达,结论会标注 vacuous。读这份报告有三个要点。
第一,vacuity 标注必须进签核清单,不能只扫 pass/fail。很多团队的回归脚本只 grep 状态列,看到 proven 就计数加一。正确做法是把报告按「proven / proven vacuous / cex / inconclusive」四分类统计,proven vacuous 和 cex 一样视为必须清零的项。有些工具默认不显示 vacuity 细分,要显式打开开关(比如 JasperGold 的 set_prove_per_property_max_time_limit 之外的 vacuity 报告选项),第一次搭环境时就该确认这个开关的状态。
第二,工具只报告「前件完全不可满足」,不报告「前件被部分约束掉」。这是 vacuity 报告最大的盲区。假设前件是 burst_len == 8 |-> ...,约束把 burst_len 限制在 1 到 7——此时前件完全不可达,工具会报 vacuous,你能抓到。但如果约束把 burst_len 限制在 1 到 8 里的「除 8 之外还留了 4」,前件可达、断言非空真通过,可你本来还想验证 burst_len 为 2、16 的场景呢?工具不会告诉你「你的证明只覆盖了前件空间的一个角落」。这类部分空真(partial vacuity)没有自动报告,只能靠 cover property 主动探测,这是下一节的主题。
第三,disable iff 里的条件也算前件的一部分。disable iff (!rst_n) 意味着复位期间断言整体不检查,如果环境约束让 rst_n 永远拉不起来(听起来荒唐,真实项目里发生过——约束写成了 assume (!rst_n) 想表达「保持复位做静态检查」,结果忘了撤),所有断言集体空真,而 vacuity 报告里归因会指向 disable 条件,读报告时别漏了这一列。
四、cover 辅助排查:用可触达性给断言做体检
对抗空真的核心武器是 cover property。思路一句话:每一条 assert 的前件,都要有一条对应的 cover 证明它真的能被触发。assert 证明「前件成立时后件成立」,cover 证明「前件确实会成立」,两者合起来才构成完整的验证闭环。这也是 assertion assume cover 三角 里 cover 那个角的真正分量——它不是锦上添花,是 vacuity 的探雷器。
标准排查流程分四步。第一步,给所有关键断言写配对 cover:把前件原样抄成 cover property (A),活性断言(带 s_eventually 的)还要额外 cover「前件成立」这个事件本身,而不是 cover 整个蕴含式。第二步,跑形式工具让 cover 出目击波形(witness)。cover 打到了,说明在当前约束下前件可达,断言的 proven 是真证明;cover 打不到,断言的 proven 就是空真,两者必居其一,没有灰色地带。第三步,cover 打不到时做约束二分:注释掉一半 assume,再跑 cover,打到了说明被注释的那一半里有凶手,继续二分;直到定位到具体哪条 assume 把场景切掉。assume 数量大时这个二分是对数复杂度的,十来轮就能收敛,比逐条肉眼审查快得多。第四步,找到凶手后别急着删——先回答「这条约束当初为什么写」。如果是真实的设计假设(比如「这个配置位量产固化」),那空真是合理的,该把断言改写为只覆盖可达场景并加注释;如果是误约束,放宽之后重跑 assert 加 cover 全套。
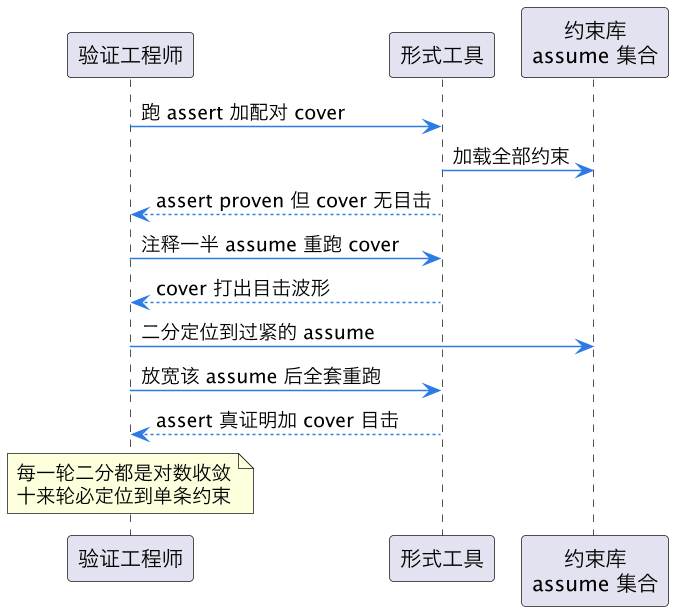
上面这个时序是 cover 辅助排查的标准闭环:assert 与 cover 成对跑,cover 无目击即触发约束二分,定位到单条 assume 后放宽重跑,直到「assert proven 且 cover 有目击」同时成立。注意闭环的终点是两个条件并列——只有 assert 绿灯而 cover 没有目击波形,这件事就不算完。
还有一个进阶手法:前件切片 cover。前件复杂时(多信号合取),把每个子条件单独写 cover,看是哪个子条件打不到,直接跳过二分定位环节。比如前件是 req && !full && cfg_mode == 2,三条 cover 分别打,发现 cfg_mode == 2 这条打不到,凶手范围立刻缩到配置相关约束。这个方法在约束库里 assume 上百条的大模块上能省掉大半天。
五、约束过紧的假收敛:识别信号与治理纪律
vacuity 的极端形态是全模块假收敛:约束过紧到一定程度,所有断言都空真通过,回归报告满分,评审会上皆大欢喜,而设计的关键行为一个都没被验证。真实项目里这类事故有三个可观测的前兆信号,值得写进监控脚本。
信号一,证明耗时异常短。活性断言、深度时序断言的正常证明时间通常在分钟级,如果一批这类断言全部秒回 proven,大概率是前件被约束死了,工具发现不可满足就收工。把「证明时间 < 阈值的 proven 断言」单列出来审查,是零成本的预警。信号二,cover 命中率与 assert 通过率背离。健康项目的 cover 命中数应该随 assert 数同步增长;如果 assert 全绿而 cover 命中率持续走低,说明约束在持续收紧,验证在悄悄退化。信号三,约束只增不减。项目推进中 assume 越加越多(为了压状态空间、为了修 cex),却从没有人删过——约束库是个只进不出的湖,过紧是数学必然。治理上必须给约束库引入评审和退化检查:每条 assume 挂一个「它服务的断言清单」,定期重跑「删掉这条 assume 会怎样」的影响分析,删掉后没有 cex 的约束就是冗余,冗余约束是过紧约束的候选。
上图把三个前兆信号汇到同一个治理动作:约束影响分析。它的逻辑很简单——约束存在的唯一理由是排除非法行为,如果删掉它之后没有任何断言出反例,它排除的就不是非法行为,而是合法场景,这样的约束留在库里只会持续制造空真。
最后把治理纪律落成五条可执行条款。一,断言签核标准是「proven 且非 vacuous 且配对 cover 有目击」,三条件缺一不可。二,回归报告按四分类统计,vacuous 与 cex 同级处理。三,新增 assume 必须附评审记录:它排除什么非法行为、依据哪份设计文档、影响哪些断言。四,每 milestone 跑一次约束冗余分析,删掉无影响的 assume。五,关键活性断言配「触发深度」监控——cover 目击的最短深度如果突然变浅或变深,说明约束或设计发生了影响可达性的变化,值得看一眼。这五条都不需要新工具,全是流程纪律,但它们挡住的恰恰是形式验证最贵的一类事故:你以为验证完了,其实验证从未发生。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下形式验证线的一篇 S 层深文,主关键词形式验证 vacuity。向上承接 形式验证基础 的流程框架和 SVA 断言实践 的断言写法,把「断言通过了之后还要确认什么」这个盲区补齐。横向与 assertion assume cover 三角(三种 property 分工)、constraint debug solver failure(约束求解失败排查)互为补充——前者讲 cover 的角色定位,本文讲 cover 在 vacuity 排查里的实战用法;后者处理约束「无解」的硬失败,本文处理约束「有解但切掉合法场景」的软失败。向下,空真排查产出的「约束影响分析」方法可迁移到 覆盖率驱动测试分诊 的约束审计环节,而「绿灯不等于验证发生」的思想与 覆盖率合并与排除流程 里对豁免项的审计纪律一脉相承。
总结
形式验证 vacuity 的本质是断言前件被约束或写错导致永不成立、断言以空真方式绿灯通过,报告漂亮但验证从未发生;识别上先看空真分布形态分流成因类别(孤立查断言、成批查共享 assume、整片查冲突与复位),再把 vacuity 标注纳入四分类签核报告,排查上靠「每条 assert 配一条前件 cover、无目击即二分约束」的标准闭环定位过紧 assume,治理上靠证明耗时监控、cover 命中率背离预警和约束冗余定期清理这五条流程纪律,挡住「约束过紧、全模块假收敛」这类形式验证最贵的事故——记住,绿灯只证明工具跑完了,配对 cover 的目击波形才证明验证真的发生了。