SDC 约束验证:时序签核的前置防线
SDC 约束写法讲清了
create_clock/set_false_path这些命令怎么写,SDC 生命周期追踪过一份约束从架构定义到签核冻结的流转。但「写对了语法」和「约束本身是对的」是两回事——STA 工具对 SDC 的态度是全盘信任:你写了什么它就信什么,写少了它沉默,写错了它照算。SDC 约束验证(constraint verification / constraint lint)要回答的正是这个信任问题:这份 SDC 覆盖全了吗?例外之间有矛盾吗?异步时钟关系配对了吗?本篇按检查类别把这套方法拆开讲。
本文要回答的问题
- STA 对 SDC 的信任模型是什么?为什么「工具没报错」不等于约束是对的?
- 未约束路径检查查什么?check_timing 的报告怎么读、怎么收敛到零?
- case analysis 冲突和冗余 false path 怎么系统性地审计?
- 跨时钟组、异步时钟的漏报风险在哪?CDC 与 SDC 验证怎么分工?
- 一套可落地的约束 lint 流程分几层?各层用什么手段?
一、STA 的信任模型:沉默不等于正确
理解 SDC 约束验证,先要接受一个不舒服的事实:STA 工具对约束是「盲目信任」的。create_clock 写的周期是 1ns,工具就按 1ns 算,哪怕真实时钟是 2ns;set_false_path 把一条功能路径豁免了,工具就永远不查它,哪怕豁免写错了对象。工具能报的是「语法错」「对象找不到」这类机械问题,以及「这条路径没被任何时钟覆盖」这类结构性问题——但对「约束语义是否符合设计意图」,工具一无所知。
这就决定了 SDC 验证的性质:它不是跑一个命令看 pass/fail,而是一套覆盖度审计。业界把约束问题按严重度分三档:
| 档位 | 问题类型 | 后果 | 典型来源 |
|---|---|---|---|
| 致命 | 未约束路径、漏配异步关系 | 该查的路径没查,硅上时序失效 | SDC 不全、时钟树变更后没同步 |
| 高危 | 矛盾 case analysis、错误 false path | 时序被错误放宽或收紧,签核结论失真 | 多份 SDC 合并、模式切换遗留 |
| 低效 | 冗余例外、过度悲观约束 | 运行时间浪费、优化方向被误导 | 历史 SDC 堆积、复制粘贴 |
39-SDC 约束实战给过一个判断标准:一份 SDC 的成熟度不看它有多少行,而看它能经受多少轮「为什么这条路径不用查」的追问。SDC 约束验证就是把这种追问系统化、自动化。
二、未约束路径检查:check_timing 是起点不是终点
未约束路径(unconstrained path)指 STA 的 timing graph 里存在、但没有任何时序约束覆盖的路径段。它是约束验证里优先级最高的检查——因为漏约束的路径不会报 violation,而是直接「消失」,造成虚假的安全感。
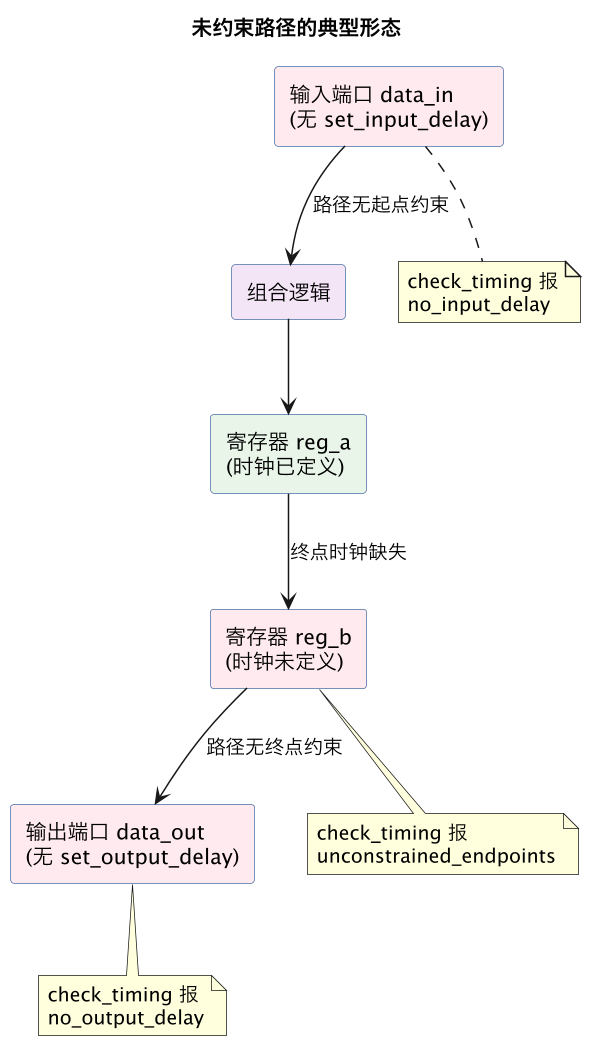
图里三种形态对应 check_timing 报告的三类高频条目。这个命令(PrimeTime/Tempus 都有)是未约束检查的第一道闸,跑完会给出一张分类清单:
- unconstrained_endpoints:没有时序约束到达的端点(寄存器 D 端、输出端口)。最常见根因是某个时钟没定义——比如门控时钟输出、时钟分频器后端的 generated clock 漏了
create_generated_clock; - no_input_delay / no_output_delay:端口没有相对时钟的延迟预算。顶层 SDC 常忘给测试模式端口配约束,或者接口时钟改名后约束对象失联;
- no_clock / multiple_clock:寄存器时钟引脚没收到任何时钟,或收到多个时钟但没标
set_clock_groups -logically_exclusive。后者在时钟 mux 场景是预期行为,但必须显式声明互斥关系,否则 STA 会把两个时钟当并发时钟算出一堆不存在的跨时钟路径; - loops / latch_loops:组合逻辑环,通常是网表问题而非约束问题,但 check_timing 会一并报出。
还有一类「半约束」状态要特别警惕:路径的时钟有了、端口延迟也配了,但 set_driving_cell、set_load 这类驱动/负载建模缺失。工具不会把它们报成 unconstrained,而是用默认的理想驱动去算输入级延迟,先进节点下这个默认假设与实际 IO 缓冲的偏差能到几十皮秒——对紧张接口路径足以翻转签核结论。审计方法是把 report_port 的输出拉出来逐端口过一遍,凡是缺驱动建模的端口都要有书面理由(比如该端口本就由片上逻辑驱动,边界在更外层)。
收敛纪律上要注意三点。其一,零 unconstrained 是硬门槛,不能「大概没了」就放行——先进节点一个漏定义的 generated clock 可能让整片时钟域的时序检查失效;其二,check_timing 要在每个模式下各跑一遍,func 模式干净的 SDC 换到 shift 模式可能因为时钟源切换暴露新漏洞;其三,unconstrained 收敛后要冻结基线——每次 SDC 改动后重跑 check_timing 对比基线,新增的未约束项必须逐条解释。
还有一个 check_timing 查不到的盲区:约束覆盖但数值错误。比如输入延迟写成了 0(等于告诉工具这条路径有无限余量),或时钟周期写错了一位小数。这类问题要靠约束评审和跨工具对账(见第四节)兜住,不能指望任何 lint 命令自动发现。
三、case analysis 与例外审计:矛盾、冗余、过度豁免
set_case_analysis 把某个信号钉成常量,用于模式选择(比如 func 模式把 scan_enable 钉 0)。它的风险在于多份 SDC 合并时的冲突:功能 SDC 写 set_case_analysis 0 [get_ports scan_en],测试 SDC 写 set_case_analysis 1 [get_ports scan_en],如果两份被同时读入(典型的交接事故,见 X1 交接契约),工具按后读的生效,前面那套模式假设被静默推翻——签核跑出来的时序对应的是一个根本不存在的工作模式。
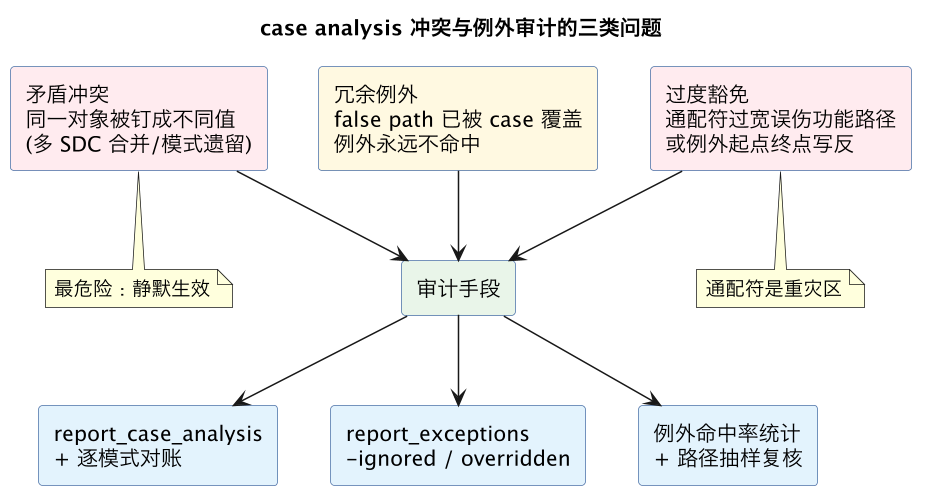
冗余例外的审计常被忽视,但它有实际价值:report_exceptions(PrimeTime 里是 report_exceptions -ignored,Tempus 有对应报告)能列出从未命中任何路径的 false path 和 multicycle。这些死例外要么说明约束写错了对象(起点终点拼写、层次路径变了),要么说明设计重构后例外已经失去意义。死例外本身不伤时序,但它是 SDC 腐烂的指示灯——一份死例外占比超过三成的 SDC,大概率也藏着写错的活例外。
过度豁免是例外审计里真正的高危项。set_false_path -from [get_clocks clk*] 这种写法把 clk* 匹配到的所有时钟当起点豁免,新加一个 clk_test 时钟时它会静默地把测试域到功能域的路径也豁免掉。审计手段有两个:一是通配符展开审查——把 SDC 里所有带通配符的例外列出来,逐个看展开后的对象集合是否符合意图(SDC 约束写法强调过 collection 要先用 get_* 打印确认);二是例外命中率与路径抽样——对每条 false path 抽查若干条被豁免的路径,确认豁免语义与设计意图一致。这个抽查在 E1 黄金 STA 的签核 checklist 里是强制项,抽样比例通常是每个例外至少 10 条路径。
四、跨时钟组与异步时钟:漏报重灾区
set_clock_groups -asynchronous 声明两组时钟异步,工具就不再检查两组之间的路径。这是 SDC 里语义最重的一条命令——它实质上是在向工具保证「这些跨域路径由其他手段(CDC 验证)兜住」。配错了方向(把该豁免的没豁免、不该豁免的豁免了),后果完全相反但同样致命。
| 错误形态 | 表现 | 后果 |
|---|---|---|
| 漏配异步关系 | 两个真正异步的时钟没进 clock groups | STA 报出海量假 violation,掩盖真问题 |
| 错配同步关系 | 同源时钟被声明成异步 | 真实跨域路径漏检,硅上亚稳态 |
| 组内混放 | 异步时钟被放进同一个同步组 | 等同于没声明异步,假 violation 照旧 |
| generated clock 漏组 | 主时钟进了组,它派生的 generated clock 没进 | 派生域的跨域路径仍在被检查 |
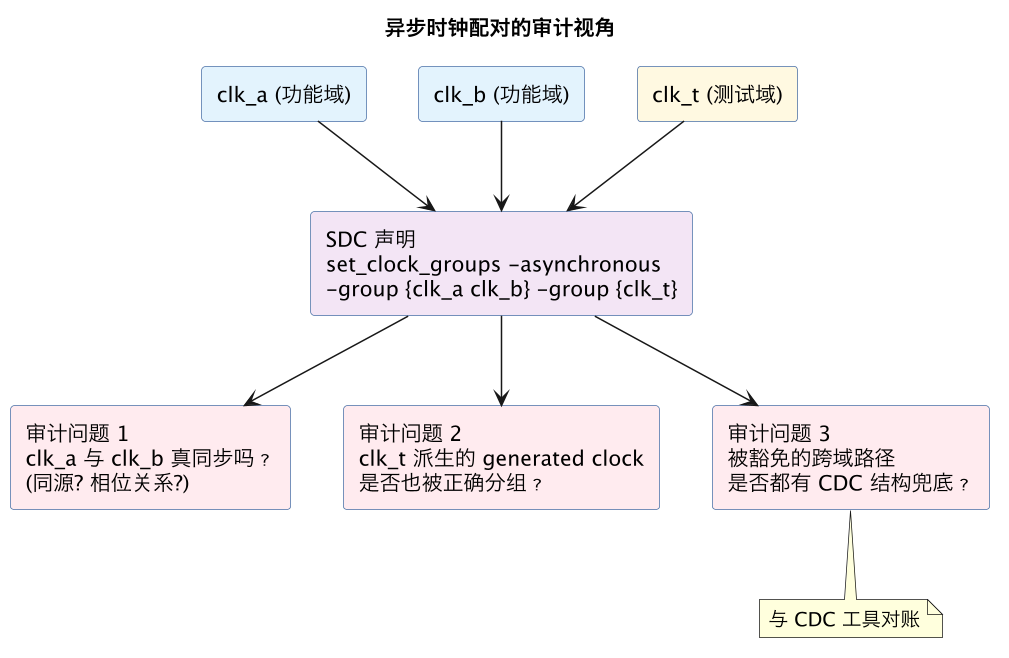
图里第三个问题指向 SDC 验证与 CDC 验证的分工边界:set_clock_groups -asynchronous 豁免的是时序检查,不是功能正确性检查。被豁免的跨域路径必须由同步器、FIFO、握手协议这些 CDC 结构接管,这是 CDC 工具(SpyGlass CDC、Conformal CDC)的职责。SDC 验证侧要做的是对账:把 SDC 里声明的异步时钟组清单导出,与 CDC 工具识别的跨域路径清单比对——任何一条「SDC 说异步但 CDC 没找到同步结构」的路径都是定时炸弹。这个对账在多数团队里是手工做的,也是 MMMC 与 OCV 篇提到的「角配对之外的另一类系统性漏检」。
还有一个容易被忽视的变体:时钟树综合(CTS)之后时钟关系变化。CTS 会在时钟路径上插入 buffer 链,某些工具的 CTS 会改变时钟的到达时间分布,如果 SDC 里的时钟分组是基于 CTS 前的假设配的,CTS 后需要重新验证分组语义是否仍然成立。这在层次化设计里尤其突出——块级 SDC 的时钟分组到了顶层可能因为时钟源重定义而失效。
五、约束 lint 分层流程:从机械检查到语义审计
把前面四节拼起来,一套可落地的 SDC 约束验证流程分三层,每层拦截不同类型的问题:
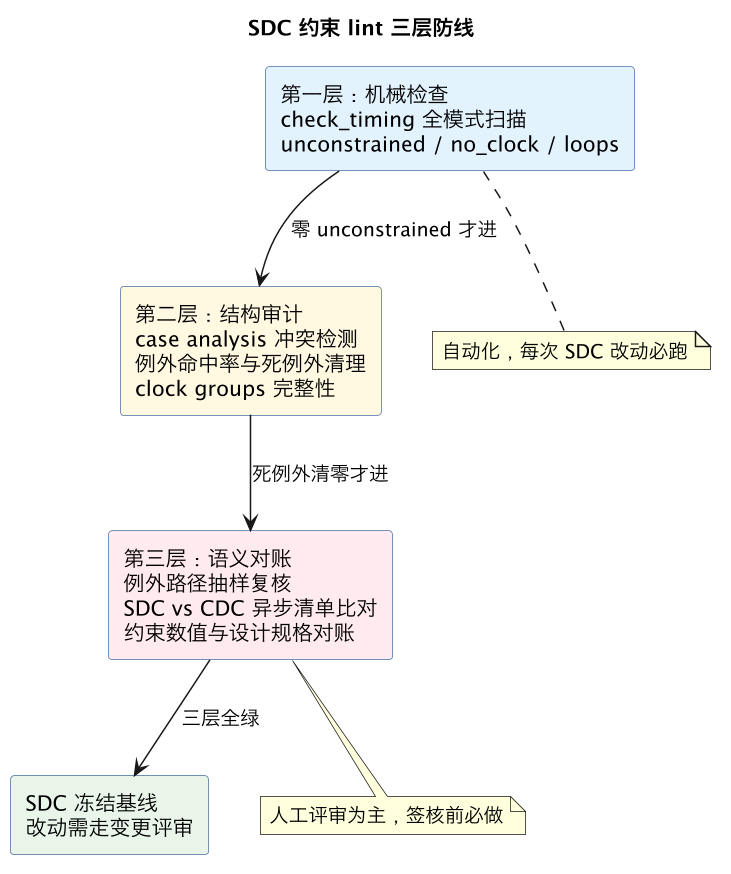
三层之间是递进关系:第一层是自动化门禁,跑不通不进第二层;第二层半自动化,工具生成报告、人工判断;第三层以人工评审为主,但可以用脚本辅助(比如自动导出 clock groups 与 CDC 报告的 diff)。这个分层不是为了流程好看,而是因为三层问题的发现成本差着数量级——第一层的问题一个命令就能暴露,第三层的问题可能要追到架构文档才能确认。
落地时的几个工程细节:
- 模式维度:所有检查都要在每个 SDC 模式下独立跑。func/shift/capture 三套 SDC 各自过三层,不能合并跑——合并会掩盖模式特有的约束漏洞;
- 版本维度:SDC 的每次变更要有 diff 评审,特别是
set_clock_groups和set_case_analysis的增删。这类命令一行改动可能改变整个时序图景,评审成本远低于签核翻车的成本; - 工具维度:除了 STA 自带的 check_timing,业界有专门的约束 lint 工具(Synopsys 的 Galaxy Constraint Analyzer、Real Intent 的 Meridian Constraints 等),它们能做更深层的一致性检查(比如跨层次的约束传播验证、约束与 Liberty 库的对账)。中小团队用 STA 自带命令加自研脚本也能覆盖八成问题,但签核级项目建议上专业工具——这类工具在 X2 角、模式与 MMMC 的多 scenario 管理里能显著降低配置错误的漏检率。
最后强调一个容易被忽视的环节:约束数值的合理性评审。set_input_delay 0.5 -clock clk 里的 0.5 从哪来?是接口规格书写的、还是拍脑袋估的?这类数值错误不会触发任何 lint 报警,但它直接决定时序余量的真实性。评审方法是把 SDC 里所有数值型约束(时钟周期、输入输出延迟、transition 上限)列成清单,逐项标注来源(规格书/仿真/经验值),无来源的一律打回。这个做法在 SDC 生命周期的冻结标准里被列为强制项。
六、典型翻车点
| 事故 | 根因 | 拦截动作 |
|---|---|---|
| 签核绿但硅上时序失效 | 某时钟域漏配约束,整域路径未检查 | check_timing 零 unconstrained 硬门禁 |
| 模式切换后时序假绿 | case analysis 冲突,后读 SDC 覆盖前读 | report_case_analysis 逐模式对账 |
| 跨域路径亚稳态 | clock groups 错配同步关系 | SDC 异步清单 vs CDC 报告比对 |
| 时序报告被假 violation 淹没 | 异步时钟漏配 clock groups | 时钟分组完整性审计 |
| 新时钟引入后约束静默失效 | 通配符例外误伤新时钟域 | 通配符展开审查 + 例外命中率统计 |
| SDC 数值与规格脱节 | 输入输出延迟凭经验拍脑袋 | 数值型约束来源标注 + 评审 |
这一篇在知识体系里的位置
- 上游姊妹篇:SDC 约束写法讲命令怎么写、collection 怎么用;SDC 生命周期讲约束从架构到签核的流转与冻结。本篇讲写完之后怎么验证它是对的。
- 横向关联:39-SDC 约束实战从设计视角讲约束建模的常见错误;MMMC 与 OCV讲多角下的约束配对;X1 交接契约讲 SDC 作为交接资产的版本纪律。
- 下游:验证通过的 SDC 喂给 E1 黄金 STA 做签核,约束质量直接决定签核结论的可信度;多 scenario 下的约束管理见 X2 角、模式与 MMMC。
总结
SDC 约束验证的核心是承认「STA 对约束盲目信任」这一前提,然后用三层防线系统性地审计:第一层 check_timing 清零未约束路径,第二层审 case analysis 冲突、死例外与时钟分组完整性,第三层做例外抽样复核与 SDC/CDC 异步清单对账——任何一层放水,签核绿的就可能是一份自欺欺人的时序报告。