串扰噪声分析:glitch 的受害者-攻击者模型、噪声 bump 传播与修复判据
更新时间:2026-10-02。数字后端谈串扰,大多数人先想到的是增量延迟——攻击者切换把受害者的边沿推快或推慢,本站 STA 串扰 SI 增量延迟 已经把 delta delay 的推拉机制讲透了。但串扰还有另一副面孔:受害者线网明明静止在 0 或 1,旁边的攻击者一个猛切换,受害者上就被感生出一个小鼓包——这就是 glitch(毛刺),也叫 noise bump。大多数时候这个鼓包无关紧要,驱动单元的晶体管电阻会把它压住;但特定条件下它会穿过逻辑门、被锁存器采进去、或者打翻一个动态节点,芯片就出功能性错误,而且这种错误示波器上很难抓、ATE 测试不一定复现。串扰噪声分析就是回答这个问题的整套方法学:哪些受害者会被打出毛刺、毛刺会不会传播、传播到谁那里会出事、什么时候必须修。库侧的支撑模型见 CCS noise 模型,时序窗口对齐的基础见 timing window 与 SI noise 合并。
本文要回答的问题
- 串扰噪声分析里的受害者-攻击者模型是什么,寄生参数里哪个元件是 glitch 的源头?
- 攻击者切换在静止的受害者上感生 noise bump 的物理过程分几步,bump 的高度和宽度由什么决定?
- noise bump 穿过 CMOS 门时为什么可能衰减也可能放大,「传播」的判据是什么?
- 毛刺最终造成功能错误有哪几条路径(锁存器采样、动态节点、毛刺链),各自的危险等级怎么排?
- 工具报出来的 noise violation 怎么分级,什么程度的 glitch 必须修、什么程度可以豁免?
- 修复 noise violation 的手段有哪些,各自的开销和适用场景怎么权衡?
一、受害者-攻击者模型:glitch 从哪个寄生元件里长出来
先把角色定义清楚。串扰噪声分析把每一条被分析的线网叫受害者(victim),把它周围所有可能干扰它的邻居叫攻击者(aggressor)。一条受害者可以有几十上百个攻击者,一个攻击者也可以同时是多条受害者的攻击者——这是一张多对多的关系网,提取工具从版图寄生参数里直接读出这份名单:只要两条线网之间存在耦合电容(coupling capacitance,记作 Cc),它们就互为潜在的受害者-攻击者对。
耦合电容是 glitch 的唯一源头。 Victim 静止时,它的驱动单元输出晶体管处在导通态,等效为一个驱动电阻 Rd 把线网钳在电源或地上;攻击者线网上电压快速跳变时,变化的电压通过 Cc 向受害者注入位移电流,这个电流流过 Rd 就在受害者上抬出一个电压鼓包。这就是 noise bump 的全部生成机制,电路方程上就是一个 Cc 与 Rd 构成的微分-分压结构:攻击者边沿越快(slew 越小)、Cc 越大、受害者驱动越弱(Rd 越大),bump 越高。
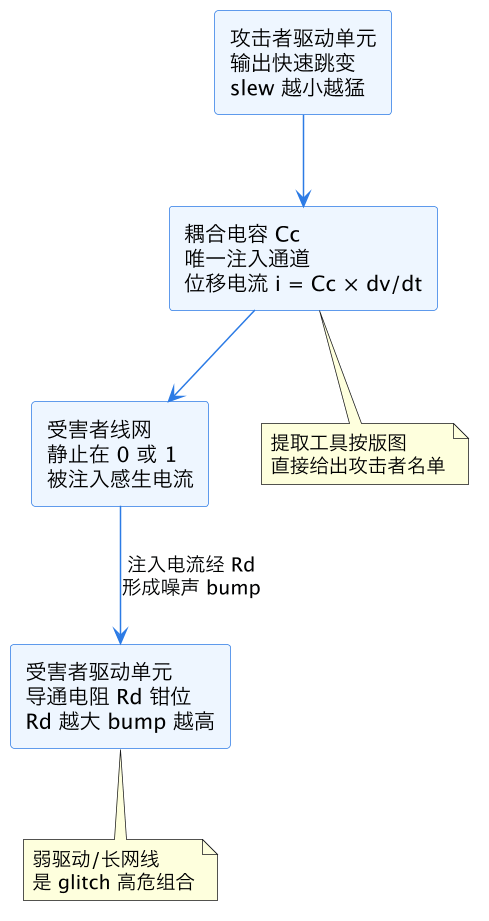
上图是这个模型的最小骨架。读图要抓住一个不对称性:增量延迟分析里受害者在切换、攻击者也在切换,两边是「运动员互相撞」;噪声分析里受害者是静止的、攻击者是动的,是「站着的人被撞」。正因为受害者静止,它的命运完全由两件事决定——攻击者有多凶(注入多少电荷)和自己有多稳(Rd 钳得多牢)。这直接解释了为什么 noise violation 高度集中在两类线网上:由弱驱动单元(比如 delay cell、低驱动 buffer、长距离未插中继器的互连)驱动的网,和扇出到高阻节点的网。
还有一个工程细节:攻击者名单不是一成不变的。增量修改、ECO 移动了单元、重新绕线之后,邻居关系全变,所以噪声分析必须在每次寄生参数更新后重跑,不能拿旧报告复用。布线阶段的串扰源头管理见 布线拥塞、DRC 与串扰。
二、bump 的生成:高度、宽度与「最坏攻击者组合」
单个攻击者注入的 bump 形状近似一个尖峰:上升沿由攻击者 slew 决定,下降沿由受害者自身的 RC 放电时间常数决定。两个参数刻画它——高度(peak)和宽度(width)。高度决定是否可能触发下游逻辑,宽度决定这个鼓包含多少能量、能不能穿门。工程上常用「高度 × 宽度」的 bump 面积作为危害的粗略度量。
真实的受害者周围不止一个攻击者,最坏情况是所有攻击者同方向同时切换,bump 线性叠加。但这是无限悲观——每条攻击者的切换窗口是有限的,只有时间窗与受害者「易感窗口」重叠的攻击者才能同时打上来。噪声分析工具做的第一件大事就是窗口过滤:先做一轮静态时序分析拿到每条攻击者的 timing window,再按窗口重叠关系枚举可行的攻击者组合,只在组合内做叠加。这套窗口机制与 timing window 与 SI noise 合并 讲的是同一套基础设施,只是那里窗口用来对 delta delay 做推拉,这里用来对 bump 做叠加。
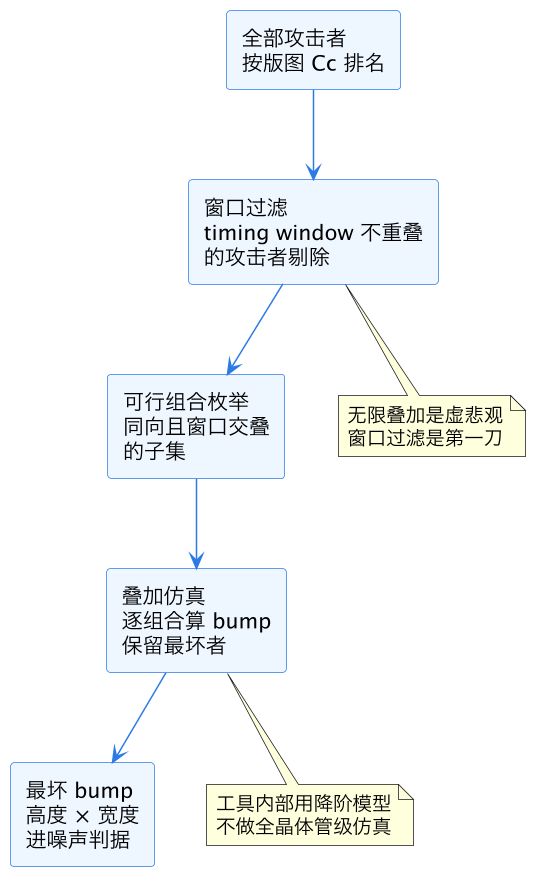
这条流水线是串扰噪声分析能在全芯片规模跑完的关键。窗口过滤通常能砍掉一半以上的形式攻击者;剩下的组合叠加也不用 SPICE——库里的 CCS noise 模型(见 CCS noise 模型)把驱动单元的噪声响应预特征化成查找表,工具查表加降阶 RC 网络仿真,一次全芯片噪声分析在几小时内完成。代价是精度:bump 高度误差 10% 到 20% 是常态,所以噪声判据本身留了裕量,后面会讲。
有一个容易误读的点:受害者自己的逻辑状态决定它「怕哪个方向」的 bump。停在 0 的线网怕正向 bump(被抬高),停在 1 的怕负向 bump;而且停在 0 还是 1 不是固定的——不同时钟周期、不同输入向量下同一个网两种状态都可能出现。严格的做法是按状态分别分析,工具默认对两个方向都算一遍取最坏,这也是报告里 bump 值常带方向标注(bump above high / below low)的原因。
三、bump 的传播:穿过逻辑门时衰减还是放大
bump 在受害者上形成只是第一步,真正决定它有没有危害的是第二步:它能不能穿过受害者扇出的那些逻辑门,传到更下游去。CMOS 门对输入 bump 的响应是非线性的,结论先给出来:高度低于某个阈值的窄 bump 会被门吸收掉(输出几乎无扰动),超过阈值或足够宽的 bump 会在输出端重现——而且如果落在门的增益区,可能被放大。
物理直觉是这样的:CMOS 反相器的电压传输曲线中间有一段高增益区,输入在阈值附近小幅摆动,输出就大幅摆动。一个高度只有 20% VDD 的 bump 打在停在 0 的输入上,NMOS 稍微导通一点,输出被拉低一点点,门的噪声容限把它吸收了;一个 50% VDD 的 bump 直接把输入推进增益区,输出就会产生一个可观的反向脉冲——毛刺穿门了,而且门的驱动能力越强、负载越轻,穿过去的脉冲可能越规整。更麻烦的是链式效应:bump 穿一级门后变成下游第二个受害者网的新「攻击源」,再穿第二级,逐级传播甚至可能越走越宽。
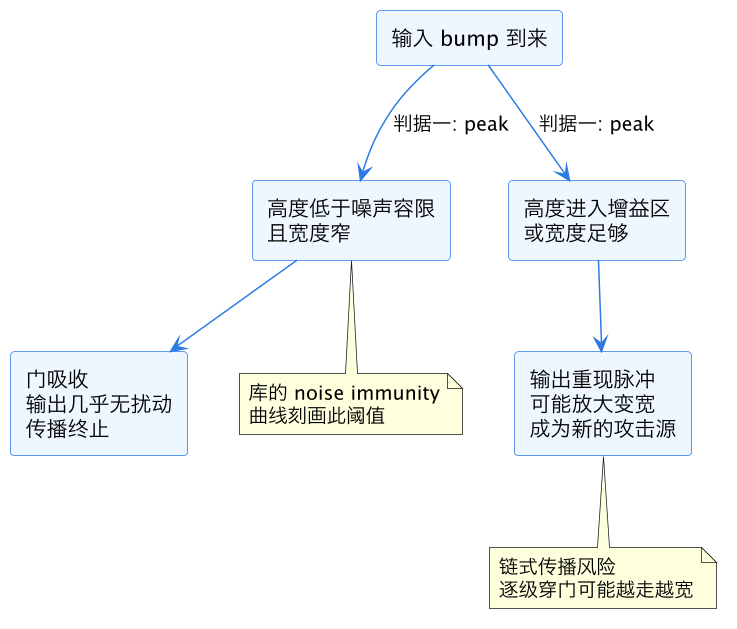
这张图里的「判据」不是拍脑袋的常数,而是库特征化的产物。CCS noise 模型为每个单元的每个输入引脚提供噪声抗扰度(noise immunity)曲线:一条以 bump 高度和宽度为坐标轴的边界线,线以下是安全区,线以上输出会超差。工具做传播判断时就是把算出的 bump 点坐标和这条曲线比对——点在安全区,传播到此为止;点在危险区,就把穿门后的输出 bump 估算出来继续往下游追。这就是为什么说串扰噪声分析的精度上限在库:抗扰度曲线是 SPICE 扫出来的,采样密度直接决定边界判断的可信度,库的交付质量见 Liberty 特征化流程。
传播分析还有一个跟时序分析正交的收益:bump 传播路径与时序关键路径无关。一条时序上宽松得没人看的网线,如果是弱驱动加长走线,照样可以是噪声重灾户。所以噪声分析不能拿时序报告代替,必须独立跑。
四、bump 的落点:四种受害方式与危险等级
bump 传播到终点,造成伤害的方式可以归为四类,危险等级从高到低排:
第一类,bump 直接打在高阻节点上。动态逻辑(domino 逻辑的 evaluate 节点)、三态总线的悬空态、馈通(feedthrough)线网在 MUX 关断时的浮空段——这些节点没有有源驱动钳位,注入的电荷只能靠节点自身电容慢慢泄放,bump 几乎不衰减地停留很长时间。一个 30% VDD 的 bump 打翻动态节点,整个动态门就错误求值。这是最高危的一类,先进工艺下动态逻辑用量减少,但定制模块、存储器外围电路里仍然常见。
第二类,bump 被锁存器或触发器采进去。bump 传到时序元件的数据输入端,如果恰好落在时钟有效沿附近的采样窗口内,毛刺就被当成真实数据采走。注意这个条件比听起来苛刻:bump 要和时钟沿对上齐,概率不高,但一旦发生就是确定的逻辑错误,而且与时序分析完全无关——setup/hold 全过的设计照样中招。锁存器(latch)比触发器更敏感,因为 latch 透明期长,bump 落进透明窗口的任何位置都会被穿透。
第三类,bump 穿门后到达时序元件。经过一两级逻辑传播、形状被修整过的毛刺,落到寄存器输入端的概率比直接注入高,因为传播路径上的延迟可能恰好把毛刺对准时钟沿。这类是工具噪声报告里 violation 数量最多的一类。
第四类,bump 只造成模拟层面的扰动:电源网上的同步开关噪声被放大、敏感模拟模块的偏置点抖动、PLL 参考时钟抖动增大。这类不进数字噪声分析的范围,但混合信号设计里要单独评估。
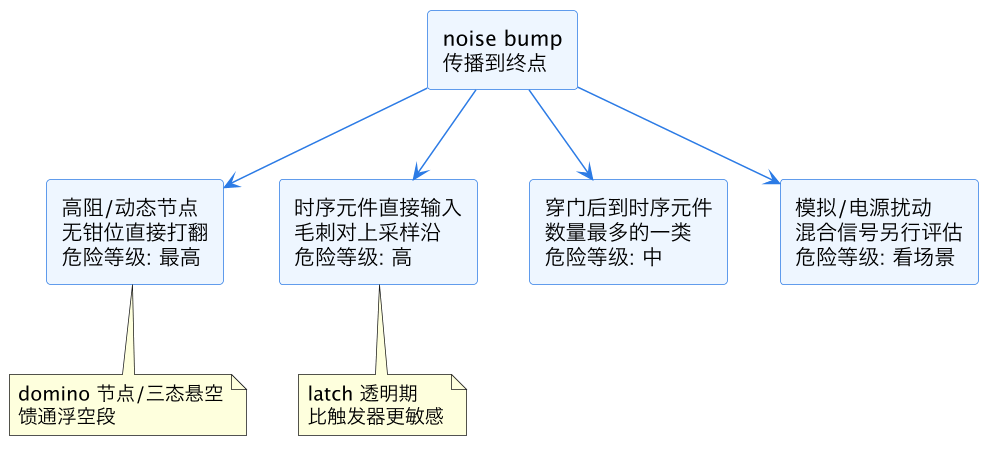
这张图是拿到噪声报告后分类的框架。工程上的处理优先级严格按等级走:高阻节点类 violation 零容忍,发现一个修一个;时序元件类按 bump 裕量分级修;传播类大批量出现的往往共因(某个区域的弱驱动加密集走线),修共因比逐条修划算。bump 对功耗的副作用——毛刺本身就是无效翻转——则是另一个话题,见 glitch 功耗削减。
五、判据与豁免:什么程度的 glitch 必须修
工具报 violation 的基本判据是把 bump 和阈值比:一类阈值是「bump 高度占 VDD 的百分比」(常见默认 25% 到 40%,分节点类型),另一类是库的抗扰度曲线(传播判据),还有一类是「bump 到达时序元件输入时的等效 setup/hold 侵蚀量」。不同工具的默认阈值差异不小,签核前必须和团队约定统一口径,并把口径固化进检查清单。
判据背后是裕量哲学。bump 计算本身有 10% 到 20% 的模型误差,攻击者窗口对齐也有近似,所以阈值不能贴着理论失效点设——40% VDD 的阈值意味着「模型算出来 40% 的,硅上最坏可能接近 50%,已经进入增益区」,这个裕量是给模型误差留的。反过来,阈值也不能设得太低,否则 violation 数量爆炸,修无可修。经验法则是:阈值设在「确定无害」与「确定有害」之间的中点偏保守侧,剩下的不确定性靠抽点 SPICE 验证兜底——对报告里最恶劣的十几条 violation 做晶体管级复核,确认模型没系统性乐观。
| bump 落点 | 常用判据 | 处理态度 |
|---|---|---|
| 高阻/动态节点 | 高度 ≤ 10%-15% VDD | 零容忍,全修 |
| 时序元件直接输入 | 高度 ≤ 25%-30% VDD | 超线必修 |
| 传播链中间节点 | 抗扰度曲线比对 | 曲线外必修 |
| 普通静态网 | 高度 ≤ 35%-40% VDD | 可带豁免评审 |
上表是常见的分级口径(具体百分比以工艺节点和团队 signoff 基线为准)。「豁免」不是装作没看见,而是留下书面评审记录:这条 violation 为什么可以带——比如该网的目标寄存器功能上是只在上电配置一次的控制寄存器,或者 bump 方向与该网实际工作状态的易感方向相反。豁免清单和时序例外(false path 那套)一样要进版本管理,signoff STA 与 PrimeTime 讲的签核纪律在这里同样适用。
六、修复手段:从受害者、攻击者、耦合三条路下手
noise violation 的修复思路对应 bump 生成方程的三个因子:减小 Rd(受害者侧)、减小 dv/dt 注入(攻击者侧)、减小 Cc(结构侧)。工具自带的 ECO 修复基本就是这三路手段的组合拳。
受害者侧的第一招是换强驱动:把弱驱动单元 upsize,Rd 直接变小,bump 高度近似按比例下降。开销最小、见效最直接,是首选。第二招是插缓冲器:把长网线切成两段,每段由近端驱动,Rd 和线段 RC 同时改善;代价是多一级延迟和面积,时序紧张路径上要慎重。第三招是抬高受害者自己的鲁棒性——动态节点加 keeper(弱保持管),馈通线网改成全缓冲。
攻击者侧的手段是「降凶」:把攻击者单元的 slew 放缓(换小驱动或加 slew 约束),dv/dt 变小,注入电流直接下降。这招的局限是攻击者的 slew 往往是时序路径需要的,放慢攻击者可能压垮另一条路径的建立时间,只能在有时序余量的攻击者上用。
结构侧的手段是拉开距离:受害者与攻击者之间加屏蔽线(shielding,用地线隔开)、增加走线间距(spacing)、换层绕线。这些手段最有效但开销最大,属于布线资源,高密度区域里常常无资源可用,所以实际流程里结构侧手段用得最少,更多是在布线规则阶段就预防(NDR 规则给时钟网和敏感网预分配间距)。
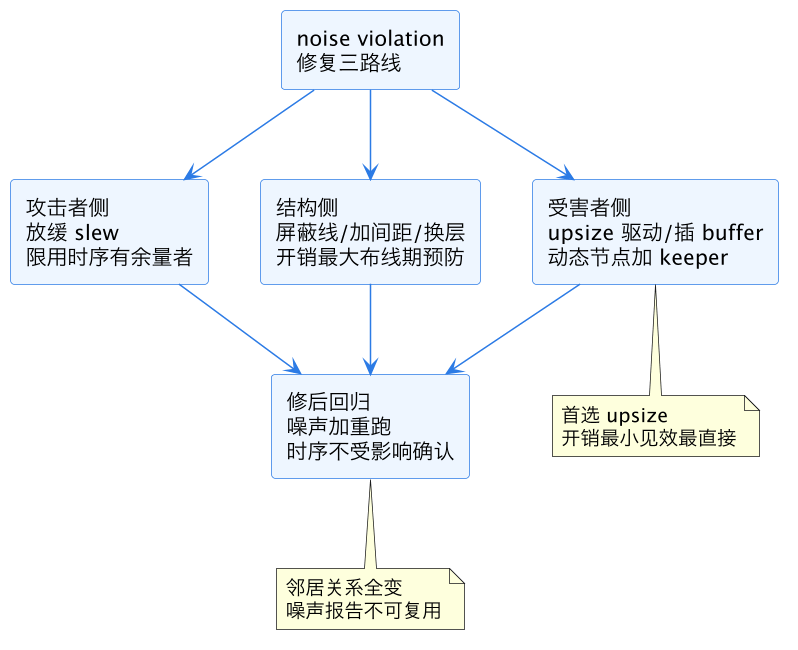
这张图里最后一个方框是纪律:任何修复改动都改变了邻居关系和驱动强度,噪声分析必须整体重跑,而且时序也要确认没被连累(upsize 改了负载、插 buffer 加了延迟、放 slew 改了 transition)。噪声修复放进常规时序 ECO 循环里一起走是最稳妥的做法,方法学与 MMMC 与 OCV 寄生参数 讲的签核角点框架一致——噪声 violation 要在每个签核角点分别确认,因为不同电压温度下驱动强度和 slew 都变,bump 也跟着变。低压角点驱动普遍变弱、噪声容限绝对值变小,往往是噪声 violation 最集中的角点,和 LVF 统计时序里低压悲观的逻辑同源(参见 STA derate 建模与 POCV 入门)。
这一篇在知识体系里的位置
本篇是 eda/ 目录信号完整性线的第二块砖:姊妹篇 STA 串扰 SI 增量延迟 讲「受害者也在动」的 delta delay,本篇讲「受害者静止」的 glitch noise,两篇合起来覆盖串扰的完整危害面。库侧支撑是 CCS noise 模型 与 Liberty NLDM 与 CCS 时序模型,特征化质量背景见 Liberty 特征化流程;窗口基础设施与 timing window 与 SI noise 合并 共用;源头预防在 布线拥塞、DRC 与串扰;修复落地接 signoff STA 与 PrimeTime 的签核纪律;毛刺的功耗维度延伸到 glitch 功耗削减。低压角点下噪声与统计时序的交互,可对照 MMMC 与 OCV 寄生参数 和 STA derate 建模与 POCV 入门 一起读。
总结
串扰噪声分析研究的是「静止的受害者被攻击者通过耦合电容打出毛刺」这条因果链:bump 高度由攻击者 slew、耦合电容和受害者驱动电阻三者决定,经 timing window 过滤后的最坏攻击者组合叠加出最坏 bump;低于库抗扰度曲线的 bump 被逻辑门吸收,超过的穿门传播甚至放大,最终在高阻节点、时序元件采样窗或传播链末端造成确定的功能错误;修复从受害者(upsize、插 buffer、加 keeper)、攻击者(放缓 slew)、结构(屏蔽与间距)三路线下手,修完必须噪声与时序双重回归——判据的裕量是留给模型误差的,零容忍留给高阻节点,豁免要留书面评审。