SDRAM 初始化刷新验证:init 时序参数、refresh 违例检测与自刷新进出
更新时间:2026-09-30。SDRAM/DDR 控制器是 SoC 里验证性价比最高的模块之一:协议状态机固定、时序参数有 JEDEC 规范可查、违例后果明确(丢数据)。本篇面向 intermediate,把上电初始化序列、周期性刷新、自刷新进出这三块「时序正确性」验证讲透。通用的复位初始化验证思路见 复位与初始化流程验证,断言写法基础见 SVA 断言实战,FSM 类验证套路见 FSM 状态转移验证。
本文要回答的问题
- SDRAM 上电初始化序列的命令次序是什么,每一步要检查哪些时序参数?
- refresh 违例(tREFI 超时、bank 级漏刷)怎么用断言在仿真里自动逮住?
- 自刷新(self-refresh)进出窗口有哪些坑,tXSR/tXS 怎么验?
- 整个验证环境怎么组织:SDRAM 行为模型、断言绑定、功能覆盖率各管什么?
一、初始化序列:命令次序就是验证对象
SDRAM 器件本身没有「配置寄存器总线」,上电后必须通过一串严格的命令序列把它从未知状态带入可操作状态。以经典 SDR SDRAM 为例(DDR 系列次序类似,参数不同),规范要求的序列是:
- 电源稳定后保持 CKE 无效,等待 tPWR(典型 100~200us);
- CKE 拉高,空等一段稳定时间;
- PRECHARGE ALL(关闭所有 bank 可能打开的行);
- AUTO REFRESH 至少 2 次(部分器件要求 8 次),每次间隔满足 tRFC;
- LOAD MODE REGISTER(LMR),写入 CAS latency、burst 长度、burst 类型;
- LMR 之后等待 tMRD,器件进入正常操作状态。
控制器 RTL 里的 init FSM 就是按这个流程走的,验证的核心不是「状态有没有走完」,而是每一跳之间的时序间隔是否满足规范。状态走对但 tRFC 只等了 60ns(规范要求 70ns),仿真里功能一切正常,量产后低温批次开始丢数据——这类问题只有时序断言能逮住。
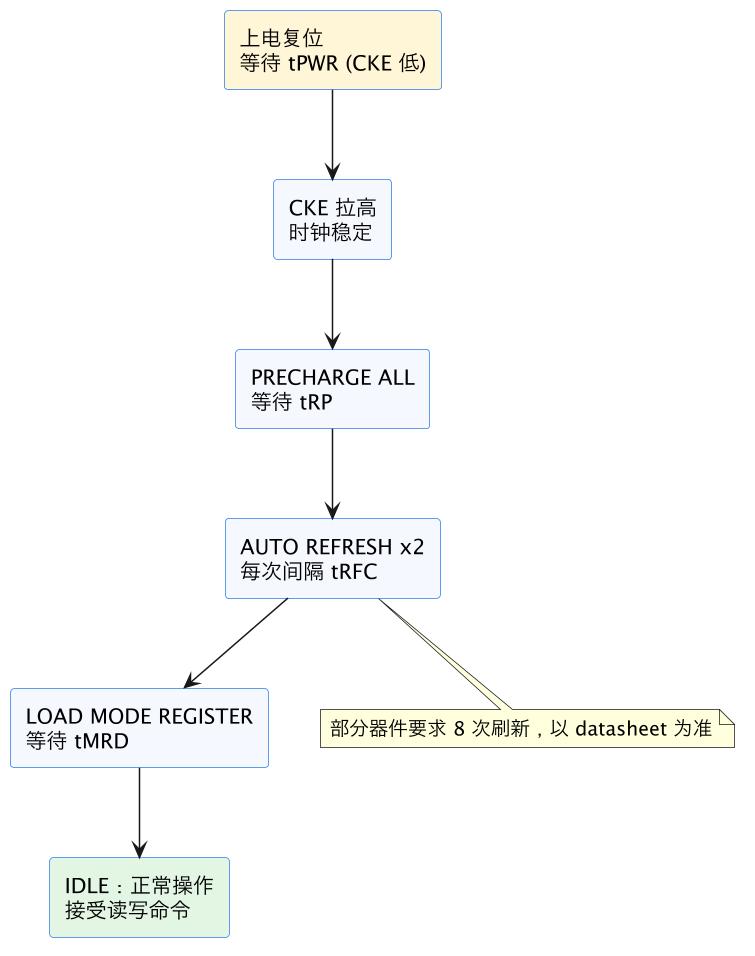
上图就是 init FSM 的期望行为骨架。验证环境里的做法是把这张图翻译成两类检查:次序断言(PRECHARGE ALL 之前不许出现 AUTO REFRESH,LMR 之前不许出现任何 bank 激活命令)和间隔断言(每条命令到允许的下一条命令之间的最小拍数)。次序错了说明 FSM 逻辑错,间隔错了说明计数值或时钟分频错,两类 bug 的根因完全不同,断言要分开写,失败信息里直接打出「期望最小间隔 / 实际间隔」。
二、init 时序参数验证:把 datasheet 表格变成断言
datasheet 里的时序参数表是断言的直接来源。初始化阶段高频要验的参数:
| 参数 | 含义 | 典型违例后果 |
|---|---|---|
| tPWR | 上电到首条命令的等待 | 器件内部未稳定,命令被忽略或乱响应 |
| tRP | PRECHARGE 到下一条命令 | 预充电未完成就激活,行数据损坏 |
| tRFC | AUTO REFRESH 周期 | 刷新未完成,存储单元漏电丢数据 |
| tMRD | LMR 到下一条命令 | 模式寄存器没写稳,CAS latency 错配 |
| tXSR | 退出自刷新到首条命令 | 内部刷新计数未恢复,漏刷一行 |
以 tRFC 为例,断言的写法是「看到 AUTO REFRESH 命令后,tRFC 时间内总线上不许出现任何非 NOP/DESELECT 命令」:
参数从 datasheet 到断言的流转关系值得画出来看,因为这里决定了换器件型号时改几处:
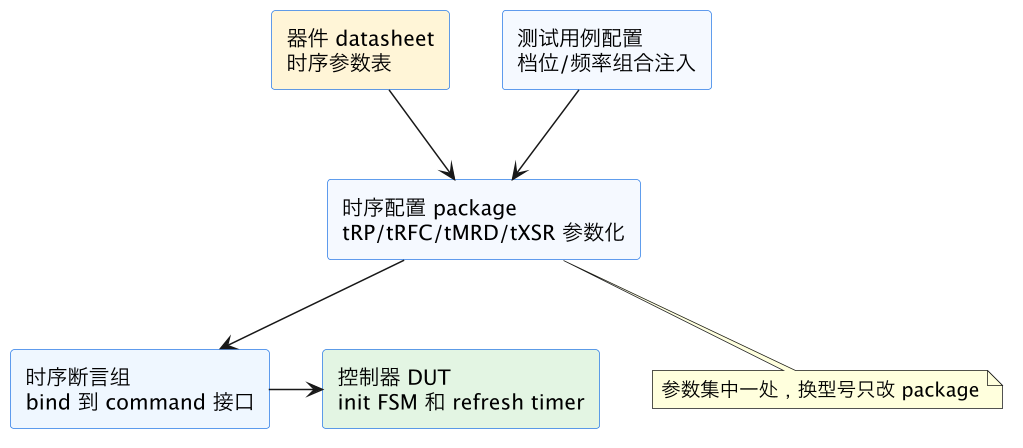
图上两个入口很关键:datasheet 值和测试档位都从配置 package 注入断言,断言本身不写任何字面量。这样「换 DDR 型号」「换频率档位」「收紧量产余量」三件事都收敛到同一个文件的改动,回归不需要动断言代码。
property p_trfc;
  realtime t_ref;
  @(posedge clk) (cmd == AUTO_REF, t_ref = $realtime)
    |-> (cmd inside {NOP, DESEL}) throughout
        (1'b1 ##0 ($realtime - t_ref >= TRFC_MIN));
endproperty
assert property (p_trfc)
else $error("tRFC 违例:刷新后 %.1f ns 出现有效命令", $realtime - t_ref);工程上有三个细节决定这类断言的质量。第一,参数可配置:tRFC、tRP 这些值随器件型号和频率档位变化,断言从配置对象(config db 或 package 参数)读阈值,不写死字面量,否则换一个档位就要改一版断言。第二,命令检测放在控制器侧的 command 接口上(CS/RAS/CAS/WE 译码后),不要绑在 SDRAM 模型内部——控制器才是 DUT,模型是裁判,裁判查自己没意义。第三,时钟周期换算:有些控制器允许软件配置 refresh timer 的分频系数,断言要用真实时间($realtime)而不是拍数,避免时钟频率改了之后断言阈值跟着错。
三、refresh 违例检测:tREFI 是平均值,也是硬约束
进入正常操作后,SDRAM 单元靠电容存电荷,必须在 tREF(全片刷新窗口,典型 64ms,高温档 32ms)内把每一行刷一遍。控制器维护一个刷新定时器,按 tREFI(平均刷新间隔 = tREF / 行数,8192 行即 7.8us)周期性发出 AUTO REFRESH。验证要回答两个层次的问题:
层次一:定时器会不会超时。 最直接的断言是「任意滑动窗口内,相邻两次 AUTO REFRESH 的间隔不超过 tREFI 上限」。但这里有个 JEDEC 的弹性条款:允许控制器推迟最多 8 次刷新再补发(postponing/pulling-in),所以断言不能写成「间隔严格小于 tREFI」,而要写成「任意 9 倍 tREFI 窗口内至少出现 8 次刷新」,或者维护一个「欠刷计数器」,超过 8 就报错。写死了反而误报。
层次二:长时间积累会不会漏行。 间隔断言只看相邻两次,逮不住「每次都踩线、长期漂移」或者「bank 交织刷新时某个 bank 被饿死」。做法是在环境侧放一个 refresh 审计记分板:按(bank, row)维度记录每次刷新时间戳,测试结束时检查每一行的刷新间隔都不超过 tREF。SDRAM 的 AUTO REFRESH 用内部行计数器轮询所有行,测试平台无法直接看到刷新的是哪一行,所以审计记分板通常实现为「按 AUTO REFRESH 次数取模推进行号」的镜像模型,并假设内部计数器从 0 开始——这个假设要在初始化序列里用第一次 REFRESH 对齐验证。
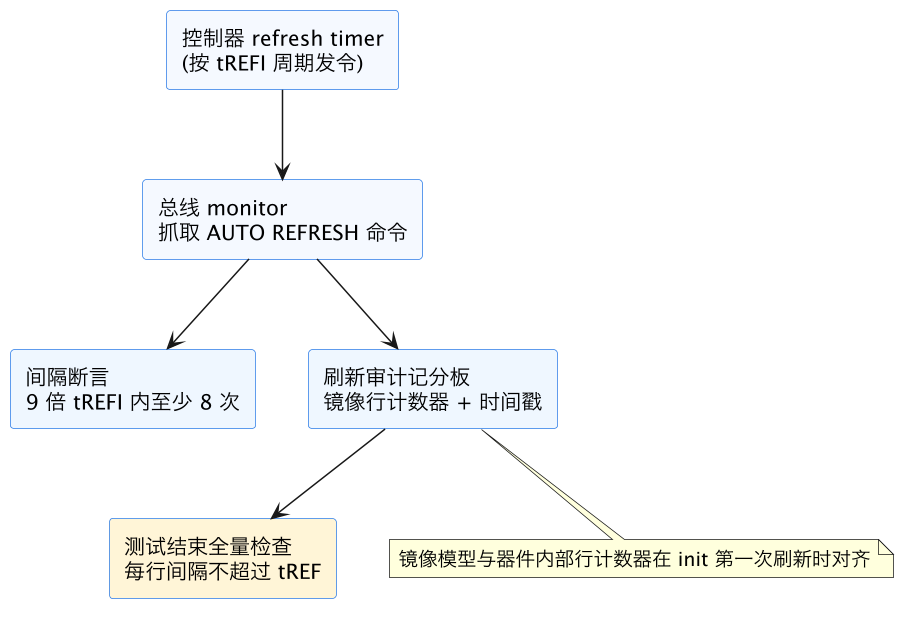
图中两条检查路径互补:间隔断言在仿真过程中实时报错、定位快;审计记分板在测试末尾兜底、覆盖长窗口漂移。功能覆盖率上,要给「推迟刷新」这种合法但少见的行为单独建 coverpoint(连续推迟 1/4/8 次),否则控制器里补发逻辑那条路径可能从没被随机激励打中过。
四、自刷新进出:低功耗状态下的刷新责任转移
自刷新(self-refresh)是 SDRAM 的低功耗保持状态:控制器发 SELF REFRESH 命令(CKE 拉低 + REFRESH 编码)后,器件用自己的内部振荡器和行计数器自动刷新,控制器可以关时钟、断电域。进出窗口是验证重灾区:
进入侧。 进入自刷新前,规范要求所有 bank 处于 idle(所有行已预充电)。如果控制器在还有行打开的情况下拉低 CKE 进自刷新,行为未定义,数据可能丢失。断言:「SELF REFRESH 命令发出时,所有 bank 的 active 标志必须为 0」。这个状态控制器自己未必维护,监视器要自己跟踪每个 bank 的行开/关历史。
退出侧。 退出自刷新(CKE 拉高)后,必须等待 tXSR(退出自刷新时间,典型数十到上百拍)才能发第一条有效命令,因为器件内部要把「最后一轮自刷新」收尾、刷新计数器重新和外部命令对齐。tXSR 违例是最常见的低功耗 bug:软件为了省唤醒延迟把等待值配小了,常温仿真没事,corner 条件下丢数据。断言写法与 tRFC 同构:CKE 上升沿开始计时,tXSR 内只许 NOP/DESELECT。
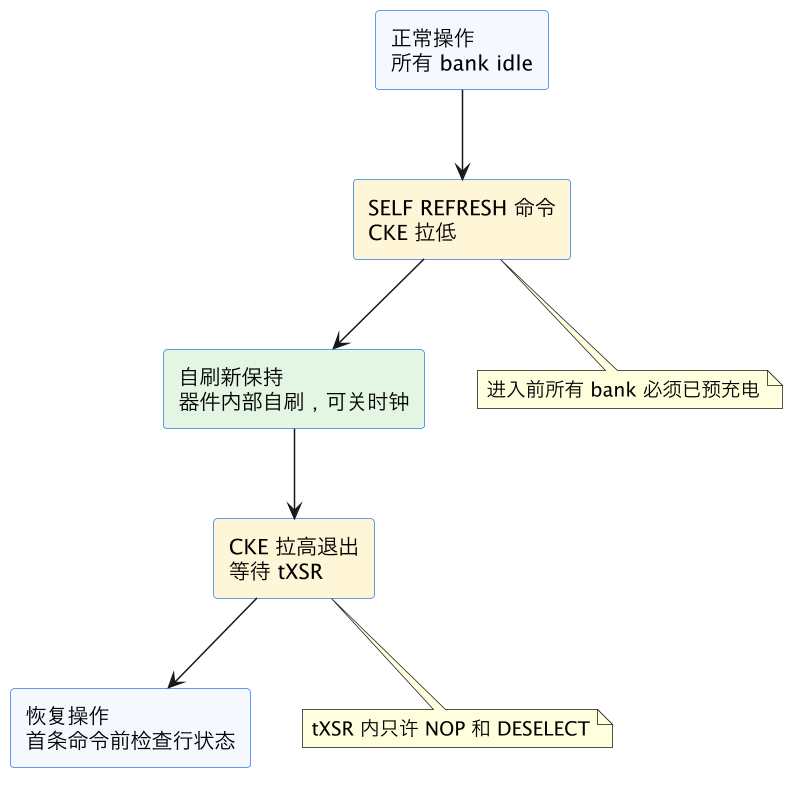
上图的两个黄色窗口就是断言集中区。还有一类边角激励必须专门构造:进出抖动——刚进自刷新一拍就退出、退出后立刻又进。器件对最短自刷新保持时间有要求(tCKESR 等),控制器的低功耗协调逻辑在这种抖动机型下最容易出 FSM 卡死或 CKE 毛刺。受约束随机里把「自刷新保持拍数」的分布刻意压向 0/1 拍和 tXSR 边界值,比均匀随机有效得多。另外自刷新期间如果发生了复位,唤醒路径完全不同(要走完整 init 而不是 tXSR 退出),这条交叉路径要有定向用例,覆盖率里用「退出路径 × 期间是否复位」交叉。
五、典型 bug 画像与定向激励
跑过几轮随机之后,SDRAM 控制器验证暴露的 bug 有相当稳定的画像,值得按画像补定向用例。
画像一:计数值 off-by-one。 refresh timer 的比较条件写成 > 还是 >=、加载值是否包含当前拍,导致实际刷新间隔比配置值差一拍。这类 bug 在默认频率下往往仍满足 tREFI 上限,只有切到最高频率档位、参数换算后余量最小时才违例。对策:断言阈值按器件规范写死安全裕量之外,再跑一轮「时钟频率 × refresh 分频配置」的全组合扫频测试,用边界换算值而不是中间值。
画像二:仲裁饥饿掩盖刷新。 控制器把刷新请求挂进和读写命令同一个仲裁器,优先级配置不当时,持续高优先级读流量会把刷新一直推迟,撞到推迟 8 次上限后逻辑又没有兜底强发,审计记分板在测试末尾报某段窗口漏刷。定向用例:后门把 traffic generator 调成「永不空闲的单 bank 连续读」,专打刷新抢占路径,同时采样「刷新从请求到发出的等待拍数」直方图覆盖。
画像三:低功耗握手丢一拍。 软件发起自刷新的同时,时钟门控模块提前关了 SDRAM 时钟,CKE 下降沿根本没能送到器件,控制器却以为自己已经进了自刷新;唤醒时走 tXSR 退出路径,器件实际还在正常刷新状态,两边对刷新责任的认知错位。定向用例:在自刷新请求发起到确认的窗口内,随机插入时钟门控使能变化,断言「CKE 低期间时钟必须保持至少 tCKESR 有效」。
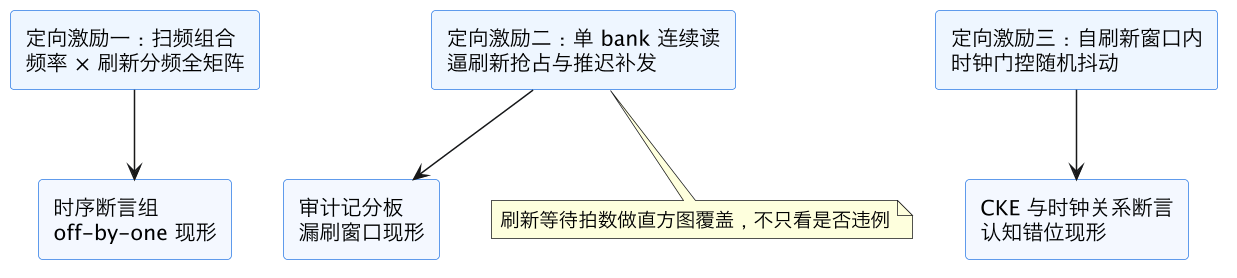
上图的三组「定向激励 → 检查机制」配对说明一个原则:每一类典型 bug 都要能指认「是哪只眼睛看见它的」。如果某类 bug 只能靠碰运气在随机回归里撞出来,说明对应那只眼睛还没造出来,先补检查再谈激励。
六、环境组织:模型、断言、覆盖率各司其职
一个完整的 SDRAM 控制器验证环境由四块拼成:
| 组件 | 职责 | 不做什么 |
|---|---|---|
| SDRAM 行为模型(VIP) | 模拟器件响应、内部检查命令合法性、比对读写数据 | 不验证控制器时序(那是裁判查自己) |
| 时序断言组 | tRP/tRFC/tMRD/tREFI/tXSR 等参数违例实时报错 | 不做数据比对 |
| 刷新审计记分板 | 行级刷新时间戳、结束全量检查 | 不管单次间隔 |
| 功能覆盖率 | init 序列完成、推迟刷新档、自刷新抖动档、边界 tXSR | 不做判罚 |
SDRAM 行为模型通常直接用商业 VIP 或开源模型(如 Micron 风格的 Verilog 模型),它自带命令协议检查,能在器件侧报「激活了已激活的行」这类协议违例——这和我们自己写的时序断言是两个视角:模型查「协议合不合法」,断言查「时序达不达标」,数据记分板查「数据对不对」。三个层面都有独立的失败签名,调试时先看是哪一层报的,能砍掉一大半定位时间。环境的通用搭建套路与 UVM 组件与 phase 机制 一致,断言绑定方式见 SVA 断言实战。
覆盖率闭环上,init 序列建议用一个专用 covergroup:采样「上电到 IDLE 的总拍数」「PRECHARGE 到首次 REFRESH 的间隔」「LMR 写入的模式字段组合」。模式寄存器字段(CAS latency 2/3、burst 4/8、顺序/交织)与「首个读写命令类型」交叉,能逼着激励把每种模式组合都真正用起来,而不是永远用 reset 默认值。
这一篇在知识体系里的位置
本篇是「协议时序类验证」在存储接口上的一个实例:初始化 FSM 验证的方法论与 复位与初始化流程验证、FSM 状态转移验证 同源;断言技术底座见 SVA 断言实战;刷新审计记分板这类「长期行为兜底对账」的思路与 存储器验证的前门后门记分板 一脉相承;覆盖率建模细则见 covergroup、coverpoint 与 bins。
总结
SDRAM 初始化刷新验证把 datasheet 的命令次序和时序参数表翻译成三组机制:init 序列用次序断言加间隔断言检查 PRECHARGE ALL/AUTO REFRESH/LMR 之间 tRP/tRFC/tMRD 达标;周期性刷新用「9 倍 tREFI 内至少 8 次」的滑动断言加行级审计记分板防超时与漏行;自刷新进出盯住「进入前全 bank idle」和「退出后 tXSR 内只许 NOP」,再用进出抖动和模式寄存器字段交叉覆盖补齐边角。