SVA until 操作符:until/s_until/until_with 强弱语义差异与前提不发生时的漏检坑
更新时间:2026-10-03。SVA(SystemVerilog Assertions,SystemVerilog 断言)里有一族时序操作符专门表达「在某事发生之前,另一件事必须一直成立」——这就是 until 家族。基础写法在 SVA 断言实践 里已经铺开,形式侧的总框架见 断言 assume 与 cover 三剑客;这一篇只钻一个细分点:
until、s_until、until_with三个操作符语义差在哪、什么时候必须用强版本、以及最阴的那个坑——「前提(antecedent)根本没发生,断言却显示 pass,我到底验没验到」。这个坑和 形式验证 vacuity 调试 讲的空洞通过是同一个病根,值得专门写一篇。
本文要回答的问题
until、s_until、until_with三个操作符的语义差异到底是什么?- 强(strong)与弱(weak)属性在仿真截断和形式证明下各有什么后果?
- 「前提不发生时断言 pass」是 bug 还是 feature,怎么确认断言真的检查了?
- 工程上写 until 类属性有哪些稳妥的惯用法?
一、三个操作符的语义:释放条件与终点责任
SVA until 操作符的核心语义是一句话:左侧表达式成立,「直到」右侧表达式发生。差异全在两个细节上——右侧到底要不要求「必然发生」,以及右侧发生的那一拍左侧还要不要成立。
a until b:弱版本。b 发生之前 a 必须一直为真;但如果 b 永远不发生,只要 a 一直为真,属性也算通过——弱属性对「终点」不追责。a s_until b:强版本,语义上多了一条「b 必须在有限拍内真的发生」。仿真里一个 attempt 拖到仿真结束 b 还没来,强属性失败、弱属性静默通过。a until_with b:在弱 until 基础上收紧边界——b 发生的那一拍 a 也必须为真(普通 until 在释放拍上不要求 a)。它同样有强版本 s_until_with。
用一个握手场景体会差异:req until gnt 说「请求拉高后保持,直到 grant 到来」。如果 DUT 有 bug 永远不给 grant,但 req 一直举着,弱 until 到仿真结束都不会报——这不是你想要的结果,你其实想写 req s_until gnt,让「grant 缺席」变成失败。反过来,如果场景是「复位期间禁止任何写操作,直到复位释放」,复位释放是环境保证必然发生的,用弱 until 就够,写强版本反而在某些仿真截断配置下引入误报。
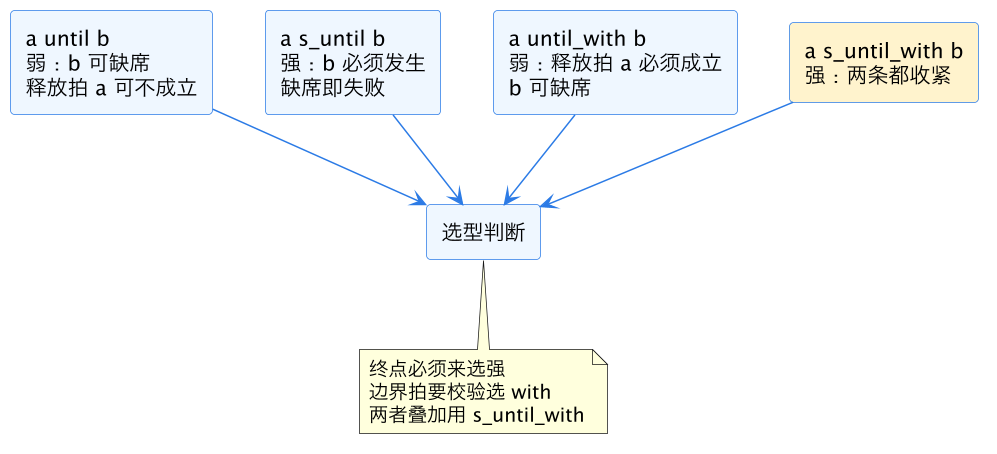
上图是四兄弟的选型全景。判断路径其实只有两问:「右侧终点缺席算不算违规」决定强弱,「释放那一拍左侧要不要继续成立」决定要不要 with。两问答完,操作符唯一确定。
二、强弱语义在仿真与形式下的不同后果
强弱之分在两个引擎里的表现不对称,这是很多人混淆的地方。
仿真里,弱属性的失败条件只有一个:右侧还没发生、左侧先掉了。属性 attempt 在仿真结束时如果还在等待右侧,弱版本直接判定通过(有的仿真器报 unfinished,但不算 failure);强版本则判失败。这意味着强属性在仿真里的「覆盖成本」更高——你的测试必须把每个 attempt 都跑到释放点,否则满屏失败无法分辨真假。实用做法是把强属性放在回归里跑,配合超时保护:req ##[1:100] gnt 这类带界的写法往往比裸 s_until 更好调试,因为界本身就是明确的失败时刻。
形式验证里差异反转。形式工具把属性推到无穷远,弱 until 在形式上约等于「左侧永远成立,或右侧最终发生」——证明器常能直接闭合;强 until 则要求证明器给出「右侧必然发生」的活锁(liveness)证据,这通常需要公平性约束(fairness constraint),否则 CEX(反例)会是一条无限等待的循环轨迹。所以在形式侧,形式验证基础 里反复强调的纪律是:liveness 属性先用 eventually 加公平性假设单独证,安全(safety)部分用弱 until 证,别指望一条 s_until 属性两头都拿下。
| 维度 | a until b(弱) | a s_until b(强) |
|---|---|---|
| b 永不发生 | 通过(或 unfinished) | 失败 |
| 释放拍 a 的值 | 不要求 | 不要求 |
| 仿真截断风险 | 静默漏检 | 满屏失败 |
| 形式证明难度 | 易闭合 | 需公平性假设 |
| 典型用途 | 复位期禁止类 | 请求-响应必答类 |
三、前提不发生时的漏检坑:vacuous pass
until 家族几乎从不裸用,实际写法都是蕴含套时序:write_req |-> !wr until_with rsp。这里的坑是双重真空。第一层:如果整个测试里 write_req 一次都没拉高,蕴含的前提(antecedent)不成立,属性 vacuous pass——根本没检查任何东西,覆盖率报告却一片绿。第二层更隐蔽:write_req 拉高了,但 rsp 因为激励配置错误从没来过,弱 until 又一次静默通过。
排查这类漏检,靠三件套。第一,给每个蕴含属性配一条同名 cover:cover property (@(posedge clk) write_req ##[1:$] rsp); 确认前提-结论链路真的被走通过;assertion 覆盖率密度 讲的「每个 assert 至少一条可达 cover」就是干这个的。第二,看仿真器的 assertion attempt 统计:attempt 数为 0 说明前提没触发,finished 数为 0 说明从没释放,两个数字必看其一。第三,形式侧直接跑 vacuity 检查,工具会报告属性的前提集合是否在约束下可满足,详细手法在 形式验证 vacuity 调试。
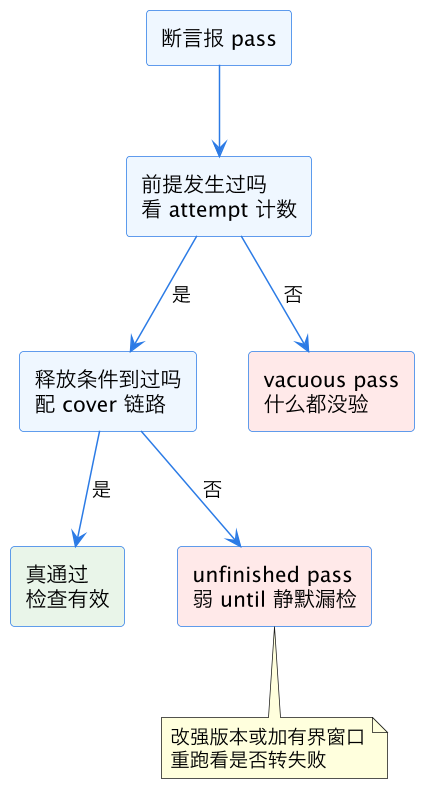
上图是「断言绿了之后的自检流程」。核心思想:pass 不是终点,attempt 非零、cover 命中、finished 非零三件事都凑齐,才算这条 until 属性真的工作过。评审断言代码时把这张图过一遍,能拦住大多数「看起来在验、其实在睡」的属性。
四、工程惯用法与常见误写
经验上几条稳的写法。请求-响应必答类用有界强语义:req |-> req until_with (gnt within ##[1:64]) 或者直接 req |-> ##[1:64] gnt,失败时刻明确。期间禁止类用弱 until_with:rst |-> !wr until_with !rst,释放拍上 !wr 仍被要求,恰好钉住「复位释放那一拍也不能写」的边界。状态保持类用 until 而不是 [*1:$] 加组合逻辑,可读性好得多,仿真性能也好。
常见误写三个:把 until_with 当成强操作符用(它是弱的,终点缺席照样静默);在时钟门控设计里写裸 s_until,时钟停掉后满屏失败,应该先钉「时钟必恢复」的公平性前提;以及释放拍语义记反——以为 until 在释放拍也要求左侧成立,写了冗余的 a and b 释放条件,把属性收紧到永远不会释放。最后这类错误在 覆盖率驱动测试分诊 的失败分诊流程里会暴露:cover 永远不命中,回查属性才发现是自己写死了。
还有一个团队层面的建议:把 until 类属性收进断言库时,在注释里强制写明三样东西——预期释放场景(什么正常流量下右侧必发生)、缺席是否违规(强弱选择的理由)、配套 cover 的名字。评审时这三项缺一就打回。这个纪律花不了几分钟,却能把「属性写了但没人知道它想验什么」这类技术债挡在库外,半年后回来改断言的人(往往就是你自己)会感谢这条规矩。
这一篇在知识体系里的位置
本篇属于 chip-design/verification 目录下 SVA 写法的细分长尾,基础入口是 SVA 断言实践,三剑客框架在 断言 assume 与 cover 三剑客,形式引擎背景见 形式验证基础;空洞通过的完整排查法在 形式验证 vacuity 调试,断言密度度量见 assertion 覆盖率密度。
总结
SVA until 操作符的选型就两问:「终点缺席算不算违规」定强弱(算违规用 s_until,否则用 until),「释放拍左侧要不要继续成立」定要不要 with;真正的坑不在写法在验证有效性——前提不触发是 vacuous pass、释放不发生是弱属性的静默通过,所以每条 until 属性都要配 cover 链路、看 attempt 与 finished 计数、形式侧跑 vacuity 检查,绿了之后再自检一遍,这条断言才算真的在替你站岗。