PCIe TLP 排序规则验证:posted/non-posted/completion 三类流量、Relaxed Ordering 与死锁场景构造实战
更新时间:2026-10-04。PCIe 控制器验证里有一类 bug 特别折磨人:功能全对、协议全对、单条流量跑多久都没事,可一旦把 posted 写、non-posted 读和 completion 三类流量混着灌进交换结构,系统就偶发挂死——没有报错、没有超时中断,就是所有信用都耗尽、所有队列都满、所有人都在等别人先动。这就是 TLP(Transaction Layer Packet,事务层包)排序规则的领地。PCIe 规范用一张「谁可以超越谁」的表格定义了三类事务之间的排序关系,这张表既是性能的来源(允许必要的乱序),也是死锁的根源(强制的先后顺序会形成等待环)。站内的 PCIe LTSSM 验证 讲了链路怎么练起来,信用流控与背压验证 讲了流量怎么不丢包,乱序匹配记分板 讲了乱序结果怎么比对。这一篇解决的是事务层最硬的一块:PCIe TLP 排序规则怎么验——规则表怎么读、Relaxed Ordering(宽松排序)放开了什么、死锁场景怎么在仿真里稳定构造出来。
本文要回答的问题
- PCIe 为什么需要 TLP 排序规则:posted、non-posted、completion 三类事务的划分动机是什么?
- 规范排序表的每一格到底规定了什么,哪些「必须保持顺序」、哪些「允许超越」是验证重点?
- Relaxed Ordering 位和 ID-Based Ordering 各自放开哪些排序约束,验证覆盖要加什么?
- 经典 PCIe 死锁长什么样,等待环怎么形成的,仿真里怎么稳定构造出来?
- 排序规则的验证资产怎么建:断言怎么写、覆盖怎么收、记分板怎么对齐乱序窗口?
一、三类事务与排序规则的动机:不是洁癖,是死锁防御
先认清三个主角。PCIe 把所有 TLP 按完成语义分成三类。Posted 事务:Memory Write(MWr)和 Message——发出去就完了,不需要对方回话,像寄平信。Non-Posted 事务:Memory Read(MRd)、I/O Read/Write、Configuration Read/Write——发出请求后必须等到 Completion 才算完,像寄挂号信等回执,每个未完成请求都要挂一个 tag(标签)占着跟踪表项。Completion 事务:对 non-posted 请求的应答,带数据(CplD)或不带数据(Cpl),按 tag 与请求配对。
排序规则(ordering rules)回答的问题是:在同一个流量类别(TC,Traffic Class)内,一个端口的发送队列里,后到的包能不能超过先到的包。规范把答案浓缩成一张 3×3 表格——行是先到的包,列是后到的包,每一格的取值只有三种语义:必须保持顺序(No,不许超越)、允许超越(Yes)、以及「推荐但不强制」(Y/N)。这张表最著名的一格是:completion 必须允许超越 non-posted 请求(规范原文是 Yes,强制允许)。理由直接关乎生死:假设 completion 不许超过排在前面的读请求,而那个读请求的对端此刻正在等我们先收下一个 completion 才腾出缓冲——两头互等,死锁立刻成形。PCIe 从 PCI 时代继承的「强序模型」就是为了兼容传统软件可见的顺序语义,同时用这几格「允许超越」给硬件留出活路。
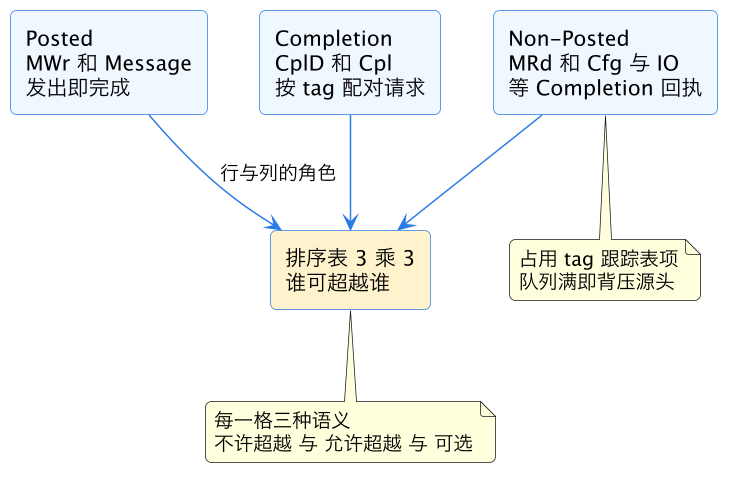
上图把三类事务和排序表的关系画了出来:排序表的行和列都是这三类角色,表格本身不是抽象规则,而是每个出口队列仲裁逻辑的判决依据。验证的第一个误区就是把这张表当成「性能优化建议」——错,「不许超越」的格子是正确性契约,「允许超越」的格子是死锁防御工事,两边都必须在验证里给出证据。
二、排序表逐格精读:必须验的五格
3×3 一共九格,工程上值得单独立验证项的是五格。先把表格摆出来(行=先到,列=后到)。
| 先到 \ 后到 | Posted | Non-Posted | Completion |
|---|---|---|---|
| Posted | 不许超越(可选放开) | 允许超越 | 允许超越 |
| Non-Posted | 必须允许超越 | 不许超越 | 必须允许超越 |
| Completion | 必须允许超越 | 不许超越 | 不许超越(可选放开) |
第一格,non-posted 必须允许超越 posted。这是最关键的死锁防御格:读请求排在一个写请求后面时,硬件必须有能力让读先走。场景是经典的生产者-消费者结构——设备写完数据再写门铃(doorbell),如果读请求被卡在巨量 posted 写后面出不去,而对端要处理这些写又需要先完成某个读,环就闭上了。验证上必须构造「posted 写洪流 + 单个 MRd」的激励,证明读请求不被饿死。
第二格,completion 必须允许超越 posted。读完成的数据包要能超过排队的写包,否则对端发出的读永远等不到数据,形成另一种等待环。第三格,completion 必须允许超越 non-posted:完成包不能排在还没发的读请求后面。
第四格,posted 对 non-posted 允许超越:写包可以超过读请求,这是性能格——posted 不消耗 tag,优先放行它能避免 tag 表项被读占满。第五格,posted 之间默认不许超越:两个写请求必须按序到达,这是软件可见语义(先写数据再写门铃,消费者看到门铃时数据必须已落位),也是 Relaxed Ordering 要放开的那一格,下一节细说。
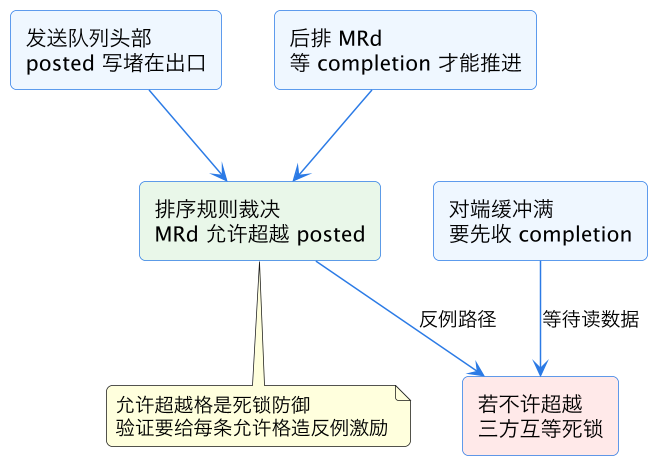
这张图把「允许超越」格的死锁防御角色画清楚了:队列头被 posted 堵死、读请求排队、对端等读数据,三条等待边只要被排序规则锁住一条出不去,环就闭合。验证资产的第一个动作,就是给每一个「允许超越」的格子写定向激励:人为制造队列堵塞,再观测被允许超越的包是否真的获得了超车的硬件路径——很多 RTL 实现里仲裁器是「允许但不实现」,规范不强制你真的乱序,但你声明支持的流量混压下不能饿死任何一类。
三、Relaxed Ordering 与 ID-Based Ordering:放开的窗口与覆盖增量
默认排序模型为了兼容性偏保守,代价是性能损失——最典型的就是 posted 之间的强序。设备驱动明明写的是两块不相干的内存,硬件却必须串行送达,DMA(Direct Memory Access,直接内存访问)吞吐白白受损。Relaxed Ordering(RO,宽松排序)就是为此而生:TLP 头里的一个属性位,置位后声明「这个包不依赖先到包的可见性」,允许硬件对两类关系放行——RO 置位的 posted 可以超越先到 posted,RO 置位的 completion 也可以超越先到 posted。驱动在 DMA 描述符里控制这个位:数据 buffer 写可以置 RO,门铃写必须清 RO,这样门铃到达时所有数据写已按序落位,语义不变而数据路径放开。
ID-Based Ordering(IDO,基于 ID 的排序)更激进:声明不同 Requester ID 发出的流互相独立,允许跨 ID 乱序——同一个交换端口上两个设备的流量互不相干,凭什么 A 设备的大包堵住 B 设备的完成包。IDO 通常与 RO 一起出现在性能敏感路径上。
对验证而言,RO 和 IDO 意味着排序断言必须带属性条件,不能一刀切。错误的写法是「同 TC 内 posted 保持顺序」这种无条件断言——RO 合法流量会把它打爆。正确的断言结构是:清 RO 位且同 ID 的 posted 对保持程序序;RO 置位的对被明确排除出断言,转而进覆盖 bin(确认设计真的实现了超车路径,而不是把 RO 位当空气忽略掉——忽略 RO 在功能上不错,但性能验证里算缺陷)。
| 排序机制 | 放开的格子 | 验证断言 | 必收覆盖 |
|---|---|---|---|
| 默认强序 | 无 | 同 TC 同 ID posted 保序 | 写数据与门铃顺序场景 |
| Relaxed Ordering | RO posted 超 posted、RO Cpl 超 posted | 仅对清 RO 对保序 | RO 置位对的真实超车目击 |
| ID-Based Ordering | 跨 Requester ID 乱序 | 保序断言加同 ID 前提 | 双 ID 流量交叉超车 |
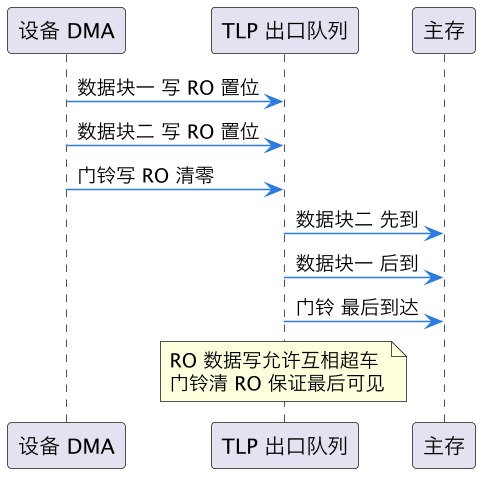
这个时序是 RO 价值的最小演示:两个数据块写都置了 RO,硬件允许块二反超块一先落存;门铃写清 RO,排序规则强制它排在两个数据写之后到达,消费者看到门铃时数据必然完整。验证要同时检查两个方向——RO 对被允许超车(覆盖证明路径存在),清 RO 的门铃绝不被超越(断言证明语义不破)。只验前者不验后者,等于把软件契约验漏了。
四、死锁场景构造:把等待环在仿真里钉出来
排序规则验证的皇冠是死锁构造。PCIe 死锁的统一形态是循环等待:A 资源被占满且其释放依赖 B,B 的释放又依赖 C,C 绕一圈依赖回 A。事务层的资源就是各类虚拟通道(VC,Virtual Channel)的接收缓冲和 tag 跟踪表项。经典场景三件套值得每个 PCIe 验证环境常备。
场景一,completion 被 posted 堵死。构造方法:用背压把对端接收 posted 的缓冲灌满(参考 信用流控与背压验证 的灌压手法),同时发出一串 MRd,再让对端的 CplD 回程路上也排满 posted——如果对端实现里 completion 没有独立的超车路径,CplD 排在 posted 后面永远发不出,本端 MRd 的 tag 全部挂起,死锁成形。规范要求 completion 走独立虚拟通道(这正是 VC 划分的动机),验证要确认 RTL 的 VC 仲裁没有把 completion 和 posted 混进同一条物理 FIFO。
场景二,non-posted 循环依赖。两个 EP(Endpoint,端点设备)经 RC(Root Complex,根复合体)互相发 Cfg 写,两边的 non-posted 接收队列都满,两边都在等自己的请求被收走才能腾出跟踪表项——non-posted 之间不许超越,环无解。合法实现的出路是出口侧的「允许超越」格放行其他流量泄压,验证观测点是非死锁路径仍有进展(liveness,活性)。
场景三,tag 耗尽与门铃依赖。驱动发了 32 个 outstanding(未完成)读把 tag 表占满,随后发 posted 门铃;对端处理门铃前需要先完成某个内部读,而那个读的完成包回程被本端占满的读数据缓冲堵住。这个场景跨了协议层与驱动层,是 SoC 级仿真才暴露的品类,单元级验证要把激励抽象成「tag 表满 + completion 回程受压」的组合角。
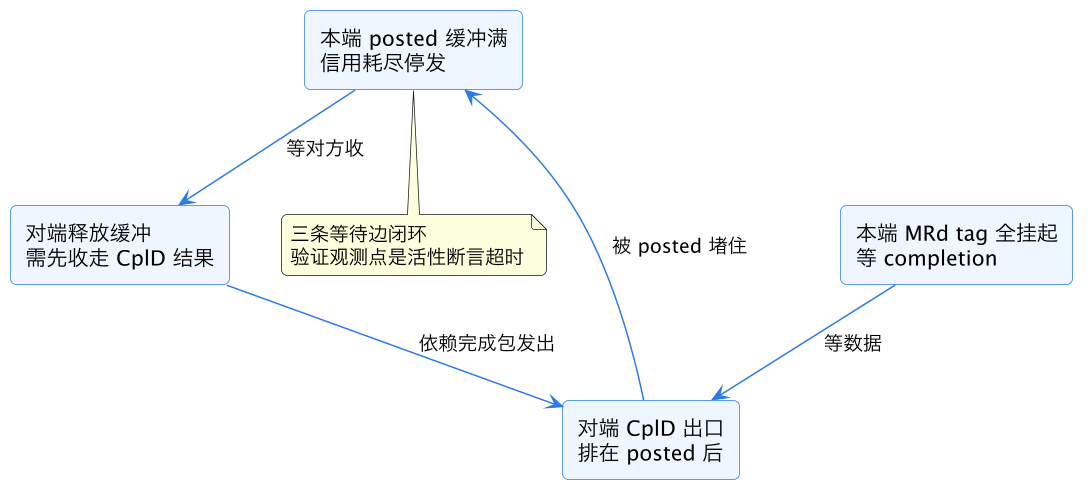
上图把场景一的等待环画成了闭环:posted 缓冲满等对方收、对方收的前提是先发出 CplD、CplD 又被 posted 堵住,三条边闭合成死锁。仿真里的检测手段不是等仿真自己挂(那要等几亿拍),而是活性断言:给「任何类信用归零的持续时间」「任何 tag 挂起的持续时间」设上限,超限即报。死锁验证的产出永远是一对证据——反例激励能稳定触发挂起(证明场景真实),修复后的设计在同一激励下活性断言静默(证明死锁已解)。
五、验证资产落地:断言、覆盖、记分板三件套
把前面四节收成可执行的资产清单。断言层,三类内容。其一,保序断言带全前提:disable iff 之外,前件必须含「同 TC、清 RO、同 Requester ID」,后件检查出口顺序与入口程序序一致;对完成包按 tag 配对的语义(completion 乱序回来但 tag 正确)单独断言。其二,活性断言:信用归零时长、tag 挂起时长、队头驻留时长三个上限,这是死锁的探测器,阈值参考规范重试与超时量级设定。其三,信用守恒断言与排序联查——排序 bug 常以信用泄漏的形态显形。
覆盖层,排序表的每一格至少一个 bin:允许超越格要收「真实发生了超车」的过渡覆盖(先 A 后 B 进入、先 B 后 A 离开的双事件序列),不许超越格收「尝试超车被拦」的非法 bin 或哑 bin(进不去就是对的)。RO/IDO 属性与三类事务做 cross,共 2×2×3 的最小矩阵。死锁三场景各立一个场景级 cover:缓冲满 + 反向 completion 受压 + tag 高占用三者同拍的交叠窗口。
记分板层,排序规则让「期望顺序」变成条件函数:同 ID 清 RO 的 posted 流按程序序比对,RO 置位流和 completion 流切到 乱序匹配记分板 的 tag 键匹配模式,predictor 里把排序表编码成合法序集合,记分板只拒绝集合之外的实际序。工程上一个省力做法:把排序表做成配置参数表,断言、覆盖、记分板三处都从同一张表生成,规则表升级(比如 Gen 规范修订)时只改一处。
| 资产 | 检查对象 | 失败形态 |
|---|---|---|
| 保序断言 | 同 TC 同 ID 清 RO 对 | 写与门铃乱序 |
| 活性断言 | 信用与 tag 挂起时长 | 死锁与饥饿 |
| 超车过渡覆盖 | 允许格真实超车 | 允许格沦为空谈 |
| 非法超车 bin | 禁止格被尝试 | 排序规则被违反 |
| 条件序记分板 | 合法序集合外行为 | 数据错配与重复 |
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下 PCIe 协议验证线的一篇 S 层深文,主关键词 PCIe TLP 排序。向上承接 PCIe LTSSM 验证——链路训练把管道建起来,本篇验证管道里三类流量的交通秩序;与 信用流控与背压验证 互为表里:流控管「不丢包」,排序管「不死锁」,背压激励手法在死锁构造里直接复用。横向,条件序记分板与 tag 匹配手法衔接 乱序匹配记分板,活性断言的写法与 SVA 活性安全性属性 的安全/活性分类一脉相承,多请求者交叉流量的激励组织可参考 AXI4 读通道检查 的 outstanding 事务跟踪结构。向下,tag 表项与信用双资源的等待环分析手法可迁移到 验证缓存替换策略 这类多资源仲裁目标的死锁审计环节。
总结
PCIe TLP 排序验证的核心是那张 3×3 排序表——posted、non-posted、completion 三类事务间「不许超越」的格子是软件可见的正确性契约(同 TC 同 ID 清 RO 的 posted 保序、门铃必须最后可见),「必须允许超越」的格子是死锁防御工事(completion 和 non-posted 必须能超过堵在队头的 posted);验证资产围绕三件事落地——保序断言带全属性前提(同 TC、清 RO、同 Requester ID),信用与 tag 挂起时长的活性断言充当死锁探测器,排序表每格配对超车过渡覆盖与非法超车 bin,再用背压灌满缓冲 + tag 高占用 + 反向 completion 受压的三件套定向激励把经典等待环在仿真里稳定钉出来——记住,排序规则验证的终点不是证明顺序永远不乱,而是证明「该乱的时候乱得合法、不该乱的时候一毫不差、乱到极点也不死锁」。