CDC 结构检查:同步器识别、握手协议验证与 waiver 管理的签核流程深讲
更新时间:2026-10-02。芯片里最难调的那类 bug,往往不是时序违例,而是「实验室跑了一百次都对、客户现场偶发死机」的跨时钟域(CDC,Clock Domain Crossing)亚稳态问题——它不出现在 STA 报告里,仿真也几乎打不中,只有硅后才能现形。本站 CDC/RDC 检查 讲过跨时钟域与跨复位域问题的总览,RTL lint 与 SpyGlass 讲过编码级检查的家底。这一篇聚焦其中的结构签核环节:CDC 结构检查到底在查什么结构、同步器怎么识别才算数、握手协议的时序假设怎么验证、以及一个几千条违例的项目怎么靠 waiver 管理收敛到零。这条流程是每个 SoC 流片前的硬性闸门,走得不干净,等于带着定时炸弹 tapeout。
本文要回答的问题
- CDC 问题为什么 STA 抓不到、仿真也打不中,只能靠结构检查兜底?
- CDC 结构检查的签核流程分哪几个阶段,setup 阶段为什么决定成败?
- 同步器有哪些合法结构,工具怎么识别,识别错了会怎样?
- 多比特总线跨域为什么不能靠逐比特同步,握手协议检查在验证什么?
- waiver 管理的方法学是什么,「豁免」和「掩盖」的界限在哪里?
一、为什么 CDC 必须靠结构检查
先把问题本身钉死。当一个触发器的采样时钟和被采样数据来自两个异步时钟域时,数据的翻转时刻相对采样沿是完全随机的,总有一定的概率落在建立/保持窗口内,触发器进入亚稳态(metastability):输出在 0 和 1 之间振荡一段不可预测的时间后才稳定下来,而且稳定到哪一边也不确定。这个概率由亚稳态时间常数、时钟频率、数据翻转率共同决定,工程上用 MTBF(平均无故障时间)衡量。
关键在于:静态时序分析(STA)对跨异步域的路径直接不做检查——约束里这些路径被 set_clock_groups -asynchronous 或 false path 切掉了,synthesis 约束与 SDC 讲过这类约束的写法。功能仿真同样指望不上:RTL 仿真是零延迟理想模型,亚稳态根本不存在;门级仿真虽有延迟,但要打中亚稳态窗口需要统计级的激励量,回归跑一年也未必命中一次。形式验证可以证等价性(见 形式验证 LEC 与 Formality),但 LEC 不管时钟域关系。
于是只剩下一条路:在结构上证明每一条跨域路径都套着一个能把亚稳态风险压到可接受水平的「标准解法」。这就是 CDC 结构检查的定位——它不是去算概率,而是去核对结构。工具(SpyGlass CDC、JasperGold CDC、Real Intent Meridian 这一族)把设计里的所有跨域路径穷举出来,逐条核对末端挂的是不是已知的合法同步结构;是,放行;不是,报违例。风险从「数学上算不出来」转化为「结构上对不上号」,这就是可签核的含义。
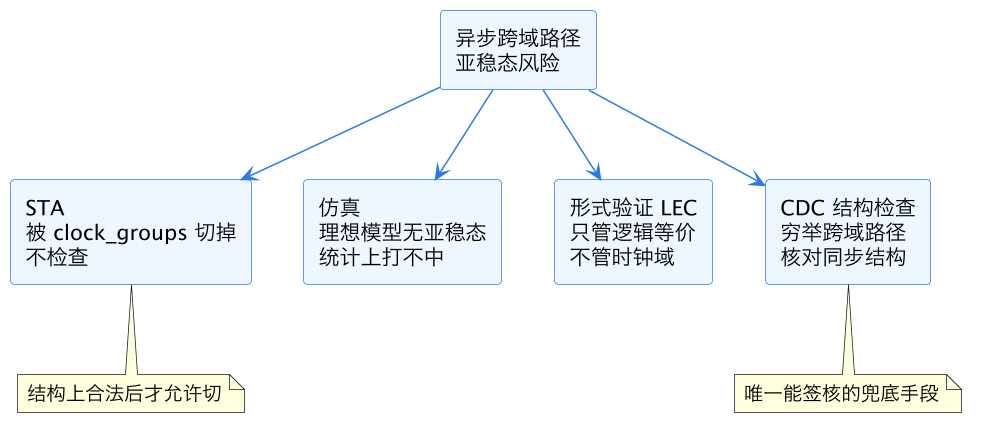
这张图是整篇的立论:三条常规验证路径在 CDC 面前全部失效,结构检查是唯一的兜底。反过来也成立——正因为 STA 不切就报错、切了就没检查,所以「这个 false path 能不能下」的答案必须由 CDC 结构检查来给。约束里的每一条异步时钟分组,背后都应该有一份结构检查的清白证明,这两样东西在签核包里是成对出现的。
二、签核流程总览:setup 决定七成结果
一套工业级的 CDC 结构检查流程大致分四个阶段:setup、结构分析、违例分类与修复、waiver 收敛与签核。实践里的铁律是:setup 阶段花的每一小时,能在违例分类阶段省十个小时——因为 CDC 工具的全部判断都建立在「它认为时钟树长什么样」之上,时钟定义错了,后面报出来的几千条违例一大半是噪音。
setup 阶段要做四件事。第一是时钟与复位的声明:用工具自己的约束格式(SpyGlass 是 SGDC,其余各家类似)声明每个时钟源的频率关系,哪些互为同步、哪些互为异步,理想情况是直接从签核 SDC 转换生成,保证和 STA 看到的是同一副图景,SDC 验证与约束 lint 讲的一致性纪律在这里同样适用。第二是黑盒与 IP 的抽象:第三方 IP 内部看不到,必须用 abstract model 把端口上的域关系声明清楚,「这个输入是同步于 port_clk 的」这类假设一旦漏写,IP 边界上所有路径都会报成未同步。第三是准静态信号(quasi-static)的声明:配置寄存器、上电后不再变的模式选择信号,跨域是安全的,但工具不知道,必须人工声明。第四是已知安全结构的 waver 基线导入:复用上一版芯片沉淀下来的豁免库。
结构分析阶段工具做三件事:把设计按时钟域划分,穷举所有域间路径,然后对每条路径做模式匹配——末端是不是两级触发器同步器、是不是 mux 型再同步、是不是握手、是不是异步 FIFO。匹配上的按结构规则继续深查(比如同步器第一级后面有没有混入组合逻辑),匹配不上的报「unsynchronized crossing」。
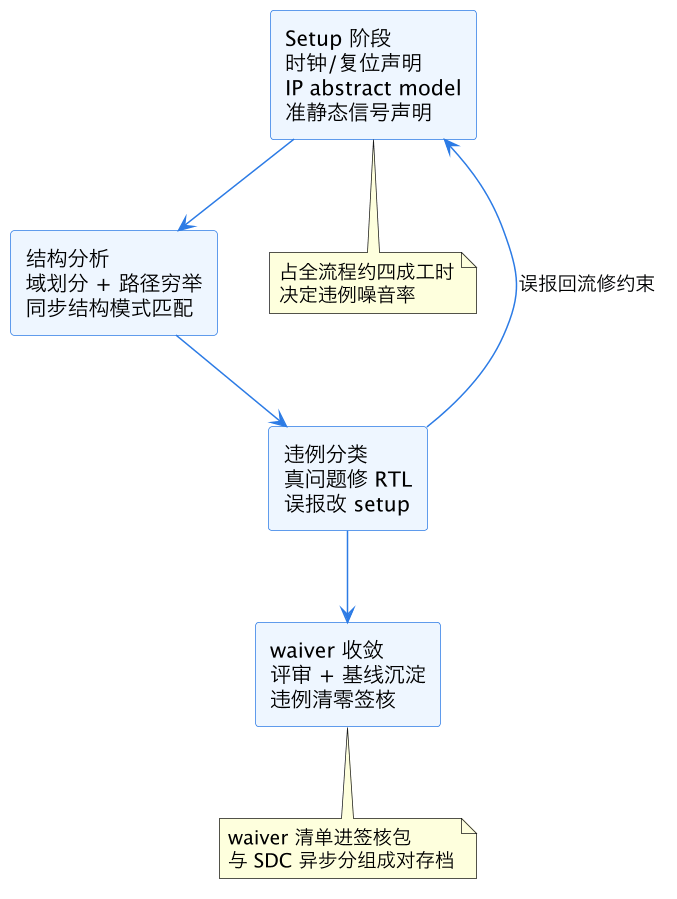
读这张流程图要盯住那条回流边:违例分类阶段发现的大量「违例」其实不是 RTL 错了,而是 setup 声明不全——时钟关系没声明对、准静态信号漏了、IP 抽象模型缺端口。成熟的团队会要求第一轮分析只处理 setup 类问题,不许动 RTL 也不许下 waiver,把信噪比先提上来。这个纪律能把总收敛周期从按月算压到按周算。
三、同步器识别:合法结构的花名册
CDC 结构检查的核心知识库是一张「合法同步结构花名册」,工具拿它去和设计逐条对。最常用的几种必须烂熟于心。
两级触发器同步器(2-flop synchronizer)是单比特控制信号跨域的标准解:第一级触发器吸收亚稳态,给它近一个整周期的稳定时间,第二级输出确定电平。MTBF 从单级的几年级拉到宇宙年龄级。识别要点不只是「两个串联的触发器」——规则通常要求:第一级到第二级之间不许有组合逻辑(否则毛刺会缩短有效稳定时间)、两级必须在同一个目标域时钟上、第一级的扇出只能到第二级(不许分叉到别的逻辑,分叉的那一份可能采到不同的稳定结果)。
多比特数据有两类合法解。一类是握手(handshake):源域拉 req、目标域同步后拉 ack,四相或两相协议保证数据在采样期间稳定。另一类是异步 FIFO:格雷码指针跨域,数据本身不过域,指针编码保证每拍只变一比特,单比特变化就可以套 2-flop 同步。格雷码指针这里有个经典的细节:指针必须先打拍再转格雷码、格雷码的每一位分别过同步器,任何把二进制指针直接过同步器的写法都会被结构检查抓住——多位同时翻转,总有一位落在窗口里。
再一类是 mux 型再同步(recirculation mux / feedback mux):目标域用一个已同步的使能信号控制数据通路的选择端,保证数据被采进目标域的时刻它早已稳定。常用于「数据很宽但变化不频繁」的路径,比如总线接口的配置影子寄存器。
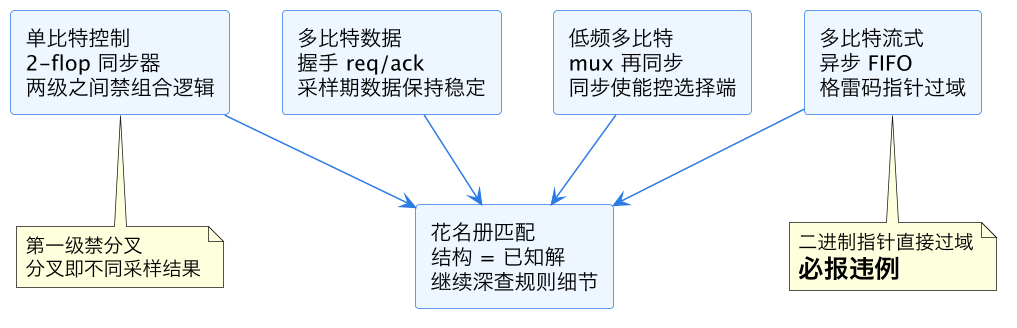
这张花名册图对应着工具报告里的主要结构类别。实战里的坑集中在「识别错了会怎样」:误识别(把不合法结构认成同步器)是最危险的方向,所以规则越查越细——比如 2-flop 同步器还会被要求第一级触发器用特定的高增益带宽库单元、两级在物理实现时放近(global placement 时序驱动 讲的布局引擎通常会收到同步器分组约束),防止走线延迟吃掉稳定时间。漏识别(合法结构没被认出)则是 waiver 流程要处理的噪音,下面第五节讲。
四、握手与协议检查:结构对了还不够
识别出「这是一条握手跨域」只是第一步,协议检查(protocol check)要验证的是握手本身实现得对不对——四相握手要求 req 拉起后必须等 ack 回来才能撤,数据必须在 req 有效期间保持稳定;这些性质属于时序假设,纯结构匹配证不出来。工程上有两层验证:结构规则先做静态核对(req 和 ack 是否都过了同步器、数据路径上有没有未同步的抽头),残余的协议性质则下沉到形式验证或断言——工具自动为每个握手生成 SVA(SystemVerilog Assertion)属性,交给仿真或形式工具跑,形式属性验证与 JasperGold 讲的 ABVIP 流程在 CDC 场景就是这个用法。
还有一类容易被忽略的结构性问题叫收敛与发散(convergence/divergence):同一个源信号过了两个独立同步器,在目标域汇合参与逻辑——两份采样结果可能不一致一拍,下游逻辑如果假设它们永远相同就出错;反过来,一个目标域信号分叉扇出到多个逻辑,各支路的再收敛也有同样问题。结构检查里专门有规则查「同步器前收敛、同步器后发散再收敛」这两类拓扑。glitch 检查是另一类:组合逻辑的输出直接过同步器,毛刺可能被采成有效脉冲,规则要求跨域信号必须先打拍再出域。
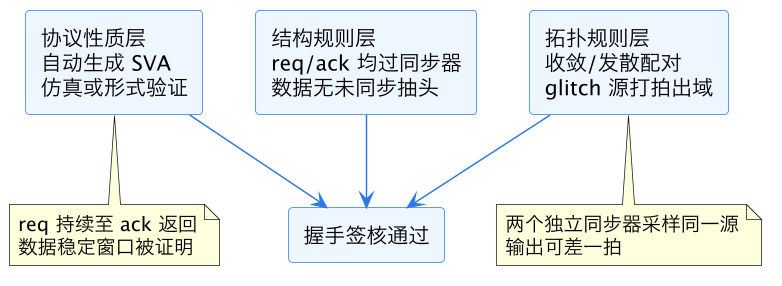
这张图的三层结构值得记成口诀:结构对、协议对、拓扑对,三者齐了握手才算签干净。只过结构层的项目,协议层的坑会留给硅后——典型的现场症状是「重负载下偶发丢包」,查起来以月计。相比之下,把 SVA 生成和形式跑通花掉的一周,是整条流程里性价比最高的一笔投入。
五、waiver 管理:豁免与掩盖只有一线之隔
任何上万触发器的设计,第一轮 CDC 结构检查报出几千条违例是常态,收敛到零靠的是 triage 三分法:真问题改 RTL、setup 缺陷改约束、确认安全的项下 waiver。waiver(豁免)是工具提供的机制:给某条违例或某类规则实例打上「已知安全,不再报告」的标记。它的正当用途是处理漏识别——比如设计里用了工具花名册之外的私有同步结构(某些高频设计会用定制亚稳态加固单元),人工评审确认安全后豁免;或者准静态信号的批量豁免;或者由其他手段(形式证明、仿真断言)已覆盖的协议性质。
纪律比机制重要。一套像样的 waiver 管理方法学有四条硬规矩。第一,每条 waiver 必须带评审记录:谁下的、什么理由、依据什么分析(波形、形式报告、设计规格条款),没有理由字段的 waiver 视同无效。第二,waiver 按路径实例精确锚定,禁止按规则整体关闭——Ac_unsync01 这条规则全芯片关掉,等于把一类风险整体放生。第三,waiver 库要版本化、可继承:同一颗芯片的下一次迭代直接复用基线,新违例 = 新风险,diff 评审,这和 DRC waiver 管理 讲的物理验证豁免复用是同一套思想。第四,签核放行时 waiver 清单本身是被审对象:芯片负责人签的不是「违例为零」这个数,而是「每一条豁免都有据可查」这份清单。
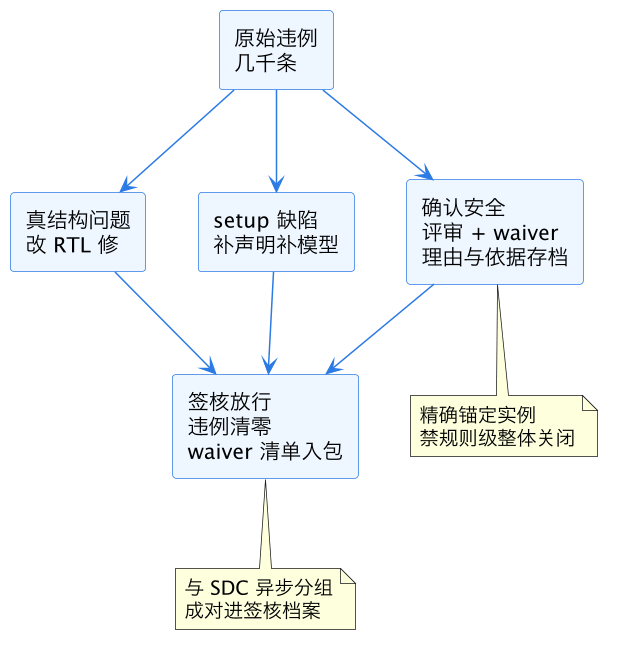
这张分流图里的比例值得说个经验数:首轮违例里真结构问题通常不到百分之十,setup 缺陷占三四成,剩下是可豁免项。如果一个项目报「waiver 占了九成」,那不是设计干净,是评审放水——豁免与掩盖的分界线就在评审记录上。流程成熟度的标志恰好反过来:迭代到第三四轮时,新违例数量趋近于 RTL 改动量,waiver 基线稳定继承,这才是可持续的收敛。
六、落地:把 CDC 结构检查接进回归与签核
最后讲工程接入。CDC 结构检查不该是流片前的一次性活动,而应该两级接入:日常回归级和签核级。日常回归挂在 CI 上(ASIC CI/CD 回归 讲的框架直接适用),每次 RTL 合入跑一轮增量 CDC,只报新增违例,把「跨域结构被破坏」的反馈时间从里程碑级压到提交级——新增的未同步路径在设计师还记着上下文的时候修,成本最低。签核级则是完整跑全芯片、全规则、含 IP 抽象模型的终局检查,产出三样档案:违例清零报告、waiver 评审清单、时钟域关系声明,与 STA 的异步约束档案一起进签核包,这是 数据流 S5 签核收敛 版图里和功能时序并列的一块。
组织上还有一个值得推的做法:把花名册里的合法结构做成公司级 CDC 标准单元库——2-flop 同步器、握手组件、脉冲同步器、mux 再同步,全部参数化封装,设计师跨域只许调库不许手写。这一刀切下去,结构识别的误报率、waiver 数量、新人流片事故率会同时下降,因为「手写一个看着像同步器的东西」这类灰色地带从制度上消失了。RTL 编码风格的整体纪律见 RTL lint 与 SpyGlass,CDC 标准单元库就是 lint 纪律在跨域场景的具体化身。
这一篇在知识体系里的位置
本篇是 eda/ 目录下前端验证签核线上的一篇流程深文,向上承接 CDC/RDC 检查 的问题总览与 RTL lint 与 SpyGlass 的编码级检查框架;横向连接约束侧(synthesis 约束与 SDC、SDC 验证与约束 lint——异步时钟分组是结构检查的对偶档案)、形式侧(形式验证 LEC 与 Formality、形式属性验证与 JasperGold——协议性质的下沉出口)、物理侧(global placement 时序驱动 中的同步器布局约束)、豁免方法学(DRC waiver 管理);向下接入 ASIC CI/CD 回归 的增量检查机制与 数据流 S5 签核收敛 的终局档案。读完本篇再回看总览篇,CDC 问题的全貌就从「知道有风险」落到了「知道怎么签」。
总结
CDC 结构检查是跨时钟域风险的唯一可签核兜底:STA 把异步路径切掉、仿真打不中亚稳态,只能靠工具穷举所有跨域路径并核对每条末端是否挂着合法同步结构——单比特走两级触发器同步器、多比特走握手或格雷码指针异步 FIFO、低频数据走 mux 再同步;签核流程的成败七成在 setup(时钟声明、IP 抽象、准静态信号),协议性质靠自动生成的 SVA 下沉到形式或仿真验证,收敛靠 triage 三分法与带评审记录、实例级锚定、可版本继承的 waiver 管理,最终违例清零报告、waiver 清单与 SDC 异步分组三者成对进签核包,并在 CI 里跑增量检查把跨域结构破坏挡在提交级。