strong sequence:SystemVerilog strong(sequence_expr) 语义、liveness 属性写法与 weak 对照速查
更新时间:2026-10-06。写「请求最终必须被响应」这类属性时,新手最常踩的坑是:断言从来没红过,但谁也说不清它到底检没检——因为仿真在「等待响应」的中途结束,弱序列默默判了通过。
strong(sequence_expr)就是为这个场景准备的:它把「序列必须真正走到终点」从可选项变成强制要求。这一篇是 L 层速查,把 strong/weak 语义、assert 默认强度、liveness 写法与调试信号一次讲清。liveness 与 safety 的大框架见 liveness 与 safety 属性,until 家族的强弱对照见 until 与 strong/weak。
本文要回答的问题
strong(sequence_expr)到底给普通序列加了什么约束?- 为什么默认情况下
assert property里的序列是 weak 的,会带来什么漏检? - liveness 属性的标准写法有哪些,各自什么时候用?
- 仿真结束时 strong 属性怎么判,为什么需要配合仿真收尾纪律?
一、strong 到底加了什么
一个普通序列 a ##[1:5] b 描述的是「一段可能发生的时序模式」。把它放进属性里,仿真器逐拍尝试匹配;匹配到终点算成功,匹配失败算失败——但还有第三种结局:仿真结束时匹配还在半路。weak(弱)序列对这种结局的裁决是「不失败」,strong(强)序列的裁决是「失败」。这就是 strong(sequence_expr) 的全部语义:只改「悬在半空」这一情况的判罚,其余匹配逻辑一字不动。
// weak:仿真结束时 b 还没来,不报错
assert property (@(posedge clk) req |-> ##[1:5] ack);
// strong:仿真结束时 ack 没等到,直接失败
assert property (@(posedge clk) req |-> strong(##[1:5] ack));
注意 strong 包的是序列,不是整个属性——strong(...) 的实参必须是 sequence_expr,写 strong(a |-> b) 是语法错误。想强化的就是「等待的那段」,通常包在蕴含的后件或 s_eventually 的操作数上。
| 结局 | weak 序列 | strong 序列 |
|---|---|---|
| 序列匹配完成 | 成功 | 成功 |
| 中途确定失配 | 失败 | 失败 |
| 仿真结束仍在等待 | 不失败(vacuous 通过) | 失败 |
二、默认是 weak:漏检从哪来
IEEE 1800 规定:assert property 里不带 strong 的序列一律按 weak 处理。这带来两类经典漏检。一类是「假绿」:req |-> ##[1:100] ack 在仿真只剩 10 拍时来了 req,等不满 100 拍仿真就停了,断言绿着,但 ack 可能根本不会来。另一类是覆盖率错觉:cover property 同样按 weak 判,仿真收尾时刻的半截尝试会被悄悄丢弃,coverage hole 看不出来。
这里要和 vacuous success(空虚成功)分清:空虚成功是「前提没发生所以属性平凡为真」,属于蕴含的正常语义,见 蕴含与重叠;而「半截等待被判过」是强度问题,前提明明发生了、后件没着落却没人负责。strong 解决的正是后者。
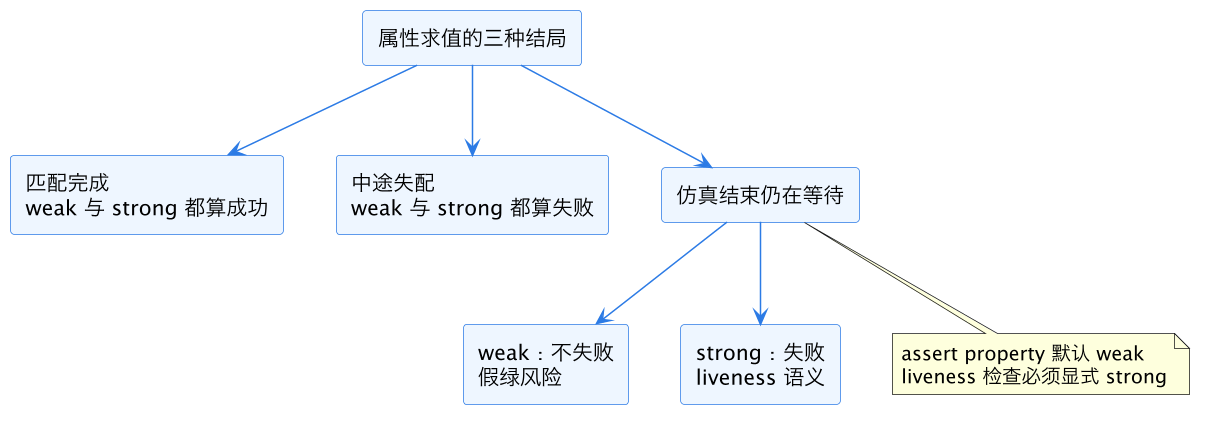
上图是求值结局的速查树:前两种结局强弱同判,只有「仿真结束仍在等待」分岔——weak 放它走,strong 拦下它;写 liveness 属性就是要把这个分岔掰到 strong 一侧。
三、liveness 属性的标准写法
工程上写 liveness 有三套惯用写法,按表达力递增。最直白的是 strong 包区间延迟:req |-> strong(##[1:N] ack),含义是「N 拍内必来,仿真也不能在逃」。进阶是 s_eventually:req |-> s_eventually ack 表示「最终必来、不限拍数」,s_eventually 本身带 strong 语义(前缀 s 即 strong),不需要再包一层。第三套是给 safety 属性补强度:比如 until 家族里 s_until、s_until_with 也是 strong 版,要求右侧条件真正发生,详见 until 与 strong/weak。
// 写法一:有限窗口 + strong
p_ack_bounded: assert property (@(posedge clk) disable iff (!rst_n)
  req |-> strong(##[1:32] ack))
  else $error("ack not seen within 32 cycles or pending at end of sim");

// 写法二:无限期 liveness
p_ack_eventually: assert property (@(posedge clk) disable iff (!rst_n)
  req |-> s_eventually ack);

// 写法三:cover 配套,确认 liveness 真的会走完
c_ack: cover property (@(posedge clk) req ##[1:32] ack);
配套纪律两条。其一,liveness 断言必须配 cover:cover 能命中说明激励真的把序列走到了终点,否则 strong 断言绿了也可能是「req 压根没来」的空虚绿——这与 assume、cover 与 assert 的分工 里「assert 配 cover 防空虚」的原则一致。其二,无界的 s_eventually 在形式验证里是好属性,在仿真里只能靠 strong 的收尾判罚兜底,回归时仿真长度必须大于「正常响应所需拍数」的一个已知上界,否则 strong 会误报——所以写法一(有界窗口)在仿真环境更常用。
四、仿真收尾与调试信号
strong 属性把判罚时点推到了仿真最后一刻,于是仿真怎么结束就变成了功能正确性问题。三条收尾纪律:用 UVM 时让 phase objection 正常落下、不要 disable fork 强杀还在等待的断言评估(评估线程独立,强杀不影响断言,但强杀激励会制造假 pending);$finish 前留 drain time,让已发出的请求有机会收到响应;回归脚本把「因 pending 失败的 strong 断言」单独分类,这类失败多半是「仿真太短」而不是「设计有 bug」。
调试时仿真器报告 strong 失败会给出「未完成的匹配尝试」的起点时刻(req 那一拍),顺着波形看 ack 为什么没来即可。若想提前暴露而不是等到仿真末尾,可以用有界窗口写法把 N 收紧到协议允许的最大响应延迟——pending 失败变成超时失败,定位更快。断言整体密度与评审口径见 断言覆盖密度。
五、评审清单与常见误判
代码评审时围绕 strong sequence 有张固定的核对清单,逐条过能挡住绝大多数误用。第一条:属性是不是 liveness——只要语义里带「最终」「必须等到」,答案就是是,那序列上必须有 strong 或 s_eventually/s_until 家族;反过来纯 safety 属性(「永远不能同高」这类不变量)加 strong 毫无意义,反而会在仿真收尾时制造莫名其妙的 pending 失败。第二条:有界窗口的 N 有没有依据——##[1:N] 的 N 应来自协议规范或设计最大延迟,拍脑袋写 1000 的窗口等于无界,写 2 又会把合法的长延迟误判成失败。第三条:配套 cover 是否存在且回归中真的命中——cover 命中率零说明前提没打出来,strong 断言再绿也是空转。第四条:仿真长度是否大于窗口上界——回归里每个测试的 run 时间应覆盖「发请求到收响应」的最坏情况,否则 pending 失败是测试长度问题不是设计问题。
常见误判也值两句。一是把 $fell/$rose 触发的瞬时检查和 liveness 混为一谈:前者是 safety,后者才是 strong 的领地。二是在 disable iff 复位域里担心「复位中止等待算不算 pending 失败」——不算,disable iff 命中时整个尝试被中止(aborted),强弱都不判负,复位语义见 disable iff 复位。三是误以为 cover property 也有强弱之分要处理:cover 只统计「走完了的匹配」,半截尝试天然不计数,无需 strong。评审时把这张清单贴在断言模板旁边,新人的强弱误用率会肉眼可见地下降。
六、形式验证侧的衔接
strong 语义在形式验证(formal)里更自然:形式工具对 liveness 属性直接给出「证明/反例/有界内未决」三种结论,不存在「仿真结束在半路」的灰色地带。但两套环境的写法要统一,推荐团队模板里 liveness 属性一律写成 req |-> s_eventually ack 配一条有界版本 req |-> strong(##[1:N] ack):无界版给形式工具做完整证明,有界版给仿真做运行时检查,N 取形式环境里证明出的最坏延迟或设计规格上界。两边共享 disable iff 复位条件与采样时钟,避免仿真绿、形式红的语义分裂。形式侧做不动时的分解套路(assume-guarantee、fairness 约束)见 assume-guarantee 分解;有界证明深度的口径见 formal 有界证明深度。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层速查,主关键词 strong sequence。它向上承接 liveness 与 safety 属性 的分类框架与 SVA 断言实践 的写法总纲;横向与 until 与 strong/weak(家族强弱对照)、蕴含与重叠(空虚成功辨析)、assume、cover 与 assert 分工(防空虚纪律)共享同一套「属性求值结局」语义;strong 在形式侧的归宿见 formal 有界证明深度。
总结
strong sequence 的全部语义就是一条判罚:仿真结束时序列还没走完,weak 放行、strong 判负;assert property 默认 weak,所以「最终必须响应」这类 liveness 属性必须显式写 strong(##[1:N] ack) 或用自带 strong 语义的 s_eventually,并配 cover 防空虚绿;回归要留 drain time、把 pending 失败单独归类——强度写对了,「请求石沉大海」才藏不住。