DMA 描述符验证:链表遍历、环回处理与错误描述符注入的完整打法
更新时间:2026-09-30。scatter-gather DMA 的灵魂是描述符链表:软件在内存里铺好一串「搬多少、从哪搬、搬到哪、下一个在哪」的卡片,硬件一张一张取(descriptor fetch)、一张一张执行。机制人人会讲,验证却处处是坑——链表可能成环、指针可能指向非法地址、描述符可能在硬件取到一半时被软件改写。这一篇站在验证工程师的视角,把 DMA 描述符验证拆成「链表镜像怎么建、遍历语义怎么锁、环回怎么收、错误怎么注」四块,与 寄存器读写属性验证、内存后门记分板 两篇共用「寄存器配置 + 内存镜像」的基础打法。
本文要回答的问题
- 验证环境为什么必须自己重建一份「描述符链表镜像」,而不是只对比搬运后的数据?
- 链表遍历的哪些不变量(取指顺序、字段语义、状态迁移)必须用断言钉死?
- 环回(circular)链表的「循环若干圈后退出」场景怎么定向构造、怎么证明没有死循环?
- 错误描述符注入该注哪些类——野指针、半更新、非法字段——各自的期望行为怎么定义?
- 覆盖率该收哪些 bin,怎么知道链表遍历被真正压透了?
一、先把描述符链表画清楚:验证的参照系
DMA 描述符的本质是内存里的单向链表:每个节点包含源地址、目的地址、长度、控制位(中断使能、末节点标志、链模式)和一个 next 指针。软件写好整条链,把首地址灌进 DMA 的 DESC_ADDR 寄存器再拍 START,硬件就自主地「取一张—执行—取 next—再执行」地走完整条链。
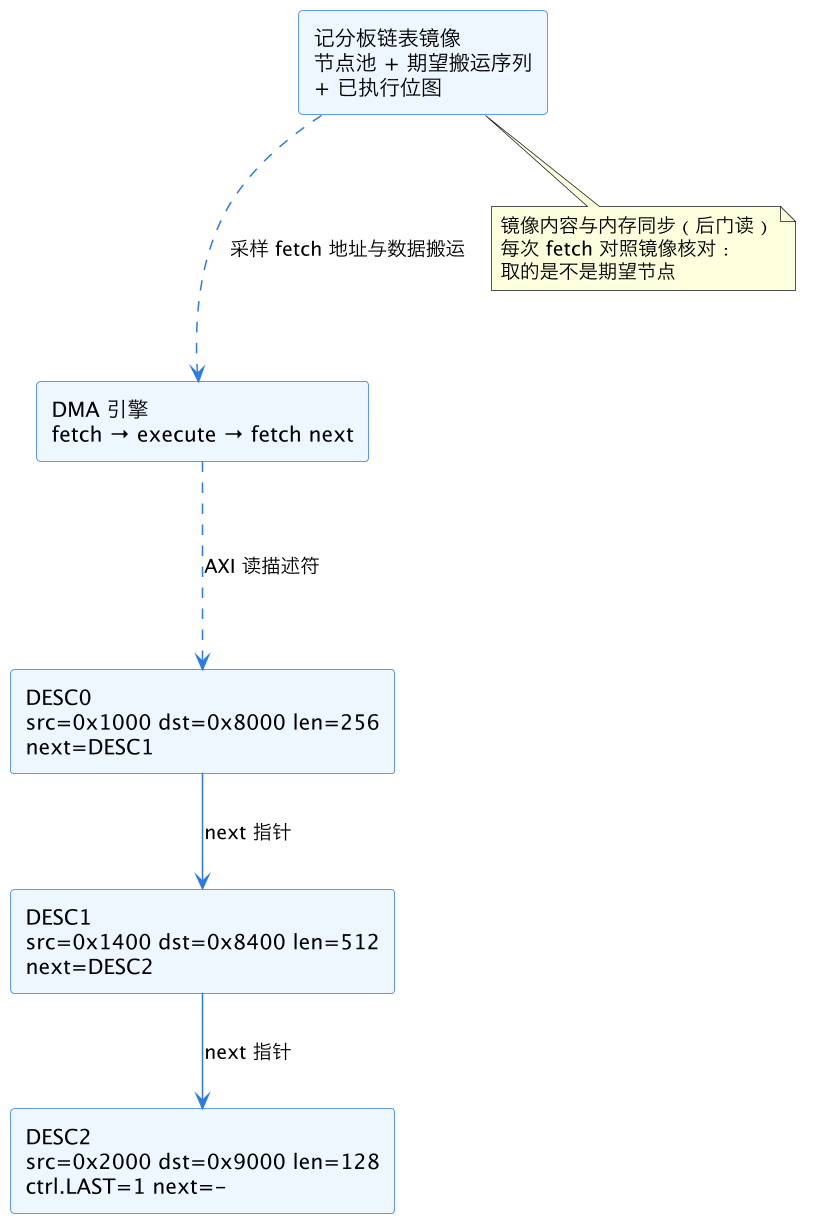
这张图是全篇的参照系。验证环境里的关键角色是记分板链表镜像:测试用例往内存铺描述符的同时,把同一份节点登记进镜像;仿真中监测器(monitor)从 DMA 的描述符读通道上抓到每次 fetch 的地址和数据,记分板拿它跟镜像对照——取错节点、取到的字段跟软件写的不一致、顺序跳跃,全都当场现形。
镜像节点的数据结构建议直接复刻硬件视野:
class desc_node;
  bit [63:0] src, dst;
  bit [31:0] len;
  bit        last, ie, chain_en;
  bit [63:0] next_addr;
  bit        fetched;      // 是否被硬件取过
  bit        executed;     // 对应数据是否搬完
  int        fetch_cycle;  // 首次被取的时刻(查重复取)
endclass
fetched 和 executed 两个标志位是排查利器:遍历结束后整张位图应该是全 1;出现空洞说明某些描述符被跳过(next 解析错),出现重复取说明硬件回退重取逻辑有冗余。测试结束时把位图打进日志,一眼看出遍历完整性。
为什么不能只对比最终搬运结果?因为很多链表 bug 是「结果对、过程错」:比如硬件把相邻两个描述符合并成一次突发,数据分毫不差,但性能模型和设计意图都偏了;又比如 ie(中断使能)位被忽略,数据对、中断少打。镜像比对把「过程正确性」也纳入签核范围。
二、遍历语义:三条不变量锁死 fetch 路径
描述符遍历的核心不变量有三条,建议全部用断言钉在接口上,不要只靠记分板事后对账。
不变量一:取指序列合法。 第一次 fetch 的地址必须等于软件写入的 DESC_ADDR;此后每次 fetch 的地址必须等于前一个描述符的 next_addr(链模式)或前一个地址加节点步长(数组模式)。违反这一条,要么取到野数据,要么链表提前断。
不变量二:先取后用。 数据搬运的第一次 AXI 读/写必须晚于对应描述符 fetch 完成。这条看似废话,实则是「预取(prefetch)逻辑越权」的捕手——有些实现为了性能提前猜 next 地址,猜错时如果错误地按猜测值先动了数据通道,就是真 bug。
不变量三:LAST 语义。 置了 LAST 的描述符执行完后,通道必须在有限拍内回到 IDLE,并置起完成状态位;此后不得再有任何描述符 fetch。链尾之后还在取指,是状态机没有干净退出的典型症状。
// 不变量一(链模式):fetch 地址必须等于前一个节点的 next
property p_fetch_follows_next;
  @(posedge clk) disable iff (!rst_n)
  (desc_fetch && !$first_fetch)
    |-> (desc_fetch_addr == $past(expect_next_addr));
endproperty

// 不变量三:LAST 执行完毕后 N 拍内回 IDLE,且不再有 fetch
property p_last_retires_clean;
  @(posedge clk) disable iff (!rst_n)
  (last_desc_done) |-> ##[1:RETIRE_LIMIT]
    (ch_status == IDLE) ##0 (!desc_fetch throughout (1'b1 [*0:$] ##0 1'b0));
endproperty
三条断言的分工是:不变量一抓「遍历走错路」,不变量二抓「执行抢跑」,不变量三抓「收尾不干净」。配上镜像记分板的字段级比对(fetch 回来的 src/dst/len 与软件写入值逐位相等),fetch 路径的正确性就有了双保险。
这里有一个极易踩的对齐坑:描述符 fetch 和数据搬运可能跨时钟域或跨总线层级,监测器抓到的「fetch 事件」和镜像更新的时刻必须约定同一个语义点。统一在描述符数据完整落进 DMA 内部寄存器的那个握手沿记账,比在 AXI 地址通道一冒头就记账稳得多——后者会被中间桥的乱序完成搅乱顺序判断。这条约定要写进环境基类,别让每个用例各自发明。
三、环回链表:循环执行与优雅退出
环回模式(circular / linked-list loop)是 DMA 的经典用法:末节点的 next 指回首节点,通道一圈一圈循环搬运,常见于音频环形缓冲、网络收发包环。验证的难点不在「转圈」,而在「怎么停」——软件通常通过置 STOP 位或清使能来叫停,硬件必须在「当前圈执行完」还是「立刻急停」之间严格按协议办事。
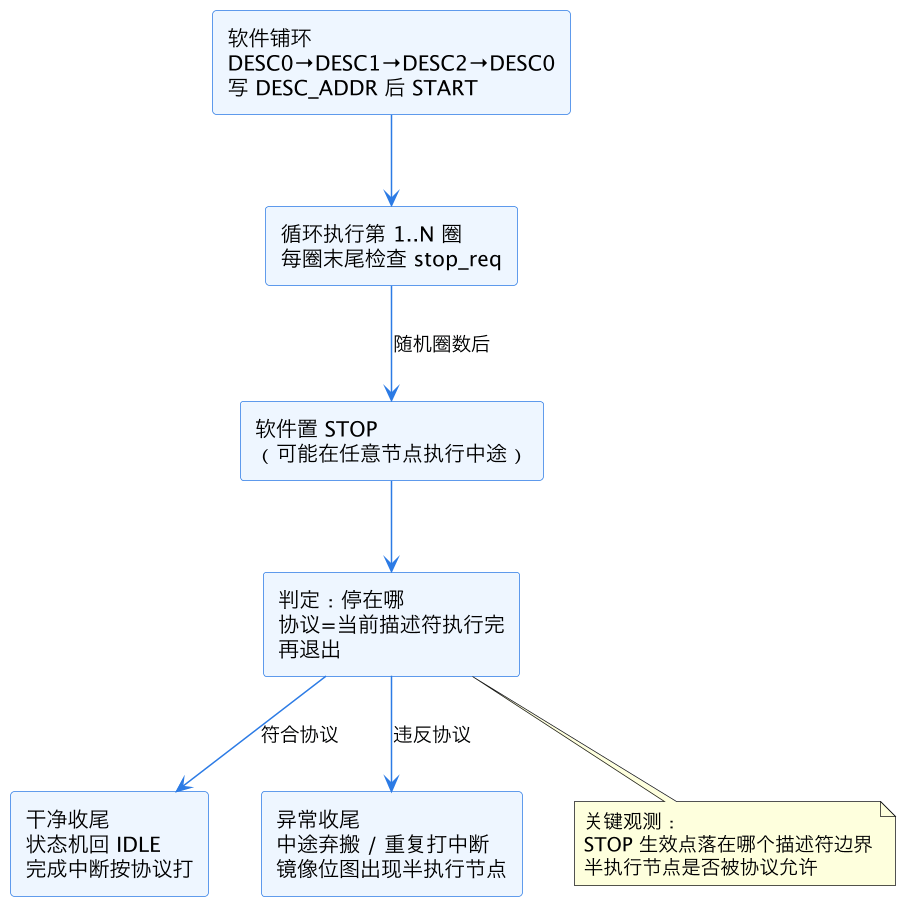
上图是环回定向用例的剧本骨架。圈数随机(1 圈到几十圈),STOP 注入点随机(覆盖「刚好在节点边界」与「节点执行正中间」两种相位)。判定标准必须来自协议定义,常见三档语义:
| 停止语义 | 期望行为 | 验证关注点 |
|---|---|---|
| 立即停 | 当前传输中止,通道尽快回 IDLE | 已搬部分数据的长度上报是否正确 |
| 当前描述符完成后停 | 搬完本节点,不再 fetch next | next 预取已发出的要作废、不得执行 |
| 当前圈完成后停 | 走到环首再退 | 停止位记忆能否跨多个节点保持 |
第二档里「预取已发出的 next 必须作废」是真实项目里反复出 bug 的点:硬件为了性能在节点执行尾段就预取了下一节点,STOP 到来时预取数据已经在流水线里。如果设计是「预取照常执行」,那停止语义就悄悄变成了第三档,跟协议文档对不上——这种偏差只有环回定向用例能戳出来,直线链表永远测不到。
环回还要防死循环。配一条看门狗断言:STOP 置起后 RETIRE_LIMIT 拍内通道必须回 IDLE。RETIRE_LIMIT 的推导写注释里:最坏情况下等于「最长描述符搬运拍数 + 一次描述符 fetch 延迟」,留两倍裕量。同时镜像记分板在测试末尾检查:环上每个节点的 executed 次数应该全部相等或最多差 1(差 1 的那批是 STOP 生效时刚好多走的那一圈),出现次数悬殊说明环遍历不均匀,往往是某个节点的 next 被错误旁路。
四、错误描述符注入:把异常分支全部逼出来
正常链表谁都会验,错误描述符才是 bug 富矿。注入分四大类,每类的「期望行为」必须先跟架构师确认写进测试计划——错误注入的最大风险不是注不进去,而是注进去之后没人知道怎样算对。
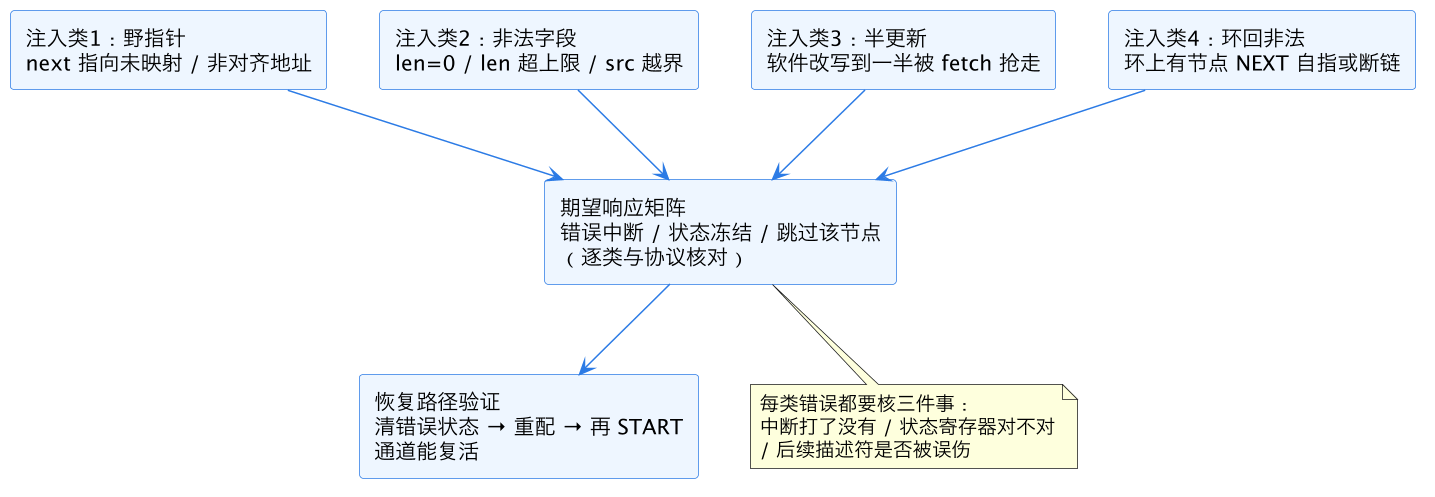
四类注入的构造手法和判定点各说几句。
野指针:把某节点的 next 改成未映射地址或奇数地址(对齐要求按协议)。硬件 fetch 撞总线错误响应(SLVERR/DECERR)时,期望打描述符错误中断、状态寄存器记录出错节点地址、通道停住等软件处理。记分板要核对「停的位置正是被投毒的节点」,而不是多走了几个才发现。
非法字段:len=0 是最经典的边界——有的设计把它当空操作跳过,有的直接挂死,协议必须给出唯一答案。len 超过硬件最大突发支撑范围、src/dst 落在 DMA 无权限访问的地址段,也属此类。注入点建议用 SV 回调钩子 挂在描述符写内存的路径上,测试用例不改铺链代码,只插回调改写字段,一套环境同时跑「干净链」和「投毒链」两个变体。
半更新:软件在硬件遍历中途动态追加描述符是正常用法,但「先改 next 再写新节点本体」的顺序错了,或者没有内存屏障,硬件就可能 fetch 到一半新一半旧的弗兰肯斯坦节点。验证上用后门强制改写时序:在 fetch 命中前精确 N 拍把 next 指针翻转到新节点,而新节点本体延迟 M 拍才写(M > fetch 延迟)。期望行为按协议来——通常是「硬件必须持有有效位(OWN 位)语义,软件没置 OWN 的节点不得执行」。OWN 位握手没验证过的环回 DMA,基本等于没验证。
环回非法:节点的 next 指向自己(单节点死环)或指向链外。自指环如果不配停止机制就是硬件死循环,协议要么禁止(靠断言或协议检查器抓)、要么规定软件必须能叫停。这类用例必须配看门狗,否则仿真自己先挂。
所有错误注入用例的共同收尾是恢复路径:清错误状态、重新配置、再 START,通道必须能正常搬一条干净链。错误状态清不干净、通道永久卡死,是注入测试最容易漏掉的后半段——测试在「错误中断打出来了」就欢呼收工,是注入验证最常见的烂尾方式。关于注错策略的更系统讨论,可对照 UVM 错误注入策略。
五、随机化与覆盖率闭环
定向用例戳极端,随机回归扫中间地带。链表维度的随机化建议覆盖:
| 随机维度 | 分布建议 | 目的 |
|---|---|---|
| 链长 | 50% 1-4 节点 / 40% 5-32 / 10% 上限 | 打满链遍历深度 |
| 节点 len | 含 1、对齐边界、非对齐、上限值 | 压搬运长度边界 |
| 环回圈数 | 1 到 32 随机 | STOP 相位充分打散 |
| STOP 注入时刻 | 均匀散布在任意节点任意进度 | 覆盖停止语义各分支 |
| 描述符地址对齐 | 跨 cache line / 跨页 | 打 fetch 突发拆分路径 |
| 错误注入概率 | 万分之一到百分之一分层 | 错误与正常流量混合压 |
核心 covergroup 示例:
covergroup cg_desc @(posedge clk);
  cp_chain_len: coverpoint chain_len {
    bins single = {1};
    bins short  = {[2:8]};
    bins long   = {[9:32]};
    bins max    = {MAX_CHAIN};
  }
  cp_stop_phase: coverpoint stop_phase {
    bins at_boundary = {BOUNDARY};
    bins mid_burst   = {MID_BURST};
    bins mid_fetch   = {MID_FETCH};
  }
  cx_loop_stop: cross cp_chain_len, cp_stop_phase;
  cp_err: coverpoint err_kind {
    bins wild_ptr = {WILD_PTR};
    bins bad_len  = {BAD_LEN};
    bins half_upd = {HALF_UPDATE};
    bins self_loop= {SELF_LOOP};
  }
  cp_recover: coverpoint recovered_after_err {
    bins yes = {1};    // 必须命中:注错后通道复活
  }
endgroup
签核门槛:四个错误 bin 全命中、recovered_after_err 为 1、cx_loop_stop 里「长链 × 各种 STOP 相位」交叉非空。缺任何一个,回去调随机权重,不许豁免。
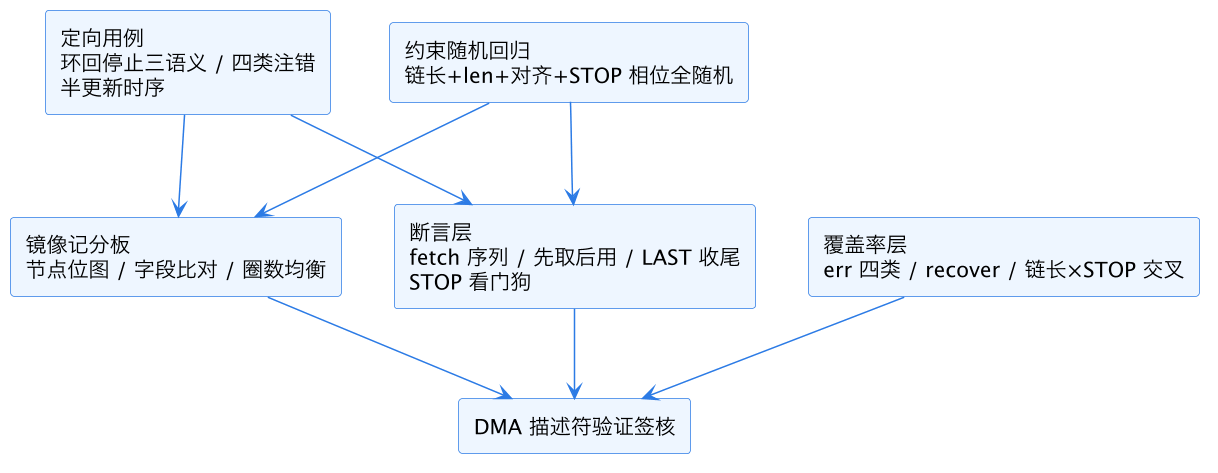
这张图收拢全篇签核模型:定向戳极端、随机扫面、断言实时抓、镜像对过程、覆盖率证明压够。五层都绿,描述符遍历这条验证线才能关。
常见坑
- 只对比搬运后数据,不比描述符 fetch 过程,「结果对过程错」的合并/跳节点 bug 全部漏网。
- 镜像更新与硬件 fetch 的「时刻语义」没约定一致,假错位报一堆,把环境 bug 当 DUT bug 追。
- 环回用例只测「转起来」,不测「停下来」,STOP 生效点语义从未被验证。
- 错误注入打完中断就收工,漏掉恢复路径验证,错误状态残留导致通道永久卡死没被发现。
len=0、next 自指这类边界没跟架构师对齐期望行为,注错测试断言标准全靠猜。- OWN 位/有效位握手没验,半更新场景靠运气通过,投产后偶发数据错乱。
这一篇在知识体系里的位置
- 基础复用:铺链与寄存器配置沿用 寄存器读写属性验证 的打法;镜像读写内存复用 内存后门记分板 的后门机制。
- 横向组合:注错框架与 UVM 错误注入策略 同源;回调改写字段的手法见 SV 回调钩子。
- 方法延伸:链表镜像 + 不变量断言的思路同样适用于其他「硬件自主遍历内存数据结构」的模块,如命令队列、描述符环网卡。
- 上层对接:多通道 DMA 的通道间仲裁与优先级验证,可在本篇单通道框架上扩展镜像维度。
总结
DMA 描述符验证的核心是在记分板里重建一份与内存同步的链表镜像,用「fetch 序列合法、先取后用、LAST 干净收尾」三条不变量逐拍锁死遍历路径;环回场景重点验证 STOP 生效点语义与看门狗防死循环,错误注入覆盖野指针、非法字段、半更新、环回非法四类并以「中断+状态+不误伤+能恢复」四件套收尾;随机回归把链长、len 边界、对齐、STOP 相位全部纳入随机维度,以错误 bin 全命中与注错后恢复命中为签核门槛——五层全绿,描述符链表这条链才算真正走完。