AHB SPLIT/RETRY 验证:主从仲裁三方行为、死锁与饥饿场景全覆盖
更新时间:2026-10-06。本文是「集成电路大类 · 数字验证」实操序列的 intermediate 标准篇,讲 AMBA AHB(Advanced High-performance Bus)总线里最容易出系统级 bug 的两个响应——SPLIT 和 RETRY 的验证。普通 OKAY/ERROR 响应一拍就完事,SPLIT/RETRY 却把一次传输拉长成跨 master、slave、arbiter 三方的多拍博弈:slave 说「我现在办不了」,arbiter 决定「总线先给谁」,master 等着「什么时候再轮到我」。AHB 基础信号与 HTRANS/HBURST 的检查点在 AHB HTRANS/HBURST 断言检查 里讲过,本篇专注 SPLIT/RETRY 这条长尾。
本文要回答的问题
- SPLIT 和 RETRY 语义差在哪?为什么 SPLIT 要 arbiter 参与而 RETRY 不用?
- 两拍响应协议(第一拍拉 HREADY 低、第二拍给响应码)的时序约束怎么钉?
- master 被 SPLIT 后挂起、arbiter 如何跟踪和唤醒?HSPLIT 总线怎么验?
- 多 master 竞争下怎么构造死锁(所有 master 都被 split、没有 slave 能完成)与饥饿(某 master 永远抢不到)?
- testplan、断言、覆盖率怎么组织才算把三方行为闭环?
一、SPLIT 与 RETRY:语义差异决定验证差异
先把两个响应的本质说清楚。当 slave 无法在一拍内完成传输时,它可以插 wait state(HREADY 拉低),但 wait state 会霸占总线——其他 master 全在等。SPLIT 和 RETRY 都是「让出总线」机制,差别在让法:
- RETRY:slave 告诉 master「这次传输没完成,你稍后原样重发」。arbiter 可以把总线切给别的 master,但被 retry 的 master 下次拿到总线时必须重新发起同一笔传输。arbiter 不需要记任何状态。
- SPLIT:slave 告诉 arbiter「把这位 master 挂起,我忙完了会通知你」。arbiter 把该 master 标记进 split 跟踪表、把总线让给别人;等 slave 通过 HSPLIT 总线广播「我好了」,arbiter 才解除屏蔽、允许该 master 重新参与仲裁。被 split 的 master 同样要重发传输,但何时能重发由 arbiter 和 slave 的握手决定,master 自己是被动的。
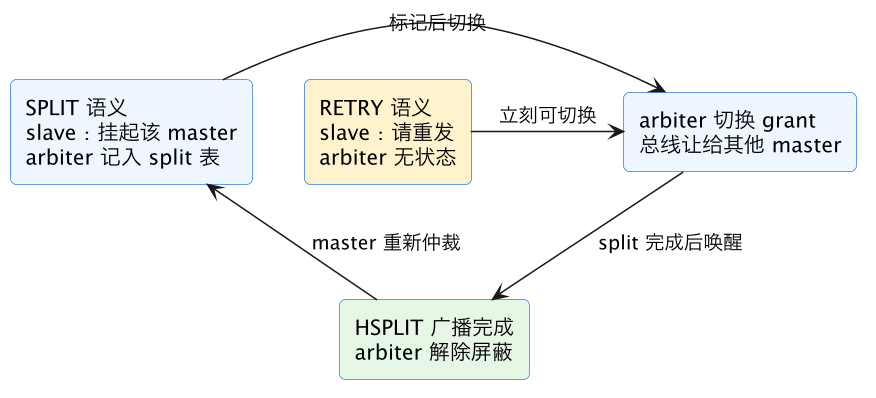
这张图的要点是验证分工:RETRY 的验证重心在 master 的重发行为(重发地址、控制信号是否和原传输完全一致)和 slave 的响应时机;SPLIT 的验证重心在 arbiter 的状态跟踪(split 表、屏蔽、唤醒)和 HSPLIT 握手的完整性。两边共享的雷区是三方协议配合出的死锁与饥饿,这是本篇第四节的主戏。
一个常被规格书写含糊、必须问清的点:被 SPLIT/RETRY 打断的 burst 怎么续。一笔 8 拍 INCR8 在第 3 拍被 split,重发时是从头再来整个 burst,还是只续传剩余部分?AHB 协议允许 master 重发时重构 burst(比如拆成 SINGLE 加 INCR),但具体实现往往有约束,testplan 必须把「中断点在 burst 各位置 × 重发 burst 形态」列成矩阵。
还要先划定适用范围:AHB-Lite(单 master)没有 arbiter,自然没有 SPLIT 存在的意义—— slave 只能靠 wait state 和 RETRY。如果 DUT 是 AHB-Lite 系统,testplan 里 SPLIT 相关条目应整列裁剪、RETRY 条目保留,别照着全功能 AHB 的模板空跑一堆不可能触发、永远空真的断言。反过来,如果 slave IP 号称同时支持两种系统集成,要确认 SPLIT 支持可以通过参数裁掉,且裁掉后对 SPLIT 请求的处理有明确定义。
二、两拍响应协议的时序钉法
SPLIT/RETRY 是 AHB 里仅有的「两拍响应」:第一拍 HREADY 拉低、HRESP 给出响应码,第二拍 HREADY 拉高、HRESP 保持。这个两拍结构是硬协议——少一拍多一拍都是 bug。
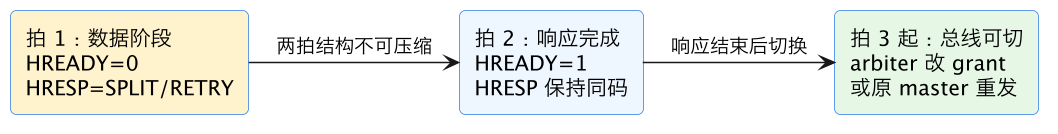
对应的断言写法很直接:
// SPLIT/RETRY 必须是「HREADY=0 一拍 + HREADY=1 一拍」的两拍结构
property p_two_cycle_resp;
  @(posedge HCLK) disable iff (!HRESETn)
    (HRESP == SPLIT || HRESP == RETRY) && !HREADY
    |=> HREADY && (HRESP == $past(HRESP));
endproperty
a_two_cycle: assert property(p_two_cycle_resp);

// 响应结束后,下一拍 HTRANS 不得停留在原 SEQ(master 已放弃当前传输)
property p_after_retry_idle_or_new;
  @(posedge HCLK) disable iff (!HRESETn)
    (HRESP == RETRY && HREADY)
    |=> (HTRANS == IDLE) || (HTRANS == NONSEQ);
endproperty
a_after_retry: assert property(p_after_retry_idle_or_new);
第二条断言钉的是 RETRY 后 master 的行为:当前 burst 被放弃,HTRANS 必须回到 IDLE 或 NONSEQ(新传输的地址阶段),绝不允许继续打 SEQ——继续 SEQ 意味着 master 没听懂 retry,还在推旧 burst 的后续拍。这类「master 对响应的守法性」断言要挂在每个 master 接口的 monitor 里,配合 SystemVerilog 协议检查器 monitor 的写法复用。
slave 侧要钉的是响应时机:SPLIT/RETRY 只能在数据阶段给出,且不能对 IDLE 传输响应;给一个本身就能一拍完成的传输回 SPLIT 是性能 bug(未必是功能 bug),用 cover property 统计「SPLIT 发生的传输类型分布」可以暴露这类低效实现。
三、arbiter 的 split 跟踪表与 HSPLIT 握手
SPLIT 验证的核心在 arbiter。标准 AHB 支持最多 16 个 master,arbiter 内部要维护一张 split 屏蔽表:哪位 master 被哪个 slave split 了。slave 完成内部长操作后,把对应 master 号驱动到 HSPLIT 总线,arbiter 采样到后清除屏蔽位。
这里藏着协议里最容易被实现错的一个细节:HSPLIT 广播的是 master 号,而 slave 必须记住「是谁被 split 的」。一笔传输被 split 时占用地址阶段的 master 号,slave 要锁存下来,日后原样广播。如果 slave 把号记错、或同时被多个 master 请求时搞混(协议规定 slave 同一时刻只服务一个 split 传输,新来的请求要用 SPLIT 之外的方式顶住——这本身也要验),arbiter 唤醒的就是错的 master,正确的那个永远醒不来。
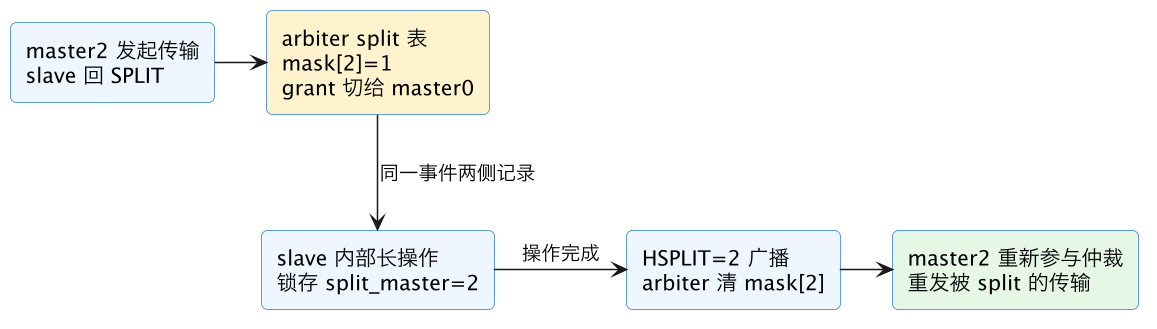
这张图标出了验证要抓的「两侧记录一致性」:arbiter 的 mask 位和 slave 锁存的 master 号是同一事件的两份账本,验证平台要在 scoreboard 里建第三份账——monitor 观察到 SPLIT 事件时记一笔「(master 号, slave 号, 时间戳)」,观察到 HSPLIT 时核销。三类检查随之成立:
- 唤醒合法性:HSPLIT 上出现的 master 号,必须在未核销的 split 账里(不许唤醒没被 split 的)。
- 唤醒完备性:每笔 split 账最终必须被核销(不许永久挂起)——这是 liveness 属性,仿真里用「split 后 N 拍内必有 HSPLIT」的带界断言近似。
- 屏蔽正确性:mask 置位期间,被 split master 的 HGRANT 必须保持为 0;解除后才能重新 grant。
// 被 split 的 master 在唤醒前不得获得 grant
property p_split_mask_holds;
  @(posedge HCLK) disable iff (!HRESETn)
    (HRESP == SPLIT && HREADY && HMASTER == 2)
    |=> (!HGRANT[2]) throughout
        ($changed(HSPLIT) && HSPLIT == 2)[->1];
endproperty
实际代码里 throughout 加触发序列的写法要小心工具支持度,更稳的做法是用 scoreboard 状态加 cover/断言混合:断言钉单点性质(HSPLIT 合法、grant 与 mask 互斥),scoreboard 管账本核销。liveness 类属性的写法可参照 断言、assume 与 cover 的形式验证配合。
HSPLIT 还有几个时序 corner 必须进 testplan。同拍竞争:slave 广播 HSPLIT 的同一拍,arbiter 正在给另一个 master 发 grant,被唤醒的 master 本拍能不能立刻参与仲裁?多数实现要等下一拍,这个「唤醒生效延迟」要写进参考模型,否则 scoreboard 会误报。连续广播:slave 内部操作完成时若先后 split 过多个 master(协议虽不鼓励,但有的实现允许排队),HSPLIT 会连续多拍广播不同 master 号,arbiter 必须逐个清除而不能合并丢失。冗余广播:slave 对未 split 的 master 误广播 HSPLIT,arbiter 应当忽略而不是误清别人的 mask——这是定向错误注入用例。复位竞争:split 挂起期间发生复位,mask 表必须清空、slave 的 split 完成逻辑必须作废,醒来后不得再对旧账广播 HSPLIT。这四个 corner 每一个都对应真实芯片上见过的 hang 机事故,属于「便宜但能救命」的用例。
四、死锁与饥饿:系统级场景构造
单 master 单 slave 的 SPLIT/RETRY 只是热身,真正的含金量在多 master 竞争。两类系统级缺陷必须在 testplan 里显式构造:
死锁。经典剧本:master0 访问 slave1 被 split,master1 访问 slave0 被 split,两个 slave 的「完成条件」又分别依赖另一笔总线传输(比如 slave 内部是桥,要等下游完成),于是 arbiter 把所有 master 都屏蔽了,没有任何一方能推进。协议层面 AHB 用「SPLIT 后 arbiter 至少可以把总线给 dummy master/其他 master」和「slave 的 split 完成不依赖总线」两条设计纪律防死锁,验证要分别注入:所有 master 同时被 split 的场景必须能收敛(有唤醒路径),slave 完成逻辑不得反向依赖本总线的传输完成。
饥饿。RETRY 没有仲裁器状态,被 retry 的 master 重新参与仲裁时,如果仲裁优先级固定而它优先级最低、且高优 master 源源不断发请求,它可能永远重发不了。验证方法:固定优先级配置下,让高优 master 以 100% 占空比发流,低优 master 发一笔会被 retry 的传输,用带界断言检查「retry 后 N 拍内必须完成重发」。N 的上限从规格来(没有规格就是设计缺陷,应推动补充)。RR(round-robin,轮询)仲裁配置下则验证轮转公平性,方法可参照 Round-robin 仲裁器验证 和 加权仲裁公平性验证。
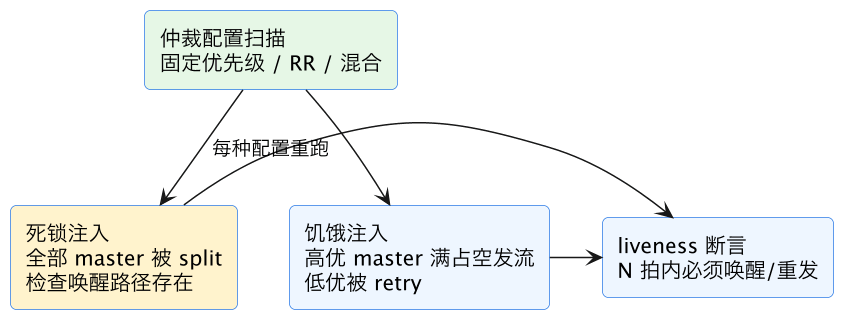
构造这两类场景的关键是激励可控性:master agent 要能精确编程「何时发、发多密、目标 slave」,slave agent 要能精确编程「对第几笔请求回 SPLIT/RETRY、挂多久、HSPLIT 何时广播」。推荐给 slave BFM 加「响应脚本表」:按请求序号查表决定回 OKAY/ERROR/RETRY/SPLIT 和延迟拍数,场景就变成一张张可评审的脚本。
还有一类容易被归入「性能验证」而漏掉的检查:SPLIT/RETRY 对总线利用率的承诺。引入 SPLIT 的全部意义就是把 slave 的长等待从「占线 wait state」变成「让线给别人」,所以验证要量化:slave 挂起 X 拍期间,其他 master 实际完成了多少拍有效传输。用 monitor 统计总线利用率(非 IDLE 拍占比),在「master0 被 split、master1 持续有请求」的场景下,利用率应接近满占空;如果 arbiter 切换后要空转好几拍、或 split 期间错误地冻结了整个总线,利用率会直接掉下来。把利用率下限写成 scoreboard 检查项,能把「功能对但架构白设计」的缺陷也拦住。
五、验证环境搭建:三 agent 加一本总账
落到 UVM 环境,SPLIT/RETRY 验证推荐三 agent 加一总账的结构。master agent 每 master 一个,driver 支持「被 retry/split 后自动重发」的开关——关掉它能直接观察 DUT 对「master 不守规矩重发」的反应,开着她跑正常场景;slave agent 每 slave 一个,核心是前面说的响应脚本表;arbiter 通常是 DUT 的一部分而不是 agent,但它的内部状态(mask 表、grant 历史)要通过 monitor 从总线侧信号(HGRANT、HMASTER、HSPLIT)重建出来。总账 scoreboard 订阅所有 agent 的分析端口,维护 split 账本和重发配对。
重发配对是 scoreboard 里最容易写错的一块:怎么判断「这笔新传输是之前那笔被 retry 的重发」?判据是地址加控制信号全等(HTRANS 为 NONSEQ、地址、HWRITE、HSIZE、HBURST 与原传输地址阶段一致)。但要注意 burst 重构的合法情形——原 INCR8 第 3 拍被 retry,重发可能变成 SINGLE 加 INCR 的组合,地址落在原 burst 的未覆盖区间里。配对逻辑要容忍规格允许的重构形态,同时抓规格不允许的「偷偷改了地址/方向」。这正是 scoreboard 预测器该干的事,写法可参照 scoreboard 预测器模型。
monitor 侧还有个时序细节:HRESP 的有效采样点在数据阶段末拍(HREADY 高那一拍),而两拍响应的第一拍 HREADY 是低的——monitor 采样状态机必须等 HREADY 才能定响应,初学者常写成当拍锁存,把第一拍的 SPLIT 码重复记成两次响应,scoreboard 账本随之错账。这类低级错误在 bring-up 期浪费的调试时间不比 DUT bug 少,monitor 单元级的自测 testbench 值得先写。
六、Testplan 与覆盖率组织
把前面四节落成 testplan 条目和覆盖模型:
| 类别 | testplan 条目 | 覆盖点 |
|---|---|---|
| 两拍协议 | SPLIT/RETRY 时序结构、IDLE 不得响应 | 响应类型 × HTRANS 类型 |
| master 守法 | retry 后重发一致性、burst 重构形态 | 中断点在 burst 位置 × 重发形态 |
| slave 行为 | 响应时机、split master 号锁存、多 split 拒绝 | SPLIT 时的传输类型分布 |
| arbiter 跟踪 | mask 置/清、HSPLIT 合法性、grant 屏蔽 | split 表占用深度(同时 split 数) |
| 系统场景 | 全员 split 收敛、低优饥饿上界、桥接依赖 | 死锁/饥饿剧本 × 仲裁配置 |
| 错误恢复 | SPLIT 中复位、HSPLIT 与复位竞争 | 复位时 split 表状态分桶 |
覆盖率上特别值得做的是「split 表占用深度」:同时处于 split 状态的 master 数打到 2、3、直至全满,这直接压测 arbiter 跟踪表的容量边界;以及「HSPLIT 与新 SPLIT 同拍」的 corner cross——唤醒一个的同时挂起一个,仲裁器状态机最容易在这一拍出竞争。交叉覆盖的写法见 covergroup 交叉与 illegal bins。
回归策略上,协议断言层(两拍结构、grant 屏蔽、HSPLIT 合法)应做到每个种子常开;系统场景(死锁、饥饿)用定向脚本加少量随机扰动,nightly 全仲裁配置扫描。记分板层面,所有被 split/retry 的传输最终必须完成且数据正确——这点常被忽略:大家忙着验证握手,忘了被重发的传输归根结底也是一笔数据传输,端到端数据比对照旧按 UVM sequence driver scoreboard 的标准配置挂好。
这一篇在知识体系里的位置
本篇上承 AHB HTRANS/HBURST 断言检查 的信号级检查,下接仲裁主题的 Round-robin 仲裁器验证 与 加权仲裁公平性验证;协议检查器的组织方式见 SystemVerilog 协议检查器 monitor,liveness 与形式化思路参照 断言、assume 与 cover 的形式验证配合,验证环境搭建总框架在 UVM 组件与 phase。
总结
AHB SPLIT/RETRY 验证的主线是「两拍协议钉时序、三方账本钉一致、系统场景钉活性」:RETRY 验 master 重发一致性与 burst 重构形态,SPLIT 验 arbiter 的 mask 置清、slave 的 master 号锁存与 HSPLIT 广播这份三方账本的合法性与完备性;两拍响应结构(HREADY 低一拍高一拍、响应码保持)用断言逐拍钉死,被 split master 在唤醒前不得获 grant;系统级用响应脚本表精确构造全员 split 的死锁收敛场景和高优满占空的饥饿场景,以带界 liveness 断言卡死「N 拍内必须唤醒、必须重发成功」,并按仲裁配置全扫描——协议、状态、活性三层都闭环,且被重发的传输数据端到端比对正确,SPLIT/RETRY 验证才算签出。