FIFO 水位线:almost full/empty 阈值偏差、回灌验证与 checker 写法
更新时间:2026-10-07。FIFO(First In First Out,先进先出队列)自带的 full/empty 标志只是两端极限,真正干流控活的是 almost full 和 almost empty 这两个水位线标志——almost full 提前告诉上游「快满了,别再灌」,almost empty 提前告诉下游「快空了,准备停」。FIFO 水位线的阈值不是拍脑袋定的:它要覆盖上游响应延迟里的在途数据,差一格、晚一拍就会溢出丢数。验证侧的任务是把阈值的语义、边界行为和回灌场景全部钉死。这一篇是 L 层专题。基础的 full/empty 与溢出验证见 FIFO 标志与溢出验证,异步 FIFO 跨时钟域见 异步 FIFO CDC 验证。
本文要回答的问题
- almost full/empty 水位线到底防什么,阈值怎么算出来的?
- 阈值语义有哪些常见偏差(含等于、含在途、读写同拍)?
- 回灌验证(水位线上下来回穿越)怎么构造场景?
- checker 与覆盖率要覆盖哪些边界点?
一、水位线防的是「响应延迟里的在途数据」
上游看到 almost full 拉起到真正停止写,中间有流水延迟:valid 信号打拍、反压逻辑响应、总线上还在途的事务。假设这条路径最长是 N 拍,那么 almost full 必须在「FIFO 剩余空间恰好还能容纳 N 个写入」时就拉起——阈值 = 深度 − N,而不是深度 − 1。同理 almost empty 的阈值要覆盖下游从「看到非空」到「开始读」的启动延迟。一个具体例子:深度 64 的 FIFO,上游反压响应链 6 拍,水位线寄存器配 58 是刚好;配 60 就留了 2 个隐患位,最坏情况溢出 2 个数据;配 50 则安全但浪费了 8 格容量,吞吐时上游会提前被节流。
验证的第一步不是写 checker,而是从 spec 和微架构里把 N 挖出来:反压路径有几级寄存器、上游是否支持「已经发出去的写能不能撤销」、credit(信用额度,上游凭额度发送的流量控制机制)类接口在途事务怎么算。N 算错了,阈值寄存器的合法范围就错了,后面所有定向用例都在错误的假设上跑。顺带一条经验:N 里最容易漏的一项是「上游已经发起但还没被 FIFO 接受的写」,比如跨一级桥接或握手打拍的路径,评审时让设计人员当面数一遍每一级延迟,比自己读代码猜可靠得多。
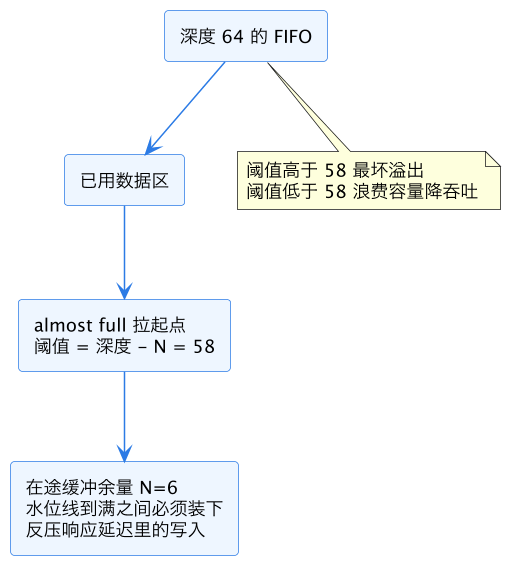
上图是水位线阈值的构成逻辑:almost full 拉起点到真正写满之间的空间,恰好等于反压响应链 N 拍里还能灌进来的数据量。验证环境要把 N 当成一等参数写进测试计划,而不是只测「配一个阈值跑通了事」。
二、阈值语义的三种经典偏差
工程里水位线 bug 很少是「没接 almost full」,大多是语义理解差一格。三类最常见。第一,比较符偏差:spec 说「used >= threshold 时拉起」,RTL 写成 used > threshold,等于阈值那一格不告警——表面上差一格,叠加 N 拍的余量假设后最坏溢出。第二,计数口径偏差:used 用「已写入未读出」计数,但漏算同一拍「写使能有效但数据还没进 RAM」的在途项,或读写同拍时计数先减后加的顺序导致水位瞬时抖动。第三,异步域偏差:almost full 在写时钟域算,阈值寄存器在系统时钟域改,CDC 同步的两拍里旧阈值仍在生效——运行中改阈值的行为必须定义清楚并验证。
把这三类偏差写成断言成本很低,收益很高:
module fifo_af_checker #(parameter int DEPTH = 64, parameter int THRESH = 58)
  (input logic clk, rst_n, wr_en, rd_en,
   input logic [$clog2(DEPTH):0] used, input logic almost_full);
  // 语义一:used >= 阈值时 almost_full 必须为 1(含等于)
  a_ge_thresh: assert property (@(posedge clk) disable iff (!rst_n)
    (used >= THRESH) |-> almost_full)
    else $error("almost_full not set when used=%0d >= %0d", used, THRESH);
  // 语义二:used < 阈值时 almost_full 必须为 0(无迟滞设计)
  a_lt_thresh: assert property (@(posedge clk) disable iff (!rst_n)
    (used < THRESH) |-> !almost_full);
  // 语义三:almost_full 拉起后,剩余空间必须装得下在途 N 拍写入
  a_headroom: assert property (@(posedge clk) disable iff (!rst_n)
    $rose(almost_full) |-> (DEPTH - used >= 6))
    else $error("almost_full too late: only %0d slots left", DEPTH - used);
endmodule
注意语义二只适用于无迟滞设计;如果 spec 定义了迟滞(升到高水位拉起、降到低水位才撤),检查要改成两段阈值的双沿模型,别把设计特性误报成 bug。这类「spec 语义 ↔ 断言」的翻译纪律与 SVA 断言实践 一脉相承。
三、回灌验证:让水位在线上下反复穿越
只把 FIFO 灌满一次的定向用例测不到水位线的要害。回灌(反复穿越)验证的目标是:让 used 在阈值附近「上去、下来、再上去」,每一拍都校验标志与计数一致。三类必跑场景。第一,阈值穿越单步:used 从 THRESH−1 到 THRESH 那一拍标志必须当拍或下一拍(按 spec 定义的延迟)拉起,从 THRESH 回落时同步撤下;用 driver 精确控制一拍写一拍停来走这条线。第二,读写同拍抵消:写读同时有效时 used 不变,水位线标志不允许出现毛刺式抖动——这类瞬态在波形里一闪而过,只有断言能稳定抓住。第三,背靠背回灌:灌到 almost full 拉起 → 读掉 N+2 个撤下 → 立刻再灌到拉起,循环 100 次,检查标志无粘连(撤不下)无丢失(拉不起),同时 scoreboard 全程比对数据完整性。
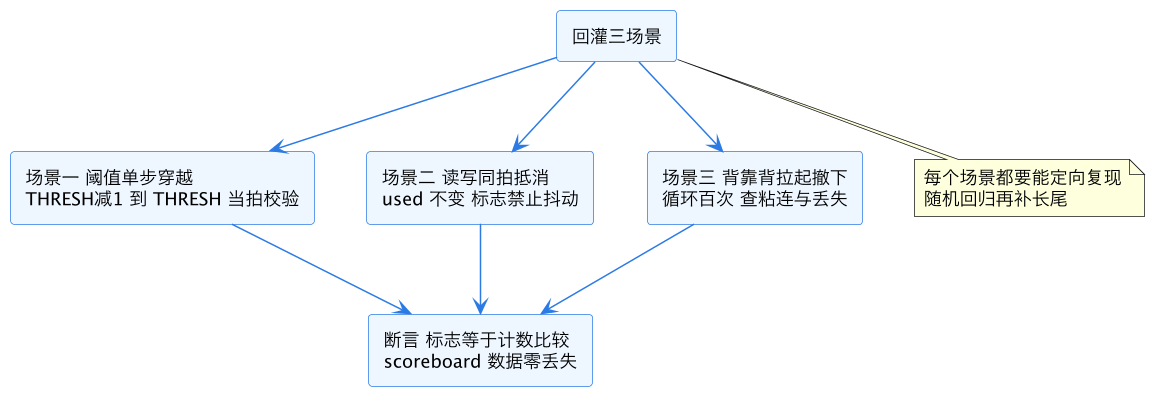
上图把回灌验证拆成三个可定向构造的场景,共同汇入「断言查标志、scoreboard 查数据」的检查底座。定向场景保证每个边界都被踩到,随机回归再补长尾组合——两者缺一,水位线验证都谈不上闭环。
四、覆盖率:水位点、序列与配置维度
功能覆盖率按三个维度铺开。水位点维度:对 used 建 coverpoint,bin 必须包含 0、1、THRESH−1、THRESH、THRESH+1、DEPTH−1、DEPTH,空 bin 和满 bin 之间的过渡用 transition bin 记录穿越次数;穿越次数为 0 说明回灌场景根本没跑到。序列维度:almost full 的拉起/撤下序列交叉 used 变化方向(上升沿穿越 vs 下降沿穿越),双向都要有样本。配置维度:阈值寄存器扫一遍合法边界——最小值、典型值(DEPTH−N)、最大值,运行中改阈值(如果 spec 允许)单独建 bin 并配对「改写前后各 10 拍内标志行为」的检查。这些 bin 的写法与 covergroup transition bins 一致;水位点与数据完整性的联动检查挂在 UVM scoreboard 上。
最后给一个回归组织建议:水位线用例按「定向边界 → 随机压力 → 长跑回灌」三层排布。定向层每夜必跑,几十个用例把上面三类语义偏差全部钉死;随机层让上游写速率、下游读速率、阈值配置三者随机,跑量交给机器;长跑层周末跑,背靠背回灌循环上万次专抓计数器缓慢漂移类 bug(比如读写同拍计数偶发差一,累积几千拍后水位偏移)。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层专题,主关键词 FIFO 水位线。它向上承接 SVA 断言实践 的断言写法和 UVM sequence、driver 与 scoreboard 的数据完整性框架;横向与 FIFO 标志与溢出验证(full/empty 极限行为)、异步 FIFO CDC 验证(跨时钟域的格雷码与空满判定)、credit 流控反压验证(另一类在途数据问题)同属流控验证族。
总结
FIFO 水位线的本质是用 almost full/empty 覆盖反压响应延迟里的在途数据:阈值 = 深度 − N,N 算错全盘皆输。验证盯住三类语义偏差(比较符差一格、计数漏算在途、异步域改阈值),用回灌场景让 used 在阈值上下反复穿越,断言钉标志、scoreboard 钉数据、覆盖率钉边界 bin——阈值有据、边界有例、回归有层,水位线才不会在量产系统里悄悄溢出。