最大转换电容检查:setup/hold 之外,还有一组必须先修的规则
打开 PrimeTime 的 report_constraint -all_violators,很多新手只盯着 setup/hold 那几栏,看到 WNS 收敛就准备收工,却忽略了报告上半部分的 max_transition、max_capacitance、max_fanout 三栏——它们属于 STA 里的设计规则检查(Design Rule Check,DRC),也就是本篇的主角最大转换电容检查一族。这不是可选的「锦上添花」:transition 超标会直接让 .lib 查表失准,你引以为豪的零违例时序可能整份作废。PrimeTime 签核 STA讲过完整的 sign-off 流程,本篇只把这三类 DRC 违例单独拎出来:各自查什么、为什么必须清零、修复时的先后顺序怎么排。
本文要回答的问题
- max_transition、max_capacitance、max_fanout 三条规则各自约束什么物理量,数值从哪来?
- 为什么 transition 违例会让整个 STA 报告的可信度打折扣?
- 三类违例同时出现时,修复顺序为什么是 transition 优先、capacitance 居中、fanout 最后?
- 综合、布局布线、sign-off 三个阶段分别用什么手段修这三类违例?
一、三条规则各管一件事
先把三个概念摆清楚。它们都写在单元库的 .lib(Liberty 格式)里,由 foundry/库厂商给出上限,属于「电气特性健康度」而非「时序性能」(.lib 时序建模本身见 NLDM/CCS 时序模型):
| 规则 | 约束对象 | 数值来源 | 典型量级 | 违例的物理后果 |
|---|---|---|---|---|
| max_transition | 单元输入/输出引脚上的信号转换时间(slew) | .lib 的 max_transition 属性,按工艺角区分 | 先进节点 0.05–0.15 ns | 延时查表超出索引范围,精度失控;短路功耗飙升 |
| max_capacitance | 单元输出引脚驱动的总负载电容(线电容 + 扇入引脚电容) | .lib 的 max_capacitance 属性 | 数 fF 到数十 fF | 驱动管长期超载,可靠性(电迁移/热载流子)受损 |
| max_fanout | 一个输出引脚挂的接收端个数 | 设计约束 set_max_fanout 或库默认 | 10–40,依项目定 | 负载过重、布线发散,间接推高 transition 与拥塞 |
三者之间存在明确的因果链:fanout 太大 → 负载电容太大 → transition 变慢。所以它们不是三个孤立问题,而是同一条链上的三个观察点。fanout 是设计的结构性约束(人为定的纪律),capacitance 和 transition 则是库给出的电气硬上限——签核时后两条必须是零违例,fanout 允许按项目纪律少量豁免。
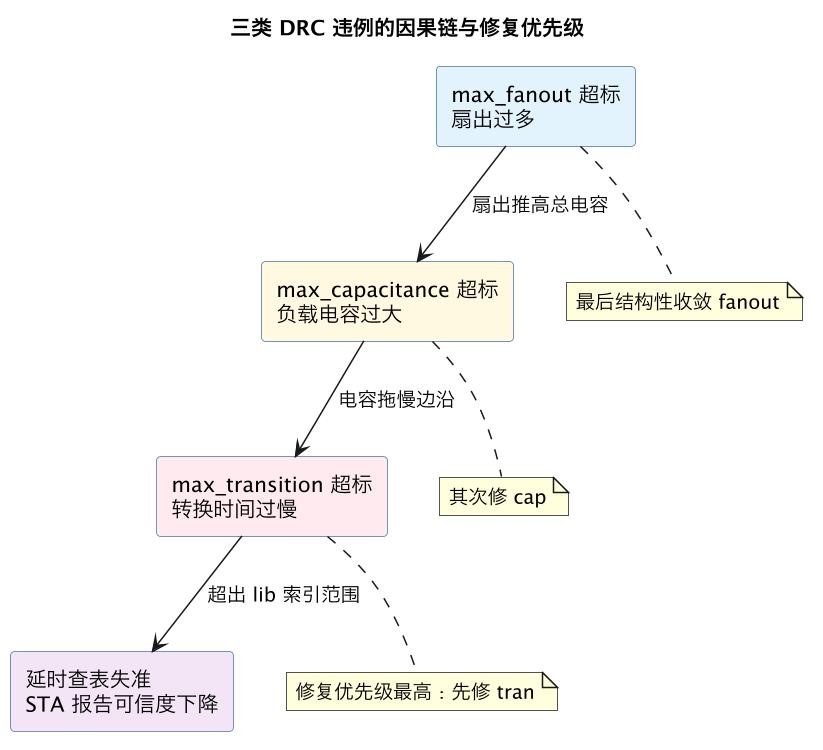
上图的读法:箭头是物理因果(fanout 大导致电容大、电容大导致边沿慢),而修复顺序恰好沿着因果链回溯到最下游——先修 transition,因为它直接决定 STA 数字是否可信;但很多 transition 违例的根因在上游,修着修着就会回到 capacitance 和 fanout。
二、为什么 transition 违例是「一票否决」
理解这一层要看 .lib 的建模方式。NLDM 模型里,每个单元的延时和输出 transition 都是二维查找表,两个索引是「输入 transition」和「输出负载电容」。工具算延时就是做查表加插值——只要实际 transition 超出了表的索引范围,工具只能外推,而外推的误差没有人为你背书。CCS 模型精度更好,但索引范围的约束同样存在。
这带来一个让很多新手意外的推论:一条路径上只要有任何一级单元的输入 transition 违例,这条路径下游所有延时数字都可能偏离真实硅片行为,setup 裕量显示 +0.05 ns 并不等于真的 +0.05 ns。所以 sign-off 纪律里 max_transition 必须是零违例硬门槛,而且通常还要留 10%–20% 的 margin(用更紧的 set_max_transition 约束)来覆盖 OCV/POCV 带来的统计波动(波动建模见 POCV derate 建模)。
max_capacitance 的紧迫性稍低半档,但它关系的是可靠性:输出管长期驱动超额电容,电流密度和热应力上升,属于「现在能跑、两年后出问题」的慢性伤。foundry 把它写进库属性不是建议,是器件寿命的承诺边界。max_fanout 则是纯粹的结构性纪律——它本身没有直接物理后果,违例豁免也相对常见,但放任不管会让综合出来的网表扇出畸形,后面两条规则跟着遭殃。
三、修复优先级与手段
实际项目里三类违例常常成片出现,修哪里先、用什么手段,可以按下面这张表执行:
| 优先级 | 违例 | 综合阶段手段 | PnR 阶段手段 | 签核 ECO 手段 |
|---|---|---|---|---|
| 1(最高) | max_transition | 高扇出网自动 buffer;优化驱动强度映射 | fix_eco_timing 前先做 transition fixing;插 buffer、upsize 驱动 | 定点插 buffer、换驱动更强的同功能单元 |
| 2 | max_capacitance | 驱动单元选型约束;限制长线负载 | 长线分段插 buffer(repeater)、就近驱动 | 输出端插 buffer 隔离负载 |
| 3 | max_fanout | set_max_fanout 约束下自动复制逻辑、插 buffer 树 | buffer 树物理实现优化 | 手工复制逻辑、扇出拆分 |
三个要点值得展开:
第一,修 transition 要顺着路径看,不要只看报违例的那个点。 transition 违例报告 pin 通常是「受害的输入端」,真正的病根在上一级的驱动单元——驱动太弱、线太长或负载太重。正确姿势是找到驱动该网络的 driver cell,在那里 upsize 或插 buffer,而不是在受害端打转。
第二,插 buffer 是万能药也是双刃剑。 加一级 buffer 能把长负载切断、把慢边沿重新「整形成」陡边沿,但每级 buffer 自身贡献延时。在 setup 已经紧张的路径上插 buffer 修 transition,可能把 DRC 违例修成了 setup 违例——这就是为什么 ECO 阶段要反复增量 STA(流程见 PR 时序收敛 ECO),每修一轮重算一轮。
第三,fanout 问题尽量在综合阶段解决。 综合工具在 set_max_fanout 约束下会自动做逻辑复制和 buffer 树构建,代价最小;拖到 PnR 后,扇出拆分牵扯物理位置,修起来又慢又容易引入新的拥塞(约束写法见 综合 SDC 约束)。这也是为什么多数团队把 max_fanout 当成「软规则」写进综合约束,而把 transition/capacitance 当成签核的「硬规则」。
四、三个阶段的责任分工
一张图看完整条链上三类违例在各阶段怎么被层层收敛:
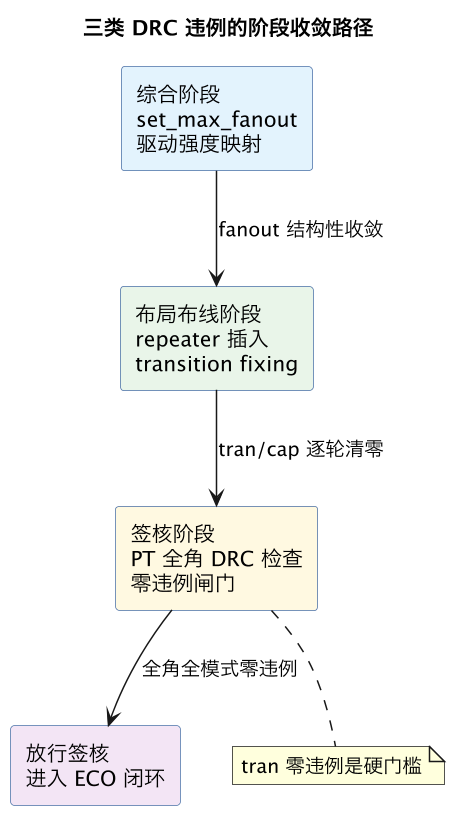
综合阶段用约束把 fanout 和明显的弱驱动问题挡在网表生成之前;PnR 阶段处理物理带来的新问题——长线、高 RC 网络(寄生参数见 SPEF RC 提取),工具每个优化轮次里都内嵌 transition fixing;签核阶段则用 PrimeTime 在全部工艺角、全部模式下做最终检查,任何一角有 transition 违例都不能放行。记住最后一点:DRC 检查和 setup/hold 一样是 per-corner 的,典型角干净不代表高温低电压角干净。
这一篇在知识体系里的位置
- 上位框架:PrimeTime 签核 STA 讲完整签核流程与报告结构,本篇是其中 DRC 检查栏的展开;入门视角见 STA 签核入门。
- 建模基础:transition/capacitance 索引的查找表原理见 NLDM/CCS 时序模型;统计波动与 margin 见 POCV derate 建模。
- 上下游:约束来源见 综合 SDC 约束;违例修复的 ECO 闭环见 PR 时序收敛 ECO;寄生参数精度见 SPEF RC 提取。
总结
最大转换电容检查一族(max_transition/max_capacitance/max_fanout)是 STA 中与 setup/hold 并列的设计规则检查:fanout 大推高负载电容、电容大拖慢转换时间、transition 超标则让 .lib 查表外推、整份时序报告失真,因此签核纪律要求 transition 零违例、capacitance 清零、fanout 按项目纪律收敛;修复顺序是先 transition(upsize/插 buffer 治本级病根)、再 capacitance(repeater 切长线)、最后 fanout(尽量在综合阶段用约束结构性解决),并在全部工艺角下复查,才算真的干净。