lint 基线豁免:老项目从零接入 lint 的基线冻结与增量清零纪律
更新时间:2026-10-07。一个跑了三年的老 RTL 项目第一次接上 SpyGlass 或 Ascent Lint,屏幕上滚出两万三千条告警——没人会逐条去看,结果就是大家把 lint 报告当噪音,工具白接。这就是「lint bring-up(首次接入)」的经典死局,而解法只有一套:lint 基线豁免——把存量告警一次性豁免掉冻结成基线,从此门禁只卡「比基线新增的部分」,新增代码必须零告警入库,存量债按计划慢慢还。waiver(豁免)本身的分类、审批与有效期管理见 lint waiver 管理流程,那篇回答「豁免怎么管」;本篇回答「老项目怎么从零起步」:基线怎么冻、增量怎么卡、存量债怎么消化。
本文要回答的问题
- 为什么老项目直接上 lint 必死,基线冻结是怎么破局的?
- 基线豁免文件怎么生成、按什么粒度豁免才安全?
- 增量清零门禁怎么落到代码评审与 CI 里,防住哪些绕法?
- 冻结的存量债怎么消化,消化节奏怎么定?
一、为什么必须冻结基线:告警洪水与破窗效应
lint(静态代码检查,不跑仿真、直接分析 RTL 源码结构)的价值前提是「告警数量在人能处理的范围」。一个从未跑过 lint 的老项目,首次全量扫描的告警量级通常是数千到数万条——给过一个实测水位:一个约 80 万行的 SoC 项目首轮 SpyGlass 跑出 2.3 万条,其中真正可能是 bug 的(多位宽截断、隐式锁存器、异步复位误用)不到 5%,其余是风格类与工具默认策略过严类。
直接要求「清零再入库」为什么必死?三个原因。第一,修不完:两万条里就算每条平均花十分钟,也是十个人月,没有项目排得起这笔预算。第二,修了更危险:老代码跑过多轮硅验证,为消除一条风格告警改动一行工作正常的逻辑,引入真实 bug 的概率远大于告警本身的危害——存量代码的沉默大多数是「丑但正确」。第三,破窗效应:告警列表长期两万条,新增的 3 条真问题混在里面没人看得见,lint 形同虚设。
lint 基线豁免的破局点就是把「存量」和「增量」切开:存量一次性豁免、冻结成基线文件归档;增量的判据从「总数为零」改成「比基线新增为零」。门禁从不可能完成的任务变成一个 diff 比较,团队第一天就能执行。
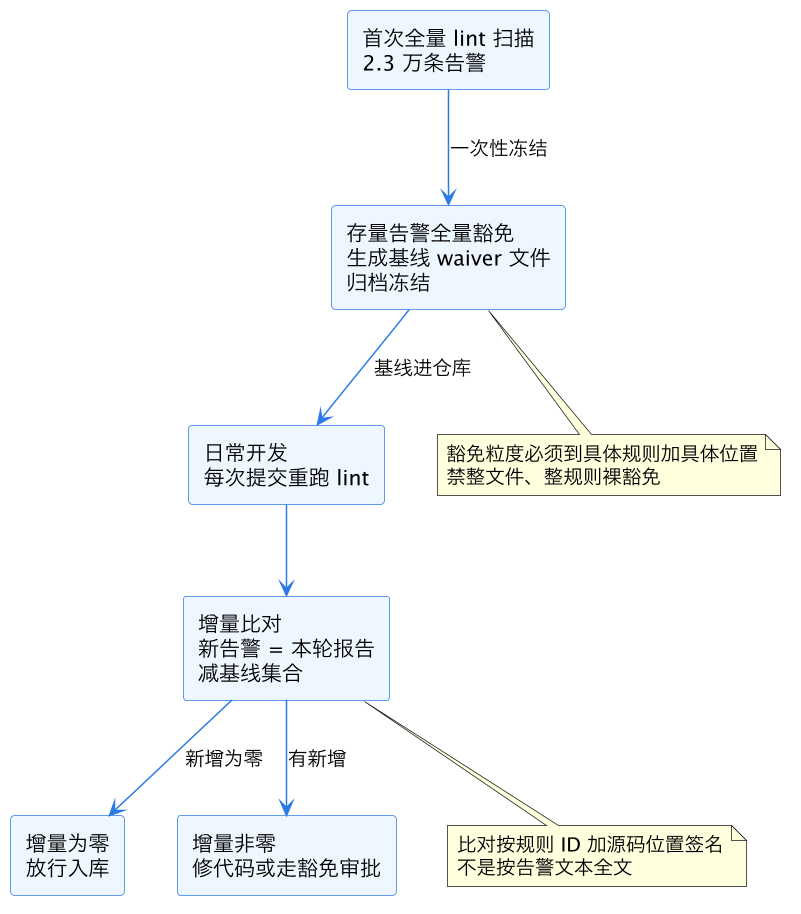
图上有一条容易做错的分支:增量比对不是比「告警总数」。老代码每轮还会正常改 bug,改的过程中一条存量告警可能消失、也可能换个行号——按总数比会出现「总数没涨但混入新告警」的漏检。正确的做法是给每条告警算一个稳定签名(规则 ID 加模块名加源码片段哈希),新增判据是「本轮签名集合减去基线签名集合非空」。主流工具(SpyGlass 的 waiver 机制、VC SpyGlass 的 baseline diff、Verilator 的 lint_off 注释配合脚本)都内置或可自行实现这个比对。
二、基线怎么冻:豁免粒度与首轮人工抽查
冻结基线听起来是一键导出,实际有三道工艺。第一道是豁免粒度纪律。waiver 文件里每条记录必须锚定「规则 ID 加具体位置」(模块、信号、行特征),严禁两种偷懒写法:一是整文件豁免(waive -file xxx.v),文件后续新增的任何告警都被一并吞掉;二是整规则豁免(waive -rule W164a),等于把这条规则从此关掉。这两种写法在 lint waiver 管理流程 的豁免分类里属于「裸豁免」,任何情况下都不该进基线。
第二道是首轮人工抽查。全量豁免不代表全都不看——两万条里那 5% 的真 bug 嫌疑(典型是 W164a 位宽截断、Latch 隐式锁存、AsyncReset 类)必须先人工过一遍,把真 bug 挑出来修掉或立项,只豁免「确认无危害」的部分。经验配比:按规则严重度排序,Error 级与高危 Warning 级全查(通常几百条,两三天工作量),风格类抽样 10% 确认策略合理性后批量豁免。这一步省掉,基线里可能埋着一颗流片后才爆的雷。
第三道是基线归档。waiver 文件必须进 Git 仓库跟 RTL 同版本管理,每次冻结打一个 tag;同时把「冻结时的工具版本、规则集版本、规则策略文件」三件事记进基线旁边的 README——lint 工具升级后同一份代码的告警签名会漂移,没有版本记录的基线在工具升级那天就失效了。规则策略的定制方法(哪些规则开、级别怎么定)可参考 SpyGlass lint 实战 的策略一节。
三、增量怎么卡:门禁落点与防绕纪律
基线冻好之后,lint 基线豁免体系的全部战斗力都在增量门禁上。门禁有两个落点,缺一不可。
| 落点 | 时机 | 卡法 | 防什么 |
|---|---|---|---|
| 提交前本地 | pre-commit 或开发者自查 | 增量 lint 脚本,分钟级 | 低级告警不进评审 |
| CI 合并门禁 | merge request 流水线 | 全量 lint 加基线 diff,硬阻塞 | 绕过本地检查直推 |
本地这一层要快:只 lint 改动涉及的模块,分钟级出结果,让开发者在评审前自己把告警清掉。CI 这一层要硬:merge request 流水线里跑全量 lint 加基线 diff,增量非零直接红灯,没有「告警而已先合了」的人工放行按钮——门禁一旦有常规的人工豁免通道,三个月内就会退化成摆设。
增量清零还有一个语义要钉死:「清零」卡的是增量,不是要求开发者顺手把碰到文件的存量债还清。要求顺手清存量听起来美好,实操里只会让开发者绕开老代码改、或者把无关改动混进功能提交里,评审质量反而下降。纪律是:新增代码(新文件、新模块、新逻辑块)零告警;改动碰到的存量告警如果因为签名漂移被 diff 算成新增,允许快速豁免,但要留下一行说明。这条边界定不清,团队会在「到底要不要修老告警」上反复扯皮。
还要防三种绕法。一是把新代码塞进已豁免的老文件里,借文件的存量豁免身份蒙混——所以豁免粒度必须到行特征而不是到文件,新写的行天然没有豁免记录。二是直接改 waiver 文件加豁免——waiver 文件的改动必须与 RTL 改动分离评审,且只有 lint 负责人有合并权限。三是改源码注释把告警文本「对齐」成基线里的样子——签名用源码片段哈希而不是告警文本全文,就是为了堵这条路。
四、存量债怎么消化:节奏、指标与 Burn-down
冻结不是遗忘。基线里躺着的一万多条确认无危害的告警,依然是技术债——它们抬高噪声水位,也让新加入的工程师无法从报告里学习「什么是好代码」。消化机制的核心是给债务画一条燃尽线。
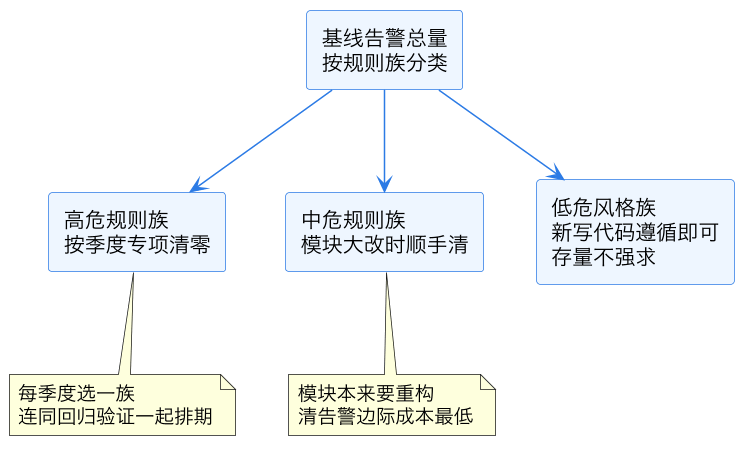
按规则族分三档处理。高危族(位宽、锁存器、CDC 相关——与 lint 与 CDC 结构签核 交叉的那些)按季度立专项,每季度挑一族清零,配回归验证排期;一个两万条基线的项目按这个节奏两到三年可以把高危部分清零。中危族不单独排期,挂在模块的自然生命周期上:哪个模块要做大改或重构,顺手把该模块的存量告警清掉——此时本来就要跑全量回归,清告警的边际验证成本最低。低危风格族存量不强求,只要求新代码遵循,让债务随代码自然换血而消亡。
消化进度要可度量:把「基线剩余告警数、高危族剩余数」两项放进质量看板,每个 release 节点晒一次。指标只降不升——任何一轮发现基线告警数回升,说明 waiver 文件被悄悄加料,立即追查。这正是 lint waiver 管理流程 里豁免有效期与季度审计在老项目语境下的具体执行形态。
这一篇在知识体系里的位置
本篇是 lint 方法学的「起步篇」:豁免的日常治理(分类、审批、有效期)在 lint waiver 管理流程,工具侧的规则配置与报告解读在 SpyGlass lint 实战;横向关联 lint 与 CDC 结构签核(高危告警族的签核口径)、时序例外的 lint 审查(同为「约束类资产先 lint 后信任」的思路);工程落地上与 ASIC CI/CD 回归 的门禁流水线设计互为表里。
总结
lint 基线豁免是老项目接入 lint 的唯一可行路径:首次全量扫描后,高危告警人工清查、其余按「规则加位置」粒度全量豁免冻结成基线进 Git 归档,从此门禁只卡基线 diff 的增量、新增代码零告警入库;执行上守住三条纪律——豁免粒度不到文件和规则级、waiver 改动与 RTL 改动分离评审、存量债按「高危季度专项、中危随重构、低危随换血」的节奏消化并让基线数只降不升——lint 才能从一次性的告警洪水变成每天都能用起来的质量防线。