仲裁器形式验证:用形式方法证明互斥、无死锁、公平性三大属性的完整实战
更新时间:2026-10-03。仲裁器是验证工程师最熟悉的「小东西大麻烦」:RTL 只有几十行,但 bug 全都藏在极端请求组合里——四个主设备同时抢、优先级翻转的瞬间撤请求、grant 发出的同一拍又有新请求涌入。仿真方法我们已经在 round-robin 仲裁器验证 里讲过:定向激励加随机压测加覆盖率兜底,能做到「跑了几十万拍没出错」,但永远回答不了「真的不会出错吗」。形式验证恰好补这一刀:把仲裁器的行为写成一组 SVA 属性,让工具在状态空间里做穷尽推理,给出的是数学意义上的「证明」或「反例」。站内的 形式验证基础 讲了形式方法的总体框架,assertion assume cover 三件套 讲了三种断言语句的分工。这一篇把焦点收窄到一个具体 DUT:一个四路 round-robin 仲裁器,从属性清单到约束建模到 liveness 证明的 fairness 处理,走一遍完整流程。
本文要回答的问题
- 仲裁器该证明哪些属性,互斥、无死锁、公平性三大属性各自怎么用 SVA 写出来?
- 形式验证的约束(assume)怎么建模,写松了和写紧了各有什么后果?
- safety 属性和 liveness 属性在证明机制上有什么本质差别,liveness 为什么要额外处理 fairness?
- 工具返回「已证」「有反例」「证不动」三种结果分别怎么应对,反例波形怎么读?
- 形式证明和仿真验证怎么分工,仲裁器场景两者如何互补签核?
一、为什么仲裁器是形式验证的最佳入门题
仲裁器几乎是为形式验证量身定做的 DUT,原因有三。
第一,状态空间小而行为复杂。一个四路仲裁器的内部状态不过是当前优先级指针加少量流水线寄存器,形式工具几分钟就能遍历完;但它的正确性条件涉及「所有请求序列的所有交错」,仿真想覆盖这些交错靠的是运气和回归时长。第二,属性可精确陈述。「任何时刻至多一个 grant」「有请求最终必有 grant」这类性质有严格的时序逻辑表达,不像「性能要够好」这种模糊目标。第三,bug 后果严重且难复现。仲裁器互斥被击穿意味着两个主设备同时驱动总线,这种现场在门级仿真或硅后才暴露时,定位代价极大。
形式验证在仲裁器上的产出是三种之一:proved(属性在约束下对所有可能输入序列成立)、falsified(工具给出一条具体反例波形)、bounded proof / 证不动(在限定深度内没找到反例,但也没给出全序证明)。第三种结果的解读和处理,形式验证有界证明深度 有专门展开,本文聚焦前两种。
上图把仿真和形式的分工画在一条线上:仿真回答「跑了这么多没出错」,形式回答「要么证明要么给反例」。仲裁器是少数形式方法能稳定给出 proved 结论的真实设计,所以它既是教学首选,也是项目里最先该上形式的模块。
二、三大属性的 SVA 建模
拿一个四路 round-robin 仲裁器当目标:输入 req[3:0],输出 gnt[3:0],内部有优先级指针,grant 后指针轮转。三大属性逐个建模。
属性一:互斥(mutual exclusion)。任何时刻 grant 最多一路有效。这是 safety 属性(「坏事永不发生」型),写法直白:
// 互斥:onehot0 允许全零(无人获授),不允许两位同时为 1
a_mutex: assert property (
  @(posedge clk) disable iff (!rst_n)
  $onehot0(gnt)
);
还可以加一条伴随属性:grant 必须对应有效请求,即「不许凭空授权」。这条常被漏掉,但它抓的是「状态机乱跳授给没请求的主设备」这一类真实 bug:
a_gnt_implies_req: assert property (
  @(posedge clk) disable iff (!rst_n)
  (gnt != 4'b0000) |-> (gnt & req) == gnt
);属性二:无死锁(liveness,响应性)。任何持续的请求最终会被授予。注意「最终」这个词——这是 liveness 属性(「好事终将发生」型),写法用强蕴含加时序算子:
a_eventually_gnt: assert property (
  @(posedge clk) disable iff (!rst_n)
  req[0] |-> s_eventually gnt[0]
);
s_eventually 是强时序算子,表示「存在未来某一拍成立」,这正是 liveness 和 safety 的分水岭,sva-liveness-safety-property 把两种属性的语义差别和写法模式讲透了。
属性三:公平性(fairness)。这是仲裁器属性的重灾区,因为它有两层含义,写之前必须先想清楚你要证哪一个。弱公平:如果请求最终撤销,则不保证授予;强公平:只要请求持续保持,最终必定授予。对 round-robin 仲裁器,设计意图是强公平——这正是无死锁属性的另一种表述,只不过工程上习惯把「单路请求的响应性」叫无死锁,把「各路请求之间的轮转不偏袒」叫公平性。公平性的量化版本(比如「任意窗口内各路获授次数差不超过 N」)是仿真侧更好验的目标,加权公平性仲裁器验证 就是用覆盖率加记分板做量化公平性,和本文的形式方法正好互补。
| 属性 | 类型 | SVA 核心写法 | 抓什么 bug |
|---|---|---|---|
| 互斥 | safety | $onehot0(gnt) | 双 grant 打总线 |
| 授权有据 | safety | `gnt | -> gnt 属于 req` |
| 无死锁 | liveness | req[i] |-> s_eventually gnt[i] | 优先级指针卡死 |
| 公平(强) | liveness | 持续请求必授予 | 某路被饿死 |
| 指针轮转 | safety | grant 后指针指向 next | 轮转逻辑错位 |
这张图是整篇的属性地图:先按 safety/liveness 分类,再落到具体写法。分类不是学院派洁癖——两类属性的证明机制、约束需求、失败后的调试路径完全不同,第三节和第四节分别展开。
三、约束建模:assume 写松写紧都是坑
形式工具默认假设输入完全自由:req 可以任意拍任意组合翻转。如果你的属性在这个「全自由」环境下都成立,那是最强的结论。但真实系统里上游主设备有行为规律,有些属性只在合理输入下才需要成立——这时用 assume 给环境建模。
仲裁器场景最典型的约束是「请求保持直到获授」:很多协议里主设备发出请求后必须保持到拿到 grant,不许中途撤。如果上游确实保证这一点,就该写成 assume:
// 环境约束:请求保持到获授为止
m_req_hold: assume property (
  @(posedge clk) disable iff (!rst_n)
  (req[1] && !gnt[1]) |=> req[1]
);
assume 的两个方向性风险必须同时警惕。写松了(该有的约束没写),工具会在不合法的输入序列里找到反例——属性显示 falsified,但反例波形里 req 乱飞,根本不是真实系统能产生的场景,这叫假反例,你花半天调一个永远不会发生的 bug。写紧了(assume 把输入管得太死),证明空间被过度裁剪,proved 的结论在你裁掉的那部分空间里根本不成立,这叫过约证明,比假反例更危险,因为它给你虚假的信心。形式 FPV 约束方法论 把约束评审的完整清单讲全了,这里只给仲裁器场景的两条纪律:第一,每条 assume 都要能回答「上游哪个模块保证这一点」,答不上来的 assume 删掉重证;第二,assume 本身要用仿真侧反向验证——把 assume 改成 assert 放进仿真环境跑回归,确认上游真的满足它,assertion assume cover 三件套 讲的正是这种角色互换检查。
这张图回答「assume 写完之后检查什么」:两边各有一种失败模式,中间的纪律是双向追溯——向上游追保证,向仿真借回归。约束建模占仲裁器形式验证总工作量的一半以上,属性本身反而都是十行以内的事。
四、liveness 证明的 fairness 处理
safety 属性的证明是「从初始状态出发,能不能到达一个违反属性的状态」——找不到就是 proved,找到就给出到达路径当反例。liveness 完全不同:「req[0] 最终得到 gnt[0]」的反例不是一条有限路径,而是一个无限循环——工具必须找到一个可以无限重复的状态循环,在这个循环里 req[0] 一直有效而 gnt[0] 永不到来。
这里藏着 liveness 证明的核心坑:全自由环境下,这种无限循环几乎总是存在,但不是设计的错。举例:req[0] 和 req[1] 都一直有效,round-robin 正常轮转,gnt 在两者间交替——req[0] 等到了,没问题。但如果环境允许 req[0] 在「马上就要轮到它」的前一拍撤销、下一拍再拉起,如此反复,req[0] 就永远差一拍拿不到 grant——反例成立,属性 falsified,但这不是仲裁器的 bug,是环境在耍流氓。
处理手段就是给 liveness 证明加 fairness 约束(公平性假设,有些工具里叫 justice 或 fairness constraint):用 assume 排除「无限次撤销又重发」这类不现实的环境行为。上文的 m_req_hold 恰好就是最常见的 fairness 约束——请求保持到获授,直接封死了「反复撤销」这条反例路径。没有这条约束,无死锁属性在工具眼里恒假;有了它,证明才能收敛到设计本身的轮转逻辑上。工具侧的实操还有两点:一是确认工具的 liveness 引擎开着(部分工具默认只跑 safety,liveness 要单独开关);二是 liveness 反例波形要找「循环点」——工具会标注波形里哪一拍开始和前面某一拍构成循环,调试时只看循环体内的行为,循环体外的前缀路径通常无关紧要。
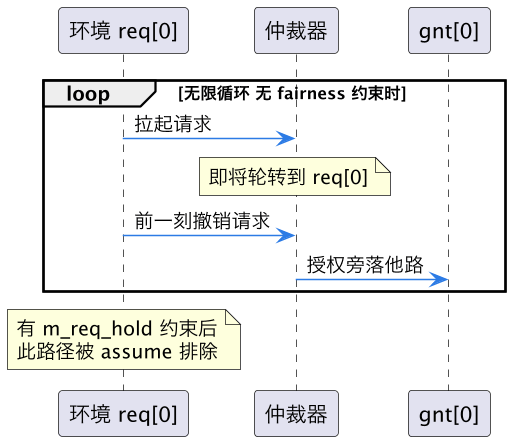
这张时序图就是 liveness 假反例的标准形态:环境在授权前一拍撤销请求,循环无限重复,gnt[0] 永远不来。理解了这个模式,你就明白为什么公平性证明的工程量一大半在「把环境的耍流氓路径用 assume 封干净」,而不在属性本身。
五、结果解读与仿真互补签核
三种结果的应对流程固定下来就是一套流水线。falsified:先看反例波形里输入行为是否合法,合法就是真 bug(恭喜,形式验证帮你省了一次硅后 debug),不合法就回第三节补 assume。proved:检查 assume 清单,确认每条都有上游保证和仿真反向验证,然后把属性和约束一起入库,进 nightly FPV 回归——RTL 一改自动重证。证不动:仲裁器场景少见,真遇到了按 形式验证有界证明深度 的思路加大深度或做状态拆解。
和仿真的分工也要说清楚:形式证明管「逻辑正确性」——互斥、无死锁、轮转正确;仿真管「量化行为」——公平性的数值指标、负载下的延迟分布、和其他模块的集成时序。round-robin 仲裁器验证 里的随机回归和覆盖率模型原样保留,形式属性证明是叠加其上的一层签核,不是替代。最终签核报告里,仲裁器的正确性证据链应该是:形式证明截图(proved 状态 + assume 清单)+ 仿真回归报告(量化公平性与覆盖率)+ assume 反向验证记录,三者齐活才算完。
| 工具返回 | 第一步动作 | 常见根因 | 收尾 |
|---|---|---|---|
| proved | 审计 assume 清单 | 过约或真证 | 属性入库进回归 |
| falsified | 看反例输入是否合法 | 真 bug 或缺 assume | 修 RTL 或补约束 |
| 证不动 | 看深度报告 | 深度不足或状态爆炸 | 加深度或拆解证明 |
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下形式验证线的一篇实战深文,主关键词仲裁器形式验证。向上承接 形式验证基础 的方法框架和 形式验证应用组合 的选题地图,把「FPV 落地到一个具体 DUT」这一步走完整。横向与 assertion assume cover 三件套(断言语句分工)、sva-liveness-safety-property(属性分类语义)、形式 FPV 约束方法论(assume 评审)互为支撑;仿真侧的镜像篇是 round-robin 仲裁器验证 与 加权公平性仲裁器验证,两篇合起来覆盖「抽样验证」,本文补上「穷尽证明」。向下,证明深度不够时接 形式验证有界证明深度,属性写法进阶接 SVA 断言实践。
总结
仲裁器形式验证的核心是把互斥、无死锁、公平性三大属性写成 SVA 交给形式工具做状态空间穷尽推理:互斥用 $onehot0(gnt) 这类 safety 断言配「授权有据」伴随属性,无死锁与强公平用 req[i] |-> s_eventually gnt[i] 这类 liveness 断言,而全部工程量的真正大头在约束建模——每条 assume 必须能追溯到上游模块的保证、并改写成 assert 进仿真回归反向验证,liveness 证明还必须用「请求保持到获授」这类 fairness 约束封死环境的无限撤销路径,否则属性恒假;三种结果各有固定应对流水线,falsified 先审反例输入合法性、proved 先审 assume 过约、证不动再加深度,最终形式证明与仿真回归(量化公平性、覆盖率、集成时序)叠加成完整签核证据链——仿真回答「跑了没出错」,形式回答「要么证明要么给反例」,仲裁器这个小 DUT 恰恰是后者最划算的第一个落地场。