UART 校验错误注入:奇偶校验位翻转、帧错误构造与接收端状态验证
更新时间:2026-10-07。UART(Universal Asynchronous Receiver/Transmitter,通用异步收发器)没有时钟线,靠起始位对齐、靠奇偶校验位和停止位兜底——这两道兜底恰恰是验证最容易放水的部分:正常数据流跑通了,错误路径一行没测。这一篇讲 UART 校验错误注入的完整套路:在激励侧怎么造出奇偶错误和帧错误,在 DUT 侧怎么钉死状态位、中断和 FIFO 的响应。波特率偏差的容差验证见 UART 波特率容差,错误注入的通用分层策略见 UVM 错误注入策略。
本文要回答的问题
- UART 一帧里哪些位置可以做错误注入,各自模拟什么现场故障?
- 奇偶校验错误和帧错误在激励侧分别怎么构造?
- DUT 接收端要检查哪些状态位、中断和 FIFO 行为?
- 错误注入用例的覆盖率怎么收,防止「注了但没验到」?
一、错误注入点:一帧之内有四个位置
UART 一帧的结构是:空闲高电平 → 起始位(拉低 1 bit 时间)→ 5 到 9 个数据位 → 可选的奇偶校验位 → 1 或 2 个停止位(回到高电平)。错误注入的候选位置正好四个:数据位翻转(模拟线路噪声打坏数据)、校验位翻转(模拟校验逻辑或线路问题)、停止位拉短或拉低(帧错误,framing error,模拟波特率漂移或毛刺打断帧尾)、起始位毛刺(breaker/glitch,模拟线上瞬态干扰)。
工程上最常测的是后两类——奇偶校验错误(parity error)和帧错误——因为 UART 控制器对它们有明确定义的状态位响应:16550 家族的 LSR(Line Status Register,线路状态寄存器)里 bit1 是 OE(溢出)、bit2 是 PE(parity error)、bit3 是 FE(framing error)、bit4 是 BI(break interrupt)。验证的靶子就是:注入第 N 种错误,LSR 对应 bit 必须在正确时机拉起,且错误帧是否进 FIFO、是否触发接收中断,要按 spec 钉死。
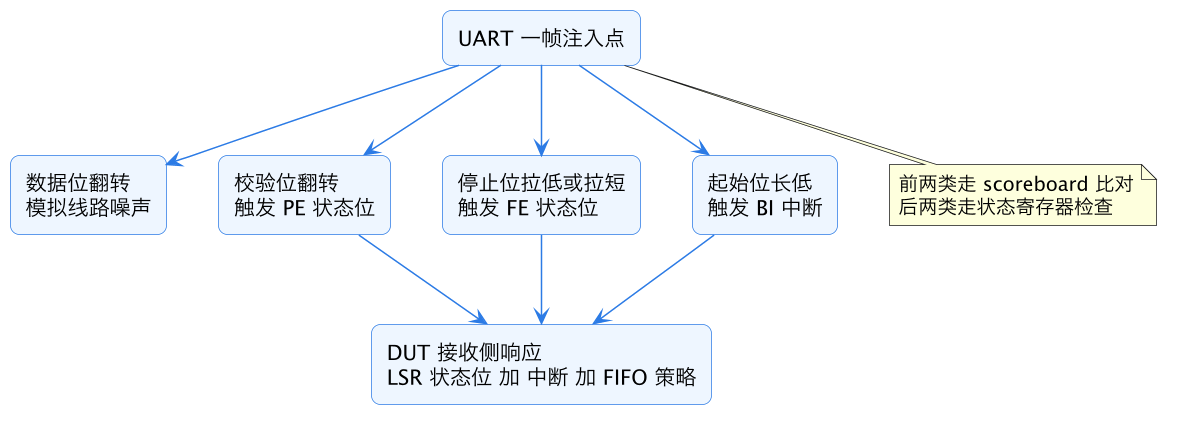
上图把一帧的注入点和 DUT 侧响应对应起来:数据位翻转本身不产生状态位(UART 没有 CRC),它只有在数据位恰好是校验计算对象时才间接体现为 PE;真正进状态寄存器的是 PE、FE、BI 三类,这也是 checker 的主战场。
二、激励侧:错误帧怎么造
在 driver 里造错误有两条路。第一条是「干净路径翻转」:按正常逻辑发完整帧,在校验位或停止位的时隙用 force 把 TX 线拉到错误电平,持续一个 bit 时间后 release——这种做法不改 generator,注入时机精确到 bit,适合定向用例,force/release 的写法与回收注意事项见 SV force/release 后门注入。第二条是「帧级参数化」:sequence item 里加 parity_err、frame_err、break_len 三个字段,driver 按字段驱动——校验位发反值、停止位只发半个 bit 就拉低、break 直接拉低 N 个 bit 时间。随机回归走第二条,定向调 bug 走第一条。
举两个具体例子。偶校验(even parity)下数据 8'h55 含 4 个 1,校验位应为 0,注入时强制发 1,接收端算出的校验和就是奇数,PE 应拉起。帧错误更直接:停止位期间把线拉低,接收端在停止位采样点采到 0,判定 FE。还有一个容易漏的边界:校验位翻转 vs 数据位翻转会偶合——翻转一个数据位同时翻转校验位,接收端校验反而通过,这是合法的「错误逃逸」用例,coverage 里应单独建 bin 确认环境确实产生过这种组合。
三、接收端状态验证:状态位、中断、FIFO 三件事
DUT 侧的检查分三层,一层都不能少。
第一层是状态位时机。PE/FE 不是错误发生的瞬间就可见——多数实现在「该帧移入接收保持寄存器(或 FIFO 头)」时才把对应状态位置起,读 LSR 或读数据后按 spec 清零。checker 要钉两个时刻:错误帧完成采样之前状态位不得提前拉起(防误报),帧入 FIFO 之后状态位必须已经拉起(防漏报)。中断同理:使能接收线状态中断后,PE/FE 应触发中断且中断标识寄存器给出正确的优先级编码——16550 里接收线状态中断优先级最高,IIR 读出 3'b011。
第二层是 FIFO 策略。带 FIFO 的 UART 对错误帧的处置分两种流派:错误帧照样入 FIFO(状态位随帧走,16550 风格,FIFO 内每个字节带错误标记),或者错误帧丢弃只记状态(部分现代 IP)。两种都合法,但 checker 必须知道 DUT 属于哪种——把「错误帧是否出现在读数据流里」写成可配置参数,否则 scoreboard 会把丢弃型实现误判成丢数据 bug。
第三层是恢复行为。错误帧之后紧跟一帧好数据,好帧必须被正常接收、状态位按序更新;连续 N 帧错误(比如对端波特率错了一半)不应让状态机卡死或 FIFO 指针错乱。定向用例:连注 16 个 FE 帧打满 FIFO 再读空,核对读出的错误标记序列与注入序列完全一致。
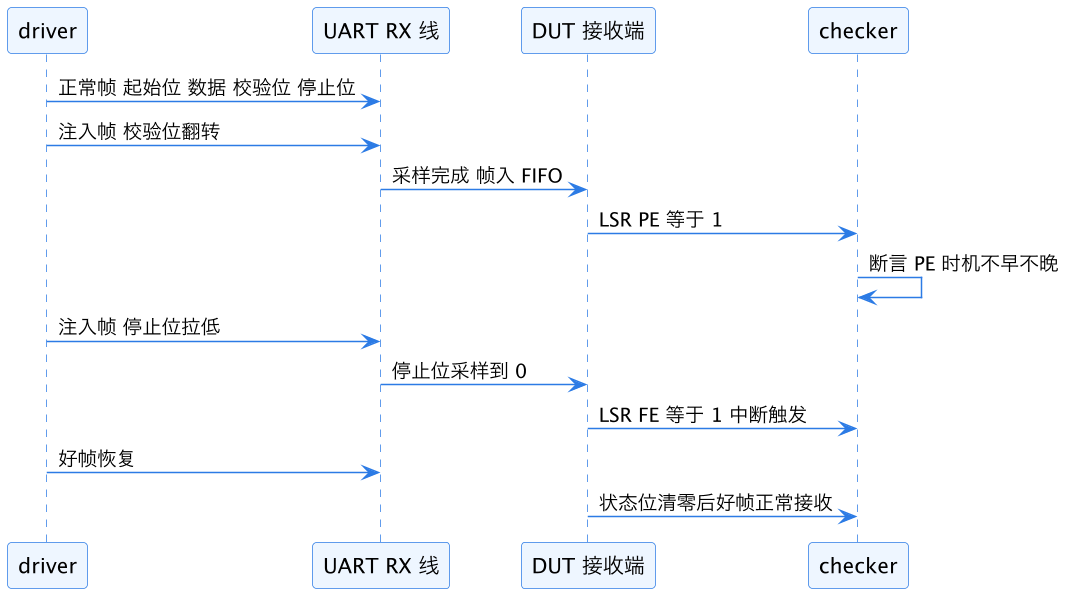
上面这张时序图对应三层检查的节奏:先正常帧建立基线,再逐类注入、逐类核对状态位与中断,最后用好帧验证恢复。注意图中「帧入 FIFO 后状态位才可见」这条时刻线——这是真实 RTL bug 的高发区,提前拉起会让软件在错误帧还没读完时就看到干净的 LSR。
四、覆盖率:错误注入也要收仓
错误注入用例最大的坑是「注了但没生效」——force 时序算错一个 bit、或者寄存器后门写错了地址,激励根本没落到线上,用例却 PASS(因为 checker 只在错误到达时才触发断言)。对策是覆盖率兜底:建一个 covergroup,coverpoint 包括错误类型(PE/FE/BI/逃逸组合)、错误帧在 FIFO 中的位置(头/中/尾)、注入时的接收使能状态,cross「错误类型 × FIFO 满/空」。断言覆盖率同样要收:每条状态位断言的 trigger 次数必须大于 0,写法见 SVA 断言实践。错误注入与功能覆盖率的交叉思路,和 CAN 错误帧验证、APB PSLVERR 注入是同一套方法论,只是换成 UART 的状态位语义。
回归组织上,建议「错误矩阵冒烟」每夜跑:4 种错误类型 × 3 种 FIFO 水位 × 校验开/关,12 个定向种子 20 分钟内跑完;随机注入(每个 frame item 以 5% 概率带错误)挂周末长跑。比例别贪高——错误率超过 20% 后分数板基本在测恢复逻辑,对新 bug 的边际收益很低。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层长尾速查,主关键词 UART 校验错误注入。它向上承接 UVM 错误注入策略 的分层方法论与 SVA 断言实践 的 checker 写法;横向与 UART 波特率容差(时序类故障)、UART 流控 RTS/CTS(协议握手)同属 UART 验证族;注入手段的工程细节见 SV force/release 后门注入,同方法论的其它总线篇见 APB PSLVERR 注入 与 CAN 错误帧验证。
总结
UART 校验错误注入就三件事:激励侧用参数化字段或 force/release 造出 PE、FE、BI 三类错误帧,DUT 侧钉死状态位时机(帧入 FIFO 前不早报、入 FIFO 后不晚报)、中断优先级与错误帧的 FIFO 处置策略,覆盖率侧用「错误类型 × FIFO 水位」的 cross 和断言触发计数防止注而未到——把错误路径当成和正常数据流同等正式的一等公民来验,串口才经得起现场。