DRC waiver 管理:豁免不是删错,是签字画押
流片前的最后几周,Calibre DRC 报告里总会剩下一小撮怎么修都修不掉、或者修起来代价远大于收益的违例:某个硬核 IP 内部的几何、foundry 自己都承认的 rule deck 误报、为密度目标故意贴的 dummy 图形。关闭它们靠的不是把规则注释掉,而是 DRC waiver——一条经过评审、得到 foundry 认可、随 GDS 一起交付存档的豁免记录。Calibre 物理验证全流程讲过 runset、DRC/LVS/PEX 怎么跑;本篇只聚焦 waiver 这条支线:它和 RTL lint waiver 有什么本质区别、foundry 认可流程怎么走、waiver 文件怎么随 GDS/OASIS 交付,以及最容易翻车的「基线漂移」怎么防。
本文要回答的问题
- DRC waiver 和 RTL lint waiver 看起来都是「豁免」,为什么治理强度完全不同?
- 一条 DRC waiver 从提出到被 foundry 认可,要走过哪些环节、留哪些证据?
- waiver 文件以什么格式随 GDS 交付,为什么不能用「口头说好」代替?
- 什么是 waiver 基线漂移,为什么它是流片前最隐蔽的事故之一?
一、DRC waiver 与 lint waiver:一字之差,两套纪律
做 RTL 的工程师对 waiver 不陌生:SpyGlass 报一条 W415(多驱动告警),确认是假路径后打个 waiver,从此回归报告就干净了。这套经验照搬到物理验证会出事,因为两种 waiver 的对象、后果和认可方完全不同:
| 维度 | RTL lint waiver | DRC waiver |
|---|---|---|
| 豁免对象 | 代码风格/结构性告警(工具推断) | 几何图形对 foundry 设计规则的违例 |
| 判断依据 | 设计意图,工程师内部评审即可 | 工艺能力与制造风险,必须 foundry 认可 |
| 错误后果 | 潜在功能/维护问题,多数可在后续阶段兜底 | 硅片上真实的短路/开路/良率损失,不可挽回 |
| 认可方 | 项目内部(设计 owner + 验证) | foundry sign-off 或官方 waiver 通道 |
| 载体 | lint waiver 文件,随 RTL 仓库版本化 | waiver 数据库 + 报告,随 GDS 正式交付 |
| 数量级 | 数百到数千条常见 | 成熟流程下单项目几十条,逐条留痕 |
一句话:lint waiver 是「我们团队认为这个告警不重要」,DRC waiver 是「我们和 foundry 共同确认这条几何违例不会制造出问题」。前者的权威在内部评审记录,后者的权威在 foundry 的书面认可——先进节点上有些规则(比如某些 edge-based 的 density 规则)foundry 明确给 waiver 通道,也有些规则(如天线规则超过硬上限)原则上不给豁免,必须修复(修复手段见 天线二极管与修复流程)。
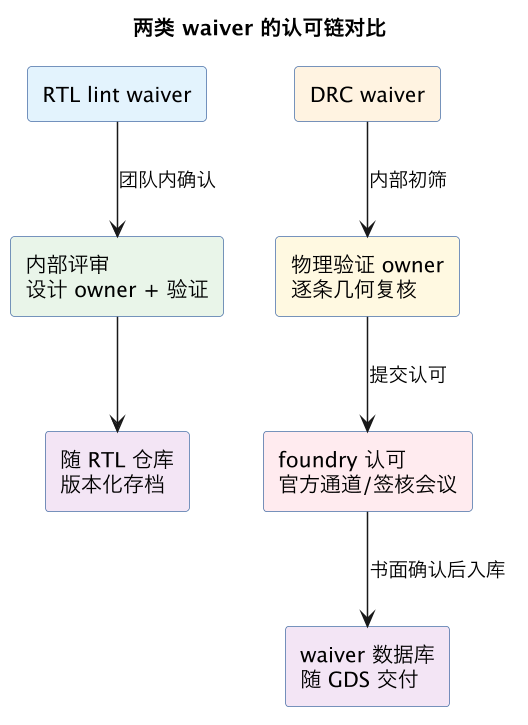
上图的关键区别在右侧链条多了一环「foundry 认可」:内部复核再充分,没有 foundry 的书面确认,这条 waiver 在 tapeout 评审里就不成立。
二、从违例到认可:一条 waiver 的完整旅程
一条 DRC waiver 的治理流程可以拆成五个环节,每个环节都要留下可追溯的证据:
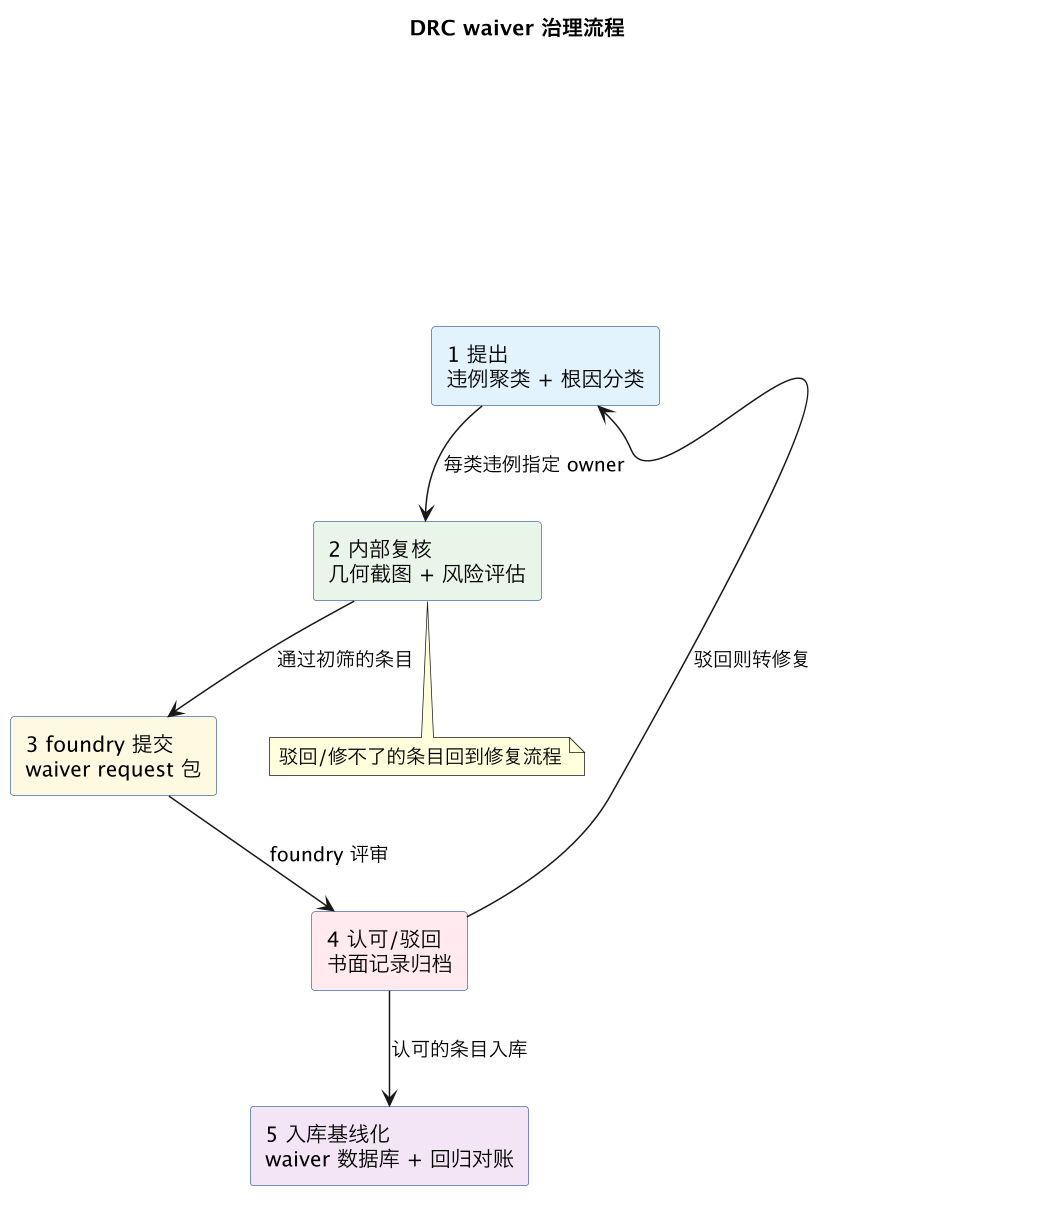
- 提出:Calibre 跑完 DRC,先按 rule、按 cell、按坐标区域聚类。常见的可豁免类别包括:foundry rule deck 已知误报(deck 修订勘误表里列着)、第三方硬 IP 内部的违例(IP 供应商随货提供 waiver 清单)、以及 intentional geometry(故意违反某条 density 上限以换取整体密度达标)。每类指定一个 owner,不允许「无主违例」混进 waiver 池。
- 内部复核:owner 对每条(或每类代表性条目)给出几何截图、所在层、违反的规则原文、以及风险评估——这个图形在硅片上最坏会发生什么。复核不通过的转回 物理验证修复流程,走 ECO 修掉。
- foundry 提交:打包 waiver request——违例坐标、层、规则编号、风险分析、必要时附测试芯片或文献依据——通过 foundry 官方通道(先进节点通常是线上 waiver 系统,成熟节点可能是签核会议邮件)提交。
- 认可/驳回:foundry 书面认可的条目才允许进 waiver 数据库;驳回的必须修复,没有第三条路。
- 入库基线化:认可的 waiver 进入项目 waiver 数据库,作为后续每次回归的对账基线——这是下一节的主角。
整个流程的时间预算别低估:先进节点上 foundry 的 waiver 评审排队以周计,所以 waiver 收集要尽早启动,而不是等 sign-off 前一天才把违例堆到 foundry 门口。
三、waiver 随 GDS 交付:格式与纪律
tapeout 交付物里,waiver 不是一封邮件附件,而是正式交付包的一部分。Calibre 体系下主流做法是维护一份 waiver 数据库(Calibre Auto-Waiver / waiver criteria 文件),描述「满足这些条件的违例自动视为已豁免」;交付时连同以下内容一起进 S6 物理验证交付包:
- GDS/OASIS 主数据(格式细节见 GDS/OASIS 数据格式);
- waiver 数据库文件 + 一份人可读的 waiver 清单(每条:规则、坐标、层、认可编号、foundry 认可记录索引);
- 最终 DRC 报告:已豁免条目在报告中以 waived 状态单列,总数必须等于 waiver 清单条目数;
- runset 版本、PDK 版本与 基线记录 的对账说明。
两条铁律。第一,waiver 判断必须可重放:任何人拿同版本 runset 和 waiver 数据库重跑,waived 集合应该一条不差;靠工程师手工在报告里划掉的「隐形 waiver」是审计事故。第二,坐标绑定的 waiver 对版图变化极敏感:一个 ECO 挪动了附近图形,按坐标精确匹配的 waiver 可能失配,表现为「老违例换个坐标重新冒出来」——这就是为什么 waiver 数据库要配合模式匹配(rule + cell + 邻域特征)而不是裸坐标。
四、基线漂移:最隐蔽的 waiver 事故
waiver 基线漂移(baseline drift)指:豁免集合在历次回归之间悄悄变化,而没人发现。它有两种典型形态:
- 静默增长:某次 ECO 引入了新违例,恰好被某条过宽的 waiver criteria 兜住,报告依然「干净」。违例数没变,实际被豁免的图形换了内容。
- 静默失效:版图变化让旧 waiver 失配,被豁免的违例重新以「新违例」出现,工程师图省事补一条新 waiver 了事,waiver 总数膨胀,老 waiver 成了没人清理的僵尸条目。
防控手段是给 waiver 池装上「对账闸门」,把它纳入 交接契约 X1 和 QoR 看板:
- 每次回归强制输出三个数:总违例数、waived 数、unwaived 数必须为零才允许进 sign-off;
- 每次回归做 waiver 集合差分:新增 waived 条目必须挂对应的 ECO 单号和 foundry 认可编号,失配条目必须显式注销,不允许自然消失;
- waiver 总数设水位线:成熟区块 waiver 数只减不增,突破水位线自动升级评审;
- tapeout 前做一次 waiver 全量复审:逐条确认认可记录还在有效期(有些 foundry 认可绑定 PDK/deck 版本,基线变更 后全部作废重审)。
真实项目里最常见的翻车剧本是最后一条:deck 升了一个小版本,waiver 逐条重审被排期挤压跳过,tapeout 后 foundry 用新 deck 复跑,三条旧 waiver 失效变成真实违例——返工金属层 ECO,代价以月计。
这一篇在知识体系里的位置
- 工具主线:Calibre 物理验证 讲 runset 与 DRC/LVS/PEX 全流程,本篇是其 waiver 支线的纵深;
- 对比参照:SpyGlass RTL lint 讲代码级 waiver,本文第一节给出两套纪律的对照;
- 上下游:违例修复见 天线二极管修复 与 布线 DRC/crosstalk;交付上下文见 S6 物理验证与 GDS、GDS/OASIS 格式;治理机制见 X1 交接契约 与 X5 QoR 看板。
总结
DRC waiver 是物理验证中经 foundry 书面认可的几何违例豁免,与团队内部即可关闭的 RTL lint waiver 是两套纪律;一条 waiver 要走「提出—内部复核—foundry 认可—入库基线化」的完整链路,以可重放的 waiver 数据库随 GDS 正式交付;真正的高发事故不是 waiver 本身,而是基线漂移——用回归差分、unwaived=0 闸门和 deck 变更后的全量重审,才能让豁免集合始终等于「被认可过的那一版」。