retention 寄存器验证:UPF supply 关闭时序、save/restore 断言与 X 检查的低功耗仿真打法
更新时间:2026-10-01。retention 寄存器是低功耗设计里「掉电不丢现场」承诺的物质载体:主电源关了,retention 触发器靠常开电源保住关键状态,来电后一个 restore 信号把现场拉回来,软件感觉模块只是「睡了一觉」。但这个承诺在 RTL 功能仿真里是完全测不出来的——普通仿真器眼里电源永远存在。验证它必须进入 power-aware 仿真的世界,让 UPF(Unified Power Format,统一电源格式)描述的电源网络真正参与仿真。站内的 UPF 低功耗验证端到端 讲了整条 power-aware 流程,12-power-aware-uvm 讲了验证环境怎么适配电源域;这一篇往下一层,只盯 retention 这一件事:save 什么时候打、restore 什么时候放、关掉电源的窗口里数据到底还在不在、恢复后有没有 X 混进来。
本文要回答的问题
- retention 寄存器在 UPF 里是怎么被描述的,验证计划该从哪些字段倒推?
- supply 关闭的时序窗口怎么构造,才能覆盖「关早了、关晚了、来回开关」这些真实场景?
- save/restore 握手该挂哪些断言,各自防什么错?
- 断电窗口内和恢复之后,X 检查分别怎么做才有意义?
- 数据保持的 scoreboard 怎么写,才能区分「retention 生效」和「碰巧没被改写」?
一、先读 UPF:retention 策略里藏着验证计划
retention 验证的第一步不是写激励,而是把 UPF 里的 set_retention 策略读成一张验证清单。一条典型的策略长这样:
set_retention ret_cpu -domain PD_CPU \
  -retention_supply VDD_RET \
  -save_signal  {RET_SAVE  high} \
  -restore_signal {RET_RST_N low} \
-elements {u_ctx_regs/*}每个字段都对应一类验证动作。-retention_supply 告诉你 retention 寄存器由哪路电源供电——断电激励里必须保证这路电始终活着,如果测试误把它也关了,数据丢失不是 DUT 的 bug 而是激励的 bug。-save_signal 和 -restore_signal 的极性(high/low)直接写进断言的采样条件,极性抄错断言会假失败或假通过。-elements 列表是 scoreboard 的比对范围,也是覆盖率的收集对象——每个 retention 寄存器都要在断电前后被读到。
| UPF 字段 | 验证含义 | 常见踩坑 |
|---|---|---|
| retention_supply | 断电窗口内必须保持供电的电源 | 激励误关 retention 电源,假 bug |
| save_signal 极性 | save 断言的前件条件 | 极性抄反,断言永不触发或常触发 |
| restore_signal 极性 | restore 序列的结束标志 | restore 与复位释放顺序颠倒 |
| elements 列表 | scoreboard 比对与覆盖率范围 | 列表与设计实际 retention 单元漂移 |
真实项目里还有一类隐蔽问题:elements 列表是用通配符写的,实现阶段 RTL 加了新寄存器,通配符自动把它圈进 retention 域——这到底是设计意图还是意外膨胀?验证侧要把「UPF elements 展开结果」和「综合报告里实际例化的 retention 触发器数量」对一遍,数量漂移往往比功能 bug 更早暴露配置错误。
二、激励构造:断电窗口的三个维度
retention 测试的激励骨架是一段「正常跑 → save → 关电 → 保持 → 开电 → restore → 继续跑」的序列。看似简单,但窗口的三个维度每个都得扫到边界。
第一个维度是关电时机。save 信号有效后,必须等 retention 寄存器把数据锁存进影子单元才能断电;restore 释放前,主电源必须已经稳定。这两个「等待」在实现里有具体拍数要求,激励要在「刚好等够」和「故意少等一拍」两个点上都跑——前者验证正常路径,后者验证设计对违规时序的行为(多数设计要求此时进入安全态而不是静默出错)。
第二个维度是断电时长。最短窗口(save 完成立即断电、上电立即 restore)和任意长窗口都要覆盖。短窗口容易暴露 save/restore 控制状态机的竞争,长窗口在真实芯片上考验漏电,在仿真里则主要验证「断电期间其他域的活动不会串扰进来」。
第三个维度是反复开关。单次断电只能证明基本路径通;连续多次 save/断电/restore 循环,特别是 restore 后不等软件配置就再次 save 的场景,才能暴露 retention 控制逻辑里的状态残留——比如第二次 save 时控制 FSM 没回到空闲态。
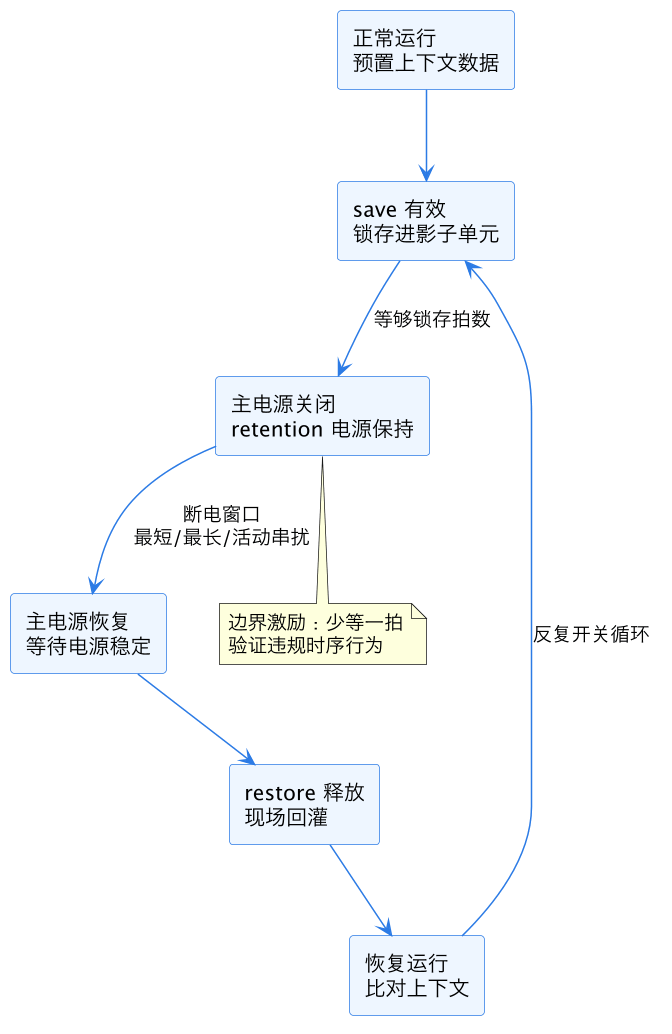
这张图是 retention 测试序列的骨架,也是覆盖模型的蓝本:六段状态各是一个 coverage bin,箭头上的条件(等够拍数、窗口长度、循环次数)是 cross 的维度。注意「等够锁存拍数」这条出边——save 到断电之间的间隔是时序违规注入的第一注入点,故意少等一拍的分支必须显式存在,不能指望随机激励碰巧踩到。
三、save/restore 断言:防的是序列错误
retention 的失败模式绝大多数不是「数据算错」,而是「序列错了」:save 没打就断电、restore 在电源没稳时释放、restore 和复位释放的顺序颠倒。这类错误用 scoreboard 抓太晚(数据已经丢了),用断言抓正当其时——断言在序列违规发生的那一拍就报警。
最低限度的断言集有四条。第一,断电前置:supply_off |-> save 已经有效且保持够拍数,防「裸断电」。第二,restore 前置:restore 释放 |-> 主电源已稳定,防「带电 restore」。第三,序列互斥:save 与 restore 不得同时有效,防控制逻辑毛刺。第四,restore 与复位的关系:多数设计要求 restore 必须在功能复位释放之前完成,否则恢复的数据会被复位清掉——这条顺序用 restore 完成 ##[窗口] 复位释放 的 implication 表达。写法和复位窗口处理可对照 SVA disable iff 与复位,低功耗场景下 disable iff 要小心别把断电窗口整体屏蔽掉,那等于把断言也断电了。
断言挂的位置也有讲究:用 bind 把断言模块挂到 retention 控制器和电源控制器的接口上,而不是挂在 testbench 顶层——层次化的挂法在域被复用到子系统级时断言跟着走,相关手法见 SVA bind 断言模块。
四、X 检查:断电窗口里 X 是答案,恢复后 X 是 bug
低功耗仿真里 X 的语义和常规仿真完全不同,这是 retention 验证最容易被误解的地方。
断电窗口内,被断电域的普通寄存器、组合逻辑输出全部变 X——这是仿真器在忠实模拟「电没了」。所以窗口内的 X 不是 bug,反而是电源意图被正确执行的证据。此时要做的是反向检查:retention 寄存器的输出、isolation 单元隔离后的边界信号,在窗口内绝不能出现 X。retention 输出出 X,说明 retention 电源路径在 UPF 里没接对;isolation 输出出 X,说明隔离使能没赶在断电前生效。这两类 X 是货真价实的 UPF bug。
恢复之后语义反过来:一切 X 都是 bug。restore 完成后,retention 寄存器必须回到确定值,域内所有逻辑在复位序列结束后不得残留 X。这里的高频漏网场景是「restore 恢复了寄存器,但依赖这些寄存器的组合逻辑在恢复瞬间产生了短暂 X 脉冲」——这种毛刺在波形上一闪而过,靠人眼看不住,得靠「恢复后 N 拍内全信号 $isunknown 扫描」的自动检查。X 的传播机制和 2 态/4 态语义背景见 SV 2 态 4 态与 X/Z 传播,理解它才能判断一个 X 是「仿真语义的正常产物」还是「设计缺陷」。
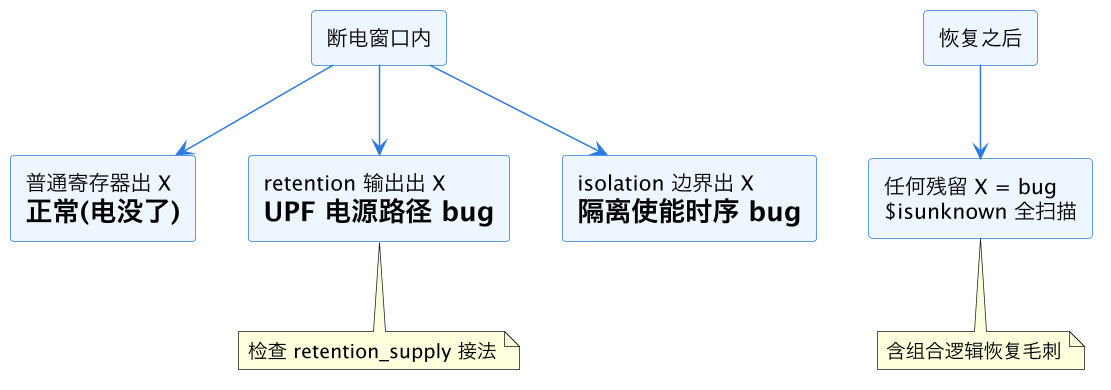
上图把「X 到底是敌是友」按时间窗切开:窗口内 X 分正常与异常两类,判据是信号的身份(普通单元还是 retention/isolation 单元);窗口外一律是敌。验证环境里这张表要落成两段自动检查,而不是调试时才想起来的口头约定——低功耗回归里「X 检查通过」必须是签核项,和断言零失败同级。
五、scoreboard:证明「数据活着」,不是「碰巧没变」
retention scoreboard 的基本动作是:save 前把 elements 列表里每个寄存器的值快照下来(用 UVM RAL 前后门 的后门读最方便,断电期间前门本来就不通),restore 后逐个比对。但光这么做有个经典漏洞:如果 save/restore 根本没生效,而断电窗口又短到普通寄存器的值「碰巧」没被改写,比对照样通过——你验证的是「仿真器没乱动数据」,不是「retention 机制救了数据」。
堵住这个漏洞靠两手。第一手是数据活跃度:save 前预置的上下文数据必须是刻意构造的非平凡图案(walking 1/0、随机数加校验和),不能是全 0 全 1 这类「不变也发现不了」的值。第二手是反向见证:在断电窗口内,用 UPF 仿真器的语义确认域内普通寄存器确实变成了 X——只有当「普通寄存器死透了」而「retention 寄存器活着」同时成立,retention 机制才算被真正见证。有些团队把这个做成一条显式断言:断电窗口内 采样到普通寄存器为 X 作为 cover property,确保每次断电测试都真实发生过「死亡」,而不是电源根本没关上。
最后把覆盖率收拢:每个 retention 寄存器 × 每种断电时机 × 每种窗口长度构成 cross 空间,加上序列违规注入(少等一拍、restore 抢先)的定向 bin,这张表填满了,retention 验证才算有了签核的底气,而不是「跑过几次没红」的经验主义。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下低功耗验证线的深钻文:流程框架在 UPF 低功耗验证端到端,环境适配在 12-power-aware-uvm,本篇只负责 retention 保存/恢复这一段。断言写法承接 SVA 断言完整指南 与 SVA disable iff 与复位,X 语义背景在 SV 2 态 4 态与 X/Z 传播,寄存器读写通道见 UVM RAL 前后门。相邻场景如电源域间隔离与电平转换的验证,可回到端到端篇的 isolation/level-shifter 章节继续展开。
总结
retention 寄存器验证的本质是把「掉电不丢数据」拆成三件可签核的事:UPF 策略审读出验证清单,断电窗口激励扫开关电时机、时长与反复循环三个维度,再用 save/restore 序列断言在违规发生当拍报警,最后靠「窗口内 retention 信号无 X、普通寄存器必有 X、恢复后全信号无 X」的三段 X 检查加上有反向见证的 scoreboard,证明数据是真的被 retention 机制保住的,而不是碰巧没变。