case analysis 常量约束:set_case_analysis 传播机制、多模式约束管理与常量误设排障
更新时间:2026-10-04。一颗 SoC 流片时是一个芯片,工作时却有十几种「人格」:功能模式、scan 移位模式、BIST 模式、各种低功耗模式。静态时序分析不可能、也不应该把所有模式的时序路径混在一起算——告诉 STA 引擎「此刻是哪个模式」的机制,就是 case analysis 常量约束(
set_case_analysis)。这一篇讲三件事:常量值怎么沿逻辑锥一路传播折叠电路、多模式场景下约束怎么组织才不乱、以及常量误设这个「沉默杀手」怎么排查。读之前建议先回顾 Signoff STA 与 PrimeTime 的签核环境,以及 MMMC 与 OCV 寄生参数 的多角分析背景;约束书写的通用质量要求见 SDC 约束验证与 lint。
本文要回答的问题
set_case_analysis 0 xxx/scan_en这一行下去之后,STA 引擎内部到底发生了什么,为什么整片 MUX 后面的路径会「消失」?- 常量传播遇到异或门、三态门、黑盒宏时走什么规则,传播在哪里会停?
- 功能、scan、BIST 十几个模式的 case analysis 怎么管理,是写一个大 SDC 还是每模式一份?
- 常量误设(设反、漏设、设在不存在的引脚上)为什么往往不报任何错误,怎么主动把它挖出来?
- case analysis 和 false path、mode 专用的 clock 定义之间是什么关系,谁来替代谁?
一、一行命令背后的常量传播机
set_case_analysis 的语义很直白:把某个端口或引脚的逻辑值钉死为 0、1(部分工具还支持 rising/falling 表示时钟边沿选择)。比如:
set_case_analysis 0 [get_ports scan_en]
set_case_analysis 1 [get_pins u_mode_mux/sel]但它不是「给这个点记个备注」,而是触发引擎的一次常量传播(constant propagation)。引擎从这个点出发,沿着扇出逻辑锥向前推:遇到一个门,查它的真值表——如果输入常量足以决定输出(AND 门一个输入为 0,输出必为 0;OR 门一个输入为 1,输出必为 1),输出也变成常量,继续向前推;推不动就停。MUX 是最典型的受益者:sel 钉成 0 后,I1 支路到输出的时序弧被标记为无效(disabled arc),I0 支路退化成一条 buffer 弧。传播结束后,所有从「被剪掉的支路」才能到达的路径,在时序图里彻底不存在——不报 violation,也不出现在 report 里。
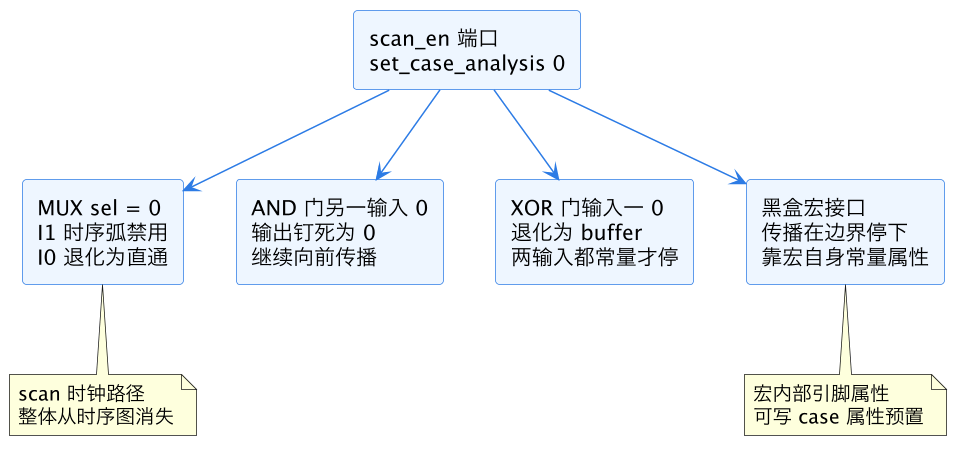
传播还会改变时钟网络的形态。被钉成常量的门控使能会让时钟门控单元的使能检查消失;被剪掉的时钟支路不再产生时钟树延迟和 skew 计算。所以同一颗芯片在不同模式视图下,时钟树的规模、寄存器的数量、时序端点的总数都不一样——这就是为什么各模式的签核报告之间横向对比路径数、端点数,是成本最低的模式正确性体检。
这张图是常量传播的四种典型结局。读图重点是:传播是逐门求真值的贪心过程,不是模式匹配。两个推论很实用:其一,只要逻辑上能推出常量,传播可以跨过十几级组合逻辑,一路折到寄存器 D 端;其二,传播到寄存器就停了——寄存器是时序边界,常量进了 D 端只影响「这条路径还查不查」,不会穿到 Q 端。理解这台机器,后面所有的管理问题和排障手段都是它的直接推论。
二、传播规则的细节:哪里停、哪里过
工程上要精确知道传播在哪些结构上走什么规则,否则约束效果全靠猜。
| 结构 | 传播行为 | 常见坑 |
|---|---|---|
| AND/OR/NAND/NOR | 一个输入定输出即传播 | 另一输入是 X(未约束)时输出定不下来,停 |
| MUX | sel 常量则剪掉一路弧 | sel 来自不可控逻辑时,两路都分析,悲观但安全 |
| XOR/XNOR | 一个输入常量退化为 buffer/inverter | 当 comparator 用时常量只折叠不剪弧 |
| 三态/总线 | 使能常量决定是否剪输出弧 | 使能极性接反,剪的恰是工作支路 |
| 寄存器 D/TI 端 | 传播终点,决定是否查该路径 | scan 触发器 TI 端常量后,shift 路径不查 |
| 时钟门控单元 | 使能常量决定是否传播时钟 | 见 时钟门控检查,误钉会放开门控检查 |
| 黑盒宏 | 停在接口,靠宏内 lib 的 case 属性续传 | 宏模型没带 case 属性,内部路径两边都查 |
特别说两个场景。scan 触发器:功能模式下 set_case_analysis 0 scan_en,常量传到每个 scan 触发器的 TI/TE 端,整条 scan 链的移位路径(Q→TI)被剪掉——这正是功能模式时序干净的前提。时钟选择 MUX:PLL 输出和测试时钟经 MUX 切换,sel 钉常量后,被剪掉的那路时钟不再生成、不再参与任何时钟交互检查;但如果同一引脚上你既 create_clock 又让它被常量剪掉,不同工具对「死时钟」的处理不一致,更干净的做法是用模式分组时钟(physically exclusive clock group)配合 case analysis,见后文。
三、多模式约束管理:一模式一视图
真实项目的模式远不止功能和 scan 两种。一个中等 SoC 常见清单:func(再分高频/低频配置)、scan shift、scan capture、at-speed test、mbist、jtag、bypass……每种模式对应一组 case analysis 常量值,外加该模式专属的时钟定义、false path、多周期路径。管理这些约束的主流做法是不要在一份巨型 SDC 里用 if-else 切换,而是走 MMMC 的视图机制:每个「模式 × corner」组合是一个 analysis view,模式相关的约束(case analysis、模式时钟、模式时序例外)单独成文件,corner 相关约束(derate、uncertainty)另成文件,view 定义文件只做装配。这套装配框架的完整形态见 corners、modes 与 MMMC,这里只聚焦 case analysis 这一层。
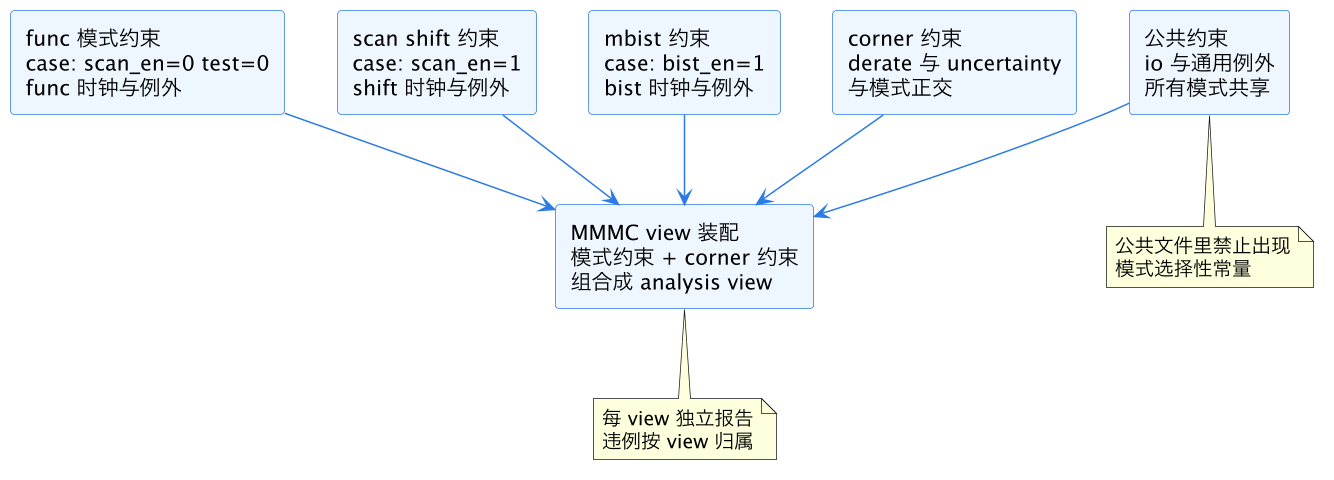
这张图是约束文件的组织结构。三个管理纪律直接决定后期维护成本。第一,互斥性检查:同一引脚在不同模式文件里取值不同很正常(scan_en 在 func 是 0、在 shift 是 1),但同一文件内绝不能对同一引脚出现两条冲突的 case analysis——工具对冲突的处理是后写覆盖先写,静默不报错,模式行为从此和文件顺序耦合。第二,完备性检查:每个模式文件应该有一个「模式引脚清单」,清单上的引脚在该模式必须全部被 case analysis 钉住;漏钉的模式引脚会以 X 参与传播(推不动),结果是两条支路都被分析——看起来「更悲观更安全」,实际会让不该存在的跨模式路径报出假违例,团队浪费时间去修一条芯片里永远不存在的路径。第三,视图数量控制:模式乘 corner 的组合会爆炸,实际签核只挑有代表性的子集,裁剪方法见 corner 裁剪与 MMMC 精简。
模式约束文件该由谁写?理想分工:模式引脚清单和取值由设计/DFT 工程师出(他们知道 scan_en 在 capture 时该是什么极性),SDC 落笔和视图装配由 STA 工程师做,交付前过一遍 SDC lint 的常量冲突规则。约束文件本身的版本生命周期管理见 SDC 生命周期。
还有一个容易踩的组织细节:模式常量不要在综合阶段才补上,而要在 综合约束 SDC 书写 阶段就带齐。综合工具同样会利用 case analysis 做常量折叠——scan_en 钉 0 后,移位支路的逻辑可能被直接优化掉或不被优化,两种行为都会改变网表结构;如果综合用的常量和签核用的常量不一致,等于签核查的不是综合出来的那颗电路。前向一致性(综合、DFT 插入、布局布线、签核各阶段用同一份模式常量源文件)是模式约束管理里最值得自动化的一条。
四、常量误设:不报错的错误最危险
case analysis 是 SDC 里风险最高的一类命令,因为它错了工具不报警,还把错的结果做得天衣无缝。三类典型失效。
第一类:设反。scan_en 该设 0 设成 1,效果是剪掉了功能路径、放行并只查 scan 移位路径。签核报告一片干净——因为查的根本不是芯片工作时的路径。这种错误如果 mode 时钟也跟着配反,甚至能一路绿灯到流片。真实项目里抓到它靠两条交叉验证:功能模式报告里的检查路径总数应该远大于 scan 模式(量级差异设反时一眼可见);抽查几条已知关键路径,确认它们的起点终点在当前视图里仍然存在。
第二类:漏设。模式引脚没钉,X 停住传播,两条支路都查。后果偏「良性」但昂贵:假违例(跨模式路径)、分析时间膨胀、以及 GBA 视图下不必要的悲观——配合 GBA 与 PBA 分析模式 看,漏设常量会让 PBA 的精化空间也变大,跑时间成倍增加。主动排查手段是报告分析:report_case_analysis(PrimeTime)或等效命令列出当前所有生效常量,和模式引脚清单对拍;再跑 check_timing 类的完整性检查,盯住 unconstrained endpoint 的异常分布。
第三类:设错对象。引脚改名、层级重组后,旧的 case analysis 目标对象不存在。多数工具对 get_pins 匹配为空会报 warning 而非 error,回归日志里淹没在几千条 warning 中。纪律:模式约束文件加载后必须脚本化校验「每条 set_case_analysis 都命中了恰好一个对象」,命中 0 个即 fail。
排查顺序上给一个实战建议:发现时序结果异常时,先查「report_case_analysis 输出和模式清单对不对得上」,再查「关键路径在当前视图里是否存活」,最后才去翻传播细节——前两步是秒级脚本检查,能拦掉八成常量事故;一上来就手工 trace 传播路径,等于用显微镜找一枚可能根本没钉进去的钉子。
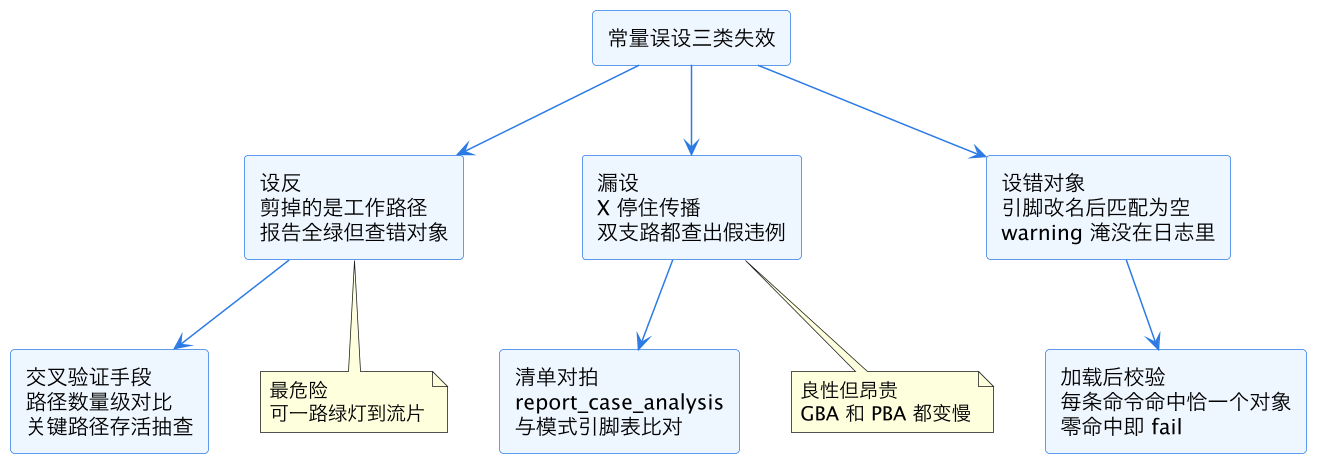
这张图把三类失效和各自的探测手段一一对应。核心认知:case analysis 的正确性不能靠工具报错保证,只能靠流程保证——对拍清单、数量级抽查、命中校验这三道检查要进回归脚本,每次 RTL 或约束变更后自动跑。
五、case analysis 与邻近机制的分工
最后厘清边界,避免拿 case analysis 干别人的活。
vs false path:false path 说「这条路径逻辑上存在但不用查」,case analysis 说「这个模式下这条路径逻辑上不存在」。能用 case analysis 表达的模式选择,就不要写 false path——前者由传播机自动折叠整片逻辑锥,维护一个常量值;后者要逐条枚举路径,网表一变就漂移。模式相关的假路径是 case analysis 漏设的症状,补上常量往往成片消掉。
vs 模式时钟定义:被常量剪掉的时钟支路,更严谨的写法是配合 set_clock_groups -physically_exclusive,告诉工具两路时钟物理上不可能同时有效。case analysis 剪时序弧,clock group 剪时钟交互关系,两者在时钟 MUX 场景下互补使用,缺一会留跨时钟域假检查。
vs 层次化签核的常量建模:block 级 STA 时,顶层传来的模式常量要体现在 block 的接口约束或 ETM/ILM 模型里,否则 block 内部传播不一致,顶层拼回去时对不上,这类接口常量的一致性属于 层次化 STA 与 block 接口 的范畴。时序环(loop)上钉常量还能顺手打断组合环,与 STA 时序环打断 的手段联动——但要确认打断点是模式语义使然,不是拿常量糊住一个真环。
这一篇在知识体系里的位置
本篇是 eda/ 目录 STA 约束线的「模式管理」专文。向上接 Signoff STA 与 PrimeTime 的签核视图概念与 corners、modes 与 MMMC 的装配框架,本篇把其中「模式」这一维展开成可落地的传播机制与管理纪律。横向连接 SDC 约束验证与 lint(常量冲突的静态检查)、综合约束 SDC 书写(模式常量从综合就该带上的前向一致性)、GBA 与 PBA 分析模式(漏设常量对分析精度与耗时的放大)、时钟门控检查(常量与门控使能的交互)、corner 裁剪与 MMMC 精简(视图数量控制)。DFT 侧的模式来源见 DFT 扫描与 ATPG。读完本篇,面对十几个模式的约束包,你应该能回答每个模式的每条路径「凭什么被查、凭什么不被查」。
总结
case analysis 常量约束是 STA 的「模式开关」:set_case_analysis 钉住模式引脚后,引擎沿逻辑锥逐门求真值做常量传播,折叠 MUX、剪掉死支路时序弧,让每个模式只分析自己真实存在的路径;多模式管理走「一模式一约束文件 + MMMC 视图装配」,纪律是同一文件内常量不互斥冲突、模式引脚清单完备钉住;常量误设(设反、漏设、设错对象)不报 error 却能一路绿灯到流片,必须靠路径数量级交叉验证、report_case_analysis 清单对拍、加载后命中校验三道流程闸门兜底;边界上,能用常量表达的模式选择就不用 false path 枚举,时钟 MUX 场景配合 physically exclusive clock group,才算把「芯片此刻是谁」这件事讲完整。