寄存器访问语义建模:RW/RO/W1C/WO/RC 等特殊访问策略在 UVM RAL 的建模与验证
更新时间:2026-10-05。寄存器访问语义建模是 UVM RAL(Register Abstraction Layer,寄存器抽象层)验证里最不起眼、却最容易让整套环境失真的环节。一个中等规模的 SoC 动辄几千个字段,访问策略远不止读写两种:状态寄存器常见 W1C(写一清零)和 RC(读清零),命令投递寄存器是 WO(只写),配置锁定字段是 W1S(写一置位)或「一次可写」,还有 volatile 字段会被硬件异步改写。RAL 的 mirror(镜像值)机制只有在访问策略建模正确的前提下才可信——策略配错,predictor 算出的期望值就是错的,scoreboard 要么疯狂误报要么集体沉默。站内的 UVM 寄存器验证方法论 给出了寄存器验证的整体框架,desired 与 mirror 语义辨析 讲透了 RAL 两个内部值的更新时机;这一篇往下钻一层:每种访问策略的语义到底是什么、在
uvm_reg_field.configure()里怎么配、对应的定向测试序列怎么写、以及那些年坑过无数项目的建模错误长什么样。
本文要回答的问题
- RW、RO、W1C、WO、RC、W1S 这些访问策略的精确定义是什么,写后读行为各自如何?
- 访问策略和 RAL mirror 的更新规则怎么联动,为什么配错策略会让自动比对失效?
- 每种特殊策略应该配什么样的定向测试序列,内建序列够不够?
- 寄存器访问语义建模的高频错误有哪些,怎么在环境搭建期就拦住?
- volatile、「一次可写」这类边界属性又该怎么表达?
一、访问策略总览:一张表对齐语义
先把 UVM 标准库里最常用的访问策略摆到一张表上。表里的「写后读行为」是指「CPU 写一个值、立刻读回来」时期望看到什么,这一列直接决定测试序列怎么写;「mirror 更新规则」是指 RAL 在前门访问完成后往镜像里存什么,这一列决定自动比对对不对。
| 策略 | 语义全称 | 写后读行为 | mirror 更新规则 | 典型用途 |
|---|---|---|---|---|
| RW | 可读可写 | 读回写入值 | mirror 存写入值 | 普通配置字段 |
| RO | 只读 | 写被忽略,读回硬件值 | mirror 随读采样更新 | 版本号、状态回读 |
| W1C | 写一清零 | 写 1 的位清零,写 0 的位不变 | mirror = 旧值与写入掩码的反 | 中断状态、错误标志 |
| W1S | 写一置位 | 写 1 的位置位,写 0 的位不变 | mirror = 旧值或写入值 | 中断使能置位 |
| WO | 只写 | 读回固定值或未定义 | mirror 存写入值,读不更新 | 命令投递、触发寄存器 |
| RC | 读清零 | 读操作把字段清成 0 | 读后 mirror 归 0 | 事件计数、溢出标志 |
| RS | 读置位 | 读操作把字段置成全 1 | 读后 mirror 归全 1 | 罕见的状态指示 |
| W0C | 写零清零 | 写 0 的位清零 | 与 W1C 对偶 | 少数厂商风格 |
这张表要在团队里达成共识后贴到验证计划首页。真实项目里一半的寄存器验证争议,根源都是设计和验证对「W1C 读到的是清零前还是清零后的值」这类细节理解不一致——RTL 的行为是唯一的,但 RAL 模型和 scoreboard 必须和它逐位对齐。
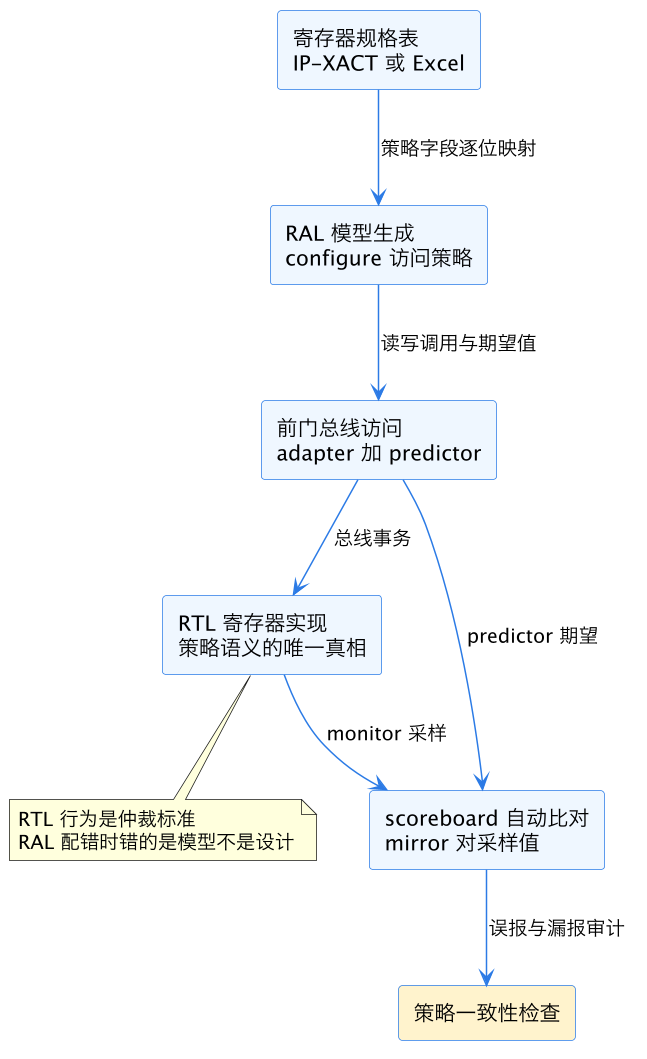
上图是寄存器访问语义建模在验证环境里的位置:规格表驱动 RAL 生成,RAL 驱动前门访问和期望值计算,RTL 是被比对的真相源,scoreboard 做 mirror 与采样值的逐位比对。黄色那个「策略一致性检查」是本篇特有的环节——它审计的是「RAL 里配的策略」和「RTL 实际实现的策略」是否一致,两者一旦有偏差,后面所有自动比对的结论都不可信。
二、策略语义逐个过:W1C、WO、RC 是重灾区
RW 和 RO 没什么可说的,RW 读回写入值、RO 写被忽略,建模时直接配 configure(..., "RW") 或 "RO" 即可。真正需要掰开揉碎的是后面三个。
W1C(写一清零) 是中断状态寄存器的标准策略,也是建模错误榜的常年第一名。语义是:字段当前值为 1 的位,CPU 写 1 就把它清掉,写 0 则保持不变——写 0 是无害操作,不会误清。这个「写 0 不清」的性质是 W1C 存在的全部意义:软件读改写一个多比特中断状态字时,不希望把别的挂起中断顺手清掉。RAL 里配了 W1C 之后,predictor 在前门写完成时会把 mirror 更新为「旧 mirror 与写入值按位取反的与」,即 mirror = mirror & (~wdata)。注意这个更新是基于旧 mirror 算的,如果旧 mirror 本身已经和硬件脱节(比如中断异步置位后还没被读采样过),算出来的期望值就偏了——所以 W1C 字段通常同时要标 volatile,让自动预测知道硬件会异步改它。
WO(只写) 字段的坑在「读回什么」。真实设计里 WO 寄存器的读返回值五花八门:有的返回全 0,有的返回未定义,有的返回写入的最后一次值但手册不承认。RAL 的 WO 策略约定读不更新 mirror、行为比对时对读结果不做严格检查,但如果你的设计实际上读回固定 0,更诚实的建模是 WOC(写一清)不适用、干脆用自定义策略或加 set_compare(UVM_NO_CHECK) 关掉该字段读方向的比对。把 WO 字段当成 RW 建模是最常见的错误——scoreboard 会拿写入值去比对读回的全 0,回归瞬间爆红一片。
RC(读清零) 是计数器和溢出标志的常用策略:字段被软件读过一次就自动归零。它的杀伤力在于「读这个动作本身有副作用」——这意味着 RAL 的镜像读取也要用带副作用的前门读,而不能用 peek() 或镜像值直接当期望值。一个经典事故:scoreboard 为了拿期望值调了 regmodel.STATUS.OV_CNT.get(),没触发总线读,这是对的;但另一个 checker 图省事直接发了前门 read(),硬件计数器被清零,后续设计逻辑(比如依赖计数器的告警)在仿真里再也没触发过——测试全绿,功能验证漏了一大块。RC 字段建模时要配 "RC",并且团队纪律上要写明「任何 checker 不得对该字段发前门读,除非这就是测试目的」。
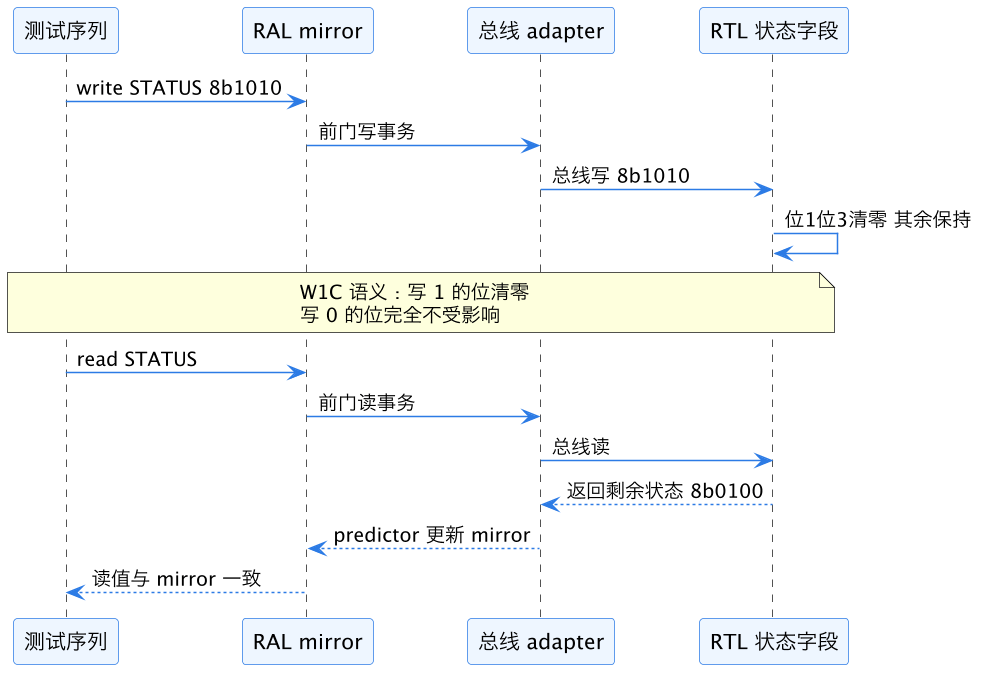
这张时序图走完了一次完整的 W1C 访问闭环:序列写 8'b1010,硬件把位 1、位 3 清零、其他位原样保留;随后读回来的是剩余状态 8'b0100,predictor 同步 mirror,读值与期望值一致才放行。图里最关键的一句是 note 里强调的「写 0 的位完全不受影响」——测试序列必须专门覆盖这一条:先让字段处于已知值,写全 0,读回应与写前一致。少了这条用例,「RTL 把 W1C 实现成了 WC(写任意值都清)」这种真实出过的 bug 就漏掉了。
三、mirror 与 predictor:策略错了,期望值就错了
RAL 的值更新有两条路径,理解它们是所有策略建模的地基。第一条是显式预测:sequence 调 write()/read() 时,RAL 在事务完成的回调里更新 desired(期望值)和 mirror。第二条是自动预测(auto predict 关闭时):predictor 组件挂在总线 monitor 的分析口上,看到一笔总线事务就反查地址映射、找到对应字段、按其访问策略计算新 mirror。两条路径不能同时开,否则 mirror 会被更新两次——W1C 字段被清两遍、RC 字段被清两遍,全乱。
访问策略正是在「按策略计算新 mirror」这一步起作用的。predictor 对每种策略有内建的处理逻辑:RW 直接存写数据,W1C 做掩码清零,W1S 做掩码置位,RC 在读事务后归零,WO 只在写事务时更新。这套机制的前提是 RAL 里配的策略字符串和 RTL 一致。配错的后果分两类:策略比 RTL「强」(比如 RTL 是 W1C 你配成 RW),mirror 会保留本该被清掉的位,比对时误报;策略比 RTL「弱」(比如 RTL 是 RW 你配成 RO),写事务不更新 mirror,后续读到新值时 mirror 还是旧值,同样误报。两类误报都会把回归染红,工程师排查到最后发现 DUT 没问题、模型配错了——这种「环境假报警」对团队信任的损耗比真 bug 还大。
更隐蔽的是 volatile 属性与策略的交互。中断状态位是「硬件异步置位、软件 W1C 清零」——硬件那半边行为 RAL 预测不到,所以除了配 W1C,还要调 set_volatile(1)(或通过 has_update 机制),告诉比对逻辑「这个字段的 mirror 随时可能过期,采样比对时要走特殊通路」。volatile 字段的处理细节站内 volatile 字段访问 有专文,本篇只强调结论:特殊访问策略加 volatile 是组合属性,漏配任何一个,自动比对都会在某个随机时刻开始飘红。
| 建模错误 | mirror 表现 | scoreboard 症状 | 正确配法 |
|---|---|---|---|
| W1C 配成 RW | 已清位仍存 1 | 读后比对误报 | 配 W1C 加 volatile |
| RW 配成 RO | 写后 mirror 不更新 | 写后读误报 | 按规格配 RW |
| WO 配成 RW | mirror 存写值 | 读回全 0 时爆红 | 配 WO 并关读比对 |
| RC 漏标读副作用 | 期望值未归零 | 二次读误报 | 配 RC 加 checker 纪律 |
| 中断位漏 volatile | mirror 过期 | 随机时刻飘红 | set_volatile 加采样通路 |
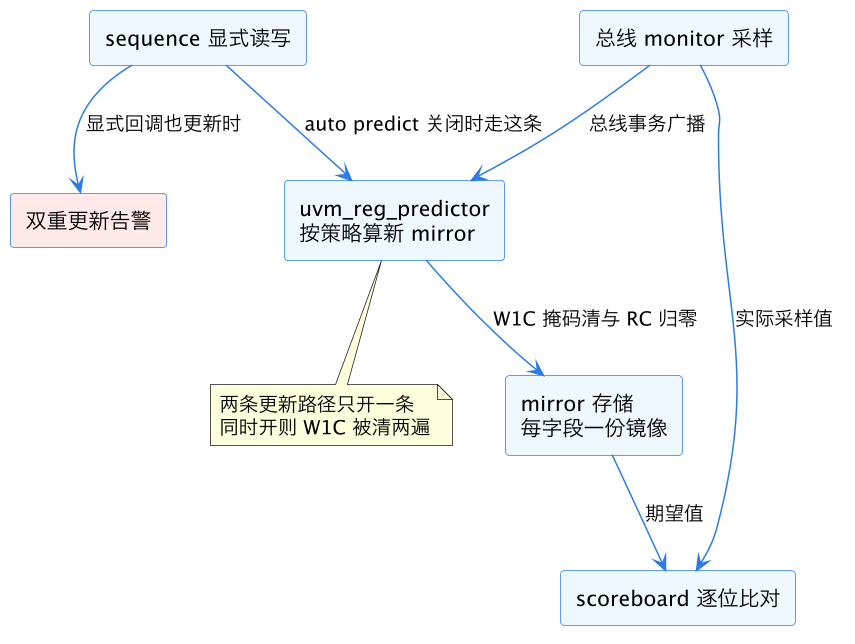
上图把 mirror 的两条更新路径画在了一起:predictor 汇流 monitor 的事务、按策略计算写入 mirror,scoreboard 拿 mirror 当期望、拿 monitor 采样当实际做比对。红色告警节点指向那条事故高发线——sequence 显式访问的回调更新和 predictor 更新同时生效。环境搭建期的检查清单里,「确认 auto predict 开关状态与 sequence 写法匹配」必须是第一条,这件事和 adapter 与 predictor 接线 里讲的组件拓扑是同一个问题的两面。
四、定向测试序列:每种策略一套打法
UVM 内建的 uvm_reg_bit_bash_seq 和 uvm_reg_hw_reset_seq 能覆盖 RW 字段的位翻转和复位值检查,但对特殊策略基本无能为力——bit bash 对 W1C 字段写 1 之后读回 0,内建比对根本不理解这是预期行为。所以特殊策略必须配定向序列,这是寄存器访问语义建模的另一半工作。内建序列的能力边界站内 内建序列库 有完整清单,bit bash 的专项讨论见 bit bash 序列。
针对 W1C 字段,定向序列至少四步:先用后门或激励让字段置位(中断场景就是真实触发一次中断),前门读确认是 1;写 1 清该位,读回确认是 0;再置位一次,写 0,读回确认仍是 1——这一步专杀「实现成写任意值都清」的 bug;最后多位字段做一次「置位多位、只清其中一位、确认其他位原样」。针对 WO 字段:写不同值确认设计侧效果(比如命令确实被投递),再读确认比对被正确关闭或返回约定固定值。针对 RC 字段:制造非零值,连续读两次,第一次读到原值、第二次必须读到 0;还要反向验证「不读就不清」——置位后做其他寄存器操作,回来读仍是原值。针对 RO 字段:写任意值后读回确认不受影响,这一条同时验证了设计没有把 RO 实现成 RW。
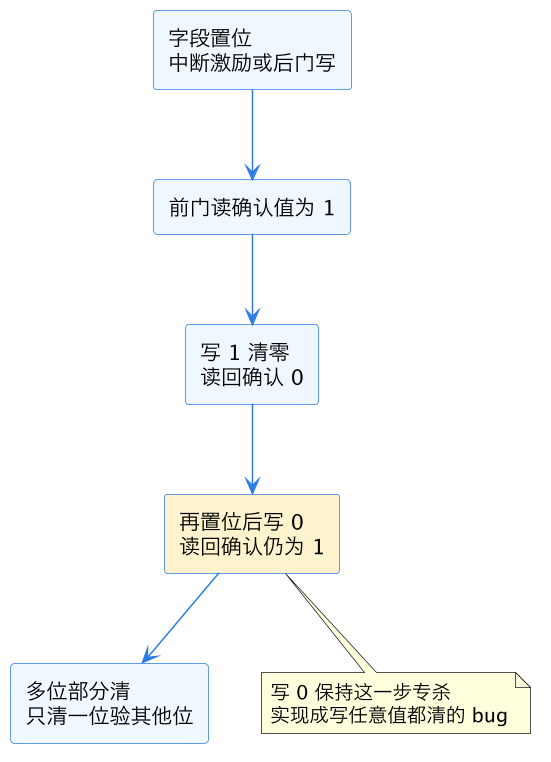
上面这张流程图把 W1C 定向序列的四步主链串了起来:置位、读确认、写 1 清、再置位写 0 验保持,最后补多位部分清。黄色那一步是整条序列的灵魂——很多团队的 W1C 测试只跑到第三步就收了,「写 0 保持」这个 W1C 区别于普通清零策略的本质属性从未被激励到,RTL 实现错也照样全绿。其他策略的定向序列照这个思路铺:每一步激励都对着一个「如果实现错了就会被抓住」的具体失效模式,而不是为了跑流程而跑流程。
「一次可写」(write-once,常见于配置锁定寄存器)标准库里没有现成策略,通常建模成 RW 再加 callback:第一次写后在 callback 里记录「已写」标志,后续写操作由 scoreboard 按「应被忽略」来比对。callback 的挂载方式与 pre/post 读写钩子站内 寄存器 callback 一篇有展开,这里只提醒一点:锁定位本身的测试要和被保护字段的测试联动——锁定位置位后,对被保护字段的写应全部失效,读不受影响。
| 策略 | 定向序列要点 | 专杀的实现 bug |
|---|---|---|
| W1C | 置位、写1清、写0保持、多位部分清 | 写成 WC、掩码位序错 |
| WO | 写后验证效果、读侧比对关闭 | 读路径误连存储单元 |
| RC | 连读两次、不读不清 | 读后未清、提前清 |
| RO | 写后读确认不变 | RO 被实现成 RW |
| write-once | 二次写被忽略、读不受影响 | 锁定位未生效 |
五、高频建模错误与防御纪律
把前面散落的知识点收成一张「错误清单」,每一条都对应真实项目里踩过的坑。第一,策略字符串抄错规格表:规格表里 W1C 和 W1S 经常相邻出现,RAL 生成脚本或手工 configure 时错位一格,整排字段策略全反——防御办法是生成后跑一次「策略一致性审计」:对每个字段定向执行「写 1 看变化方向」,变化方向和 RAL 策略声明不一致就报警,这个审计序列几十行代码,值得每个项目常驻。第二,W1C 字段漏标 volatile,前面第三节已展开。第三,RC 字段被无关 checker 前门读掉,防御办法是环境里对 RC 字段的前门读统一走带日志的封装函数,回归日志里出现非测试意图的读立刻可见。第四,WO 字段读比对没关,爆红后有人图省事直接 UVM_NO_CHECK 整个寄存器,把写方向的比对也关了——比对粒度要精确到字段加方向。第五,双更新路径同开,mirror 被更新两次。第六,reset 值与策略不匹配:RC 字段复位值非 0 在多数设计里就是矛盾,RAL 建模时要顺手校验。
这些错误的共同点是:它们都不会让环境「跑不起来」,只会让比对结论悄悄失真。所以寄存器访问语义建模的最后一道纪律是——新环境上线前,故意往 RTL 里注一个策略 bug(比如把某个 W1C 改成 WC),确认定向序列一定能抓住它。抓不住,说明序列是假的;抓得住,这套建模才算验收通过。这种「用注错验证验证环境」的思路,和 寄存器读写属性验证 里按属性分类打激励的做法互为表里。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下 UVM 寄存器验证线的一篇 S 层深文,主关键词寄存器访问语义建模。向上衔接 UVM 寄存器验证方法论 的整体流程——方法论回答「寄存器验证分几个阶段」,本篇回答「每个字段的访问语义怎么建准」。横向与 desired 与 mirror 语义辨析(RAL 两值更新时机的原理层)、寄存器读写属性验证(按属性组织激励的执行层)、adapter 与 predictor 接线(预测通路的组件层)互为补充。向下的执行细节散在 volatile 字段访问、内建序列库、寄存器 callback 等专题里。掌握本篇的策略语义与建模纪律后,面对任何新 IP 的寄存器规格表,都能系统性地把几千个字段的访问策略一次建对。
总结
寄存器访问语义建模的核心是让 RAL 里每个字段的访问策略与 RTL 实现逐位对齐:RW、RO 直接配,W1C 要记住「写 1 清、写 0 保持」并搭配 volatile 标中断位,WO 要关读方向比对,RC 要管住 checker 的前门读;predictor 按策略算 mirror 的机制决定了配错策略必生误报,显式更新与 predictor 更新两条路径只开一条;每种特殊策略配一套定向序列(W1C 测写 0 保持、RC 测连读归零、write-once 测二次写失效),内建 bit bash 覆盖不了它们;最后用工整的「策略一致性审计」和「注错验收」兜底——模型错了,全绿也是事故。