recovery removal 检查:异步复位释放时刻的时序硬约束
STA hold 修复讲的是数据路径上的 setup/hold 修修补补,复位设计讲的是复位架构怎么选;但有一个问题横在两者中间——异步复位的释放时刻本身也要过时序检查,这就是 recovery removal 检查。很多工程师第一次看到报告里
removal violation on rst_n时一头雾水:复位又不是数据,怎么会有 setup/hold?本篇把这件事讲透:两类检查各自在防什么物理故障、违例了用哪几招修、以及约束侧set_disable_timing和异步时钟组怎么写才不埋雷。
本文要回答的问题
- recovery 和 removal 检查分别对应 setup/hold 的哪一个?它们防的亚稳态故障长什么样?
- 为什么「异步置位、同步释放」是复位架构的黄金法则?它和 recovery removal 检查是什么关系?
- 报出 recovery/removal 违例之后,工程上有哪些修复手段?优先级怎么排?
- 多时钟域场景下,
set_disable_timing、set_clock_groups -asynchronous、set_false_path三种写法各自的适用边界在哪? - 复位树(reset tree)要不要做 skew 平衡?removal 检查和 hold 检查在修复手法上有什么异同?
一、两类检查的物理本质:复位释放沿的 setup 与 hold
先回忆触发器里异步复位引脚(rst_n / clr_n)的行为:拉低时不管时钟,输出立刻清零——这是「异步置位」;释放(拉高)时触发器并不会立刻开始工作,而是要等下一个有效时钟沿才退出复位态。问题就出在释放沿和时钟沿的相对位置上。
库单元对异步复位引脚定义了两条时序约束,和数据引脚的 setup/hold 完全同构:
- recovery 检查 ≈ setup 检查:复位释放沿必须比下一个有效时钟沿提前至少 recovery 时间(先进节点典型值 50-150ps)到达。释放得太晚,触发器在这个时钟沿上「不知道该听复位的还是听时钟的」,输出可能进入亚稳态(metastability,见 setup/hold 与亚稳态)。
- removal 检查 ≈ hold 检查:复位释放沿必须比上一个有效时钟沿滞后至少 removal 时间。释放得太早,贴着时钟沿前脚释放,同样会让触发器在这一拍处于半复位半工作的模糊态。
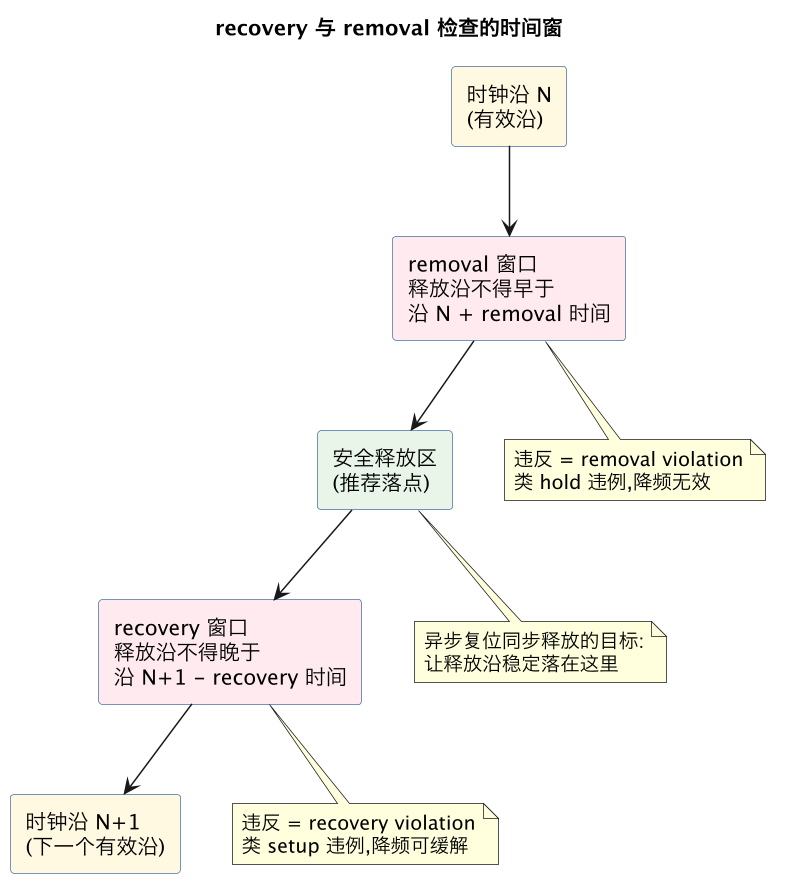
这张图是理解全篇的钥匙。释放沿落在左边红区是 removal 违例、落在右边红区是 recovery 违例、只有中间绿区安全。和 setup/hold 的对应关系直接决定了修复思路:recovery 违例可以靠「让释放沿早一点到」或「降频拉长周期」来缓解;removal 违例和 hold 一样与频率无关,流片即废片,必须物理修复。
报告里认这两个检查的名字也不难:PrimeTime/Tempus 的 report_timing 里,recovery 检查的路径终点类型标注 recovery,removal 标注 removal,slack 计算式和 setup/hold 逐字对应,只是把「数据到达时间」换成「复位释放到达时间」。分析模式(GBA 与 PBA)、悲观度建模(derate/POCV)对这两类检查同样生效。
还有一个常见疑问值得先说清:既然 recovery/removal 和 setup/hold 同构,为什么库文件里要单独定义这两个词?因为被约束的引脚性质不同——setup/hold 约束的是 D 端相对时钟的窗口,工具按「数据路径」去追溯发射触发器;recovery/removal 约束的是复位引脚相对时钟的窗口,工具按「复位路径」追溯,发射端通常是同步器或复位控制器。两者共用同一套 slack 算术,但路径分组、报告归类、修复器策略全是分开的。另外注意不是只有复位:异步置位端(set_n)、部分存储器的写使能旁路引脚也带 recovery/removal 约束,报告里看到陌生引脚名先查 .lib 里该引脚的 timing_type。
二、黄金法则:异步置位、同步释放
既然释放沿的位置是全部麻烦的根源,最一劳永逸的办法就是别让释放沿乱跑——这就是业界铁律「异步置位、同步释放」(asynchronous assert, synchronous deassert):
- 置位(assert)保持异步:上电、看门狗咬狗、软件写复位寄存器,这些事件必须立刻把系统打回已知态,不能等时钟——有些场景时钟根本还没起振。
- 释放(deassert)走同步:复位信号先进入一个「复位同步器」(通常是 2-3 级触发器链,由本时钟域的时钟驱动),同步器的输出才分发到各触发器的复位引脚。这样释放沿的到达时间被同步器的 clk→q 延迟锁定在时钟沿之后一个固定窗口内,天然落在安全区。
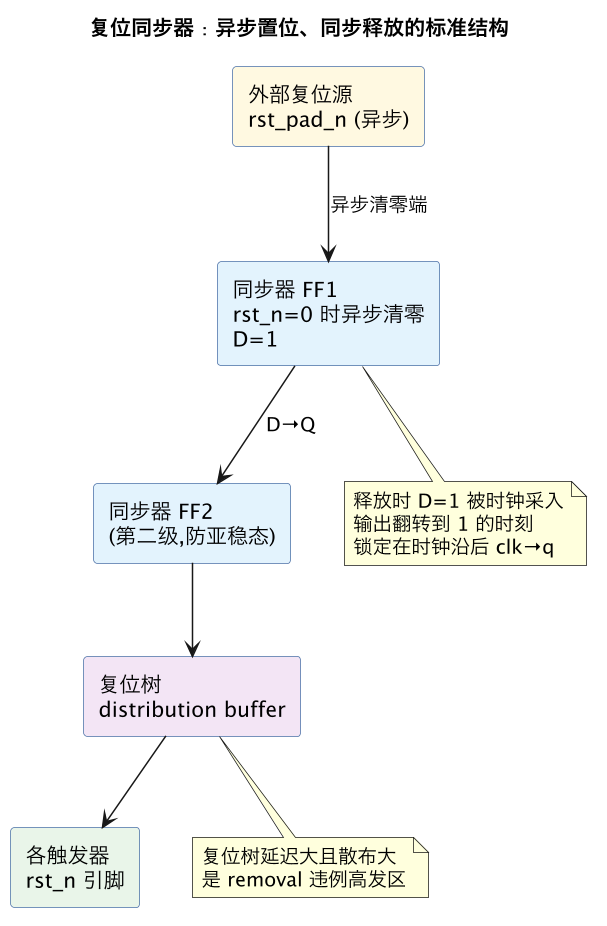
有了同步器,recovery 检查的对象就从「外部异步信号 vs 时钟」变成「同步器输出 vs 时钟」——这是一条普通的寄存器到寄存器路径,时序工具能精确分析,违例了也有明确的发射点可以修。没有同步器直接把 pad 上的异步信号扇出到全芯片,recovery removal 报告就是几千条起点未知的违例,修无可修。
多级同步还有第二个作用:第二级触发器是第一级的亚稳态过滤器。第一级在释放瞬间仍可能踩进亚稳态窗口(同步器只是把概率压低,不是消灭),第二级给了一个完整周期的恢复时间。低功耗设计里有时用带复位端的普通触发器搭同步器,注意链上每一级的复位引脚接法要和综合/DFT 约定一致,否则扫描链插入时会断链(见 RDC 检查 对复位域交叉的完整讨论)。
三、违例修复:手段与优先级
报告里真出了 recovery/removal 违例,按下面顺序出招。先把两类违例的修法分开看,因为它们的方向相反:
| 违例类型 | 本质 | 修复方向 | 首选手段 | 兜底手段 |
|---|---|---|---|---|
| recovery | 释放沿太晚 | 让释放沿提前 | 缩短同步器到违例点的复位树延迟(加 buffer、换大驱动、减少层级) | 把违例触发器换到离同步器更近的分支;收紧 recovery 角下重验 |
| removal | 释放沿太早 | 让释放沿滞后 | 给复位路径加延迟(插 delay cell/buffer) | 换慢速 VT 的复位树单元;调同步器时钟 skew |
一眼就能看出:removal 修复手法和 hold 修复几乎一模一样——都是往路径上加延迟,都是频率无关、必须清零。差别在于复位路径通常没有 setup 侧的对冲压力(同步器输出到复位引脚之间没有「下一拍必须赶到」的约束,因为复位引脚不参与数据采样),所以 removal 修起来反而比 hold 宽松:插延迟基本不用担心打穿别的检查。唯一的例外是 recovery——同一条路径上加的每一份延迟都在恶化 recovery slack,这和「修 hold 可能打破 setup」是同一个两难,只是挤在一条路径的两端。
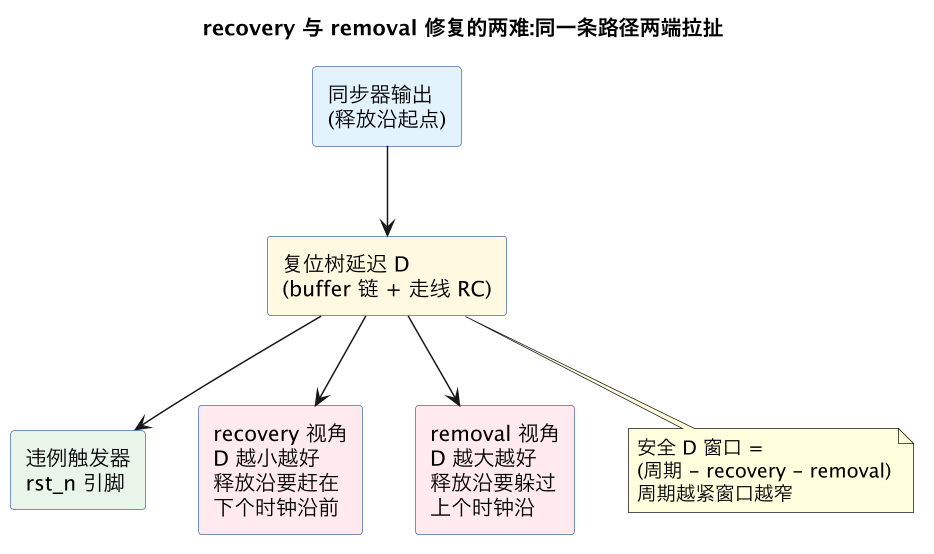
这张图解释了为什么高频设计里 recovery removal 违例会成片出现:安全窗口宽度 = 时钟周期 − recovery 要求 − removal 要求。2GHz(500ps 周期)设计里这个窗口可能只剩 250ps 上下,而跨半个芯片的复位树延迟散布(PVT 角间差异)轻松超过这个数。工程对策有三条:
- 复位树也做平衡。高扇出复位网络像时钟树一样需要做 skew 控制——很多流程里把复位同步器输出定义为
create_clock的生成时钟或直接挂进 CTS 的 balancing 清单,让 CTS 引擎顺便把复位树 latency 对齐。这是 CTS 时钟树 阶段就要定的策略,post-route 再想起来代价翻十倍。 - 分域同步,就近释放。每个时钟域、每个物理大区各放一个同步器,复位树只覆盖本区,延迟散布自然收敛。跨域路径走复位域交叉检查而不是硬拉一棵全局树。
- recovery 紧的路径优先修 recovery、removal 紧的优先修 removal,两端都紧说明窗口本身不够——回到架构层:要么加同步器级数给亚稳态更多恢复时间(用一拍周期换窗口),要么该触发器换用无时序约束的复位类型(如果库里有)。
修复回归的纪律照抄 hold 修复那套(见 STA hold 修复 的回归链):全角重跑、电学 DRC、LEC。复位路径插 buffer 同样是网表变更,LEC 不能省。
四、约束写法:set_disable_timing 与异步时钟组的边界
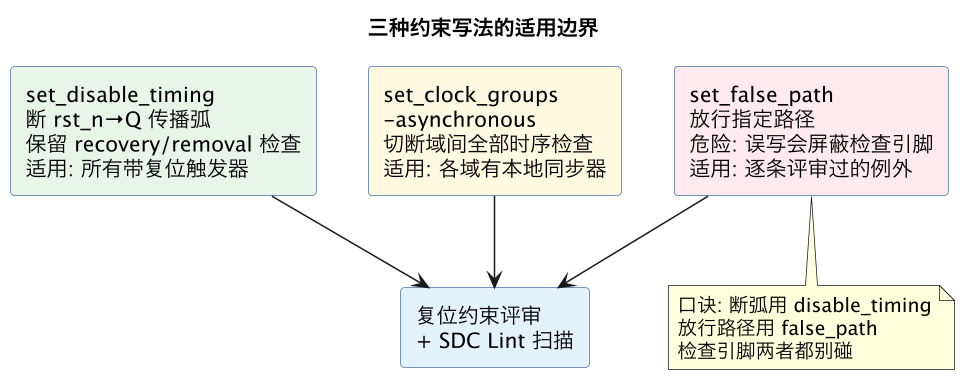
recovery removal 检查能不能被 STA 正确执行,一半看设计,一半看约束。三个最容易写错的地方:
1. set_disable_timing:切断穿过复位引脚的时序弧,别切断检查本身。 库单元里从 rst_n 到 Q 有一条时序弧(异步清零的传播延迟)。STA 默认会沿着这条弧做「数据式」分析,报出一堆从复位引脚出发的伪路径。正确写法是断弧:
# 断掉 rst_n → Q 的时序弧(弧级,库单元粒度)
set_disable_timing [get_lib_cells */DFFR_X1] -from RST_N -to Q
# 或对所有触发器批量断
set_disable_timing [all_registers] -from {rst_n} -to {q}关键纪律:set_disable_timing 断的是穿过该引脚的传播弧,而 recovery/removal 是该引脚自身的检查,断弧不影响检查执行——这正是它和 set_false_path 的本质区别。曾有项目把 set_false_path -to [all_registers -reset_pins] 当成「断复位路径」的写法,结果 recovery/removal 检查被整个屏蔽,签核全绿、回片复位释放亚稳态翻车。判断口诀:断弧用 disable_timing,放行路径用 false_path,检查引脚本身两者都别碰。
2. 异步时钟组:跨域路径的 recovery 检查要不要留。 多时钟域设计里,A 域的同步器输出可能扇出到 B 域触发器的复位引脚(全局复位同步分发架构)。set_clock_groups -asynchronous -group clkA -group clkB 会把 A→B 的所有时序检查一刀切,包括复位引脚上的 recovery/removal。多数项目里这正是想要的——B 域本应由 B 域自己的同步器负责释放时序,跨域复位路径交给 CDC/RDC 检查 用结构规则兜底。但如果架构上确实存在「B 域没有本地同步器、直接吃 A 域释放」的路径(调试复位、全局冻结信号常见),一刀切就埋雷了,要么补同步器,要么把这几条路径从异步组里摘出来单独约束。
3. 约束 Lint 是最后一道网。 复位相关的约束错误(该断的弧没断、false_path 误伤检查引脚、时钟组切过头)肉眼 review 很难看全,交给 SDC 约束 Lint 工具按规则扫;约束的生命周期管理(综合版、PR 版、签核版的演进)见 SDC 生命周期。
五、签核视角:把 recovery removal 当一等公民
收尾阶段把 recovery/removal 检查纳入签核清单时,有几个容易漏的角落。先给一个数量级直觉:中等规模 SoC 顶层,带异步复位端的触发器占全部时序单元的 70%-95%,也就是说 recovery/removal 的端点数量和 setup/hold 是同一个量级,绝不是「顺手看一眼」的小检查;好在它们共享同一套时序图,STA 跑一次全角分析,四类检查一起出,增量成本主要在 review 和修复上。其一,角的选取:recovery 类 setup,最坏角走 ss/低压;removal 类 hold,最坏角走 ff/温度反转,两边的角清单和 setup/hold 一致,MMMC scenario 建齐了自然覆盖,怕的是 scenario 裁剪时把「只有复位检查会违例」的角裁掉。其二,测试模式的复位路径:DFT 插入的 scan reset、mbist reset 走的是另一套释放逻辑,function 模式全绿不代表 shift 模式绿,模式约束里这些路径要单独看。其三,与 signoff STA 的口径对齐:最终签核(见 PrimeTime/Tempus 签核)报告里 recovery/removal 应该和 setup/hold 并列成独立汇总项,违例数为零才算过——任何「复位路径我们 waive 了」的口头豁免都要落到 waiver 文件里写明物理理由(比如该触发器后级有同步器兜底),否则审计过不去。
这一篇在知识体系里的位置
- 上游:setup/hold 与亚稳态的物理基础见 setup/hold 与亚稳态;复位架构选型(同步复位 vs 异步复位 vs 混合)见 复位设计。
- 同层:分析模式与悲观度口径见 GBA 与 PBA 分析模式;修复手法与回归纪律和 STA hold 修复 一脉相承;复位树平衡依赖 CTS 时钟树;跨复位域的结构问题见 CDC/RDC 检查 与 RDC 复位域交叉。
- 下游:约束质量由 SDC 约束 Lint 把关,约束版本演进见 SDC 生命周期,最终归零口径见 PrimeTime/Tempus 签核。
总结
recovery removal 检查是异步复位释放沿的 setup 与 hold:recovery 管「释放别太晚」、removal 管「释放别太早」,后者与频率无关必须物理清零。架构上靠「异步置位、同步释放」的复位同步器把释放沿锁进安全窗口,修复上和 hold 同一套加延迟手法但要防两端拉扯,约束上断弧用 set_disable_timing、跨域用异步时钟组、false_path 绝不碰检查引脚——复位路径时序全绿、waiver 有据可查,芯片才配得上「可复位」三个字。