RAL volatile 字段:RO/W1C/W0T 等特殊属性字段的建模、镜像更新与检查写法
更新时间:2026-10-01。UVM 寄存器抽象层(RAL)里,普通 RW 字段的验证套路人人会:write 之后 mirror 一下、read 回来比对就行。真正把环境搞炸的是那些「硬件自己会动」的字段——中断状态 W1C、计数器 RO、配置生效位 W1S,软件写下去的值和硬件里的值根本两码事。本站已有 RAL 前门后门的取舍 讲访问路径,desired 与 mirror 的语义差异 讲双值模型,寄存器读写属性验证 讲了基础属性的 test 写法。这一篇聚焦最难缠的那批:volatile/RO/W1C 等特殊属性字段在 RAL 里怎么建模、镜像什么时候可信、检查代码怎么写才不误报。
本文要回答的问题
- RAL volatile 字段的
set_volatile()和 access policy(RO/W1C/W1S/W0T)各自管什么,为什么两个都要设? - auto-predict 打开和关闭时,镜像对特殊字段的更新行为差在哪?
- W1C 字段的常规检查为什么不能用
mirror(..., UVM_CHECK),正确的写法是什么? - RO 字段被后门 write 破坏、volatile 字段在读写之间被硬件改掉,这两类场景怎么防?
一、建模:configure() 里的 access policy 与 volatile 标志
RAL 建模特殊字段就两个旋钮,都在 uvm_reg_field::configure() 里:一是 access policy 字符串("RO"、"W1C"、"W1S"、"W0T"、"RC"……),二是 is_volatile 标志。常见误区是只设 access policy 不设 volatile,结果镜像照样被 UVM 当成稳定值缓存,比对时拿着若干时钟周期前的旧值当期望,误报一片。
access policy 决定的是「读写对硬件值的语义影响」:W1C 表示写 1 清 0、写 0 无效;RO 表示软件写无效;RC 表示读后自清。volatile 决定的则是「这个值会不会在 RAL 不知情的情况下被硬件改变」——中断状态位会被新中断置起,计数器每个时钟都在跳,这些都是 volatile。两者的关系用一张表说清:
| 字段类型 | access policy | volatile | 镜像更新特征 |
|---|---|---|---|
| 普通配置 | RW | 0 | write 后即等于 desired,可信 |
| 中断状态 | W1C | 1 | 硬件异步置 1,镜像随时陈旧 |
| 计数器/状态 | RO | 1 | 只能信刚 read 回来的那一拍 |
| 配置生效位 | W1S | 0 或 1 | 写 1 置位,但可能被逻辑自清 |
| 错误标志 | W0T | 1 | 写 0 翻转,罕见但建模同理 |
经验法则:只要硬件能不经总线写就改这个字段,is_volatile(1) 就设上。设错方向的代价不对称——volatile 该设没设,镜像会拿着旧值做比对报一堆假 mismatch;不该设而设了,只是让 predict() 保守一点,代价小得多。拿不准就往 volatile 设。
还有一个容易漏的细节:寄存器级和字段级的 volatile 是分开设的。uvm_reg 也有自己的 set_volatile(),它只影响整寄存器被当作一个单位处理时的行为(比如 reset 检查是否覆盖它),不会自动传导到下属字段。建模脚本(不管从 IP-XACT 还是 Excel 生成)通常只填 access policy,volatile 标志要人工过一遍寄存器手册的「硬件置位/清除」描述逐个补。一份中等规模寄存器表单几百个字段,漏标三五个是常态——所以回归里要留一条专门扫「镜像比对失败集中在某几个字段」的 triage 规则,误报聚集处往往就是 volatile 漏标处。
二、镜像更新:auto-predict 与显式 predict 的分水岭
RAL 的镜像(mirrored value)只有在「RAL 看到这次总线访问」时才更新。看没看到,取决于预测(prediction)走哪条路。
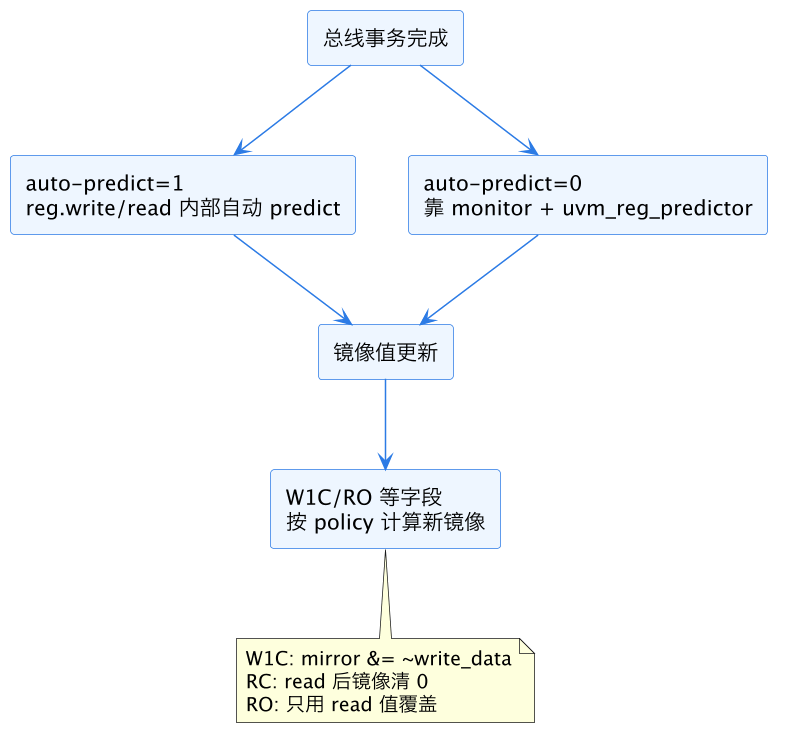
上图是镜像更新的完整链路。关键点在最后一步:对特殊字段,predict() 不是简单地把总线上的数据抄进镜像,而是按 access policy 做运算。W1C 字段软件写 1 清 0,所以预测公式是 mirror &= ~wdata;RC 字段一旦被读,镜像直接清 0;RO 字段的写被忽略,镜像只在 read 时被返回值覆盖。这也是为什么 access policy 必须建对——建错了,predict 出来的镜像本身就是错的,后面所有比对全是垃圾。
两条预测路径的选择:环境里有总线 monitor 且寄存器访问混在普通业务流量里时,用 predictor 显式预测(auto-predict=0),这样别的 master 发起的访问也能被镜像感知;只有 testbench 单点发起寄存器访问、且想用 write() 的返回状态做检查,开 auto-predict 更省事。混用是大忌:auto-predict 开着又挂了 predictor,一次访问 predict 两遍,W1C 字段会被清两次——第一遍算对,第二遍把镜像清过头。
predictor 路径还有个接线细节:predictor 的 map 句柄必须指向正确的 address map,多 map 的 block 挂错 map,镜像更新会落到影子地址上,表现为「寄存器明明访问成功了镜像却纹丝不动」。排查这种问题的最快手段是打开 UVM_REG 相关 verbosity 看 predict 日志,而不是去读波形。
三、检查写法:绕开镜像陈旧这个深坑
volatile 字段检查的第一纪律:不要用 mirror(reg, UVM_CHECK) 去比 W1C/RO 字段。mirror 的语义是「读硬件、和镜像比」,但 volatile 字段的镜像本来就是陈旧值,读之前硬件可能又变了,比出来全是误报。正确姿势按场景分:
// 场景 1:W1C 中断状态——读到的就是真相,和期望值直接比
uvm_reg_data_t rd;
intr_status.read(status, rd, UVM_FRONTDOOR);
if (rd[0] !== 1'b1)  // 期望中断已置起
  `uvm_error("CHK", "intr bit not set")
// 写 1 清除后再读确认
intr_status.write(status, 32'h1);
intr_status.read(status, rd, UVM_FRONTDOOR);
if (rd[0] !== 1'b0)
  `uvm_error("CHK", "W1C clear failed")

// 场景 2:RO 计数器——两次采样比单调性,而不是比绝对值
uvm_reg_data_t c0, c1;
counter.read(status, c0);
#100ns;
counter.read(status, c1);
if (c1 <= c0) `uvm_error("CHK", "counter not advancing")

// 场景 3:只想同步镜像不做检查——用 read 的返回值,或 mirror 不带 UVM_CHECK
intr_status.mirror(status, UVM_NO_CHECK);
三条背后的逻辑是同一个:volatile 字段的「期望值」必须由 testbench 的场景知识给出(我知道刚发了一个中断,所以该置 1;我知道计数器在跑,所以该递增),RAL 镜像给不了这个期望。镜像在这里的正确角色是「上一次观测记录」,用来回答「我刚才读到的是什么」,而不是「现在应该是什么」。想让 scoreboard 统一管这类检查,可以在寄存器 block 里重载 predict() 或挂 callback,把「中断置位事件」翻译成对 W1C 镜像的显式 predict(1),这样镜像不再是陈旧缓存而成了事件驱动的模型——这是高级玩法,细节可对照 RAL 覆盖采样 里 callback 挂点的思路。
四、两个高频翻车场景
后门写 RO 字段假装成功。testbench 用 backdoor poke 给 RO 状态字段塞测试值,UVM 不拦你(backdoor 不查 policy),但镜像不会更新——因为 backdoor 访问如果没走 predict 路径,镜像和硬件就此分叉。之后任何带 check 的 mirror 都会炸。解法:backdoor 写后立刻显式 field.predict(value),或干脆改用 frontdoor 读一次同步镜像。后门路径的更多坑见 RAL 后门 HDL 路径。
读写窗口内硬件改值。对 W1C 字段「read-modify-write」清中断是经典竞态:读回 0x3,想清 bit0 写了 0x1,但写出去前一拍 bit1 又被新中断置起——没问题,W1C 写 0 无效,bit1 保住了。但如果写成「读回什么写回什么再改」,即 write(rd | clear_mask),读到的 bit1=1 会被写回去把它清掉,中断丢了。建模层面防不住这种软件 bug,验证层面要做的是:sequence 里固定用「只写要清的位」模式,并在 scoreboard 里监控中断丢失误报。
reset 检查误伤 volatile 字段。uvm_reg_hw_reset_seq 这类内建序列会读回所有寄存器和 reset 值比对,volatile 字段(计数器、中断状态)几乎必挂。标准做法是在跑 reset 序列前对这些字段 set_compare(UVM_NO_CHECK),或者用 resource 把它们从序列的遍历清单里剔除,跑完再恢复。内建序列的更多定制手法见 RAL 内建 sequence 库,别因为怕误报就干脆不跑 reset 检查——那是把真 bug 也一起豁免了。
这一篇在知识体系里的位置
本篇是 RAL 系列里「特殊字段」这一环:建模基础看 UVM 寄存器模型集成,访问路径看 RAL 前门后门,双值语义看 desired 与 mirror,内置检查序列看 RAL 内建 sequence 库。属性验证的完整 test 规划见 寄存器读写属性验证,环境级调试套路见 验证环境调试方法。
总结
RAL volatile 字段的验证就三句话:建模时 access policy 和 is_volatile 双设,预测路径二选一不混用,检查时扔掉镜像比对、改用「读到即真相 + 场景期望值」的写法——镜像对 volatile 字段从来只是缓存,不是期望。