时钟门控验证:enable 毛刺、功能保持与唤醒时序
更新时间:2026-09-29。时钟门控(clock gating)是最常用也最便宜的动态功耗手段:模块空闲时把时钟掐掉,省掉整片寄存器的翻转功耗。但门控单元(ICG,Integrated Clock Gating)引入了一条新的故障路径——enable 信号本身。它在错误时刻的一个毛刺,就能把一个时钟脉冲切成两半,造出建立时间必然违例的「半个脉冲」。门控的结构风险(无毛刺使能、锁存器型 ICG)在 无毛刺时钟切换与门控:glitch-free mux 设计 里讲过;这一篇只讲验证视角:如何用断言和检查器证明 enable 干净、门控后功能不变、唤醒时序正确。门控常与复位窗口交叠,复位侧的验证方法见 复位与初始化验证:释放时序与寄存器默认值。
本文要回答的问题
- enable 毛刺为什么危险,怎样用断言证明「时钟高电平期间 enable 绝不动」?
- 门控几十个周期后再唤醒,模块状态凭什么保证和没门控过一样?
- 唤醒请求到第一个有效时钟沿的延迟要不要验?怎么验?
- 门控率(clock gating efficiency)这种功耗指标和验证有什么关系?
一、enable 毛刺:半个时钟脉冲是怎么来的
锁存器型 ICG 的工作原理:enable 在时钟低电平期间被锁存,锁存输出再和时钟做与门。只要 enable 的变化被限制在时钟低电平窗口内,输出的门控时钟就是干净的整脉冲。故障出在两个地方:
一是组合逻辑毛刺。enable 由组合逻辑生成(比如 fifo_full || force_en),即使最终值在时钟沿前稳定,中间过程可能在时钟高电平期间抖动。如果毛刺穿过锁存器的透明窗口边缘,与门输出上就会出现一个窄脉冲。
二是跨时钟域 enable。enable 来自另一个时钟域且没做同步,变化时刻完全随机,必然有机会落在时钟高电平窗口里。
被切碎的脉冲宽度可能只有几百皮秒,下游寄存器的建立/保持时间必炸,而且硅后是数据损坏型的静默错误,极难复现。验证要给出的证明是:在门控时钟的每个高电平期间,enable(以及 ICG 内部锁存输出)恒稳定。用 SVA 写出来:
// en 在时钟高电平期间必须稳定:clk 为高时 en 变化即违规
ap_en_stable_high: assert property (
  @(posedge clk) disable iff (!rst_n)
  $rose(clk) |-> $stable(en) throughout (##1 (!clk)[->1])
);
更实用的写法是直接盯 ICG 单元的形式化检查——对每一个 ICG 实例挂一条「gated clock 高电平期间 latch 输出稳定」的断言,配合形式验证工具跑穷尽证明,仿真只兜底动态场景。如果 enable 是跨时钟域来的,断言之外还要 CDC 工具确认它过了同步器,这两条缺一不可。
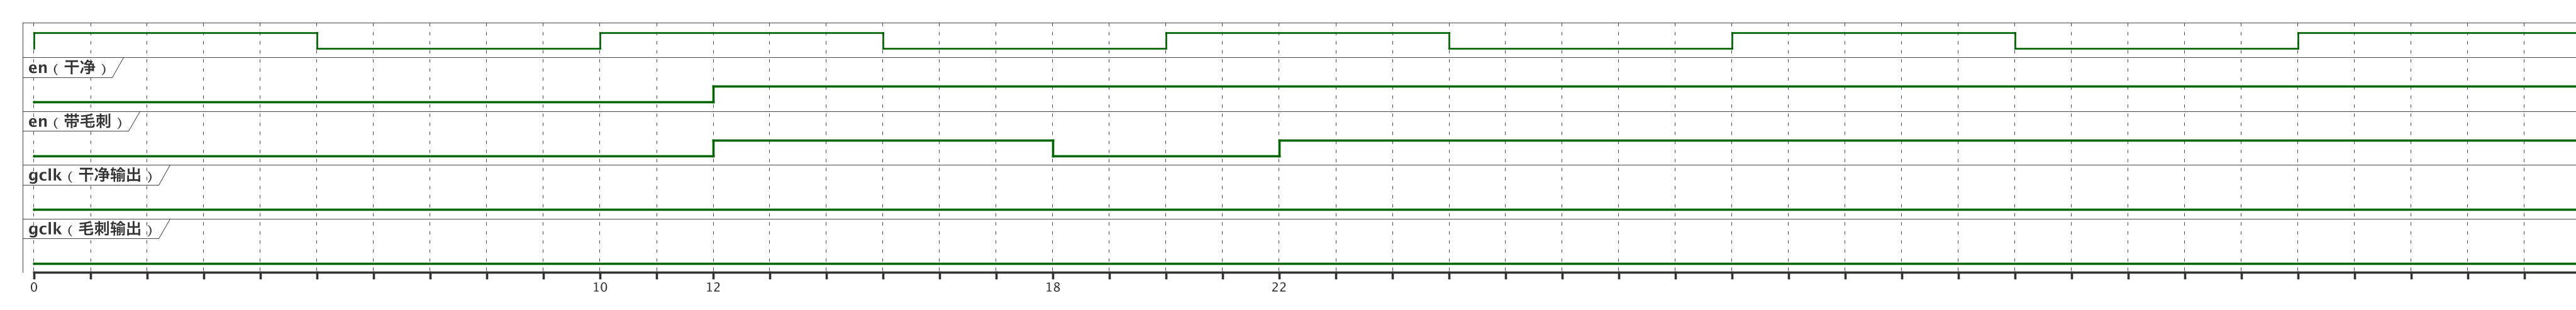
这张波形图对照两种 enable 的行为:12ns 处两者都在时钟低电平窗口拉高,这是合法变化;但带毛刺的 enable 在 18ns 到 22ns 之间多抖了一下,恰好落在 10ns 到 20ns 的时钟高电平窗口里。干净路径的 gclk 输出每个脉冲完整等宽,毛刺路径的 gclk 在 20ns 附近被切出一个窄脉冲——下游触发器拿到这个脉冲,建立时间检查直接失效。断言 ap_en_stable_high 抓的就是 18ns 那次违规变化。
二、门控期间功能保持:快照对比法
门控的语义承诺是「时钟停了,状态冻住,醒来接着跑」。验证要把它变成可判定的检查:门控前一刻的模块状态,与唤醒后第一拍的状态必须逐位相等(除了明确设计为唤醒时刷新的少量寄存器,比如状态机的 IDLE 跳转位)。
工程做法是做一个状态快照检查器:
// 门控开始瞬间采样关键状态,唤醒第一拍对比
logic [N-1:0] state_snap;
always @(posedge clk) begin
  if ($rose(gclk_en) && !prev_en) state_snap <= dut_state;
end
ap_state_hold: assert property (
  @(posedge clk) disable iff (!rst_n)
  $fell(gclk_en) |-> dut_state == $past(state_snap)
);
真实项目里状态集合往往几百位,逐位写断言不现实,改用 scoreboard 思路:reference model 拿到和 DUT 相同的输入流,凡遇门控窗口就暂停推进,DUT 唤醒后与 model 对齐比较。这与常规记分板/参考模型比对思路一致,只是比较节拍要按「有效时钟」而不是墙钟周期。
有一个容易漏的反例方向:门控期间输出不许变。有些 bug 不是状态被改,而是门控窗口内组合输出路径因输入变化而翻转,下游模块却在用时钟沿采它。补一条「门控期间关键输出稳定」的断言,覆盖这类半静态违例。
三、唤醒时序:从请求到第一个有效沿
唤醒路径的典型链条是:上游模块发请求 → 电源/时钟管理逻辑拉高 enable → ICG 放行 → 第一个有效时钟沿把请求采进状态机。要验三件事:
| 检查项 | 判据 | 手段 |
|---|---|---|
| 唤醒延迟 | 请求到首个有效 gclk 沿 ≤ 设计上限拍数 | SVA ` |
| 首拍不丢请求 | 唤醒请求在首拍被正确采样,状态机离开 IDLE | 断言 + 功能覆盖点 |
| 重复唤醒/睡眠抖动 | en 频繁翻转不产生半脉冲、不丢事务 | 定向随机 + 第一节稳定性断言 |
唤醒延迟断言示例:
// 唤醒请求到来后,3 拍内必须出现有效门控时钟沿
ap_wakeup_latency: assert property (
  @(posedge clk) disable iff (!rst_n)
  wake_req |-> ##[1:3] gclk_active
);
覆盖组(covergroup)侧要把「en 翻转间隔」做成 bins:连续门控 1 拍、2 拍、3~10 拍、10 拍以上各一桶,再加「唤醒后立刻再睡」的交叉桶——最短门控窗口最容易触发锁存器透明窗口的边缘问题,只测长睡眠等于没测。覆盖率模型的 bins 设计原则见 covergroup 与 bins 设计。
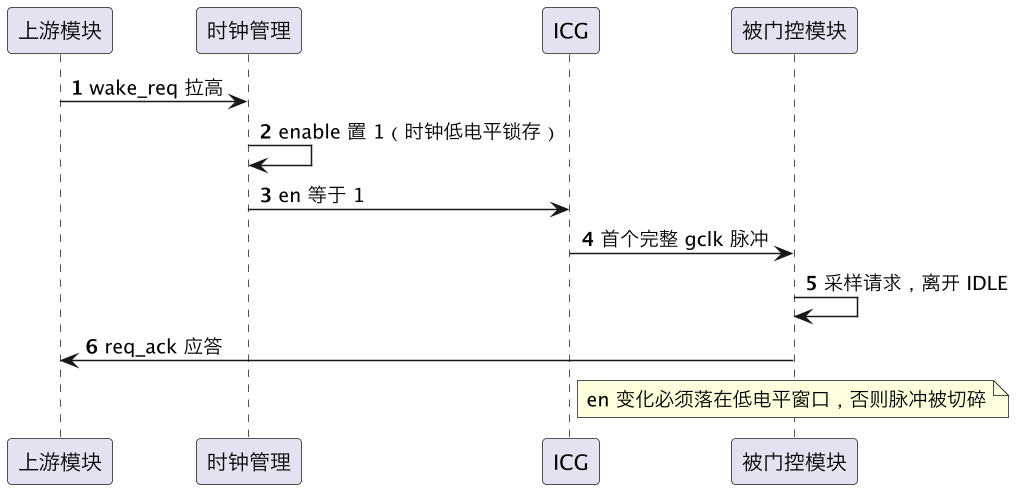
这张时序图把唤醒链条的五步串起来:请求、锁存、放行、首拍采样、应答。验证的关键观察点在第 3 步到第 4 步之间——ICG 放出的第一个脉冲必须是完整宽度的,这就是第一节稳定性断言与第三节延迟断言共同把守的窗口。应答时序(第 5、6 步)则归功能 scoreboard 管,保证唤醒没有丢掉事务语义。
四、别忘了门控率:验证给功耗背书
功能全对还不够——如果 enable 逻辑写得保守,模块空转了 30% 的周期,功耗指标就达不到签核值。验证环境要顺手统计门控率:回归全程记录 gclk 有效沿数占自由运行时钟沿数的比例,分场景出报表(空闲、轻载、满载)。这个数本身不是 pass/fail 断言,但应该进回归仪表盘,和架构给的目标值对比,掉太多就要回头看 enable 生成逻辑。这也让验证报告从「对不对」扩展到「省不省」,给功耗收敛提供数据支撑。
这一篇在知识体系里的位置
- 结构上游:无毛刺时钟切换与门控:glitch-free mux 设计 讲 ICG 与无毛刺切换的电路结构,本篇的断言正是对这些结构承诺的验证化表达。
- 断言方法:SystemVerilog 断言(SVA):写法和常见误区 提供
$stable、throughout等本篇用到的操作符语境。 - 相邻窗口:复位与初始化验证:释放时序与寄存器默认值 处理复位窗口,门控常与复位释放序列交叠,两处屏蔽条件要统一。
- 覆盖口径:covergroup 与 bins 设计 支撑第三节门控间隔 bins 的设计方法。
总结
时钟门控验证守住三条线:一是用「时钟高电平期间 enable 恒稳定」的断言加形式证明消灭半脉冲,二是用门控前后状态快照对比证明功能冻结语义,三是用唤醒延迟断言与门控间隔覆盖桶把守首拍时序和最短门控窗口;再顺手统计门控率为功耗目标背书,门控这个省电利器才不会变成硅后静默数据损坏的源头。