RDC 复位域:异步复位释放顺序、亚稳态风险与结构验证方法深讲
更新时间:2026-10-02。芯片验证圈里有一句老话:CDC 问题已经臭名昭著,RDC 问题还在闷声杀人。时钟域穿越(CDC)经过十几年的工具教育,大多数团队已经养成了打两级触发器的肌肉记忆;而复位域穿越(RDC,Reset Domain Crossing)——一个信号从一个复位域走进另一个复位域,两边复位释放的时刻不一致——引发的失效更隐蔽:它不在仿真里出现,不在 STA 报告里出现,只在某次特定的上电顺序或局部复位序列下,让芯片进入一个你永远复现不了的错误状态。本站 CDC 与 RDC 检查总览 给过两类问题的全景坐标,STA recovery 与 removal 检查 讲了异步复位释放本身的时序约束。这一篇把镜头推进到 RDC 复位域内部:复位域怎么划、跨域失效的三种机理、防护结构怎么搭、结构验证工具到底在查什么。
本文要回答的问题
- 什么是 RDC 复位域,它和时钟域的划分逻辑有什么本质不同?
- 异步复位释放顺序不一致为什么会产生功能错误,「同相位不同拍」是什么意思?
- RDC 亚稳态和 CDC 亚稳态有什么异同,普通 CDC 同步器能不能顺手挡掉 RDC?
- 工程上有哪些成熟的 RDC 防护结构:复位同步器、复位顺序控制、握手隔离各自适用什么场景?
- 动态仿真为什么几乎抓不到 RDC 问题,结构验证(SpyGlass RDC 类)的检查项和豁免纪律是什么?
一、复位域的划分:不只是「有几根复位线」
先给 RDC 复位域一个工作定义:一个复位域是一组共享同一条复位信号、且在同一个复位事件下被同时初始化的时序逻辑集合。注意这个定义里有两个限定——「同一条复位信号」和「同一个复位事件」,两个限定都不满足时,复位域边界就成立了。
实际芯片里的复位域远比时钟域「碎」。一颗中等规模的 SoC,时钟域可能十几个,复位域却轻易上百:每个电源域通常有独立的复位(上电顺序不同,见 UPF 供电网络与电源域),每个可独立热复位的外设子系统是一个复位域,DFT 测试模式往往又引入自己的复位网络(DFT 扫描与 ATPG 里的测试复位就是这么来的),甚至还有软件可写的局部软复位寄存器——写一个 bit 就把某个模块单独复位掉,这在驱动调试里很好用,在 RDC 视角下却是高危结构。
复位域和时钟域的划分逻辑有一个本质差异:时钟域边界是「静态」的,由时钟树拓扑决定,芯片跑起来就不会变;复位域边界是「事件性」的——两个模块平时可能用同一个全局复位,相安无事,但某个特定场景下(比如只有模块 A 被软件复位、模块 B 继续跑),边界突然生效。这正是 RDC 问题难抓的根源:它依赖特定的复位事件序列才暴露。
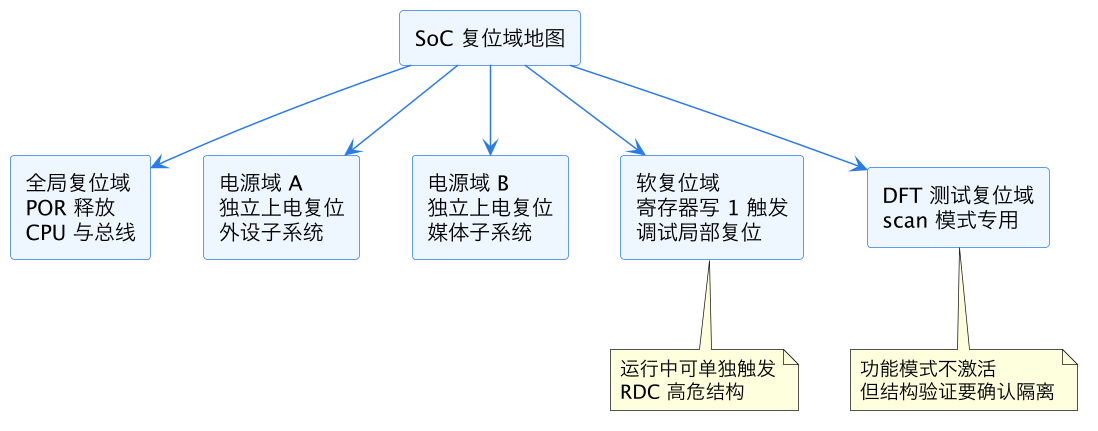
读这张复位域地图时盯住软复位域:它是唯一一个「芯片正常运行中会异步触发」的复位源。电源域的复位事件只发生在上电序列里,测试复位只在 tester 模式下激活,而软复位随时可能被驱动写下——写它的那一拍,芯片其余部分全在正常跑,跨域信号全部暴露在 RDC 风险下。
二、失效机理一:复位释放顺序与「同相位不同拍」
RDC 最经典的失效机理与时钟无关,纯粹是复位释放的先后顺序问题。假设模块 A 和模块 B 各有一个异步复位,A 的复位先释放,B 的复位后释放,中间差了几个到几百个时钟周期。A 先醒过来,开始正常输出——它输出的可能是复位释放后状态机跑出来的任何值,包括一些只在初始化窗口内出现的过渡值。B 还在复位中,或者刚刚释放、状态机停在初始态。此时 A 送给 B 的信号,B 会当成正常输入来处理,但 A 以为 B 也「准备好了」——两边对「系统当前处于什么阶段」的认知错位了。
业内把这种失效叫「同相位不同拍」:两边时钟完全同步、频率相同、相位对齐,CDC 检查一片干净,但复位释放差了几拍,功能照样错。典型场景是一个请求-响应接口:A 复位释放后立即发出第一个请求,B 的复位晚释放一拍,B 状态机睁开眼看到的第一个事件不是「空闲」而是「一个悬着的请求」,如果 B 的初始态假设入口信号全为无效电平,它可能把这个请求丢掉、重复处理、或者直接把状态机推进非法分支。
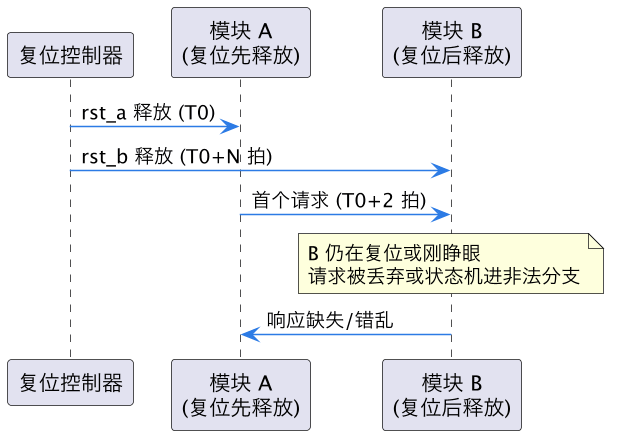
这张时序图的关键不在 N 有多大,而在于「N 存在且不确定」。复位释放时间的差值来自复位树各支路的延迟差、复位同步器的拍数差、甚至软件写复位的时序——这些因素在每次上电、每次复位事件之间都可能变化,所以失效是概率性的,实验室里跑一千次不出问题,量产一百万颗里几百颗中招,这完全符合 RDC 故障的统计画像。
防护思路有两条。一条是控制释放顺序:复位控制器按依赖关系编排释放序列,「被请求方先醒、请求方后醒」,并在 A 侧加一个「B 已就绪」的握手确认才放行首个事务。另一条是结构免疫:让接口逻辑本身对「对端在复位」这件事不敏感,比如用带有效位的握手机制,复位释放后第一拍所有 valid 信号强制为 0,等双方都稳定后再开始通信。
三、失效机理二:RDC 亚稳态——异步复位释放撞上采样沿
第二种机理是真正的亚稳态。异步复位信号「置位」是异步的(随来随复位),但「释放」在时序上必须满足触发器的 recovery 和 removal 时间——这两个参数的物理含义和 setup/hold 完全同构,STA recovery 与 removal 检查 有详细推导。问题在于:recovery/removal 检查只在 STA 的签核角点下保证「复位释放沿到本地时钟」的时序关系,它管不了「复位释放沿到另一个复位域里寄存器的时钟」的关系。
具体场景:寄存器 X 在复位域 A,它的复位 rst_a 释放的那一时刻,恰好落在复位域 B 里采样 X 输出路径上某个寄存器 Y 的时钟沿附近——X 的输出因为复位释放而翻转,Y 恰好在这个翻转窗口内采样,亚稳态就这么产生了。注意这里没有任何时钟域穿越:A 和 B 的时钟可以同源同频,纯复位释放沿的异步性就足以制造亚稳态。这就是为什么说「RDC 是 CDC 的超集的子集」——它和 CDC 亚稳态共享同一套物理,但触发源不同。
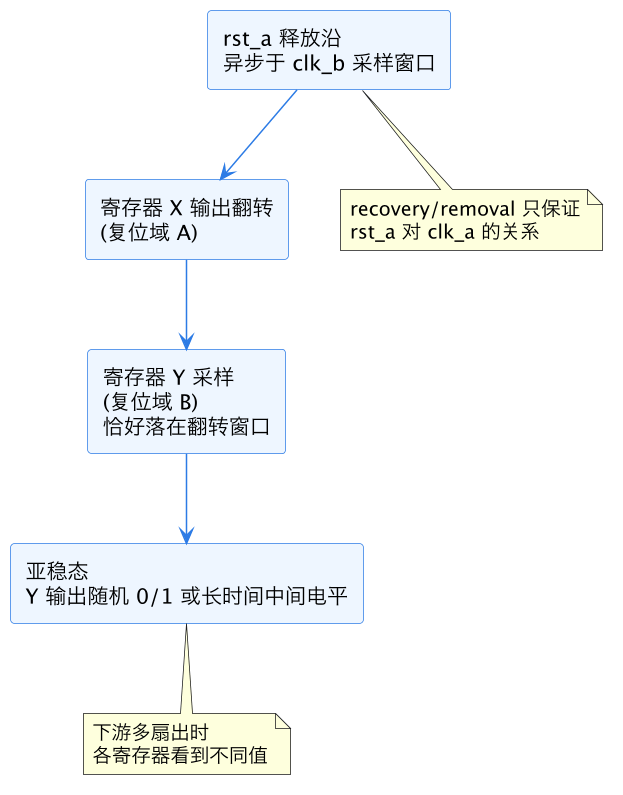
这张图里最危险的是最后一条注记:亚稳态信号如果有多个扇出,不同接收寄存器在亚稳窗口内可能解析出不同的值——状态机的 state 和 state_next 不一致、独热码变成两个热、计数器跳变到不可能的取值。这类错误的共性是「短暂、不可复现、违反不变式」,和硅后偶发死机的现场报告高度吻合。
那么,普通 CDC 两级触发器同步器能不能顺手挡掉 RDC 亚稳态?答案是「一半」:如果跨域路径上已经规范地打了 CDC 同步器,RDC 亚稳态确实会被同步器吸收。但大量 RDC 路径不在 CDC 路径名单里——因为两边时钟同源,CDC 工具根本不查这条路,设计者也根本不会想到要加同步器。RDC 结构验证的全部价值,就是把这些「时钟同源但复位不同源」的漏网路径找出来。
四、失效机理三:复位毛刺与组合逻辑穿越
第三种机理更偏结构:复位信号本身作为数据通路上的一个因素参与组合逻辑。典型坏味道有两类。
第一类是复位毛刺传播。复位释放沿经过复位树时如果有组合逻辑(门控、多路选择),释放瞬间可能产生窄毛刺,这个毛刺对本地触发器可能无害(落在 recovery 窗口外),但穿过域边界后落在对端寄存器的采样窗口内,就变成了一个幽灵脉冲。复位树设计里「复位路径上禁止组合逻辑」的纪律就是为此立的,NDR 与时钟屏蔽规则 里类似的布线纪律是同一种思维的物理实现。
第二类是组合逻辑直接穿越复位域。一个纯组合路径从域 A 的寄存器输出直达域 B 的寄存器输入,中间没有任何触发器。域 A 复位释放时,这些输出从复位值跳向功能值,域 B 的寄存器可能在跳转的任意中间时刻采样——即使不亚稳,采到「半新半旧」的位组合(多比特信号里有的位已经翻转、有的还没)也足以让 B 的逻辑出错。这和 CDC 里「多比特信号必须格雷码或握手」的教训是同一句话:多比特穿越边界,必须有协议保护,不能让接收方看到不一致的中间态。
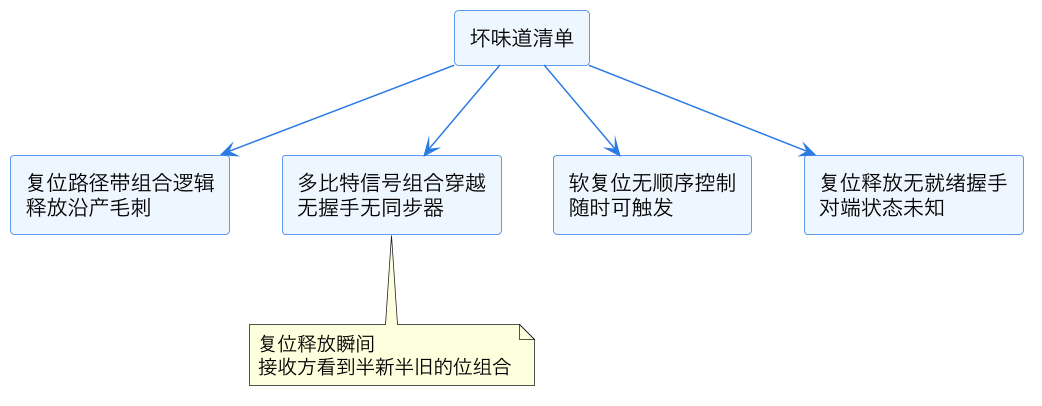
这四类坏味道是结构验证工具规则库的高频命中项,团队做 RTL 自查时可以照着这张清单先扫一遍:凡是命中任意一条的路径,要么补防护结构,要么准备好豁免理由。
五、防护结构:同步器、顺序控制与握手隔离
把前面三种机理对应到工程解法,RDC 防护结构形成一个三层工具箱。
最底层是复位同步器(reset synchronizer):每个复位域内部,异步复位进来后先过一个「异步置位、同步释放」的两级触发器结构,保证本域内所有寄存器在同一个时钟沿上醒来。这一步解决的是域内一致性,它是所有后续讨论的前提——如果域内释放都不齐,跨域分析无从谈起。复位同步器的时序正确性靠 STA 的 recovery/removal 检查兜底。
中间层是复位顺序控制(reset sequencing):复位控制器维护一张释放顺序表,按模块间的数据依赖关系编排各域的释放先后,关键接口加「对端就绪」状态位。前面说过原则——被请求方先醒。实现上通常是一个小的复位管理 FSM,逐域释放并等待确认,上电时序的固化见 dataflow S0 规格到 RTL 里讲的规格化思路。
最上层是接口协议免疫:所有跨越复位域边界的信号走带 valid/ready 或类似握手的协议,复位释放后强制若干拍 valid 无效;多比特控制信号走同步器加格雷码;关键状态信息(比如「对端处于什么模式」)用带同步的专用状态通路传递,而不是让对端从数据行为里猜。UPF 体系里的隔离单元思路在概念上相通——都是「边界处显式控制信号形态」,区别是隔离单元管电源关断,RDC 握手管复位窗口,isolation 与 retention 的 UPF 验证 可以对照着读。
| 防护手段 | 对付的机理 | 代价 | 适用位置 |
|---|---|---|---|
| 复位同步器 | 域内释放不齐 | 每域两级触发器 | 每个复位域入口,强制 |
| 复位顺序控制 | 释放顺序错位 | 复位管理 FSM + 固件配合 | SoC 顶层,多域系统 |
| valid 强制无效 | 状态认知错位 | 接口逻辑少量改动 | 所有跨域事务接口 |
| 同步器加格雷码 | 亚稳态与多比特不一致 | 每信号两级触发器加编码 | 跨域控制/状态信号 |
| 组合路径禁穿 | 毛刺与中间态 | 结构约束,需要工具检查 | 全设计纪律 |
这张表值得贴在项目编码规范里:前三行是「必须做」,后两行是「纪律加工具检查」。注意没有一行是「靠仿真验证」——这是下一节的主题。
六、结构验证:为什么仿真抓不住 RDC,工具在查什么
先回答那个让验证工程师不舒服的问题:为什么动态仿真几乎抓不到 RDC?三个原因。其一,仿真里的复位释放是「干净」的——testbench 通常在时钟沿上同步释放复位,或者用一个固定的延迟,永远测不到「释放沿恰好落在采样窗口内」那个概率性时刻。其二,事件序列空间爆炸:软复位可以在任意时刻触发,触发时其余模块处于任意状态,仿真回归覆盖不到这个交叉空间的万一。其三,亚稳态在 RTL 仿真里根本不存在——RTL 仿真没有模拟延迟,寄存器采样永远得到确定的 0 或 1;门级仿真里 X 传播倒是能暴露一部分问题,但 X 语义的悲观度又制造了海量噪声,GLS X 传播悲观度 专门讲过这个两难。
所以业界共识是 RDC 必须走结构验证(structural verification):不做仿真,直接在 RTL 或网表上静态分析复位结构。SpyGlass RDC、JasperGold 的复位检查应用这类工具的核心检查项包括:复位域自动识别与交叉路径枚举(找出所有「源寄存器和目的寄存器复位不同源」的路径);每条穿越路径的防护结构判定(有没有同步器、有没有协议保护);复位树完整性(复位路径上有没有组合逻辑、复位扇出有没有汇聚冲突);复位顺序约束的一致性(设计里声明的释放顺序和复位控制器实现是否吻合);以及亚稳态注入验证——在结构上可疑的路径上注入延迟扰动,用形式方法证明防护结构真的吸收了扰动,formal property 与 JasperGold 讲的断言方法学在这里直接复用。
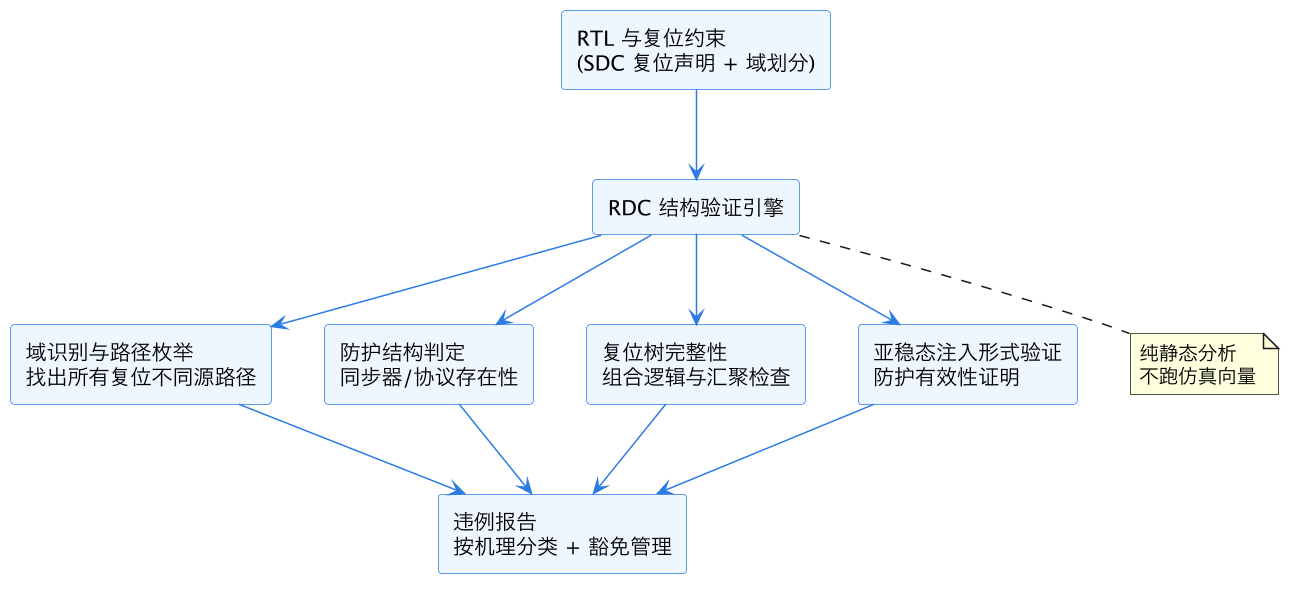
这张流程图里有两个落地要点。第一,输入质量决定一切:工具不知道你的复位域划分意图,必须在约束里显式声明哪些复位是同源的、哪些路径是假路径,约束质量和 SDC 质量同等重要,SDC 约束验证与 lint 的纪律平移过来完全适用。第二,豁免(waiver)纪律:RDC 初跑通常会报出几百上千条违例,其中大量是「设计上可接受」的路径(比如复位后若干拍内不通信的慢速配置接口)。豁免必须逐条写明机理层面的理由——「这条路径为什么在复位窗口内不可能被采样」——而不是为了清零报告而豁免。豁免清单本身就是设计评审材料,RTL lint 与 SpyGlass 里讲的 waiver 治理经验在 RDC 场景一字不改地成立。
流程位置上,RDC 结构验证应该和 CDC 检查绑定在同一道关口:RTL 冻结前全量跑、每晚回归增量跑,归入 ASIC CI/CD 回归 的必查项。签核视角下,它和 Signoff STA 是互补关系——STA 保证复位释放对本地时钟的时序(recovery/removal),RDC 验证保证跨域结构的安全,两张报告都干净,复位这件事才算真正签掉。
这一篇在知识体系里的位置
本篇是 eda/ 目录下数字验证线的一篇专题深文,向上承接 CDC 与 RDC 检查总览 的问题分类框架,与时序侧的 STA recovery 与 removal 检查 互为表里——那篇管「复位释放沿对本地时钟」的时序签核,本篇管「复位释放对跨域结构」的功能安全。横向关联的三条线:形式验证方法学(formal property 与 JasperGold)支撑亚稳态注入证明;lint 与约束质量线(RTL lint 与 SpyGlass、SDC 约束验证与 lint)提供输入纪律与豁免治理;电源意图线(isolation 与 retention 的 UPF 验证)是「边界处显式控制信号形态」这一思想在电源域的姊妹篇。仿真侧的边界讨论见 GLS X 传播悲观度,工程化落地见 ASIC CI/CD 回归。
总结
RDC 复位域问题的本质是:两个复位不同源的模块之间,复位释放的时刻差会制造三类失效——释放顺序错位导致的状态认知错位、复位释放沿撞上采样沿导致的亚稳态、复位毛刺与组合穿越导致的中间态传播;这些失效概率性触发、仿真抓不住,只能靠「复位同步器打底、释放顺序控制编排、接口协议免疫兜底」的三层防护结构,配合 SpyGlass RDC 类结构验证工具在 RTL 阶段静态枚举全部跨域路径并逐条判定防护有效性,才能在上硅前把复位域穿越的雷排干净。