复位释放顺序:多复位域释放次序错误的故障模式与验证检查清单
更新时间:2026-10-07。多复位域芯片里,「复位拉低(assert)」通常是安全的——大不了全部回到初始态;真正危险的是「复位释放顺序(reset deassert sequence)」:哪个域先起跑、哪个域后起跑、彼此相差多少拍,次序错了就是一类隐蔽故障。验证侧很少专门覆盖它,导致问题经常漏到 FPGA 联调甚至芯片回片才暴露。这一篇是多复位域验证的 L 层长尾文,前置基础见 复位初始化验证,复位期间的断言屏蔽见 SVA disable iff 复位处理。
本文要回答的问题
- 复位释放顺序错了,硬件上到底会出哪几类故障?
- 释放次序的依赖关系从哪里来,怎么落成可检查的约束?
- 怎么用断言和定向用例把「错误的释放次序」在仿真里钉出来?
- 释放间隔(两个复位相隔多少拍释放)要不要验证?
一、为什么释放比拉低危险
复位 assert 阶段,所有寄存器被强制到复位值,逻辑处于「冻结」状态,次序影响很小——就算 A 域先复位、B 域后复位,中间最多多消耗几个周期。释放(deassert)完全不同:寄存器从复位值起跑,状态机开始转移、握手开始发起、FIFO 指针开始走。如果上游模块已经起跑、下游模块还冻在复位里,上游发出的握手信号会撞在「不响应」的下游上,轻则丢一拍数据,重则握死锁、状态机进入规范外的组合。
更麻烦的是这类故障的三个特征。其一,概率性:释放间隔取决于 POR(power-on reset,上电复位)电路的模拟延迟和时钟分频比,换一块板子、换一个温度,间隔就漂移,实验室里可能一百次上电才撞上一次。其二,静默性:很多场景不报错只丢数据,软件看到的结果只是「偶尔初始化失败」,复现路径极长。其三,仿真友好度差:testbench 往往把所有复位在同一个时刻拉高释放,天然规避了次序问题——不专门构造错误次序,仿真永远看不到。所以复位释放顺序必须当成独立的验证专题,而不是捎带在复位初始化用例里。
二、三类典型故障模式
故障模式一:握手撞墙。A 域先释放,立即向 B 域发起请求;B 域还在复位,ready 信号停在复位值(通常是 0)。如果 A 的握手逻辑没有超时或重发机制,valid 会一直挂着等——等 B 释放后 ready 拉高,握手其实还能完成,但如果 A 在等待期间又发起了第二个请求或者内部计数器溢出,就出规范外行为。实测案例里最常见的是跨域 AXI 桥:主侧释放后马上发 AW,从侧还没释放,AW 卡在桥里,从侧释放后这一笔能完成、但桥内某指针在复位期间被错误更新过,后续传输地址全错。
故障模式二:起跑错位。两个域协作完成一个序列(比如 PHY 先训练、控制器再使能),规范要求 PHY 的复位必须先释放且训练完成后控制器才释放。次序反过来,控制器使能时 PHY 还没就绪,训练序列错过启动窗口,链路永远起不来——这类故障在门级仿真里特别明显,因为门级释放了真实的异步时序。
故障模式三:X 传播与亚稳态。后释放的域在复位期间输出是复位值(安全的 0 或 1),但如果两个域之间没有同步器、靠「复位期间不采样」的默契配合,先释放的域在对方复位沿附近采样,恰好采在信号翻转窗口——功能仿真里表现为 X 打进去,实际硅上是亚稳态。跨时钟域的同步器检查见 CDC 同步器断言,复位相关的 RDC(reset domain crossing,复位域交叉)报告排查见 CDC/RDC 报告分诊。
三、依赖关系落成次序图
释放次序的约束来源有三处:复位架构文档里写的依赖(「core 复位必须在 noc 复位释放 100 拍后释放」)、模块间握手关系反推(谁先发起请求谁必须后释放)、以及软件初始化序列隐含的要求(boot ROM 跑起来之前总线必须可用)。把这些整理成一张次序图,验证才有靶子。
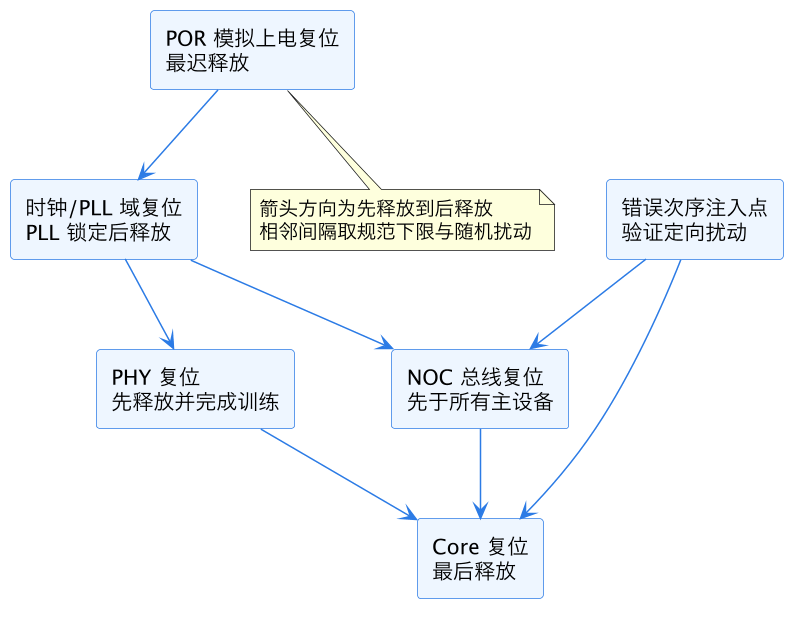
上图读法:箭头从「先释放」指向「后释放」,每条边对应一条可断言的次序约束。Core 是汇点——所有域都比它先起跑,它最后释放才能保证起跑时环境就绪。左下的「错误次序注入点」是验证动作:在定向用例里故意违反某条边(比如让 NOC 比 Core 晚释放 50 拍),观察 DUT 行为是否如规范定义(挂死可恢复 / 报错 / 静默损坏),静默损坏就是设计缺陷,必须提 bug。testbench 里复位波形的产生方式见 SV 时钟复位生成。
四、断言与定向用例怎么写
次序约束本身用一条 SVA 就能钉住——「B 释放之前 A 必须已经释放」:
// rst_noc_n 必须先于 rst_core_n 释放(先变高)
a_seq_noc_core: assert property (@(posedge clk)
  $rose(rst_core_n) |-> rst_noc_n)
  else $error("core released before noc");
// 间隔下限:core 释放不得早于 noc 释放后 100 拍
property p_min_gap;
  int unsigned t_noc;
  ($rose(rst_noc_n), t_noc = $time) |=>
    ($rose(rst_core_n)[->1] and ($time - t_noc >= 100));
endproperty
a_min_gap: assert property (@(posedge clk) p_min_gap);
断言只管「合法次序被遵守」,验证的另一半是「非法次序被惩罚」——定向用例把复位释放做成可编程延迟:testbench 里每个复位一个 deassert_delay 配置,回归里跑三组。第一组标称序列(按次序图),确认功能正常。第二组边界序列:相邻域间隔取下限、上限、以及同拍释放(spec 允许时)。第三组错误序列:每次违反一条边,确认 DUT 要么报错要么能恢复,绝无静默数据损坏——第三组是大多数验证计划缺失的部分。测试中途复位的 phase 处理框架见 UVM 测试中途复位,大规模复位用形式方法抽象的做法见 形式复位抽象流程。
五、释放间隔与门级复核
次序对了,间隔也可能错。间隔太短:先释放域的初始化序列(比如 PHY 训练需要 500 拍)没跑完,后释放域就发起访问。间隔太长:一般是性能问题不是功能问题,但 boot 时间超标也要报。验证上对每条边加「间隔上下限」断言,随机回归里对间隔做 coverage——把间隔分 bin(下限、标称、上限、超上限),确保每组 bin 都打到。门级仿真阶段必须重跑一次次序矩阵:行为级仿真里 reset synchronizer(复位同步释放器,把异步复位同步到本域时钟再释放)只有两个 flip-flop 的理想模型,门级才会暴露释放沿落到时钟沿附近的真实亚稳态窗口,那一拍的行为差异经常就是偶发故障的根因。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层长尾文,主关键词复位释放顺序。它向上承接 复位初始化验证 的基础概念与 SVA 断言实践 的写法框架;横向与 UVM 测试中途复位(仿真中复位)、CDC 同步器断言 与 CDC/RDC 报告分诊(跨域路径)、SVA disable iff 复位处理(复位期断言屏蔽)同属复位验证族;方法学升级方向见 形式复位抽象流程。
总结
复位释放顺序的核心认知是:拉低安全、释放危险——先起跑的域撞上还在复位的域,会产生握手撞墙、起跑错位、X 传播三类故障,且全是概率性、静默性、仿真天然规避的硬骨头;验证做法是把依赖关系落成次序图,每条边配「合法次序断言 + 间隔上下限断言」,再用可编程释放延迟跑标称、边界、错误三组定向序列,错误序列下 DUT 必须报错或可恢复、绝不静默损坏,门级阶段重跑一遍矩阵抓复位同步器的真实释放窗口。