OpenSTA false path 与 multicycle 约束决策:先判协议,再核检查沿
时序报告出现负 slack 时,set_false_path 和 set_multicycle_path 都能让红色数字消失,但二者修改的不是同一件事:前者声明这条路径根本不需要 STA 保证,后者声明数据本来就拥有多个时钟周期。把它们当成消除违例的通用开关,会把设计协议没有兑现的风险藏进约束文件。本文用一个同频上升沿设计、三版 SDC 和 OpenSTA 2.0.17 的实际报告,把判断顺序落到具体检查沿与数字上。SDC 的整体编写顺序可参考 SDC 编写流程,本文只深入两类例外,不展开 IO 延迟。
本文要回答的问题
- 一条路径究竟应该被声明为 false path,还是 multicycle path,判断依据是什么?
set_multicycle_path -setup 2为什么通常还要配-hold 1,setup 与 hold 各看哪个时钟沿?- 如何确认例外精确命中目标,而不是因为对象写宽误伤了正常路径?
- 为什么 false path 不能用于修复迟到,multicycle 也不能被理解成随意降低频率?
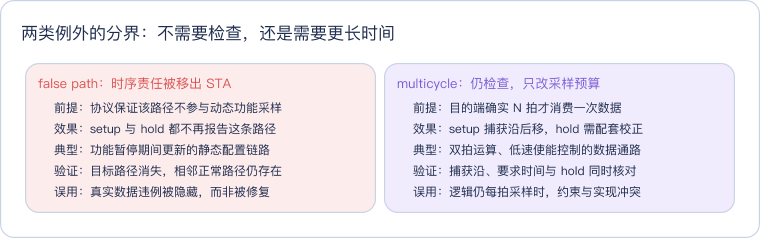
读这张对比卡时,先看第一行的设计前提,再看工具效果。false path 是把检查责任交给配置协议或其他验证手段;multicycle 则保留 STA 检查,只是把默认单周期合同改成明确的多周期合同。二者都不能替代组合逻辑优化、流水线重构或合理的时钟规划。
一、先做设计判定,再写 SDC
判断一条路径时,应该问「数据在什么功能条件下产生、传播和被消费」,而不是先问「加哪条命令能让 slack 变正」。如果路径在正常运行时仍会启动并被采样,它就不是伪路径;如果目的寄存器每拍都采样,它也不是多周期路径。
图中蓝色是分析动作,红色表示切除检查,橙色表示调整检查预算,绿色表示继续接受正常 STA 约束,紫色则提醒 false path 仍有 STA 之外的验证责任。特别要挡住「异步所以 false」这条捷径:跨异步时钟的数据若由同步器、握手或 FIFO 保证,应分别验证其结构;不能仅靠一条 false path 宣称跨域安全。
二、实验设计:让两类路径各自暴露差异
本次门级设计只有一个时钟 clk,所有触发器都在上升沿采样。run_en 明确区分功能运行与配置维护:run_en=0 时,相位寄存器 u_phase、发射寄存器 u_a 和捕获寄存器 u_b 都通过输入 mux 保持旧值,而 u_cfg 与 u_shadow 仍由同一个 clk 每拍采样。因此维护窗口暂停的是功能采样,不是配置时钟。
恢复 run_en=1 后,u_phase 每拍翻转,发射与捕获共用 sample_en = run_en && !phase。两者只在 phase=0 的上升沿更新,中间那个 phase=1 的上升沿同时保持。数据支路因此是 u_a → u_data1 → u_data2 → u_b_mux_new → u_b_mux_out → u_b,包含四级 NAND2;末两级来自捕获保持 mux。配置支路仍是 u_cfg → u_cfg1 → u_cfg2 → u_cfg3 → u_shadow,包含三级 NAND2。三版 SDC 始终读入这一个网表,唯一变量是路径例外。
| 时钟沿 | 采样前 phase | run_en | u_a 与 u_b 的动作 | 协议意义 |
|---|---|---|---|---|
| 0.00 ns | 0 | 1 | 两者更新 | 发射新数据,捕获上一笔结果 |
| 0.60 ns | 1 | 1 | 两者保持 | 中间沿不会覆盖待采数据 |
| 1.20 ns | 0 | 1 | 两者更新 | 捕获本笔数据,间隔两个周期 |
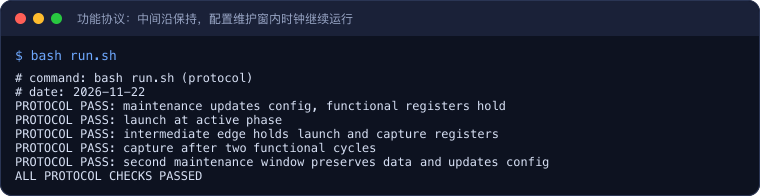
功能仿真逐项检查了启动、中间沿保持、双拍捕获和维护窗口。下面的记录还覆盖第二次进入维护:功能数据保持不变,而配置影子寄存器继续更新。
教学 Liberty 中,DFF 的 C→Q 延迟为 0.20 ns,每级 NAND2 为 0.15 ns,DFF setup 为 0.10 ns、hold 为 0。时钟周期取 0.60 ns,setup 与 hold uncertainty 都设为 0,便于直接从报告反推检查沿:
| 路径 | 组合级数 | 数据到达时间 | 默认 setup 要求时间 | 默认 setup slack |
|---|---|---|---|---|
u_a → u_b | 4 | 0.20 + 4×0.15 = 0.80 ns | 0.60 − 0.10 = 0.50 ns | −0.30 ns |
u_cfg → u_shadow | 3 | 0.20 + 3×0.15 = 0.65 ns | 0.60 − 0.10 = 0.50 ns | −0.15 ns |
这张表是有意设置的判别场景:两条支路在默认单周期检查下都违例,但正确动作不是凭负 slack 决定例外,而是先确认协议。数据支路的双拍约束是否生效,要看捕获沿是否从 0.60 ns 移到 1.20 ns;配置支路则要求 run_en=0 覆盖整个改写与稳定过程,最后一次配置变化后留足两个配置时钟沿,再恢复功能采样。RTL 保证暂停期间功能寄存器不采样,但「配置已经稳定」仍由维护控制器和协议检查负责。
同一个时钟域并不意味着所有路径都能套用同一组拍数。这里的双拍结论还依赖两个触发器都使用 clk 上升沿、时钟波形为 {0.00 0.30},并且启动沿取 0 ns。若目的端改用下降沿,默认 setup 捕获沿就会先落在 0.30 ns,而不是 0.60 ns;若两个寄存器属于不同周期或有固定相移的时钟,工具也会先选择最紧的一组启动与捕获关系。此时即使命令文本完全相同,报告里的沿和 slack 都不同,所以多周期数字必须跟时钟定义一起评审,不能从旧项目孤立复制。
功能使能也应当与路径范围一一对应。例如 u_b 的双拍使能若偶尔退化为每拍有效,那么问题首先是协议存在第二种工作模式,而不是再叠加一条更宽的 SDC。可以为确实独立、对象不重叠的模式分别建立约束场景;若同一网表对象在两种模式下互斥,还要保证模式选择与约束场景一致。把所有模式中最宽松的拍数用于所有运行情况,会再次形成未被检查的采样窗口。
三、false path:切掉的是检查,不是电路延迟
配置支路的约束精确限定起讫寄存器:
set_false_path -from [get_cells u_cfg] -to [get_cells u_shadow]这里使用 get_cells 指定时序单元,与本次 OpenSTA 版本接受的例外对象写法一致。范围越窄,误伤越容易控制。若直接对一整个大模块、一个包含功能寄存器的通配集合或整个时钟域下例外,表面上也能清除违例,实际可能把同集合中的正常数据路径一起排除。
baseline 报告中,配置 setup 的到达时间是 0.65 ns、要求时间是 0.50 ns,slack 为 −0.15 ns;hold 的到达时间是 0.35 ns、要求时间是 0 ns,slack 为 0.35 ns。加入 false path 后,两种检查都不再存在:
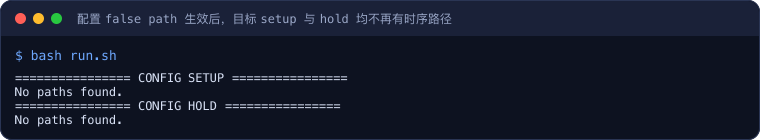
这段输出中的 No paths found 才是该约束的直接结果,不是把 −0.15 ns 改成某个正数。同一日志中的数据支路仍为 setup −0.30 ns、hold 0.80 ns,说明例外没有扩散到 u_a → u_b。所谓路径消失,只是 STA 不再为这段组合传播承担签核责任;0.65 ns 的物理延迟并没有被删除,维护协议仍须保证 run_en 恢复前配置已经稳定。
false path 比较合理的对象包括功能暂停期间写入的静态配置、经专门方法验证的测试模式控制,以及功能上永不参与有效采样的路径。至少要在设计文档中写清三个条件:何时允许改变、何时恢复功能采样、由哪种功能验证或协议检查保证切换间隔。缺少其中任何一项,「它很慢」「它很少变化」「它是异步信号」都不足以成为例外理由。
四、multicycle:setup 放宽与 hold 校正必须一起读
双拍数据路径使用下面两条命令:
set_multicycle_path -setup 2 -from [get_cells u_a] -to [get_cells u_b]
set_multicycle_path -hold  1 -from [get_cells u_a] -to [get_cells u_b]
-setup 2 表示从启动沿到捕获沿有两个周期,而不是在默认要求时间上简单增加 2 个周期。默认捕获沿在 0.60 ns,双拍捕获沿在 1.20 ns;减去 0.10 ns 的库 setup 后,要求时间变成 1.10 ns。加入保持 mux 后,到达时间是 0.80 ns,因此 slack 为 0.30 ns。
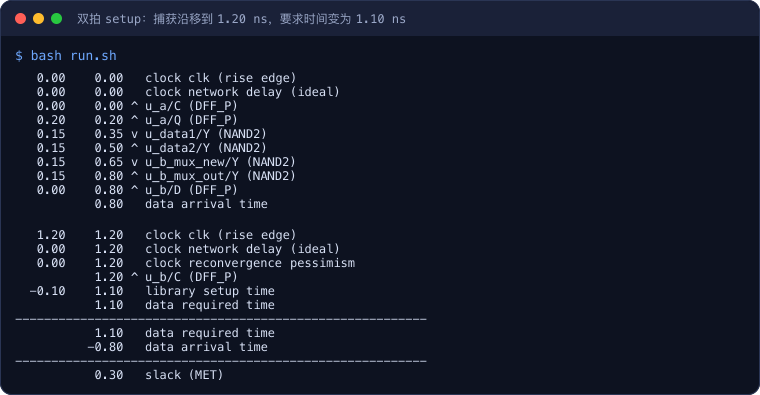
图中的 1.20 ns 比末尾的 0.30 ns 更重要,因为它证明工具修改的是捕获沿。hold 报告也必须回看:本次 hold 1 后,启动沿和捕获沿都回到 0 ns,数据到达 0.80 ns、要求时间 0 ns,slack 保持 0.80 ns。
对同频、同相、同边沿时钟,只写 -setup N 时,工具通常把 hold 捕获沿也移到与新的 setup 关系相对应的位置,得到 (N−1)T 的 hold 要求;这会把本来检查当前启动沿附近数据是否过早变化的问题,搬到近乎一个或多个周期之后。补 -hold N−1 才把 hold 检查沿拉回默认位置。N=2 时就是 hold 1,不是 hold 2,也不是一律写 hold 0。
这条换算不能机械外推到所有时钟关系。不同周期、有相移、使用不同边沿或经过生成时钟时,默认启动沿与捕获沿要先由时钟波形确定;跨异步域更不能用 multicycle 代替同步。正确流程是先确认时钟关系,再分别阅读 max 与 min 报告的时钟沿。更完整的公式和边界可参阅 多周期路径约束。
五、三版 SDC 对照:路径范围比最终 slack 更重要
三次分析都重新读入同一 Liberty、同一网表和同一 0.60 ns 时钟,唯一变量是例外 SDC。汇总结果如下,removed 表示对应 max/min 查询均返回 No paths found,不是数值为零:
| SDC 版本 | 数据 setup | 数据 hold | 配置 setup | 配置 hold |
|---|---|---|---|---|
| 无例外 | −0.30 VIOLATED | 0.80 MET | −0.15 VIOLATED | 0.35 MET |
| 仅配置 false path | −0.30 VIOLATED | 0.80 MET | removed | removed |
| 仅数据 multicycle 2 / hold 1 | 0.30 MET | 0.80 MET | −0.15 VIOLATED | 0.35 MET |
false path 版本只改变配置支路,multicycle 版本只改变数据支路,两张「作用域底片」没有串扰。multicycle 版本的配置 setup 仍是 −0.15 ns,这是预期结果:给数据支路增加拍数不会顺手修复另一条路径。同样,若某次修改后全模块 slack 都改善,往往说明对象集合过宽,应该立即收窄。
还要审查例外之间的覆盖关系。如果一条路径同时落在 false path 与 multicycle 的对象集合里,false path 已经让时序分析不再经过它,再讨论多周期拍数没有实际意义;团队评审时不应把两条命令的同时存在当成「双重保险」。相反,应把重叠视为约束意图不清,先决定该路径究竟是否承担有效采样,再保留唯一、可解释的例外。通配符较多的项目还应比较约束展开前后的路径数量,防止网表重命名让旧模式意外命中新逻辑。
支持 report_exceptions 的 OpenSTA 版本可以先列出例外对象,再用路径报告核对;一个实用的核验顺序是「列例外 → 查目标 max/min → 查邻近正常路径」。但本次镜像中的 OpenSTA 2.0.17 实际没有导出该命令,直接调用会得到 invalid command name。实验脚本因此先检测命令是否存在:支持的版本执行 report_exceptions,本版本则明确打印版本边界,并使用带精确 -from/-to 的 report_checks 验证命中、消失和检查沿。不能把没有报错当成约束已生效,也不能拿其他版本的命令输出冒充本次结果。
建议把核验写成固定查询,而不是每次只看全局最差路径。全局报告会被更差的路径遮住,目标路径消失也可能只是排序变化。至少保留四项证据:目标 setup、目标 hold、一个不应受影响的相邻 setup、一个相邻 hold;若使用通配符,还要核对展开后的单元名单。关于伪路径集合的审计方法,可继续阅读 false path 审计。
六、误用后果与落地检查单
把普通迟到路径设成 false path,最直接的后果是 setup 与 hold 同时从报告中消失。功能仿真若仍按真实采样沿传递数据,实际芯片上就可能在特定电压、温度或工艺偏差下采到旧值;STA 页面全绿并不能说明电路获得了更多时间。对异步输入尤其如此:移出 STA 后,亚稳态、同步级数和协议正确性仍需别的手段保证。
把每拍都消费的数据设成双拍路径,后果更隐蔽:报告会给出两周期 setup 预算,但 RTL 下一拍已经覆盖或使用了新值。即使 hold 报告也正确,setup 放宽本身仍与微架构冲突。反过来,只写 setup 不写 hold 校正,又可能引入不必要的保持违例,诱发插缓冲器等无意义修复。两种错误都不能靠最后的 MET 字样识别,必须回到使能逻辑和检查沿。
落地时可以按下面顺序审查:
- 在微架构文档指出启动、稳定和消费的拍号,确认 N 拍不是从当前报告反推出来的。
- false path 写清 STA 之外由谁保证安全;multicycle 写清目的寄存器为何在其余拍不消费。
- 先建时钟,再写范围最小的
-from/-to例外,避免把整个时钟组当成省事写法。 - 同时检查 max 与 min;setup 数字变化时,必须解释捕获沿,hold 数字变化时同样如此。
- 用
report_exceptions(版本支持时)和定点report_checks做交叉核验,再检查相邻路径未被误伤。 - 当时钟波形、使能协议或网表层次改变后重新审查例外,旧约束不能随重构自动继承正确性。
评审记录最好直接围绕一张小表展开,而不是只粘贴一行 SDC。字段可以包括路径起讫、功能模式、启动拍、有效消费拍、例外类型、setup 捕获沿、hold 捕获沿、相邻未受影响路径和验证负责人。这样,逻辑设计者回答「为什么可以放宽」,验证负责人回答「协议如何被证明」,时序负责人回答「工具实际怎样解释」。三个答案齐全,例外才是可维护的设计资产。
网表综合或物理实现后还要保持同样的审查习惯。寄存器可能被复制、合并或重命名,原来精确的 get_cells 集合可能变空,也可能因层次展平而匹配到不同对象。集合变空时,某些工具只给警告甚至静默接受;因此不能把进程正常退出视为约束成立。每次网表更新后重新执行定点路径查询,并将结果与功能模式的拍号表对照,才能发现这种约束漂移。
最后,例外数量本身不是设计质量指标。真正的目标是让每一条保留的默认路径都具有明确时序责任,让每一条移除或放宽的路径都有可验证的协议依据。若团队无法解释某个例外对应的功能场景,就先撤销放宽、恢复报告,再补设计分析;不要为了让历史报告保持全绿而延续一条无人理解的约束。
代码获取:完整 RTL、教学 Liberty、三版 SDC、Tcl 查询、运行脚本、Makefile 和结果日志位于 geek-doc.cn/experiments/flow-opensta-false-multicycle-path。在目录中执行 make run,或用 README 中的 Docker 命令即可重跑三份独立报告与汇总。
实验环境
- 机器/系统:macOS 宿主,Docker 容器 Ubuntu 24.04。
- 工具版本:OpenSTA 2.0.17,
sta -version输出2.0.17;Icarus Verilog 12.0;镜像geek-eda:0.3-sta。 - 日期:2026-11-22。
- 完整命令:在实验目录执行
docker run --rm -v "$PWD":/work -w /work geek-eda:0.3-sta bash -lc 'bash run.sh';脚本先用iverilog -g2012与vvp执行协议测试,再依次执行sta -no_init -exit baseline.tcl、false_path.tcl、multicycle.tcl。 - 适用边界:所有延迟来自教学 Liberty 的标量值,不包含互连、转换时间查表、工艺角和片上偏差;结论用于解释 SDC 语义与报告核验,不代替真实 PDK 下的时序签核。
- 版本边界:OpenSTA 2.0.17 无
report_exceptions命令,本次以同一起讫对象的report_checks输出验证;支持该命令的其他版本还应补看例外清单。
这一篇在知识体系里的位置
静态时序分析 STA 入门 建立启动沿、捕获沿和 slack 的基本概念,SDC 编写流程 负责把时钟、边界与例外组织成完整约束。本文继续向下回答「哪些路径允许例外、例外后检查沿应该在哪里」;需要扩大审计范围时,衔接 false path 审计 与 多周期路径约束。若边界问题来自片外器件而非路径例外,则转到 OpenSTA 虚拟时钟做板级 IO 时序预算,分别核算输入与输出的 max/min 合同。
总结
OpenSTA false path 与 multicycle 约束决策的起点是功能协议,不是 slack 颜色。false path 适用于已经由功能暂停、模式切换或其他机制保证不参与有效采样的路径,它会同时移除 setup 与 hold 检查;multicycle 适用于发射端与捕获端确实按同一相位每 N 拍更新一次的数据路径,同频同相同边沿场景通常用 setup N 配合 hold N−1。本次实现用 run_en 划出配置维护窗口,并用翻转相位保证中间沿不覆盖数据。实测中,配置 false path 让目标路径从报告中消失而不影响数据支路;双拍约束把数据捕获沿从 0.60 ns 移到 1.20 ns,setup slack 从 −0.30 ns 变为 0.30 ns,hold 在补 hold 1 后保持 0.80 ns。最终验收必须同时看例外作用范围、目标路径和 max/min 检查沿,任何不能由微架构协议解释的放宽都应退回设计重新确认。