SV 枚举类型转换:非法值 cast 的运行时行为、$cast 防护与 .name() 调试技巧
更新时间:2026-10-04。SystemVerilog 的枚举(enum)是测试平台和 RTL 里使用频率最高的类型之一:状态机状态、总线命令编码、配置模式,几乎无处不在。枚举带来的最大收益是「可读性」——波形和日志里看到
IDLE、BUSY比看到2'b00、2'b01直观得多。但这个收益有个前提:枚举变量里装的值必须是声明过的合法成员。一旦用一个声明外的整数给它赋值,仿真器不会拦你,日志里的名字却悄悄变成空串,case 语句静默走不到任何分支——这是 SV 语言陷阱里出现率极高的一类。站内的 SV 动态类型检查 讲了$cast在类句柄上的通用机制,unique/priority case 检查 讲了 case 分支完备性的防护,这一篇聚焦枚举场景:两种 cast 的运行时差异、非法值的调试手法,以及.name()这个被低估的内建方法。
本文要回答的问题
- 静态 cast(
type'(expr))和$cast对枚举的行为差异是什么,非法值各自会怎样? - 枚举变量被塞进非法值后,仿真里有哪些可观测的症状?
.name()、.first()/.next()这些枚举内建方法在调试里怎么用?- 测试平台里给枚举变量赋值,应该遵守什么样的防护纪律?
一、两种 cast 的分水岭:检查还是不检查
SV 给枚举提供两条转换路径,行为差异巨大,而很多工程师只用过第一条。
第一条是静态 cast:state_e'(some_int)。它是编译期/求值期的纯位模式转换——把右边的整数按枚举基类型的位宽截断或扩展,然后直接装进枚举变量,不做任何合法性检查。some_int 是 7 而枚举只声明了 0 到 3?照装不误,仿真器一声不吭。
第二条是系统函数 $cast:$cast(state_var, some_int)。它在运行时检查右边的值是否落在枚举的合法成员集合里:合法则赋值并返回 1;非法则不赋值(目标变量保持原值)、返回 0,配合 if 或断言就能把非法转换当场拦下。
typedef enum logic [1:0] {IDLE, REQ, GRANT, DONE} state_e;
state_e st;
int raw;

initial begin
  raw = 7;                       // 超出枚举范围
  st = state_e'(raw);            // 静态 cast:强行装入,st = 2'b11 的"非法态"
  $display("st.name() = '%s'", st.name());   // 输出空串!

  st = IDLE;                     // 复位到已知态
  if (!$cast(st, raw))           // $cast:非法值被拒绝,st 仍是 IDLE
    $error("非法枚举值 %0d 被拒绝", raw);
end
这段代码是全文的核心实验:同一个 raw = 7,静态 cast 让 st 变成「位模式是 3、但 3 不在成员表里的幽灵值」,.name() 返回空字符串;$cast 则把这次非法转换变成一次可捕捉的失败,目标变量毫发无损。

上图把两条路径并排摆开:静态 cast 是「不检查的快车道」,非法值顺着它流进枚举变量,变成下游日志空串、case 落空这些隔了好几层的症状;$cast 是「带闸门的慢车道」,非法值在转换这一拍就被拦下,错误位置与错误原因重合。调试成本的高低,就在这个「错误在哪一拍暴露」上。
二、非法值入枚举后的三个典型症状
幽灵值装进枚举变量之后,仿真不会停,但会在三个地方留下指纹,认识它们能把排查时间从半天压到十分钟。
症状一,.name() 返回空串。.name() 是枚举的内建方法,返回当前值对应成员的名字字符串;值不在成员表里时返回空字符串 ""。很多测试平台的日志宏是 $display("state=%s", st.name()),幽灵值下日志里 state 后面直接空白——如果下游脚本靠正则解析日志提取状态转移序列,这个空串还会让解析错位,报错位置离事故源头十万八千里。
症状二,case 语句静默落空。case (st) 罗列了四个合法成员分支,幽灵值一个都不匹配;如果没有 default 分支,整个 case 什么都不执行——状态机停在原地,激励还在灌,波形看起来像「DUT 挂死」,实际上是 testbench 侧的比较逻辑被绕过了。这正是 unique/priority case 检查 反复强调 default 加 $error 的原因之一:default 分支是幽灵值唯一的落网点。
症状三,覆盖率 bins 出现意外空洞或溢出。功能覆盖率里 coverpoint st 会自动按枚举成员建 bins,幽灵值落在所有 bins 之外;如果声明了 illegal_bins,它会触发非法命中——这其实是把症状变成了警报,是好事情。怕的是没声明 illegal_bins,覆盖率报告上四个合法 bins 全满,看起来收齐了,实际有一大块时间 DUT 跑在幽灵态。
| 症状 | 表面现象 | 根因位置 | 防护手段 |
|---|---|---|---|
.name() 空串 | 日志 state 字段空白、解析脚本错位 | 上游静态 cast 塞入非法值 | 赋值一律走 $cast |
| case 静默落空 | 状态机「挂死」、无分支执行 | 幽灵值不匹配任何成员 | default 分支加 $error |
| 覆盖率异常 | bins 全满但行为缺失,或 illegal_bins 命中 | 幽灵态时间被隐藏 | 声明 illegal_bins |
三、.name() 与枚举遍历:调试的两把瑞士刀
.name() 不只是日志美化的工具,它在调试里有两个实战用法。
用法一,做廉价的一致性断言。在 scoreboard 或 monitor 的关键路径上插一行 if (st.name() == "") $error(...)——等价于零成本地给枚举变量加了一个持续的合法性看门狗,任何路径进来的幽灵值都会在第一次被观测时被抓到。它不需要引入断言语法,在纯类环境里也能用。
用法二,配合遍历方法穷举枚举空间。枚举内建了一组遍历方法:.first() 返回第一个成员、.last() 返回最后一个、.next() 返回当前值的下一个成员(到末尾回绕)、.num() 返回成员总数。下面的写法可以把枚举的所有合法值逐个喂给 DUT,做合法空间的完备遍历:
state_e s = s.first();
forever begin
  drive_one_state(s);
  if (s == s.last()) break;
  s = s.next();
end这套遍历在写配置类寄存器的扫掠测试、枚举型命令的穷举激励时非常顺手,且天然免疫幽灵值——.next() 只在合法成员之间走,永远不会把变量带进未声明的位模式。对比之下,用 for (int i = 0; i <= MAX; i++) st = state_e'(i) 的写法,一旦枚举声明改过而循环上界没同步改,就又回到静态 cast 塞幽灵值的老路上。
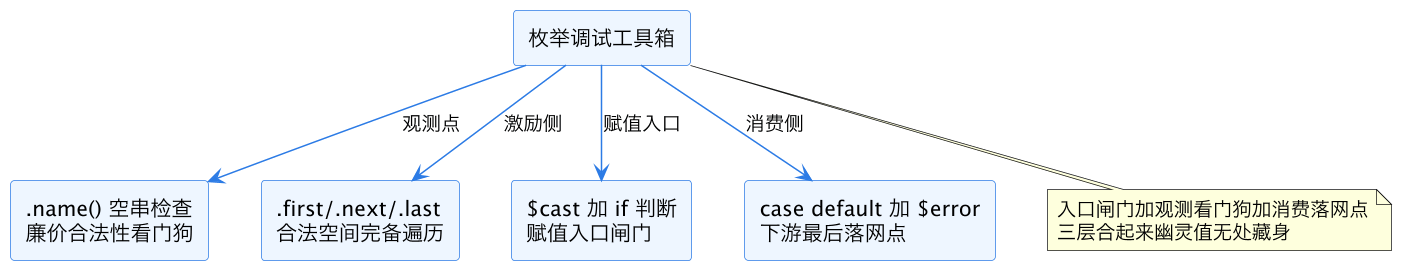
这张图把前面散落的手段组织成三层防线:$cast 守赋值入口,让幽灵值进不来;.name() 空串检查做观测看门狗,万一进来第一次被读到就报警;case 的 default 分支是消费侧的最后落网点。三层各自独立、互相兜底——单靠任何一层都有漏网路径(比如 RTL 内部 X 传播进枚举信号,不是 testbench 赋值产生的,入口闸门就管不到),组合起来才闭环。关于 4 态值与 X 在枚举比较里的传播细节,可以对照 SV 二态四态与 X/Z 传播 一起看,那里的 casez/casex 讨论和枚举幽灵值是同一族问题。
四、防护纪律:让非法转换没有生存空间
把经验落成四条可以写进团队编码规范的纪律。
第一,测试平台里凡是「整数到枚举」的转换,一律用 $cast 并检查返回值,要么 if (!$cast(...)) $fatal,要么包一层带错误消息的转换函数。唯一例外是性能极敏感的热点路径且输入已被上游证明合法——这种例外要加注释说明依据。
第二,RTL 里枚举信号的赋值保留静态 cast 是可接受的,但要配 SVA 断言兜底。RTL 综合对 $cast 的支持有限,所以 RTL 侧常见 state <= state_e'(nxt);对应的补偿是加一条并发断言 assert (st inside {IDLE, REQ, GRANT, DONE}),用断言替代运行时检查。断言的写法细节见 SVA 断言实践。
第三,所有枚举 case 必须带 default 分支且 default 里有动作——至少 $error,关键状态机直接 $fatal。空 default 比没有 default 更糟,它给人「防护过」的错觉。
第四,功能覆盖率的枚举 coverpoint 显式声明 illegal_bins,把幽灵值从「静默的覆盖率盲区」变成「回归报告里的红色条目」。覆盖率 bins 的合法/非法设计思路可参见 覆盖率 bins 与 illegal/ignore 设计。
四条纪律的共同哲学和本文开头一致:非法值本身不可怕,可怕的是它静默通过。所有防护手段做的事情只有一件——把静默变成噪声,把噪声放在离根因最近的地方。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下 SV 语言陷阱线的一篇 L 层长尾文,主关键词 SV 枚举类型转换。向上承接 SystemVerilog 测试平台基础 的类型系统入门和 SV 动态类型检查 的 $cast 通用机制,把 $cast 从类句柄场景延伸到枚举场景。横向与 unique/priority case 检查(case 完备性防护)、SV 二态四态与 X/Z 传播(非法值的另一来源)互为补充。向下,枚举状态机的场景实战可接 FSM 状态转移验证。
总结
SV 枚举类型转换的核心坑是静态 cast 对非法整数不做任何检查、把幽灵值静默塞进枚举变量,随后以 .name() 空串、case 落空、覆盖率盲区三种远离根因的症状发作;正确姿势是测试平台一律用 $cast 加返回值检查守住赋值入口,RTL 侧保留静态 cast 但用 inside 断言兜底,再配 .name() 空串看门狗、case default 报警和 illegal_bins 三道下游防线,让任何非法转换都在离根因最近的那一拍暴露——枚举的价值在于可读性,而可读性的前提是变量里装的永远是有名字的值。