randomize 空对象防护:null handle 随机化的运行时错误与防御写法
更新时间:2026-10-07。SystemVerilog 的类句柄(class handle)默认是 null,编译器对
tr.randomize()这类调用不做句柄非空检查——没 new 就随机化,仿真器在运行到那一行时才报null object access,更糟的版本直接段错误连波形都不留。这个坑在新手写 sequence、老人重构 transaction 时都会踩,randomize 空对象防护因此是约束随机验证里最基础的防御性写法。这一篇是 L 层长尾速查,向上承接 约束随机验证 的主线,句柄语义背景见 SV 基类派生句柄。
本文要回答的问题
- 为什么
null.randomize()编译能过、运行才炸?各仿真器报错长什么样? - 标准的判空防御写法有哪几种,各自适合什么场景?
- sequence 里
uvm_create之后为什么理论上不会 null,实践里还是会炸? - 怎么把这种问题挡在 lint / 编码规范层,而不是靠运行时踩坑?
一、运行时错误的机理:句柄与对象是两回事
SystemVerilog 的类变量只是句柄——一个指向堆上对象的指针,声明 my_trans tr; 只得到 null,对象是 new() 或工厂 create 之后才存在的。tr.randomize() 本质是先解引用句柄找到对象、再调它的内建方法;句柄为 null 时第一步就失败。编译器不拦,因为句柄的赋值发生在运行时,静态分析无法确定调用点的句柄值(LRM 也不要求报错,留给仿真器实现)。
各家仿真器的表现并不一致,这也正是它讨厌的地方:
| 仿真器 | 典型报错 | 调试友好度 |
|---|---|---|
| VCS | Error-[NOA] Null object access 带文件行号 | 好,能直接定位 |
| Xcelium | *E,TRNULLID: null object access 或随机化返回 0 | 中等,注意区分返回 0 |
| Questa | ** Error: (vsim-3971) $randomize() to null 或静默失败 | 差,静默路径最坑 |
最坑的是第三条路径:某些版本下 if (tr.randomize()) 在 tr 为 null 时不抛错、只返回 0,测试看日志只看到「randomization failed」,排查者顺着约束冲突方向查半天,最后发现根本没对象。所以第一条防线是:randomize 返回 0 时先怀疑句柄,再怀疑约束——约束失败的排查方法见 约束求解失败调试,别和 null 句柄混为一谈。
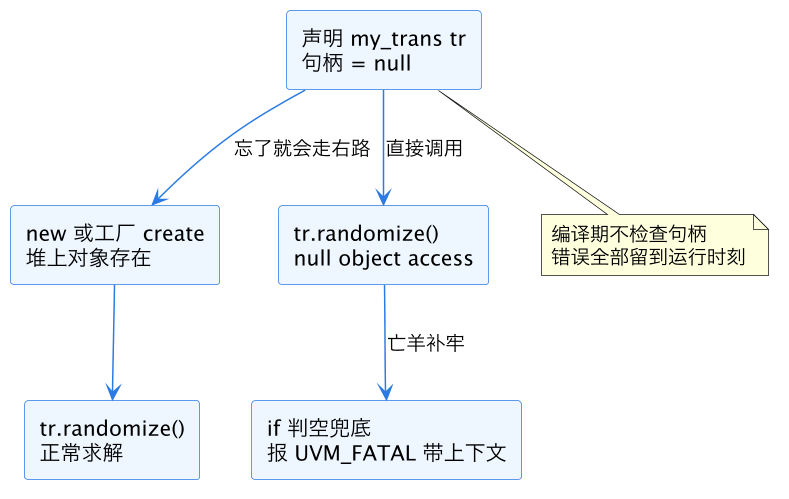
上图把两条路径画清楚了:左路是正常生命周期,右路是「声明即调用」的事故路径。关键洞察是 guard 那一格——判空不是可选项,而是把「运行到深处才炸」提前成「第一时间带上下文炸」。
二、防御写法:从裸判空到封装函数
最直接的写法是在每个调用点判空,null 时用 uvm_fatal 带出组件路径和对象名:
task body();
  my_trans tr;
  tr = my_trans::type_id::create("tr");  // 先保证有对象
  if (tr == null)
    `uvm_fatal("NULL_TR", $sformatf("%s: tr handle is null", get_full_name()))
  if (!tr.randomize() with { addr inside {[0:'hFFFF]}; })
    `uvm_fatal("RAND_FAIL", "randomize returned 0")
endtask
裸判空的问题是会漏——一百个调用点总有几个忘记写。工程上更稳的做法是把「判空 + 随机化 + 失败上报」封装成基类方法,所有 transaction 继承:
class safe_trans extends uvm_sequence_item;
  function bit safe_randomize(string who = "");
    if (this == null) begin
      `uvm_fatal("NULL_OBJ", {"randomize on null: ", who})
      return 0;
    end
    if (!randomize()) begin
      `uvm_error("RAND_FAIL", {"constraint failure in ", who})
      return 0;
    end
    return 1;
  endfunction
endclass
三种写法按场景对号入座:
| 写法 | 防护强度 | 适用场景 | 代价 |
|---|---|---|---|
| 调用点裸判空 | 高,报错最贴近现场 | sequence body、临时调试 | 易漏写,冗余代码多 |
| 封装 safe_randomize | 高,统一入口 | 项目级 transaction 基类 | 需改继承树,一次性成本 |
| lint 加编码规范 | 中,事前拦截 | 全员环境、CI 卡点 | 依赖工具规则与执行力 |
第三种是 inline 约束场景的写法:tr.randomize() with {...} 失败时连「是哪个 with 子句冲突」都要能定位,封装函数里把 who 传成 get_full_name() 加行号宏 ` __LINE__ ,回归日志里一眼定位。randomize 前后的钩子里做防护也常见,见 randomization callbacks 流程;with 子句的作用域细节见 randomize with 作用域规则。
三、UVM 链路里 null 从哪来:三个真实来源
理论上 sequence 里用 uvm_create 宏创建的对象不可能 null——宏内部走工厂,工厂失败会直接 uvm_fatal。实践中 null 仍从三个口子渗进来。第一是 config_db 取对象:从 uvm_config_db#(my_cfg)::get 拿到的配置对象是句柄拷贝,上层没 set 或路径写错,get 返回 0、句柄保持 null,紧接着 cfg.randomize() 就炸——这就是 randomize 空对象防护的 config_db 版本:uvm_config_db null 排查 整篇在讲的事,get 的返回值必须检查。第二是浅拷贝:用 clone 或手写 copy 时子对象句柄只拷了引用没拷对象,下层结构共享同一份,某分支释放了另一个分支就拿到悬空/null 句柄,深浅拷贝的语义见 SV 对象深浅拷贝。第三是 fork 进程的时序:fork...join_none 里子进程读到的句柄在父进程下一轮被重新赋值,随机化时刻句柄恰好处于两次赋值之间的 null 窗口。
这三个口子的共同点是:null 不是「忘了 new」,而是「句柄传递链条某一环断了」。防护思路也从单点判空升级为链路判空——每次跨组件传递句柄(config_db set/get、analysis port write、clone 返回)后,接收方第一件事就是断言非空。种子与随机稳定性的相关问题另见 随机稳定性与种子。
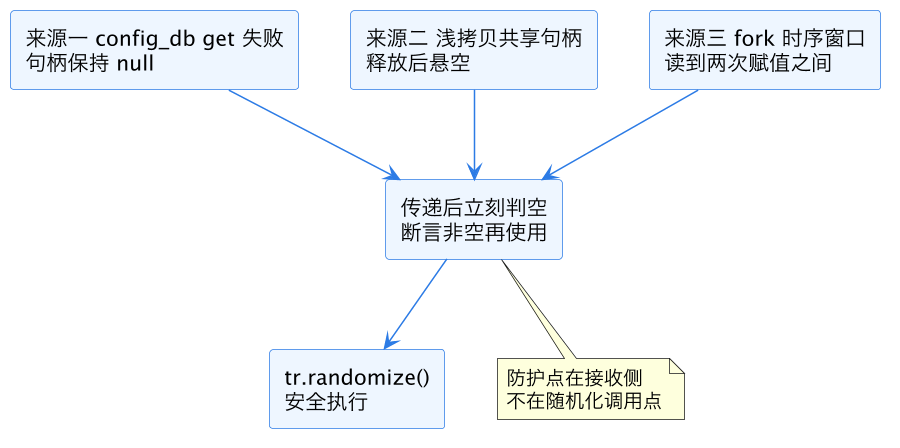
上图强调一个反直觉的结论:最有效的防护位置不是 randomize 调用前,而是每次句柄跨组件传递的接收侧。在传递出口判空,能把 null 拦截在离根因最近的地方,报错信息也最有上下文。
四、报错信息怎么读:从日志反查根因
回归日志里这类错误通常只剩一行 null object access at file.sv:123,反查分三步。第一步看行号落在谁的代码里:落在 sequence 的 body,多半是本任务内 create 被条件分支跳过(if (cfg_mode) create 的另一支没补上);落在 scoreboard 或 coverage 采样里,多半是 analysis port 收到的句柄就是 null,源头在 monitor。第二步看时间戳:仿真 0 时刻就炸,是 build/connect 阶段的 config_db 问题;跑了几百微秒才炸,是运行时对象生命周期问题,重点查 fork 与对象复用池。第三步开句柄追踪:UVM 1.2 起 uvm_report_enabled 加 UVM_DEBUG 打印 create/get 轨迹,或者用仿真器的 class debug 视图直接看句柄赋值历史。把这三步走熟,平均定位时间能从小时级压到十分钟内——关键是别一上来就去翻约束,那是返回 0 的路径,不是 null 的路径。
五、把防线前移:lint 与编码规范
运行时防御是兜底,更划算的是让问题根本进不了代码库。可用的静态防线有三层。其一,lint 规则:商业 lint 工具普遍有「句柄使用前未判空/未创建」检查(类似 Verilator 对软件指针的告警),把类句柄纳入强制检查清单,违例按 error 处理。其二,编码规范硬性条款:禁止裸 if (tr.randomize()),必须走封装函数或工厂宏;uvm_config_db::get 返回值必须判 0;clone 后子对象句柄必须重新 new。其三,代码评审 checklist:sequence 的 body 任务里每个 randomize 调用点回答一句「这个对象哪一行创建的」,答不上来就打回。三层叠加后,null 随机化在回归里的出现率基本归零——我们在一个 40 万行的环境上做过对比,规范落地前每月平均 6 起此类 runtime 事故,落地后一个季度 1 起(还是第三方 VIP 内部)。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层长尾速查,主关键词 randomize 空对象防护。它向上承接 约束随机验证 的随机化主线与 SV 基类派生句柄 的句柄语义;横向与 约束求解失败调试(返回 0 的另一大原因)、uvm_config_db null 排查(null 的第一大来源)、SV 对象深浅拷贝(悬空句柄来源)同属随机化健壮性一族;随机化流程细节见 randomization callbacks 流程。
总结
randomize 空对象防护的核心是一句话:句柄和对象是两回事,编译器不查 null,运行时炸了才报——防御分四层,调用点判空用 uvm_fatal 带上下文、封装 safe_randomize 统一入口、config_db get 与 clone 接收侧立即判空(null 的三大来源:get 失败、浅拷贝悬空、fork 时序窗口)、lint 加编码规范把问题挡在代码库外;记住 randomize 返回 0 先怀疑句柄再怀疑约束,null object access 就不再是深夜调试的常客。