CAN 错误被动状态:TEC/REC 阈值、状态迁移条件与验证用例设计速查
更新时间:2026-10-07。CAN(Controller Area Network,控制器局域网总线)靠一套分布式的故障界定机制保证「坏节点不拖垮总线」:每个节点维护发送错误计数器 TEC(Transmit Error Counter)和接收错误计数器 REC(Receive Error Counter),按计数器取值在错误主动、CAN 错误被动状态、总线关闭三态之间迁移。验证侧的任务是把每一条迁移边、每一档计数器增减、每个状态下节点的行为差异全部钉死——迁移条件错一格,整车的故障隔离就失效。这一篇是 L 层速查。错误帧本身的位级格式见 CAN 错误帧验证,注错手段的通用策略见 UVM 错误注入策略。
本文要回答的问题
- TEC、REC 各记什么,什么事件让它们加 8、加 1、减 1?
- 错误主动到 CAN 错误被动状态的迁移条件是什么,被动到总线关闭呢?
- 被动状态下节点的行为与主动状态差在哪,checker 怎么区分?
- 验证环境怎么把节点快速推到目标状态,回归怎么覆盖三态迁移图?
一、两个计数器与三态划分
CAN 协议(ISO 11898-1)把每个节点的错误状态用 TEC、REC 两个 8 位计数器定义:
| 状态 | 进入条件 | 该状态下的行为 |
|---|---|---|
| 错误主动(Error Active) | TEC ≤ 127 且 REC ≤ 127 | 检出错误立即发主动错误帧(6 个显性位),打断全场 |
| CAN 错误被动状态(Error Passive) | TEC > 127 或 REC > 127 | 只发被动错误帧(6 个隐性位),不干扰总线;帧间多等 8 位挂起时间 |
| 总线关闭(Bus Off) | TEC > 255 | 脱离总线,收发全停,等恢复序列 |
注意三个细节。第一,被动的判定是「或」关系:TEC 或 REC 任一过线就进被动,不要求同时。第二,总线关闭只看 TEC——REC 涨到天上也不会 bus off,协议认为「只收不对的节点」危害小于「发不出去还硬发的节点」。第三,被动节点在错误帧之后、再次参与仲裁之前要插入 8 个隐性位的 suspend transmission(挂起发送),这是被动态独有的时序特征,也是示波器和 monitor 上最直观的判据。
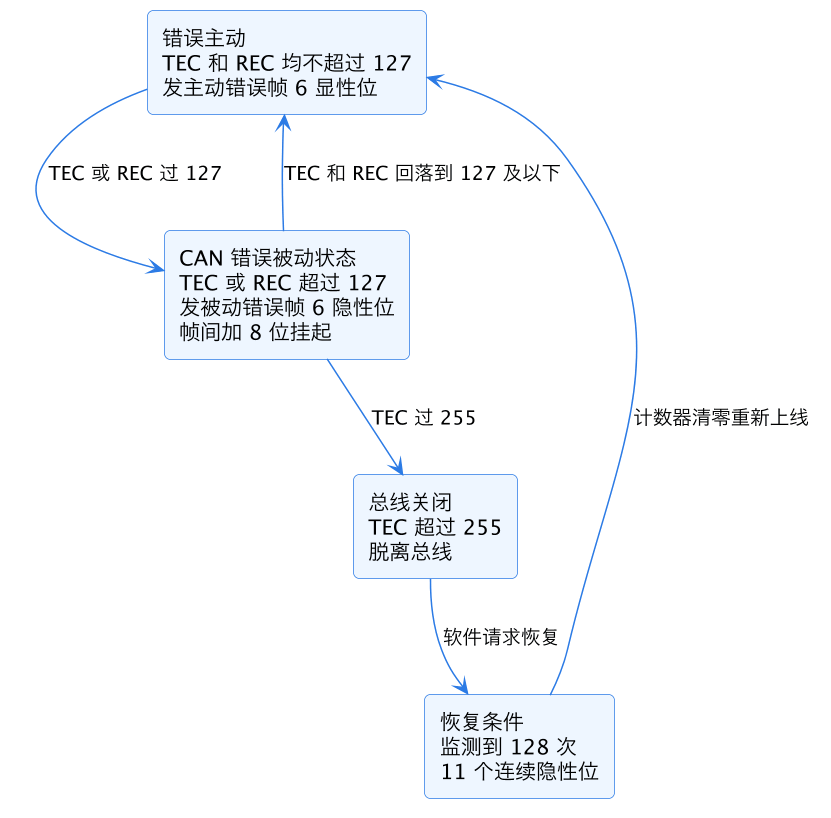
上图是三态迁移骨架:进被动看「或」,回主动要求两个计数器都回到 127 及以下,进 bus off 只看 TEC。恢复路径不是协议状态机的自动迁移,而是软件触发加 128×11 隐性位的监测,DUT 实现里这一段状态机差异最大,验证要单独盯。
二、计数器增减规则:不对称是核心
TEC、REC 的增减极不对称,这是 CAN 故障界定「快隔离、慢恢复」设计哲学的体现。发送方检出自己发送错误时 TEC 加 8;接收方检出错误时 REC 加 1(若接收方在发主动错误帧时又检出错误,REC 加 8);发送成功一帧 TEC 减 1,接收成功一帧 REC 减 1。减到 0 为止,加到 255 封顶。
算一笔账就有体感:一个持续发错帧的节点,TEC 每帧 +8、偶尔成功一帧 -1,大约 16 帧就从 0 冲到 128 进被动,再 16 帧冲到 256 进 bus off——总共 32 帧、毫秒级就完成隔离。而恢复方向:被动节点老老实实收发,每成功一帧只减 1,从 128 降回 127 以下要几十帧净成功。验证环境里要复现「进被动」,最省事的做法不是等自然错误,而是让总线上另一个节点(或 VIP 的干扰口)对被测节点的每一帧都打破坏——比如 CRC 域翻转一位、或在该节点发送期间注入位错误,16 帧左右即可进被动。
还有一条易漏的边界:REC 在 128 到 255 之间时,若节点成功接收一帧,REC 减 1;但当 REC 处于被动区间且节点收到一帧「错误帧之后跟了过多显性位」的场景,协议有额外的 REC 调整细则。DUT 的计数器实现若把「加 8 条件」和「加 1 条件」的优先级写反,就会出现 REC 慢涨或跳涨,这类 bug 只在精确计数的 checker 下暴露——monitor 必须对每一帧结束后的 TEC/REC 期望值建模,与 DUT 寄存器回读值比对,断言写法参照 SVA 断言实践。
三、被动状态下的行为差异与 checker 要点
CAN 错误被动状态不是「报错多了的标志位」,它改变节点在总线上的实际行为,checker 至少要钉住四条。
第一,错误帧形态。被动节点检出错误后发被动错误帧:6 个隐性位错误标志,叠在总线上完全看不见(别的节点若无错误,总线保持隐性)。如果 DUT 在被动状态下还在总线上打出显性错误标志,说明状态机或错误帧发生器有 bug——monitor 侧用「状态寄存器为被动 ⇒ 错误期间总线无 6 连显性」这条蕴含断言即可抓住。
第二,挂起发送。被动节点发完一帧或发完错误帧后,必须在正常的帧间间隔(3 位间歇场)之外再等 8 个隐性位才允许发起下一次仲裁。验证在背靠背帧场景下量这个间隔:被动节点的帧起点到上一帧结束的距离应比主动节点多 8 位时间。这一条直接决定总线利用率模型,漏检它 DUT 会在被动状态下抢占总线,违背「让贤」设计。
第三,仲裁与 ACK 行为不变。被动只是错误反应收敛,正常收发、位填充、ACK 应答全部照旧——回归里要有一组「被动状态下正常通信功能」用例,防止修复错误帧逻辑时误伤数据通路。
第四,状态回退的瞬时一致性。TEC/REC 随成功帧递减,当两者都回到 127 及以下时状态应立即翻回主动,下一帧的错误反应就要恢复成主动错误帧。checker 用「计数器跨阈值的下一帧错误标志形态」做 transition 检查,coverage 侧建状态迁移 bin,写法见 covergroup transition bins。
四、注错手段与回归矩阵
把节点推到目标状态的手段按可控性排三档。最粗的是物理层干扰:VIP 或故障注入单元在指定位时间把总线钳成显性(制造位错误)或破坏 CRC,优点是真实、覆盖发送路径,缺点是要逐帧对齐。中间档是寄存器侧直写:很多 CAN 控制器 IP 提供 TEC/REC 的软件读写口或调试口,验证初始化阶段直接把 TEC 写成 126,再让节点发一帧坏帧,+8 即跨阈——一条用例就能把「刚好 127 不进被动、128 必进」的边界钉死。最细的是 force 内部信号,只在白盒断言调试用,不进回归。
回归矩阵建议按「状态 × 事件」铺开:三个状态各自下注入位错误、格式错误、ACK 错误、CRC 错误四类注错,观察计数器变化与错误帧形态;迁移边上做边界定向(TEC 127→128、255→256、REC 127→128);恢复路径做 bus off 后的 128×11 隐性位计数检查。错误帧各位段的时序细节对照 CAN 错误帧验证,注错用例的复用框架见 UVM 错误注入策略。覆盖率收尾时确认三态六条迁移边全部命中,CAN 错误被动状态相关的计数器边界(126/127/128、254/255/256)各有专用 bin。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层速查,主关键词 CAN 错误被动状态。它向上承接 SVA 断言实践 的 checker 写法与 UVM sequence、driver 与 scoreboard 的数据通路比对框架;横向与 CAN 错误帧验证(错误帧位级格式)、CAN FD BRS 阶段验证(CAN FD 变速段)、UVM 错误注入策略(注错手段族)同属 CAN 总线验证族;计数器边界的覆盖率写法见 covergroup transition bins。
总结
CAN 错误被动状态的判定就一条:TEC 或 REC 任一过 127,节点从此只发隐性被动错误帧、帧间多等 8 位挂起;TEC 过 255 直接总线关闭,恢复要软件触发加 128 次 11 连隐性位。验证盯住三件事——计数器「错发 +8、错收 +1、成功 -1」的不对称增减在每条迁移边上逐帧比对,被动状态下错误帧形态与挂起时间的行为断言,以及 127/128、255/256 边界的定向用例与 transition 覆盖——把三态六边全部钉死,CAN 错误被动状态到总线关闭的故障界定链路才算验透。