门级网表评审检查清单:18 项核对与填写示范
门级网表评审检查清单用于确认「这一份网表能否进入下一流程」,而不是要求所有设计长成同一种结构。评审对象可能是综合后网表、插入扫描链后的网表,也可能已经带有时钟树和物理单元;只有绑定来源、版本与配套约束,结论才有意义。接口行为需要回看规格时,可结合 寄存器映射表模板 对照。
本文要回答的问题:门级网表评审检查清单怎么用
- 18 项检查分别要留下什么证据,哪些结果不能直接判通过?
- 综合、DFT 与后端网表的适用项怎样区分?
- 黑盒、层级、未解析单元和有意悬空怎样记录才不算漏检?
- 一份填写后的评审记录应包含哪些版本与结论?
一、先固定对象,再按 18 项清单逐项签字
门级网表由标准单元、宏单元及其实例连接组成,已经不再只描述寄存器传输级行为。评审时先给每份网表一个唯一身份,再核对功能结构、特殊单元和交付闭包。不能用「工具跑完了」代替人工判断,也不能把报告中的零警告当作零风险。
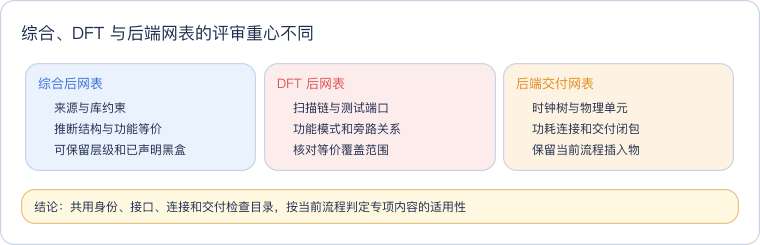
读这张图要抓住流程差异:综合后网表重点核对推断结构,DFT 后网表增加扫描与测试模式,后端交付网表再核对物理插入物和交付闭包。三栏共用后面的 18 项目录,任一项不适用都要写流程依据;存疑项进入遗留清单,不得用空白表示通过。下面整块可复制为评审记录。
# 门级网表评审检查清单

项目:<名称>;网表标识:<路径或制品编号>;评审日期:<YYYY-MM-DD>
来源流程:<综合/DFT/后端>;RTL 基线:<提交号>;约束基线:<版本>
评审人:<姓名>;结论:<通过/有条件通过/退回>

| # | 检查项 | 核对内容与证据 | 结论 | 证据位置/遗留编号 |
|---|---|---|---|---|
| 1 | 网表来源 | 生成阶段、工具及版本、脚本与命令配置可追溯 | <通过/不通过/NA> | <位置> |
| 2 | 版本一致性 | 网表、RTL、UPF/SDC、库和脚本属于同一发布基线 | <结论> | <位置> |
| 3 | 库与约束一致性 | 单元库、宏库、PVT 角、时序约束与目标流程匹配 | <结论> | <位置> |
| 4 | 顶层与端口 | 顶层唯一;端口名、方向、位宽、顺序及未用端口符合接口约定 | <结论> | <位置> |
| 5 | 层级与黑盒 | 保留层级符合集成约定;黑盒有归属、接口模型和后续补齐计划 | <结论> | <位置> |
| 6 | 未解析单元 | 区分允许黑盒、宏模型和真正缺失引用;无意外未解析实例 | <结论> | <位置> |
| 7 | 多驱动 | 非三态网络无多驱动;合法三态/有线连接有明确说明 | <结论> | <位置> |
| 8 | 悬空连接 | 输入悬空、输出未接和常量连接逐项确认;有意项写明原因 | <结论> | <位置> |
| 9 | 锁存器 | 无意 latch 为零;有意 latch 列位置、功能与验证依据 | <结论> | <位置> |
| 10 | 组合环 | 无未切断组合反馈;保留环有时序/功能处理及批准记录 | <结论> | <位置> |
| 11 | 时钟与复位 | 时钟来源、门控、生成时钟、复位极性及同步/异步关系符合规格 | <结论> | <位置> |
| 12 | CDC 特殊单元 | 跨时钟域路径上的同步器、握手和隔离单元位置及类型正确 | <结论> | <位置> |
| 13 | DFT 与 MBIST | 扫描链、测试端口、压缩逻辑、MBIST 控制器及旁路关系符合架构 | <结论> | <位置> |
| 14 | 功耗单元 | 电平转换器、隔离单元、保持寄存器和电源开关归属正确 | <结论> | <位置> |
| 15 | 物理插入单元 | 时钟树、缓冲器、tap/endcap/tie 等由当前流程负责且不被误删 | <结论> | <位置> |
| 16 | 等价性 | 明确参考设计与实现设计;功能等价结论覆盖当前版本和工作模式 | <结论> | <位置> |
| 17 | 交付包完整性 | 网表、库清单、约束、UPF、接口说明、校验值和读入脚本齐全 | <结论> | <位置> |
| 18 | 评审关闭 | 所有退回项有责任人、期限和复审结论;发布制品不可被原位覆盖 | <结论> | <位置> |

批准:<姓名/日期>;有条件通过的放行范围:<范围>;遗留项:<编号列表或无>
这里的「证据位置」应指向团队实际保存的报告、配置或评审记录,不要在清单里虚构工具结论。第 16 项也不等于只写一句「等价通过」:若存在扫描测试、低功耗或旁路模式,应说明等价检查覆盖哪一种功能视图。
二、不同流程只审当前阶段已经存在的内容
18 项是统一目录,不是所有网表都要同时满足相同判据。综合网表通常保留设计层级,后端网表可能扁平化;第三方 IP 可以合法黑盒,自研模块意外变成黑盒则必须退回。反过来,为「看着整齐」强行扁平化,会破坏调试定位、层级约束和增量复用。
| 流程对象 | 必查重点 | 可以合法存在 | 不应误报为通过 |
|---|---|---|---|
| 综合后网表 | 来源、库约束、推断结构、等价性 | 设计层级、已声明 IP 黑盒 | 缺失模型被当成普通黑盒 |
| DFT/MBIST 后网表 | 扫描与测试模式、旁路、等价范围 | 测试端口、扫描链、MBIST 单元 | 只验证测试模式而遗漏功能模式 |
| 后端交付网表 | 时钟树、物理单元、功耗连接、交付闭包 | 物理单元、扁平化或部分层级 | 把物理插入单元当多余逻辑删除 |
CDC 是时钟域交叉(Clock Domain Crossing)的缩写;DFT 指可测试性设计,MBIST 指存储器内建自测试。这些单元往往由专项步骤插入,评审应检查其归属与连接,而不是看到 RTL 中没有对应实例就判为错误。
这条主线强调先定版再下结论:结构核对不能只数警告,证据归集也不能替代评审判断。若第 18 项要求改版,应生成新网表标识并重新核对受影响项,避免文件已经变化而评审单仍写「通过」。
三、填写示范:一份 DFT 后网表的评审摘录
以下示范只展示记录方式,不代替具体项目的真实报告。假设 soc_core 已完成扫描插入,当前评审只覆盖功能模式与扫描结构的交接,尚未进入时钟树综合,因此第 15 项中的时钟树部分不适用,但 tie 单元仍需确认。
项目:sensor_soc;网表标识:soc_core_dft_v1.3;评审日期:2026-10-31
来源流程:DFT;RTL 基线:rtl-2026.10.4;约束基线:sdc-v1.3
评审人:张某;结论:有条件通过

| # | 检查项 | 核对内容与证据 | 结论 | 证据位置/遗留编号 |
|---|---|---|---|---|
| 1 | 网表来源 | 综合 v1.2 后插入扫描,脚本与库版本已登记 | 通过 | dft/manifest |
| 5 | 层级与黑盒 | 保留 cpu、mem_ctrl 层级;两处 vendor macro 为已声明黑盒 | 通过 | ip/blackbox-list |
| 6 | 未解析单元 | 两个宏均有接口模型,无自研模块缺失引用 | 通过 | link-review |
| 8 | 悬空连接 | scan_out[3] 预留未接,顶层测试封装接收;其余待复核 | 有条件通过 | NR-08 |
| 12 | CDC 特殊单元 | 三个异步入口使用已批准同步器,隔离关系另见功耗清单 | 通过 | cdc/instance-map |
| 13 | DFT 与 MBIST | 扫描链和旁路端口符合架构;MBIST 尚未插入 | 通过 | dft/architecture |
| 15 | 物理插入单元 | 时钟树未开始,记 NA;现有 tie 单元不得清理 | NA/通过 | flow-notes |
| 16 | 等价性 | 功能模式参考 rtl-2026.10.4;扫描结构单独核对 | 通过 | equiv/function |
| 18 | 评审关闭 | NR-08 由接口负责人确认,关闭前不得发布后端包 | 有条件通过 | NR-08 |
示范中 MBIST「尚未插入」之所以不阻塞,是因为本阶段不包含该步骤;若流程计划要求已经完成,同一描述就应判退回。第 5、6 项要合起来读:黑盒清单只能解释合法占位,不能替缺失单元开脱。第 8 项保留了明确遗留编号,因此「有条件通过」同时限定了放行范围,并非口头默认接受风险。
这一篇在知识体系里的位置
本篇把综合、DFT 和后端交接中的共同判断固化为一张清单。接口侧可与 寄存器映射表模板 对照地址、位域和复位约定;实现侧再用 寄存器映射表模板与 SystemVerilog 实现对照 回看功能来源。三者分工不同:规格定义行为,实现承接行为,门级网表评审检查清单确认交付对象没有偏离既定基线。
总结
门级网表评审检查清单的关键是同一基线、逐项留证和按流程判定适用性。18 项覆盖网表身份、接口结构、连接缺陷、时钟复位、CDC、DFT/MBIST、功耗与物理单元、等价性和交付关闭;黑盒与保留层级可以合法存在,未解析引用、无意 latch 和组合环不能被默认值掩盖。不适用要写依据,有条件通过要限定范围,任何改版都应重新定版并复审。