SVA 绑定:把断言模块接到 RTL 而不改一行设计代码
本篇是 SVA 系列的工程化篇章。前置阅读见 SVA 断言实战 与 立即断言 vs 并发断言;与本文容易混淆的 断言绑定与覆盖率方法 侧重「绑定之后怎么做覆盖率与 waiver 签核」,本篇则把焦点放在 bind 这个机制本身——怎么写、绑到哪、信号怎么连、参数怎么传。
本文要回答的问题
- bind 语句有哪两种绑定形式,分别绑到什么范围?
- 断言模块的端口怎么和被绑实例的信号对上?没端口行吗?
- 参数化的断言模块怎么通过 bind 传参?
- bind 文件在编译流程里放在哪,综合会不会被污染?
一、为什么断言不直接写进 RTL
最直接的想法是在 RTL 模块内部 assert property(...)。语法完全合法,但工程上很快出问题:设计代码里混入验证意图后,综合工具必须配合 ifdef 或 translate_off 宏小心剥离;IP 交付给客户时断言要不要留、留哪些,变成扯皮话题;同一套检查想在另一个项目复用,得从 RTL 里一条条抠出来。
bind 机制把这个关系反过来:断言写在一个独立的 checker 模块里,再用一条 bind 语句声明「把这个 checker 塞进某个设计实例的内部」。RTL 文件一个字不用改,断言的增删全部集中在 bind 文件和 checker 库里完成。这正是 验证 IP 集成与自研取舍 里商用 VIP 的标准交付形态——你拿到的往往就是一个 checker 模块加一份模板 bind 文件。
从验证方法学的角度看,bind 还解决了一个归属问题:协议检查器本质上是「观测者」,和被测设计是平级关系,既不是 stimulus 也不是 RTL 的一部分。把它写成独立模块、用 bind 挂接,正好把这种「横切关注」从设计里剥离出来。团队分工也因此清晰——设计工程师提交 RTL,验证工程师维护自己的 checker 库和 bind 文件,两边在同一次编译里会合,却互不修改对方的文件。配合 验证计划与覆盖率映射,每条 bind 挂上去的断言都能回溯到验证计划里的一个检查点。
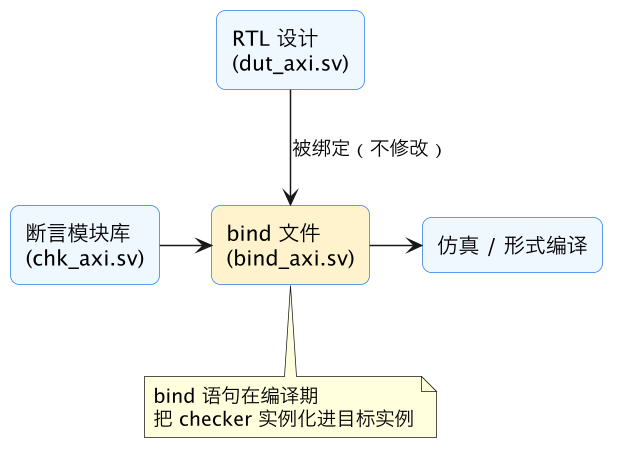
上图是 bind 的连接结构:checker 模块与 RTL 各自独立,bind 文件是唯一认识两边的地方。编译时工具把 bind 展开,等价于在目标实例内部写了一条 checker 实例化语句——只不过这条语句是从外面「注入」的。
二、bind 的两种形式:绑模块还是绑实例
bind 语法有两种形态,差别只在目标写的是什么:
// 形式 1:绑定到模块——dut_axi 的所有实例都会带一个 u_chk
bind dut_axi chk_axi u_chk (
  .clk   (clk),
  .valid (valid),
  .ready (ready)
);

// 形式 2:绑定到具体实例——只有这一条路径下的实例被绑
bind tb_top.u_chip.u_axi0 chk_axi u_chk (
  .clk   (clk),
  .valid (valid),
  .ready (ready)
);
形式 1 绑的是模块名,效果是「这个模块的每一个实例内部都多出一个 u_chk」。SoC 里有 8 个相同的 AXI 桥,写一条 bind 就全覆盖,这是最常用的形态。形式 2 绑的是层次路径,精确到某个实例,适合两种场景:一是只想在特定实例上挂调试用断言;二是同一个模块的不同实例参数不同、需要不同的 checker 配置。
要注意形式 2 的层次路径是从编译单元视角写的,testbench 改了顶层结构,路径就失效,编译器会报 bind 目标不存在。所以实例级 bind 一般在回归脚本里按环境生成,而不是写死在共享库里。
两种形式可以混用:模块级 bind 保证基础检查一处不落,实例级 bind 再对重点实例叠加更严格的检查(比如更紧的时序上界)。同一个 checker 模块也可以被多条 bind 语句引用,实例名 u_chk 在不同目标作用域里互不冲突。反过来,如果某个实例确实不需要检查,语言层面没有「反向 bind」,做法是把该实例做成参数不同的特例、在 bind 时用实例级语句覆盖,或者在 checker 里用参数开关关掉对应断言组。
三、端口连接与作用域解析
bind 语句里 .port(signal) 的右边,信号名在被绑实例的作用域里解析——理解这一条就理解了 bind 的精髓。上面的例子中 .valid(valid),右边的 valid 是 dut_axi 实例内部的 valid,左边是 checker 模块的形参。checker 写得像它本来就长在设计里一样,实际只是借 bind 蹭进了那个作用域。
展开机制上还有一层细节值得知道:bind 展开等价于在目标实例内部例化 checker,因此 checker 内部出现的任何未在端口列表里的裸信号名,都会先在 checker 自身作用域找、找不到再往上找——而上层恰好就是被绑实例。这正是「零端口」写法赖以工作的语言规则,但也是它脆弱的根源:checker 里一旦有人定义了同名局部信号,解析结果就变了。显式端口连接把所有依赖摆在 bind 语句一行里,等于给检查器画了一条清晰的接线图。
这也意味着 checker 端口可以接设计里的内部信号,而不只是端口。比如状态机状态 state、内部计数器 cnt,都是调试性断言最想盯的信号:
module chk_fsm(input logic clk, input logic [2:0] state);
  property p_onehot_state;
    @(posedge clk) disable iff (!rst_n) $onehot(state);
  endproperty
  assert property(p_onehot_state);
endmodule

bind dut_fsm chk_fsm u_chk (.clk(clk), .state(state));
disable iff 的复位处理惯例见 disable iff 复位处理,这里不展开。
还有一种「零端口」写法:bind 语句不给端口连接,checker 内部直接用相对层次引用信号。这依赖工具对绑定作用域的隐式解析,可读性差、可移植性差(形式工具支持不一),工程上不推荐,只在临时调试脚本里见到。
| 连接方式 | 写法 | 优点 | 风险 |
|---|---|---|---|
| 显式端口连接 | .port(sig) | 清晰、工具全兼容 | 端口多时 bind 语句冗长 |
| 同名隐式连接 | .* 或 .sig | 简洁 | 改名即断,易漏 |
| 层次引用零端口 | checker 内写相对路径 | bind 语句最短 | 可移植性差,形式工具常不支持 |
四、参数传递:一套 checker 服务多种配置
真实设计里同一个模块经常参数化例化:数据位宽 32 和 64、FIFO 深度 8 和 16。checker 当然也要参数化,bind 语句支持 #(...) 传参:
module chk_fifo #(parameter int DEPTH = 8, parameter int WIDTH = 32)
  (input logic clk, rst_n, wr, rd, input logic [$clog2(DEPTH):0] count);

  property p_no_overflow;
    @(posedge clk) disable iff (!rst_n) wr && (count == DEPTH) |=> !wr || rd;
  endproperty
  assert property(p_no_overflow);
endmodule

bind dut_fifo chk_fifo #(.DEPTH(DEPTH), .WIDTH(WIDTH)) u_chk
  (.clk(clk), .rst_n(rst_n), .wr(wr_en), .rd(rd_en), .count(count));
关键技巧在 #(.DEPTH(DEPTH)):右边的 DEPTH 是被绑实例自己的参数,bind 语句在目标作用域里解析,所以能把每个实例的实际参数原样透传给 checker。8 个实例参数各不相同也没关系,每个绑定展开时都拿到自己那份。这样 checker 库只维护一份代码,配置差异全靠 bind 时透传,和 参数化验证环境 在 testbench 侧的思路是同构的。
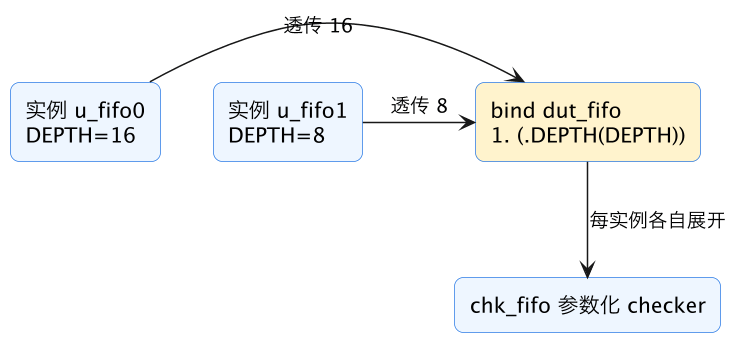
图中两个实例参数不同,但 bind 只写一条:参数表达式在每个目标实例的作用域内求值,展开后各得其所。
五、bind 与 interface、generate 的配合
两个进阶场景值得单独说。第一是绑进 interface:bind 的目标不只可以是 module,也可以是 interface。把协议断言 bind 到 AXI interface 定义上,凡是用了这个 interface 的通道自动获得全套检查,比逐个模块挂接更彻底——interface 本身就是协议的载体,检查器绑在协议定义上语义最正。写法和绑模块完全一样:bind axi_if chk_axi u_chk (.*);。
第二是绑进 generate 作用域。设计里常见 for genvar i 生成多通道,bind 到模块时 checker 会绑在模块作用域;如果检查是「每通道一组」的,checker 端口连接里引用 generate 块内的信号时,要确保信号名在目标作用域可见且唯一。多通道场景更稳的做法是把通道信号汇成数组端口传给一个 checker,在 checker 内部用 generate for 逐通道展开断言——每条断言的实例名自动带索引,失败定位直接告诉你几号通道出问题。
| 绑定目标 | 适用场景 | 挂接粒度 |
|---|---|---|
| module | 同一模块所有实例统一检查 | 每实例一份 |
| 实例路径 | 特定实例调试/差异化配置 | 单实例 |
| interface | 协议级检查随接口走 | 每接口实例一份 |
| generate 内信号经数组端口 | 多通道统一检查 | 一个 checker 内部逐通道 |
六、断言模块内部怎么组织
一个能交付的 checker 模块,内部通常分四层:
- 输入与采样:端口列表只接断言需要的信号,采样时钟放第一个端口;需要门控时钟或复位域穿越的检查见 SVA 多时钟与局部变量。
- 基础合法性:信号电平类检查——onehot、范围、X 态(
!$isunknown),都是单周期属性。 - 协议与时序:跨周期的 sequence 检查,比如握手不丢包(
valid && !ready |=> valid,写法细节见 蕴含与重叠)、总线相位(参考 AXI 读通道检查)。 - 辅助 cover:每条 assert 配一条
cover property,确认前件真的被触发过——否则空成功会让你误以为验证有效,这个话题连同 waiver 管理在 断言覆盖率方法 里讲透。
分层的好处是开关粒度:仿真跑不动时可以只关第三层(时序检查最贵),保留前两层。用 ifdef 或者把断言分组到不同 generate 块配合参数开关即可。另外建议在模块头部注释里写清「配套 bind 文件名 + 预期被绑模块」,半年后别人接手时不用满库找挂接点。
七、bind 文件与编译流程的协作
bind 文件和 checker 库都属验证侧资产,不进综合文件列表。典型的文件组织是:bind_axi.sv 只含 bind 语句,chk_axi.sv 含 checker 模块,两者连同 testbench 一起编译进仿真/形式环境,综合脚本里根本不出现。这样天然满足「RTL 零污染」的交付要求——综合、LEC(逻辑等价检查)看到的 RTL 和没加断言时逐字节一致。
常见的坑集中在这几处:
- 层次路径写错:实例级 bind 的路径拼错,有的工具只在 elaboration 阶段报警告,断言静默没挂上,回归一片绿却什么都没检查。挂接后要用仿真器的绑定报告确认每个 bind 实际命中了几个实例。
- 信号方向混淆:checker 端口全是
input(它只观测不驱动),若手滑写了inout或多处驱动,编译未必报错但仿真行为诡异。 - bind 语句放错文件位置:bind 必须和 checker 模块一起编译,且对目标模块可见;分散到多个文件时编译顺序敏感。
- 形式环境漏绑:仿真绑了、形式脚本里忘了 include bind 文件,两套环境断言集不一致,签核时对不上账。
- 参数类型不匹配:透传参数时 checker 形参类型写窄(比如设计参数是 64 位整型、checker 形参声明成小位宽),有的工具只警告不报错,参数被截断后断言判断的是错误的阈值。
- 同名信号遮蔽:checker 端口名与被绑实例内部信号同名时若用隐式连接
.*,一旦设计侧改名,bind 静默断连;重要项目建议统一显式.port(sig)写法并把 bind 文件纳入评审。
一个实用的收尾检查:仿真启动后用 $assertoff/$asserton 或工具的断言控制命令抽查几个 bind 上去的断言实例,确认层次路径形如 tb_top...u_axi0.u_chk.xxx,路径在、名字对,挂接才算真正生效。断言调试失败时的波形定位技巧与 FSM 状态转移验证 里的排查套路一致:先确认前件被触发,再看后件失败点。
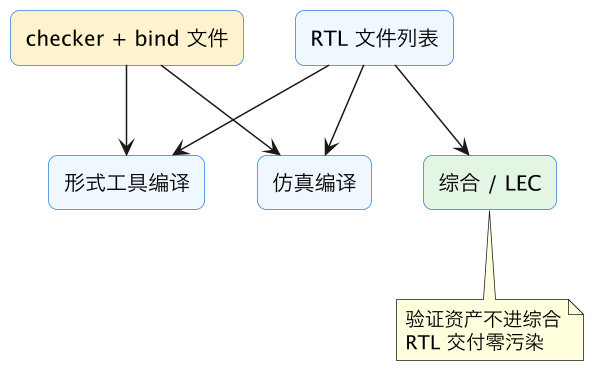
这张流程图说明编译组织的要点:checker 与 bind 文件只进仿真和形式两条路径,综合与 LEC 只见 RTL,从流程上保证断言不泄漏到交付物。
这一篇在知识体系里的位置
bind 是 SVA 从「会写单条断言」走向「工程化管理断言」的门槛。往上,单条属性的写法见 SVA 断言实战、序列操作符见 重复操作符;平行地,绑上之后怎么做覆盖率与 waiver 见 断言覆盖率方法;再往后,checker 库正是 VIP 集成取舍 里自研与商用 VIP 的共同底座,形式场景下 assert/assume 的分工见 assert/assume/cover 在形式中的角色。
总结
SVA bind 绑定用一条声明把参数化断言模块注入目标实例的作用域,RTL 一行不改、综合零污染;掌握「绑模块还是绑实例、端口在被绑作用域解析、参数随实例透传」这三点,就能把一套 checker 库干净地铺到整个设计并在仿真与形式间复用。