UPF 电源域:supply net、power domain 与 power state 的完整电源意图建模体系
更新时间:2026-10-01。RTL 只描述逻辑功能,它不会告诉你这个模块用哪路电、那路电能不能关、关了之后跨过来的信号怎么办。这些信息全部写在另一份文件里——UPF(Unified Power Format,IEEE 1801)。本站 数据流格式之 UPF 电源意图 讲过 UPF 在整条设计数据流里的位置和生命周期,UPF level shifter 规则检查 讲过电平转换器这一专项。低功耗设计方法学的资料在中文世界里长期偏少、偏散,这一篇做一篇承上启下的枢纽深讲:把 UPF 电源域建模的三个基元——supply net、power domain、power state——的语义彻底讲透,再把 isolation、retention、level shifter 三类策略怎么挂到域边界上讲清楚,最后盘点供电网络建模里那些反复出现、反复踩坑的错误。看完这一篇,你读任何一份复杂 UPF 都应该能画出它的供电拓扑,也能自己从零写出一份能过仿真和实现双重检查的 UPF。
本文要回答的问题
- supply net、power domain、power state 三个概念各自建模什么,它们的依赖关系是怎样的?
- 一个 power domain 内部的供电是怎么解析出来的,primary supply set 与 handle 机制解决什么问题?
- power state table 在描述什么,为什么它是多电源签核的「宪法」?
- isolation、retention、level shifter 三类策略各挂在域的什么位置,-element、-applies_to 的语义边界在哪?
- 建模实战中最常见的错误有哪些,为什么 UPF 错误如此擅长「逃到很靠后的阶段才爆炸」?
一、三个基元:网络、域、状态各管一件事
UPF 的电源意图建模可以压缩成一句话:先用 supply net 把「电」本身描述出来,再用 power domain 把「哪些逻辑吃哪路电」圈出来,最后用 power state 把「整个系统有哪些合法的供电组合」钉死。三者是严格的依赖关系——域引用网络,状态引用域和网络的组合,顺序反了工具直接报解析错误。
supply net(供电网络)是一根抽象的电:一个电源(power)或地(ground),带一个名字和一个 resolve 语义。它解决的是「这路电存在、叫什么、多个驱动冲突时听谁的」问题。create_supply_net VDD_CPU -domain PD_CPU 就是声明一路叫 VDD_CPU 的电源网络。net 本身不带电压值——电压是 state 层面的属性,这一点很多初学者会搞混,以为 supply net 像 SPICE 里的电源一样自带 1.2V,不是的,UPF 里 net 只是连通性的载体。
power domain(电源域)是一组逻辑元素的集合,这组元素共享同一份供电策略。create_power_domain PD_CPU -elements {u_cpu_core} 把 u_cpu_core 这棵子树圈进 PD_CPU 域。域是 UPF 里一切策略的锚点:isolation 策略挂在域的边界信号上,retention 策略挂在域内的寄存器上,level shifter 规则挂在域的输入输出端口上。可以这么理解:supply net 是电网,power domain 是挂在电网上的用电器分区,分区的边界决定了哪里需要装「保护电器」。
power state(电源状态)描述的是「某路 net 或某个域在某个状态下是什么情况」:开、关、还是处于某个具体电压。单路电用 add_supply_net_state,整个系统的合法组合用 power state table(PST,create_pst + add_pst_state)枚举。PST 是多电压设计的「宪法」——工具拿它判断「PD_CPU 关电时 PD_TOP 还开着,从 CPU 出来的信号必须隔离」这类规则是否成立。没有 PST,工具只能靠猜,猜出来的检查结果基本不可用。
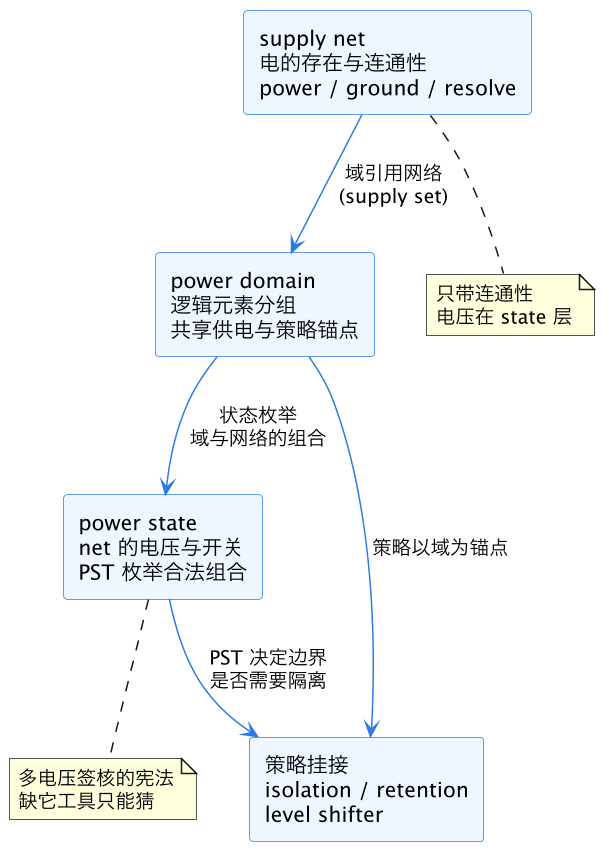
这张图是全篇的地图。读它时注意两条出边:dom 到 pol 那条说「策略是域的附属品」,脱离域谈 isolation 没有意义;st 到 pol 那条说「策略是否生效由状态决定」,同一个边界在「两边都开」的状态下不需要隔离,在「源关宿开」的状态下必须隔离——这就是为什么 UPF 检查永远离不开 PST。
二、supply net 与 supply set:一路电的完整画像
UPF 1.0 时代只有 supply net,一根电源一根地,配对使用。到了 UPF 2.0(IEEE 1801-2009)之后,supply set 成为主流抽象:一个 supply set 是一组角色化的 net 的集合,固定包含 power、ground 两个角色,可选 nwell、pwell 等衬底角色。create_supply_set SS_CPU 之后用 create_supply_set SS_CPU -function {power VDD_CPU} -function {ground VSS} 把具体 net 绑到角色上。
为什么要从 net 升级到 set?因为单元级建模需要「一组电」而不是「一根电」。一个标准单元的供电至少涉及电源和地两个引脚,带衬底偏置(body bias)的单元还要 nwell、pwell;isolation 单元、level shifter 这些「跨界」单元一次要引用两组以上的电。supply set 把这组电打包成一个对象,域声明供电时说「我的 primary supply set 是 SS_CPU」,一句话就把四个角色全绑好了,比逐根 net 指定干净得多,也不容易漏。
resolve 语义是 supply net 的另一个要点。一根 net 在层次化设计里可能被多处驱动:顶层有个 power switch 输出它,IP 内部可能还有一段声明。resolve 决定多个驱动如何裁决——unresolved(只允许一个驱动,多了报错)、one_hot(任意时刻恰好一个驱动有效)、parallel(多驱动并联取并集)。给电源选错 resolve 是一类隐蔽错误:本该 parallel 的常开网络写了默认的 unresolved,仿真时两个 always-on 缓冲器同时驱动就报 X;本该 unresolved 的开关网络写了 one_hot,两个 power switch 同时开的短路场景被静默放行。
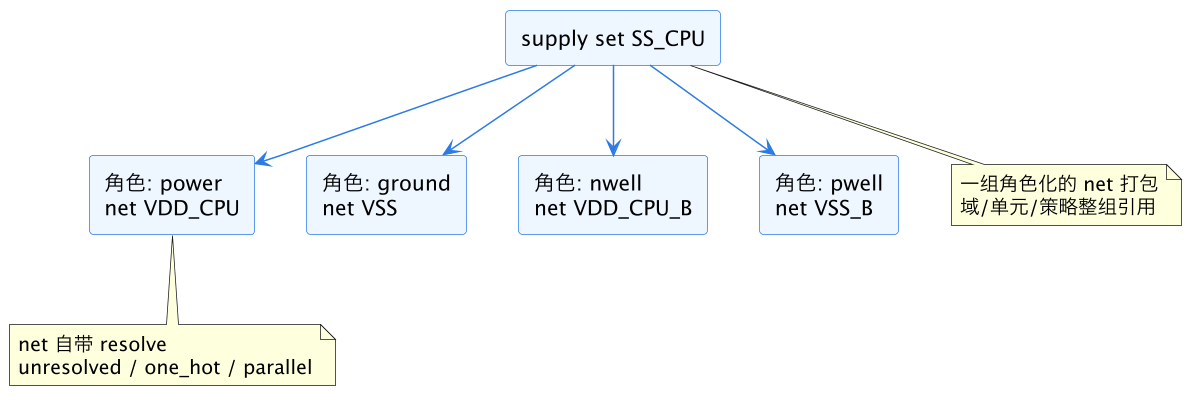
上图展示一个 supply set 的内部结构。工程实践里最常见的配置是 power 加 ground 两个角色,衬底角色只在做了体偏置设计的先进节点项目里出现。但无论几个角色,建模纪律是一样的:set 是引用单位,net 是连通单位,电压值谁也不带,留给 state 层。
还有一对容易混淆的命令值得点名:create_supply_net 里的 -domain 选项和 create_supply_set 的隐式域归属。在 power domain 作用域下创建的 net/set 默认只在该域内可见,要在其他域引用就得用 handle——SS_CPU.power 这种点号路径就是跨域引用 supply set 角色的标准写法。handle 机制是层次化 UPF 的黏合剂:顶层 UPF 拿 IP 域导出的 handle 拼系统供电,IP 内部怎么实现的顶层不用管。本站 数据流格式之 UPF 电源意图 里讲的「UPF 随网表逐层次传递」就是靠 handle 串起来的。
三、power domain:圈地、供电解析与边界
power domain 的创建看起来只有一行命令,语义却有三层。第一层是圈地:-elements 列出归属的实例(不列就是域定义域本身这层逻辑,顶域通常这么写)。一个实例只能属于一个域,这是硬约束;层次化设计里子树整体归属一个域,子树内部再切子域是允许的,这时子域的 elements 必须是父域 elements 的真子集。第二层是供电绑定:-supply {primary SS_CPU} 指定主供电,还可以追加 retention、isolation 等专用供电。第三层是策略容器:后续所有 set_isolation、set_retention、set_level_shifter 都以域名为作用域。
域内任意一个单元的供电是怎么解析出来的?规则是「就近优先」:单元被显式指定过 supply set(比如 special cell 绑定)就用显式的;否则用所在域的 primary supply set;再往上,若连域都没配 primary(不完整建模),工具只能报错或退回默认全网唯一电源——后一种行为正是无数诡异低功耗违例的温床。低功耗仿真里一个典型症状「这个单元怎么会吃到错误的电」,追到底十有八九是供电解析落到了非预期的默认规则上。
域的边界是 UPF 里最有戏剧性的地方。逻辑上一根 net 从 PD_CPU 跨到 PD_TOP,物理上它跨越的是两个可能处于不同电压、不同开关状态的世界,于是三类「边界保护单元」都可能在这里登场:电压不同要 level shifter,源域可能关电要 isolation,路径上要是有中间逻辑还得评估 always-on 供电。也就是说,域边界不是一条几何线,而是一组策略的触发器——工具逐条扫描跨域 net,对照 PST 和策略表,决定每个边界插入什么、检查什么。
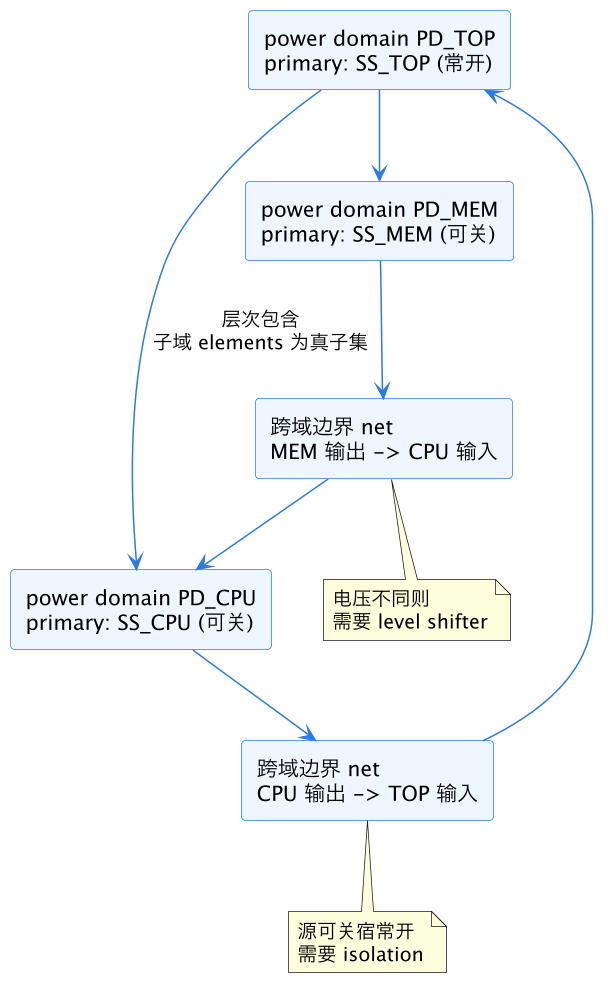
上图是一个典型的三域拓扑。注意两个边界的注记说的不是同一类需求:b1 的隔离需求来自「开关状态差」,b2 的电平转换需求来自「电压差」——两类需求独立判断,也可能同时成立,所以真实设计里常见 isolation 与 level shifter 组合成 enable level shifter 的场景。域建模时把「谁会关、电压各是多少」标清楚,边界需求就是查表的事;标不清楚,后面每一级工具都会用各自的方式惩罚你。
四、power state 与 PST:合法供电组合的宪法
单路电的状态用 add_power_state 描述:给 supply set 声明若干状态,每个状态里 power 角色是 off 还是某个电压值,比如 state RUN { -supply_expr {power == {FULL_ON 0.9}} } 和 state OFF { -supply_expr {power == {OFF}} }。这里终于出现了电压值——回顾一下,net 不带电压、set 不带电压、domain 也不带电压,电压只在 state 声明里落地,这个分层是 UPF 设计里最体现「意图与数值分离」思想的地方:同一份供电拓扑,换个工艺角点只改 state 里的电压数字,结构一行不动。
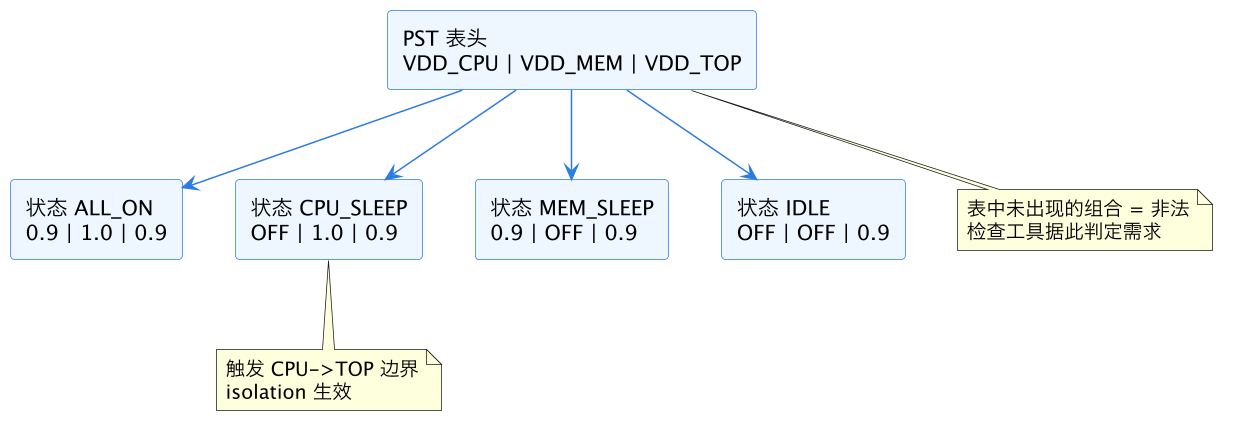
power state table(PST)则站在系统层:它把多路 supply net 摆在表头,逐行枚举「合法的组合」。三域设计里 PST 的一行可能是「VDD_CPU=0.9、VDD_MEM=1.0、VDD_TOP=0.9 全开」,另一行是「VDD_CPU=OFF、其余开」表示 CPU 休眠模式。PST 里没有出现的组合被定义为非法——这句话的份量极重:工具做 isolation 检查、电平转换检查、电压一致性检查时,判定依据全部来自 PST。源域电压高于宿域要不要插高转低的 shifter?查 PST 两行对应列。源关宿开的组合存不存在?查 PST。PST 漏写了一行真实存在的组合,工具就认为该组合非法,于是该插的隔离不查、该报的违例不报——PST 不完整是 UPF 签核里危险级别最高的建模缺陷,因为它让检查工具「合法地失明」。
把状态声明再往深走一步,还有两个实战细节。第一个是 DVFS(动态电压频率调节)档位的表达:同一路 VDD_CPU 在 0.9V 和 0.7V 两个档位下是两个不同的 state,PST 里就要各占一行。档位一多,PST 行数随「可关域的组合数乘以 DVFS 档位数」膨胀,手工维护几十行 PST 容易出错,工程上的做法是用脚本从模式规格表自动生成 add_pst_state 序列,UPF 文件本身不入版本库而是生成产物——这和 SDC 约束的生成式管理是同一个思想,SDC 验证与约束 lint 里讲的「约束单一数据源」原则对 PST 完全适用。第二个细节是 simstate:对网表仿真,add_power_state 里还可以给域声明 simstate(NORMAL、CORRUPT 等),定义关电期间该域逻辑在仿真器里的行为模型——是把输出置 X、置 0 还是冻结。simstate 声明错,低功耗仿真要么过分悲观(全 X 炸得到处都是),要么过分乐观(该烂的没烂,isolation 缺失被掩盖),它是连接 PST 语义与仿真器行为的桥。
上图把 PST 画成一棵从表头派生状态的树,实际文件里它就是一张真值表。读 PST 时建议养成一个习惯:先数行数。N 路可关电源理论上 2 的 N 次方种组合,合法组合往往远少于这个数,但每一行都必须对应一个真实的工作模式(DVFS 档位、休眠模式、测试模式)。行数对不上模式数,不是漏了就是多写了——多写会把「不可能出现的源关宿开」也算进去,逼着工具要求一堆用不到的 isolation,面积和时序白白受损。多模式时序签核那边对「模式枚举」的严谨性要求是一样的,数据流之角点模式与 MMMC 里的 MMMC 视角可以和 PST 对照着看。
五、isolation:关电源的边界闸门
isolation(隔离)解决的问题一句话可以说完:源域关电后,它的输出信号变成未知态 X,这个 X 传到还开着的宿域会污染逻辑、甚至造成功能错误,所以要在边界上插一个隔离单元,源关电期间把信号钳到一个已知值(0、1 或保持最后值)。
策略写法是 set_isolation ISO_CPU_OUT -domain PD_CPU -isolation_power_set SS_TOP -clamp_value 0 -applies_to outputs,配上 set_isolation_control ... -isolation_signal iso_en -isolation_sense high -location parent 指定控制信号和放置位置。逐字段拆:-domain 定作用域;-applies_to outputs 说明只管域的输出边界(还有 inputs 和 both);-clamp_value 定钳位值,选 0 还是 1 取决于下游逻辑的安全态,比如时钟使能类信号通常钳 0,复位类信号要钳到无效态;-location parent 决定隔离单元放在宿域侧(父域)——这是最常见也最稳妥的选择,因为 isolation 单元自身要吃常开电,放在会关电的源域里它自己也死了。
isolation 与 retention 常被初学者混为一谈,区分很简单:isolation 保护的是「信号」,retention 保护的是「状态」。retention 策略 set_retention 指定域内哪些寄存器在关电期间用 retention 寄存器(带影子锁存器的特殊触发器,影子部分吃常开电)保存数据,配合 save/restore 控制信号在关电前保存、上电后恢复。两者服务的对象完全不同,但共享同一个前提——都得有常开供电,这就是 UPF 里 retention supply set、isolation supply set 需要单独声明的原因。隔离与保持的验证方法学可以延伸到 CDC/RDC 检查,本站 CDC/RDC 检查 讲的复位域交叉问题里,isolation 控制信号自身的时序就是 RDC 的重点关照对象。
level shifter 与 isolation 的挂接位置相同(域边界),触发条件不同(电压差而非开关差),细节本篇不展开——UPF level shifter 规则检查 有完整的规则表和坑位清单。这里只强调挂接语义上的一个要点:set_level_shifter 和 set_isolation 可以命中同一条边界 net,工具按「电压差决定 LS、开关差决定 ISO」分别处理,两者都成立时落的是 enable level shifter(带隔离使能的电平转换器)。策略顺序、applies_to 写反(inputs 写成 outputs)都会让命中结果变掉,检查报告里「未插 isolation 的跨域路径」数量异常往往是这里出的问题。
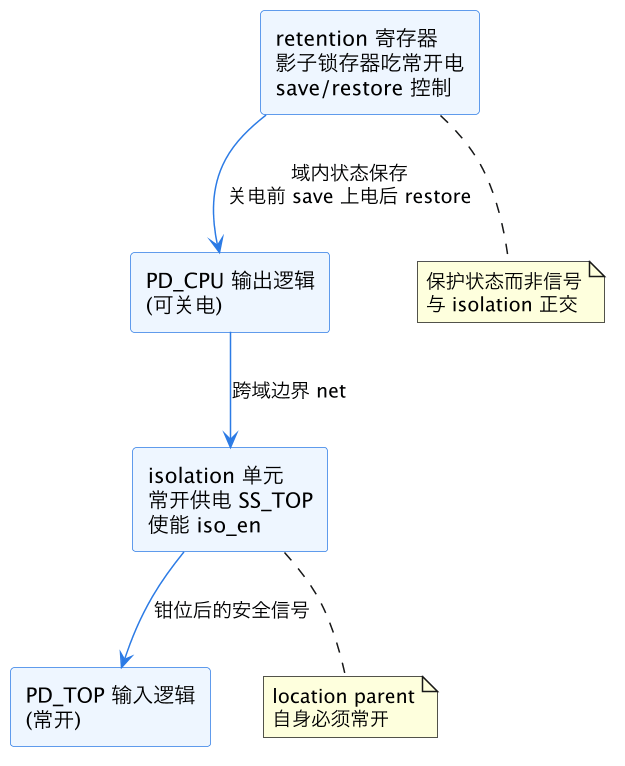
这张图把两类策略的空间关系画清楚了:isolation 坐在边界上,retention 坐在域内部。工程上还要记住一个推论——isolation 使能信号 iso_en 本身的产生逻辑(通常是电源管理单元 PMU)必须吃常开电,且它在「源域已关」时依然要能工作;这条控制链的供电完整性是低功耗验证(如 VCLP 静态检查)的必查项。控制信号穿越多个电压域时还要过 level shifter,UPF level shifter 规则检查 里的路径追踪方法同样适用于控制链。
六、常见建模错误与排查方法
把大厂小厂的 UPF 评审记录翻一遍,高频错误其实就那几类,按危险程度排一排。
第一类是 PST 缺陷:漏组合、错电压、多组合。漏组合让检查失明,多组合让实现过载,前面已经讲过。排查方法是「模式倒推」——把产品规格书里的工作模式逐一列出,每个模式反查 PST 是否有对应行,每个 DVFS 档位反查电压值是否一致。这个对照表应该进 design review 的固定议程。
第二类是供电解析落默认。域没配 primary supply set、supply set 角色没绑全、层次拼接时 handle 拼错路径,都会让一批单元落到默认供电上。仿真里的症状是关电域里的单元行为正常(它们被默认接到了常开电),静态检查里则是成片的 supply 一致性 warning。排查入口是工具的 supply 报告——每一家实现工具都能 dump「每个实例实际解析到的供电」,对着域归属表抽查就行。
第三类是策略命中错误。-applies_to 方向写反、-elements 列表漏了新增实例、策略 precedence(no_isolation 与 set_isolation 冲突时的优先级)没搞清,都会让该隔离的边界裸奔。最阴险的一种变体是「IP 集成后策略失效」:IP 自带 UPF 里的策略用的是 IP 内部信号名,集成到 SoC 后边界信号路径变了,策略还在但命中零条 net——静态检查不报 error 只报「策略未应用」info,不盯着看就漏了。
第四类是控制链供电错误。iso_en、retention 的 save/restore、power switch 的 enable,这些控制信号的产生电路自己要吃常开电,链条上任何一环落在可关域里,就是「关电的人自己被关了」。这类错误的共同点是逻辑仿真未必暴露(取决于仿真是否建模控制链供电),但 VCLP 类静态检查一抓一个准,所以低功耗签核必须在仿真之外保留静态检查这一道闸。
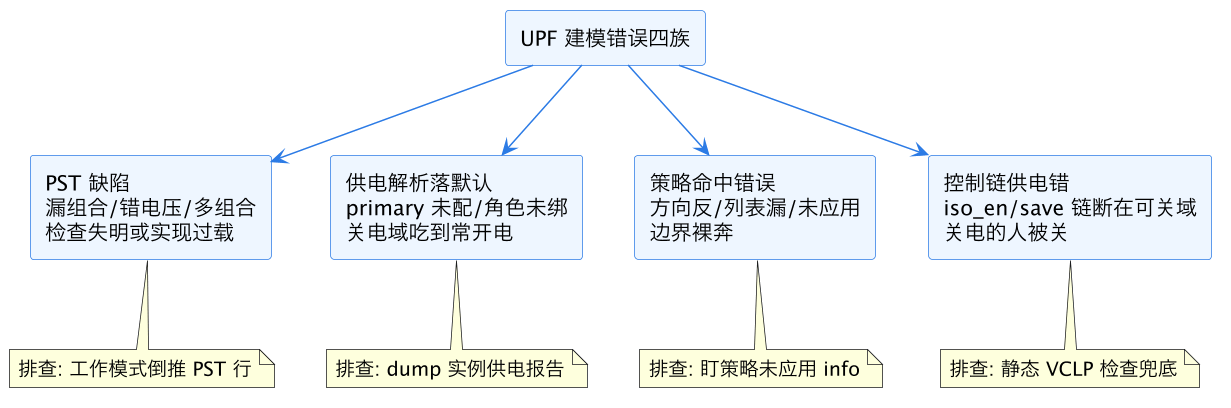
这张图建议直接存成团队的 UPF review 清单。四族错误有一个共同的元规律:它们大多不是语法错误,UPF 文件本身能过解析,问题在语义——工具按你写的意图忠实地执行了,只是意图本身错了。这就是为什么 UPF 错误擅长「逃逸」:综合、布局布线都能跑完,直到低功耗仿真 X 传播、签核 VCLP 报违例、甚至硅后某个休眠模式不唤醒,问题才炸出来。把检查前移的唯一办法是让每一级工具都消费同一份 UPF 并做交叉验证——逻辑综合读 UPF 插特殊单元(见 逻辑综合 Design Compiler 的低功耗流程)、实现工具按 UPF 布电源网(floorplan 电源规划 的电源环和电源开关阵列就是 UPF 的物理投影)、功耗签核拿 UPF 状态算每种模式的 IR drop(功耗签核 Voltus 与 RedHawk 的 vectorless 模式枚举就对应 PST 行)。一份 UPF 贯穿始终,任何一级「自己另搞一套」都是给逃逸错误开绿灯。
落地到方法学,一个成熟的低功耗流程至少有三道 UPF 闸门:RTL 阶段用低功耗仿真(带电源感知)跑全模式序列,验证状态转移和 isolation 行为;网表阶段跑静态 VCLP,把四族错误按报告清到零;signoff 阶段把 PST 的每一行当成一个独立分析模式,时序、IR、EM 全覆盖——Signoff STA 与 PrimeTime 的多模式签核在电源维度上的展开就是 PST 驱动的。此外 PG 网表视图(带电源引脚的 Verilog 或 PGV,见 PGV 电源网格视图生成)是 UPF 意图落到物理连通性后的对照基准,UPF 与 PG 网表的一致性比对是 tapeout 前最后一道语义闸。
这一篇在知识体系里的位置
本篇是 eda/ 目录下低功耗与电源意图线的枢纽深文。向上承接 数据流格式之 UPF 电源意图 的格式全景,把其中「三个基元」的提法展开成完整语义;横向与专项文 UPF level shifter 规则检查 互补——那篇讲深一个策略,本篇讲全策略挂接的框架;与验证线的 CDC/RDC 检查 在隔离控制链上交汇;向下接通实现与签核:逻辑综合 Design Compiler 消费 UPF 插单元,floorplan 电源规划 把供电拓扑变成物理电源网,数据流之角点模式与 MMMC 提供模式枚举框架,Signoff STA 与 PrimeTime、功耗签核 Voltus 与 RedHawk 和 PGV 电源网格视图生成 完成 PST 驱动的最终收敛。写 UPF 的读者按本篇给出的分层结构建模,查 UPF 问题的读者按第六节的四族清单排查。
总结
UPF 电源域建模的本质是三层语义分离加一套边界策略:supply net/set 管电的连通性(不带电压),power domain 管逻辑分组与策略锚定(供电解析就近优先),power state/PST 管电压数值与合法组合(未列出的组合即非法);isolation 守边界信号、retention 守域内状态、level shifter 补电压差,三者都以域为锚、由 PST 裁决生效;实战高危错误集中在 PST 缺陷、供电解析落默认、策略命中失败、控制链供电断裂四族,对策是同一份 UPF 贯穿仿真、实现、签核三级工具并交叉验证,绝不让任何一级另起炉灶。