I2C 多主仲裁验证:竞争场景构造、仲裁丢失后的行为检查与时钟同步验证点
更新时间:2026-10-05。I2C 多主仲裁验证是 I2C 子系统验证里最容易被「单主思维」带偏的一块:绝大多数项目的验证环境只挂一个主设备,仲裁逻辑(DUT 内部那段「边发边收、发现不一致就退出」的电路)从复位到 tape-out 从未被真正触发过一次。而 I2C 协议的多主能力恰恰写在规范第一章——多个主设备共享 SDA/SCL 两条开漏线,靠线与(wired-AND)逻辑逐位仲裁,谁先在 SDA 上发 1 却读到 0,谁就让出总线。这段逻辑的 bug 不会在单主环境暴露,一旦在真实多主板上出问题(两个 SoC、一个 BMC、若干主控 MCU 共挂一条管理总线),表现就是数据莫名损坏、总线锁死。站内的 I2C 地址与 ACK 验证 讲了单主场景下地址帧与应答位的验证点,I2C 时钟延展验证 讲了从设备拉低 SCL 的流控机制,这两篇都是单主视角;这一篇把视角切到多主:竞争场景怎么构造才打得到仲裁逻辑的每一位,仲裁丢失后输家的行为要检查什么,时钟同步和仲裁搅在一起时又有哪些独有的坑。
本文要回答的问题
- I2C 多主仲裁的协议机制是什么,验证环境为什么必须「逐位可控」才能打到它?
- 竞争场景怎么构造——两个主设备的发起时刻要控制到什么精度,覆盖才不留洞?
- 仲裁丢失后,输家的行为检查清单有哪些项,哪几项最容易漏?
- 仲裁赢家的数据完整性怎么验证——赢家凭什么证明自己的数据一个比特都没被污染?
- 时钟同步和仲裁同时进行时,SCL 的高低电平由谁决定,验证点怎么设?
一、协议机制回顾:线与逻辑是仲裁的物理基础
先把仲裁的物理机制说清楚,因为后面所有验证点都从这三条规则推导。I2C 的 SDA 和 SCL 都是开漏输出加上拉电阻:任何设备只能把线拉低,不能主动驱高。多个设备同时驱动时,只要有一个拉低,线就是低——这就是线与逻辑。仲裁规则由此而来:
- 规则一:主设备在 SCL 高电平期间发送 SDA 数据位的同时回读 SDA。发出去的与读到的一致,继续;发 1 却读到 0,说明线上有另一个主设备在发 0,本设备仲裁丢失(arbitration lost),必须立即关闭 SDA 输出、退出本次传输。
- 规则二:仲裁是逐位进行的,从 START 之后的第一个地址位开始,到仲裁分出胜负为止。发 0 的一方永远不会丢失仲裁(0 在线与逻辑里必胜),所以仲裁结果由「先发 1 但线上是 0」的那个时刻决定。
- 规则三:时钟同步独立进行——多个主设备各自产生 SCL,线与之后 SCL 的低电平由低电平最长的设备决定,高电平由高电平最短的设备决定。仲裁期间时钟同步同时在跑,两者互不干扰但波形互相影响。
这三条规则决定了验证环境的核心能力要求:对两个(或多个)主设备的激励必须在「位粒度、时钟沿粒度」上可控。如果只是起两个 UVM agent 各自随机发传输,两个 START 落在同一时刻的概率微乎其微,仲裁逻辑可能整个回归跑下来一次都没触发——这就是单主思维最典型的遗留洞。
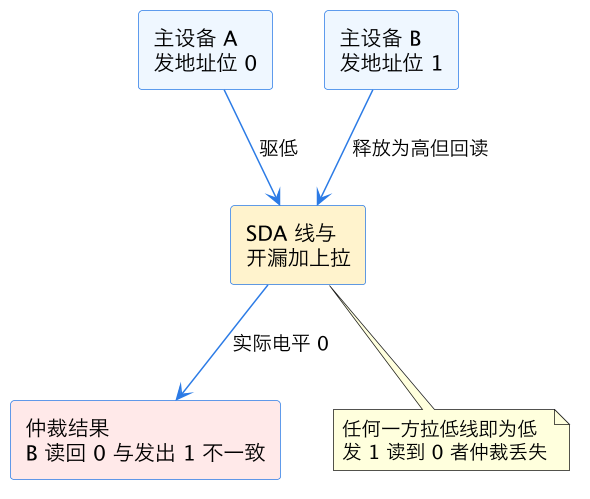
上图画的是仲裁分出胜负的那个瞬间:A 发 0 把 SDA 拉低,B 发 1(即释放总线靠上拉)却回读到 0,B 判定仲裁丢失。注意这个过程对 A 完全透明——A 根本不知道发生过竞争,它的传输照常继续。这个「赢家无感、输家自知」的不对称性,正是后面数据完整性检查的设计依据。
二、竞争场景构造:位粒度对齐是覆盖率的前提
多主竞争场景构造的核心难题是「让两个 START 撞在一起」,而且要撞在指定的那一位上。工程上有三种构造方式,按可控性从低到高排:
| 构造方式 | 做法 | 可控性 | 适用阶段 |
|---|---|---|---|
| 随机并发 | 两个 agent 独立随机发起 | 低,碰撞靠运气 | 回归补充,不能当主力 |
| 窗口对齐 | 约定双方在同一仿真时间窗内发 START | 中,能撞但不知撞在哪位 | 冒烟与压力测试 |
| 逐位定向 | 环境精确控制 B 比 A 晚第 N 个 SCL 沿发 START,且指定双方地址与数据模式 | 高,指哪打哪 | 覆盖率主力 |
逐位定向构造是主力手段,实现上用一个「仲裁激励编排器」统一调度两个主设备 agent:编排器先算好 A 的地址/数据位流,再指定 B 的位流让其在第 K 位与 A 分叉(前 K-1 位相同、第 K 位 A 发 0 而 B 发 1),然后控制 B 的 START 时刻让两个位流在总线上逐位对齐。这样 K 从 1 扫到整个帧长,就能系统性地把「在每一位上发生仲裁」全部打到。
有六个关键分叉位置必须定向覆盖。第一,地址位仲裁(K=1 到 7):两个主同时发不同从地址,低位地址方赢——这是最常见的多主场景,比如两个 SoC 同时想访问不同的温度传感器。第二,R/W 位仲裁(K=8):一方要读、一方要写同一地址前缀,写方(发 0)赢。第三,数据位仲裁(K>9):两主访问同一从设备同一次传输,地址全同但数据不同——这是最容易被漏掉的场景,因为很多验证环境想当然认为「地址相同就不会竞争」,实际上两个主设备给同一 EEPROM 写不同数据是真实系统里高频发生的事。第四,重复 START 竞争:一方在重复 START 的 SDA 释放窗口与另一方的 START 相撞。第五,START 与 STOP 相撞:一方的 STOP(SDA 上升沿)与另一方的 START 几乎同时,规范要求 START 方等到总线空闲,这里的状态机分支极易错。第六,仲裁丢在 ACK 位附近:注意 ACK 位本身不参与仲裁(发数据方释放 SDA 由从机拉低),但「仲裁丢失恰好发生在 ACK 前一位」这个边界时序要单独打。
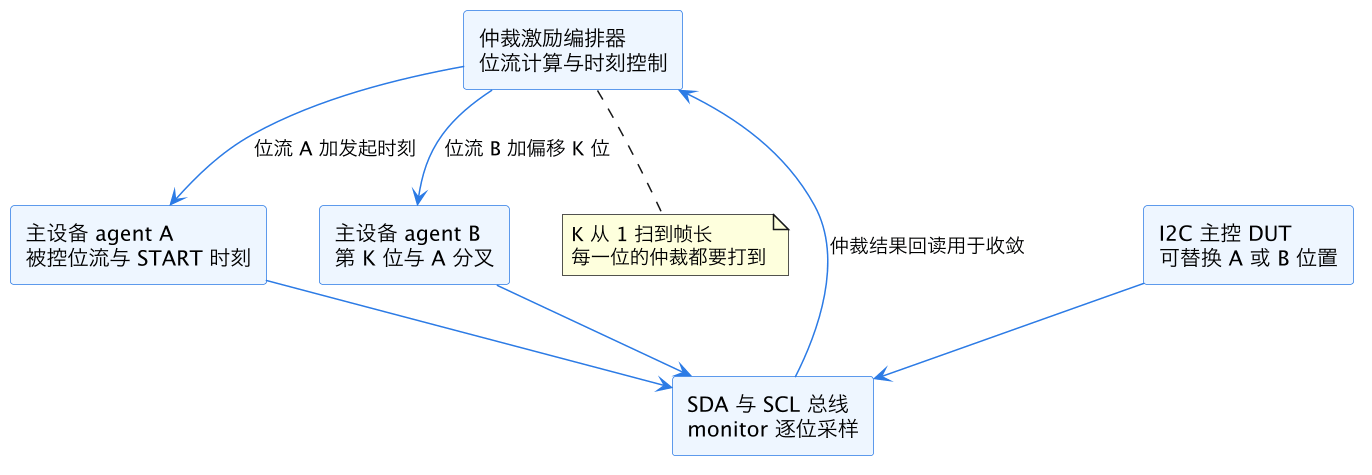
上图是竞争场景构造的环境骨架:编排器是大脑,它把「在哪一位分叉、谁赢谁输」变成显式参数,两个 agent 只是执行器。DUT 可以放在 A 位也可以放在 B 位——放 A 位验「DUT 赢仲裁后传输是否完好」,放 B 位验「DUT 丢失仲裁后退出是否干净」,两个位置都要扫满 K 的全范围。这个结构还带来一个副产品:编排器掌握全部位流信息,天然就是 scoreboard 的黄金参考,仲裁结果(谁赢、在哪一位分出胜负)可以精确预测,不需要事后从波形反推。
三、仲裁丢失侧:输家的退出行为检查清单
仲裁丢失一侧(把 DUT 放在会输的位置)的行为检查是多主仲裁验证的重头。规范对输家的要求一句话能说清——「立即释放 SDA、切换到从接收模式或静默等待」——但落到 RTL 上至少有六项行为必须逐项检查:
- SDA 释放的及时性:判定丢失的那个 SCL 周期内(最晚下一个 SCL 上升沿之前),DUT 必须停止驱动 SDA。检查方法是在 monitor 里断言「仲裁丢失后 DUT 的 SDA 输出使能立即关闭」——曾有一个真实 bug 是输家多驱动了一个比特,恰好污染了赢家的数据,这种 bug 波形上极难看,必须靠断言。
- SCL 释放:输家同样要停止驱动 SCL,否则它的时钟会继续参与线与,把赢家的传输节奏拖慢甚至拖乱。
- 内部状态机回退:输家的发送 FIFO、移位寄存器、字节计数器要保持在「可安全重发」的状态。重点检查 FIFO 是否被错误地弹出了数据——仲裁丢失时当前字节没发完,有些实现会把整个字节丢弃,重试时数据就少了一个字节。
- 状态标志与中断:ARB_LOST 状态位要置位、对应中断要触发(如果使能了),且不能误触发其他中断(比如 TX_EMPTY——传输明明没完成)。软件靠这个中断决定重试策略,标志错了驱动层的重试逻辑整个失效。
- 不得误发 STOP 或 START:退出过程中状态机不许在总线上制造任何边沿事件。输家「退出时顺手发了个 STOP」是多主验证里拦截率最高的 bug 类型之一——这个假 STOP 会把赢家正在进行的传输拦腰截断。
- 总线空闲后自动重试(如支持):很多控制器带硬件自动重试,检查重试发起时刻是否满足「检测到 STOP 加总线空闲时间 tBUF」两个条件,以及重试次数上限与放弃后的报错路径。
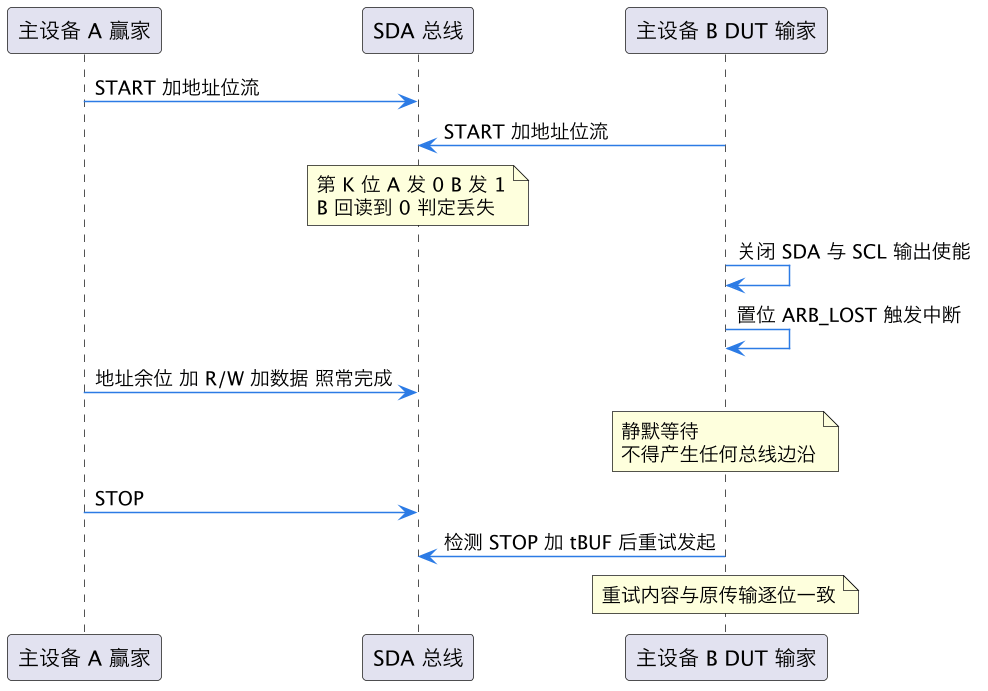
这张时序图把输家的完整行为序列画了出来:从判定丢失、关闭输出、置标志,到静默等待赢家完成,再到总线空闲后重试。图里两个 note 标注的是最容易出事的两个窗口——判定丢失后的退出窗口(不许产生边沿)和重试发起窗口(时序条件与数据一致性)。写 scoreboard 时,这两个窗口要各挂一组专用检查器,不要混在通用协议检查里。
四、仲裁赢家侧:数据完整性是最终判据
赢家一侧的检查思路完全不同:赢家自己不知道发生过仲裁,所以「赢家行为正确」不能用赢家自身的视角定义,要用总线上实际传输的数据定义。核心判据只有一条——赢家发出的每一个比特,从 START 到 STOP,必须与其意图位流逐位一致,不受竞争者任何影响。
落地到 scoreboard 是三层比对。第一层,位流比对:monitor 从 SDA 采样出的完整帧,与编排器预先算好的赢家意图位流做逐位 diff。这一层能抓住「输家退出晚了半个周期污染了赢家一位数据」这类最直接的破坏。第二层,时序合规:赢家传输期间 SCL 频率、START/STOP 建立保持时间不得因竞争而越限——时钟同步会让 SCL 低电平被拉长(下一节展开),这是合法的,但要验证拉长量等于双方低电平期的较大值,不能无界。第三层,从设备视角的一致性:如果传输中有从设备 agent 参与(仲裁发生在地址位之后),从设备收到的地址和数据必须与赢家意图一致,且从设备的 ACK 行为不被竞争干扰——特别注意仲裁丢失恰好发生在 ACK 时钟周期附近时,从机拉低的 ACK 与输家退出叠在一起,SDA 波形最乱,scoreboard 要能正确归属每一位的责任方。
| 检查层 | 比对基准 | 抓的典型 bug |
|---|---|---|
| 位流逐位 diff | 编排器预算的赢家意图位流 | 输家退出延迟污染数据位 |
| 时序合规 | I2C 规范时序参数加时钟同步规则 | SCL 被无界拉长、建立时间越限 |
| 从设备视角 | 从机 agent 收到的地址与数据 | ACK 周期附近的边沿归属错误 |
这里要特别强调「仲裁后数据完整性」为什么是仲裁验证的最终判据:仲裁逻辑本身的对错(谁该赢)其实不容易直接断言——它分散在两个设备的内部状态里;但「总线上赢家的数据没坏」是一个外在的、可逐位判定的性质,而且它涵盖了所有内部错误的最终后果。多主验证的 scoreboard 设计哲学就是:内部机制检查做辅助,数据完整性检查做闸门——任何用例,只要赢家位流 diff 不为零,直接判失败,不需要先归因。
五、时钟同步与仲裁交织:SCL 由谁决定
多主场景下时钟同步永远和仲裁同时进行,两者共用同一套线与逻辑但作用在不同的线上:SDA 线与时序决定谁让出总线,SCL 线与决定总线时钟的实际形状。规则上,SCL 低电平期取所有主设备里最长的那个(线与被拉低者主导),高电平期取最短的那个(所有人都释放线才升高)。由此产生一个多主系统的重要性质:整条总线的实际速率向最慢的主设备收敛。
验证点由此展开有四处。第一,SCL 整形验证:让两个主设备配置成不同的 SCL 频率(比如 400kHz 与 100kHz),竞争期间 monitor 实测 SCL 低电平应趋近 100kHz 一方的低电平宽度,高电平趋近 400kHz 一方的高电平宽度。第二,同步与仲裁的顺序无依赖:规范不保证「时钟先同步好再仲裁」或反过来,两个过程并行。验证上要对每个仲裁分叉位置 K,再叠加「双方 SCL 相位差」这个维度做二维扫描——相位差取 0、四分之一周期、半个周期三档,仲裁结果(谁赢)必须与相位无关,赢家数据完整性也必须与相位无关。第三,SCL 被拉长期间的仲裁判定:仲裁采样点在 SCL 高电平,如果一方的高电平被另一方的低电平延迟,判定时刻随之漂移,DUT 的采样逻辑必须用「线与后的实际 SCL」而不是「自己内部生成的 SCL」——这条用 SVA 断言写「DUT 采样 SDA 的时刻总在线上 SCL 实际为高期间」,是抓「内部时钟与线上时钟脱节」类 bug 的利器。第四,与 I2C 时钟延展验证 的叠加:多主加从机延展三方拉扯 SCL 时,低电平由三方中最长者决定,仲裁逻辑在此期间必须保持稳定判定不抖动。
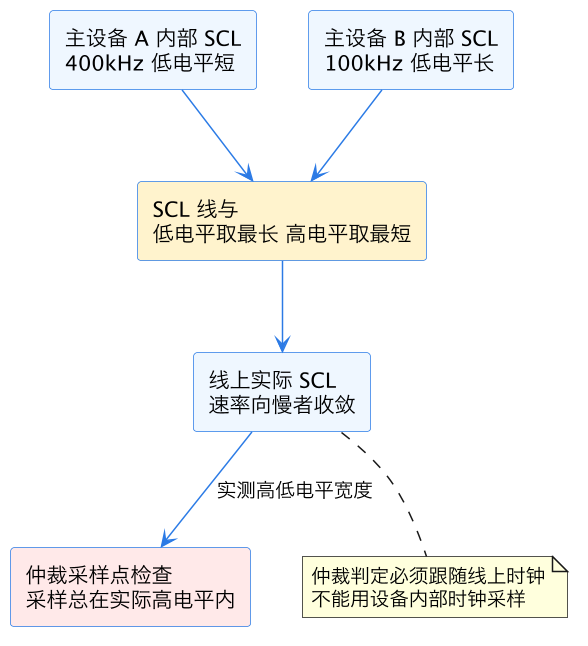
上图把时钟同步的输入输出关系和关键检查点画在一起:两个主设备各自的内部 SCL 经线与合成线上实际时钟,红色检查器盯的就是「仲裁采样点落在实际高电平窗口内」。二维扫描(分叉位置 K 乘相位差)的用例数会膨胀,工程上 K 全扫加相位三档,数量可控,全部定向生成,不留随机空洞。
六、覆盖率清单与回归策略
最后把多主仲裁验证的覆盖率模型定下来。功能覆盖率至少四组:第一组,仲裁分叉位置 covergroup——K 覆盖 1 到最长帧的每一位,地址位段、R/W 位、数据位段分桶统计;第二组,DUT 角色——赢与输两个 bin 都要与 K 交叉(cross coverage),保证「DUT 在第 5 位赢」和「DUT 在第 5 位输」都打到;第三组,相位差档与 K 的 cross;第四组,特殊碰撞场景——START 对 STOP、重复 START 竞争、ACK 周期边界各一个 bin。断言方面,除了前文提到的「丢失后立即释放输出」「退出期间无边沿」「采样点在实际上电平内」,再补一条「任一时刻总线上至多一个主设备在驱动传输」的系统级断言。
回归策略上,定向用例承担全部覆盖率 bin 的命中,随机并发回归只作为压力补充(长跑、多主数量加到 3 至 4 个、叠加从机延展),两类回归的覆盖率合并出报告。验收标准一句话:四组 covergroup 全满、位流 diff 类检查零失败、系统级断言零触发,才允许 sign-off。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下 I2C 验证线的多主篇,主关键词 I2C 多主仲裁验证。向上衔接 I2C 地址与 ACK 验证(单主地址帧与应答机制,本篇的地址位仲裁场景直接复用其帧格式定义)与 I2C 时钟延展验证(SCL 拉低的从机侧机制,本篇第四节把它扩展成三方拉扯)。横向看,「位粒度定向编排加意图位流黄金参考」这套环境方法可平移到所有带线与仲裁的总线验证——CAN 的逐位仲裁、SMBus 的多主场景,换的只是位流编排器的协议语义;「赢家无感、输家自知、数据完整性做闸门」的 scoreboard 哲学同样适用于任何竞争类验证。
总结
I2C 多主仲裁验证的关键是把「两个主设备撞在一起」从运气变成工程:用仲裁激励编排器做位粒度、时钟沿粒度的逐位定向构造,分叉位置 K 从地址位扫到数据位,DUT 在赢家位与输家位各扫一遍;输家侧检查六项退出行为(及时释放 SDA/SCL、状态机回退、ARB_LOST 标志、零边沿退出、合规重试),赢家侧以「意图位流逐位 diff 为零」做最终闸门;时钟同步按「低电平取最长、高电平取最短」验证,仲裁采样点必须跟随线上实际 SCL 而非内部时钟,分叉位置与相位差做二维交叉覆盖——记住,单主环境跑出的全绿证明不了任何多主能力,仲裁逻辑只有被逐位触发过、且赢家数据一个比特都没坏,才算真正验过。