tape-out 终检清单:DRC/LVS/ANT/密度/时序/功耗/形式/DFT 八域 sign-off 状态核对与责任矩阵
更新时间:2026-10-05。tape-out 终检清单是流片前最后一道人工闸门:到了这一步,DRC(设计规则检查)、LVS(版图对原理图一致性)、时序、功耗等各域的签核工具理论上都已经跑完且报告全绿,但「每个域单独看是绿的」不等于「整颗芯片可以交」。真实事故往往出在域与域之间的缝隙里——时序 ECO 改完网表没重跑 LEC、密度填充后又长出新天线违例、waiver 清单对不上版本。这一篇把交片前 48 小时的核对动作系统化:八大签核域各自要确认什么状态、域间的交叉依赖怎么对账、责任矩阵怎么排、放行会议按什么顺序过项。读之前建议先有 物理验证签核流程 与 签核收敛总览 的框架感,GDS 交付侧见 物理验证与 GDS 交付。
本文要回答的问题
- tape-out 终检和日常 sign-off 回归有什么区别,为什么必须单独开一轮?
- DRC、LVS、天线、密度、时序、功耗、形式验证、DFT 八个域各自的终检判据是什么?
- 域与域之间的交叉依赖(ECO 传播、填充后重验)怎么对账,防止「后动手的破坏先签的」?
- waiver(豁免)清单在终检时怎么处理,水位多高算危险?
- 责任矩阵怎么排,放行会议按什么顺序过项最高效?
一、终检与日常签核的区别:对账而非重跑
先厘清一个常见误解:终检不是把所有签核工具再跑一遍。日常 sign-off 回归(每晚或每次 ECO 后)负责「把每项检查跑到绿」,而 tape-out 终检是一份状态对账清单——它核对的是「最后一次绿的版本是不是同一个版本」「每项绿的结论有没有被后续动作破坏」「所有绿之间的接缝有没有洞」。
为什么要单独开这一轮?三个原因。第一,版本漂移:签核周期动辄数周,DRC 可能基于网表 v47 跑的、时序基于 v49、功耗基于 v48,三项各自全绿,但交给晶圆厂的 GDS 是 v50——v50 从来没有被任何工具完整验过。第二,交叉破坏:最后一个时序 ECO 修了几百条 setup 违例,但它动的 buffer 插入会改变功耗、改变密度、可能引入新天线,这些「副作用域」是否全部重签,必须显式确认。第三,责任缝隙:每个域有各自的 owner(负责人),但「网表版本一致性」这种事天然没有单一 owner,终检会议就是给这类缝隙指定临时 owner 的场合。
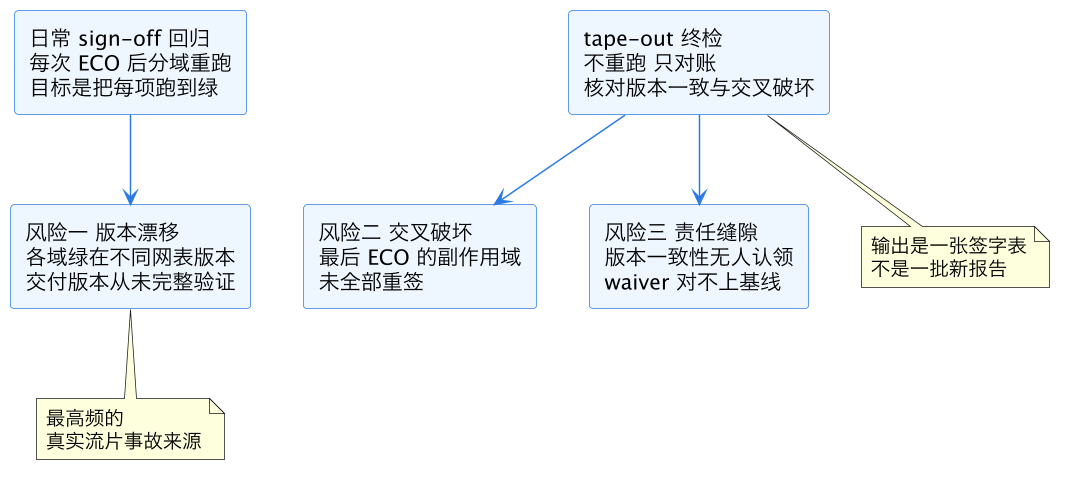
这张图把终检的定位说清楚:它和日常回归是互补关系,日常回归产「绿」,终检确认「绿与绿之间没缝」。下面逐域展开判据,再讲跨域对账。
二、物理域四项:DRC、LVS、天线、密度
物理验证四项是终检清单的第一板块,因为它们直接决定 GDS 能不能进晶圆厂。
DRC(Design Rule Check,设计规则检查)。终检判据不是「零违例」,而是「零未豁免违例 + waiver 清单全部有据」。先进工艺下百万级规则里总有一批与设计意图冲突的(比如 seal ring 附近、IP 边界处的几何特例),这些走 waiver 流程。终检要核对三件事:当前 GDS 版本对应的 DRC 报告违例数为零(或全部命中已批准 waiver);waiver 清单与 DRC waiver 管理 里的基线一致,没有新增未审的 waiver;waive 掉的规则里没有晶圆厂标记为「不可豁免」的硬规则。Calibre 侧的跑法与报告解读见 物理验证与 Calibre。
LVS(Layout vs Schematic,版图与原理图一致性)。这是最容易被版本漂移咬到的一项。判据一句话:LVS 必须跑在最终交付的 GDS 和最终网表上,且结果为 clean。常见翻车:最后一轮时序 ECO 改了网表,物理团队增量更新了版图重跑了 DRC,但 LVS 没重跑(或者跑了但用的是旧网表)。终检必须比对 LVS 报告头部的输入文件哈希与交付物哈希。debug 手段见 LVS 短路定位 和 LVS 器件识别与提取。
天线(ANT,天线规则)。天线效应是布线阶段等离子工艺对栅氧的充电损伤,规则按金属层面积比检查。终检判据:全芯片天线违例为零或全部有修复记录(跳线或天线二极管,见 金属跳线修天线 与 天线二极管修复流程)。关键点:天线检查必须跑在最终绕线版本上——任何后期 ECO 动了走线(包括密度填充之外的手工修线),都要重跑。
密度(density)与填充。晶圆厂对每层金属和通孔有最小/最大密度窗口,靠 filler cell 和 metal fill 补齐(见 filler cell 与密度规则)。终检最容易忽略的一环是:fill 插入之后必须重跑 DRC、LVS、天线——fill 本身可能引入密度违规之外的副作用(fill 与信号线耦合改变 RC、fill 形状触发新 DRC),而且 fill 通常由物理团队在深夜间批处理量跑,重验步骤最容易被「时间不够」砍掉。终检清单上要把「post-fill 重验完成」列成独立一行,不许合并进 DRC 一项里含糊带过。
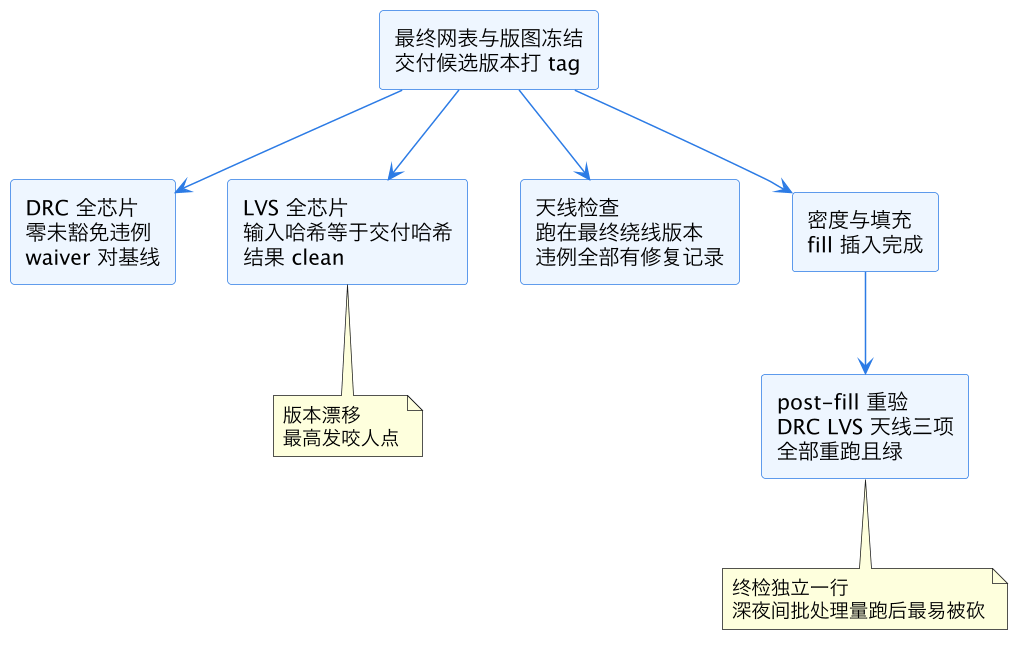
这张图是物理域的终检依赖链:四个判据并排从「版本冻结」出发,但密度填充后面还挂着一轮 post-fill 重验——这是物理板块里最常被遗漏的尾巴,终检会议上必须单独问一句「fill 之后三项重跑的报告编号是多少」。
三、时序、功耗、形式验证:逻辑正确性三支柱
时序签核。判据:全部 sign-off corner 与 mode 组合(MMMC 矩阵,见 corners 与 MMMC 配置)下 setup 和 hold 违例为零,且报告基于最终网表。PrimeTime 报告解读见 Signoff STA 与 PrimeTime。终检额外核三件事:一是约束版本——STA 用的 SDC 必须是冻结版本,SDC 生命周期管理见 SDC 数据格式生命周期;二是未检查路径审计——report_timing 之外要看 unconstrained paths 报告,确认没有路径因为约束缺失而「根本没被检查」;三是 CDC 侧,跨时钟域路径的同步结构签核要绿(见 CDC 与 RDC 检查),STA 的绿不代表 CDC 的绿。
功耗与电源完整性。判据分两层:静态层面 IR drop 和 EM(电迁移)全部在预算内(见 功耗签核 Voltus 与 RedHawk、信号 EM 与电源 EM);动态层面峰值功耗不超标、功耗分析用的 activity 文件是代表性场景(SAIF 来源见 SAIF 翻转率与功耗精度)。终检要特别确认:功耗分析跑在时序 ECO 之后的网表上——修 setup 插的 buffer 全是新增功耗,用旧网表的功耗报告会系统性偏低。
形式验证(LEC,逻辑等价性检查)。这是防「ECO 改坏功能」的最后一道网。判据:最终网表对黄金参考(通常是综合后网表或冻结的 RTL 级网表)LEC 全等价,non-equivalent 点为零或全部有解释记录(见 LEC 非等价调试、形式验证与 Formality)。关键陷阱和 LVS 同款:每次 ECO 后必须重跑 LEC。手工 ECO 改网表是纯文本操作,没有综合器兜底,连错一根线只有 LEC 能抓到。带低功耗设计的还要过 UPF 侧的一致性检查(见 Conformal 低功耗 LEC 检查)。
| 支柱 | 终检判据 | 最易翻车的点 | 版本要求 |
|---|---|---|---|
| 时序 STA | 全 corner setup/hold 零违例 | 未检查路径漏审 | 最终网表 + 冻结 SDC |
| CDC | 跨域同步结构全绿 | 与 STA 各自绿、接缝有洞 | 同一份 SDC |
| 功耗 | IR drop / EM / 峰值全达标 | 用 ECO 前旧网表跑功耗 | 时序 ECO 之后 |
| LEC | 对黄金参考全等价 | 手工 ECO 后忘重跑 | 每次 ECO 后重跑 |
四、DFT 与良率域:可测试性的终检
DFT(可测试性设计)的终检经常被逻辑团队当成「测试团队自己的事」,这是责任缝隙的高发区。判据有三条硬线。第一,ATPG 覆盖率: stuck-at 与 transition 故障覆盖率达标(具体数字按产品定位,量产消费级通常 stuck-at ≥99%、transition ≥95%),报告分类解读见 ATPG 故障报告分类阅读,没达标的部分要有未覆盖故障的归因记录。第二,测试模式在最终网表上重新仿真通过:scan chain 经过布局布线和 ECO 之后,链的物理顺序、锁存器连接都可能变化,pattern 必须在最终网表上重仿真(甚至重生成),相关实现见 DFT 物理实现 与 DFT scan ATPG 与 Tessent。第三,测试数据量与测试时间预算:pattern volume 超标会推高量产测试成本,压减手段见 ATPG pattern 数量压减,终检要确认最终 pattern 集仍在 ATE(自动测试机台)内存预算内。
还有一项容易被漏的交叉项:DFT 逻辑也占面积、走线、功耗。测试时钟域的时序签核(test mode)要包含在 MMMC 矩阵里,不能只做 func mode;测试模式下的峰值功耗(scan shift 时全芯片翻转率接近 100%)经常是 IR drop 最差场景,终检要确认功耗签核覆盖了 test mode,而不是只跑了功能场景。
五、跨域对账与责任矩阵:终检会议怎么开
把前四节收拢成一张可执行的会议流程。终检会议(tape-out review)建议按「版本锚定 → 分域过项 → 交叉对账 → waiver 清点 → 签字」五步走,两小时内开完。
第一步,版本锚定:会议开场先钉死交付版本号,所有人手里的报告必须能映射到这个版本——报告头部的输入文件哈希、跑批时间戳、数据库 checkpoint 名,逐域报一遍。任何一项对不上锚定版本的,该项直接标红,会后补跑。
第二步,分域过项:按本文二至四节的八域顺序,每个 owner 用三分钟报状态:判据是否满足、报告编号、遗留项。第三步,交叉对账:只问一类问题——「最后一次改动之后,你重跑了吗?」按改动时间轴倒推:最后一个 ECO 的时间戳是 T,那么所有分析类检查(STA、功耗、LEC、LVS、ATPG 仿真)的报告时间必须晚于 T,所有几何类检查(DRC、天线、post-fill)必须晚于最后一次版图改动。第四步,waiver 清点:全 waiver 清单过一遍,确认每条有审批人、有理由、没有命中晶圆厂硬规则。第五步,签字放行,签字表进版本库,与 GDS 一起归档(数据管理见 数据管理基线)。
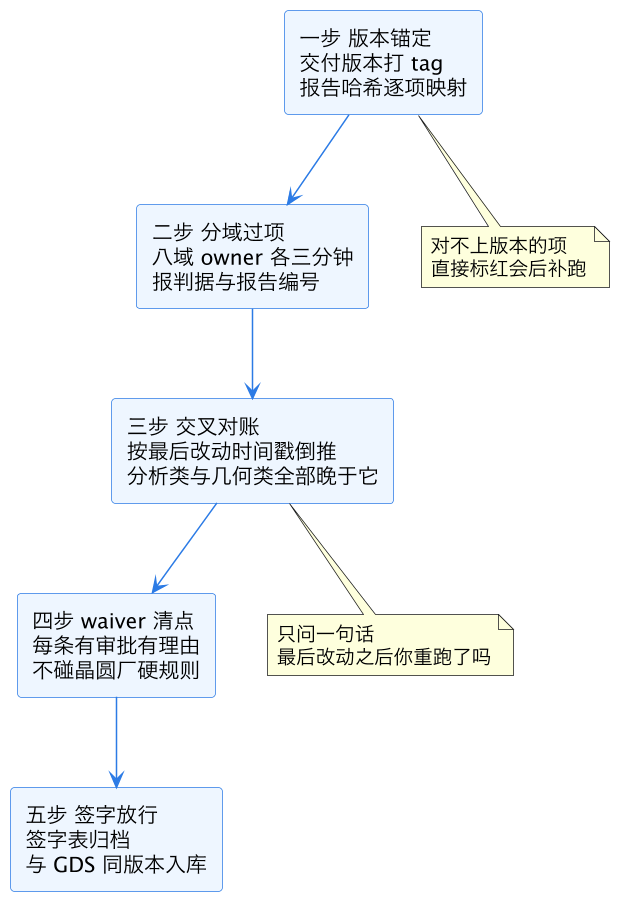
这张图是终检会议的五步顺序。责任矩阵上,建议设一名「终检协调人」(通常是项目后端负责人或签核经理),他不替任何域干活,只负责三件事:维护版本锚、主持交叉对账、保管签字表。八域各自 owner 对自己的判据负全责,但「域与域之间的缝」归协调人——这正是日常流程里没有 owner 的那块。
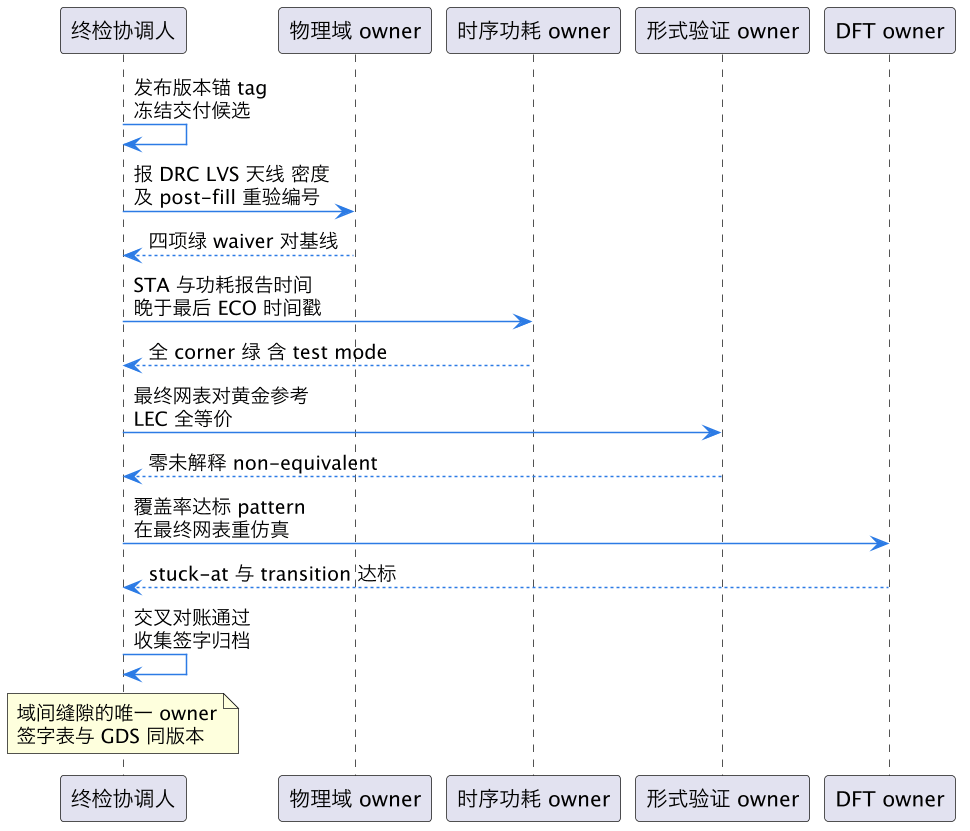
这张时序图是终检会议实际跑起来的样子:协调人像串珍珠一样把各域 owner 的状态串到同一根版本轴上。注意每条提问都是「要编号、要时间戳」的实证式问法,不接受「应该是绿的」这类口供——终检的全部价值就在于把口供换成凭据。
这一篇在知识体系里的位置
本篇是 eda/ 目录签核线(sign-off)的收口篇,处于「各域签核细节」之上、「交付与流片」之前:上游汇集 物理验证签核流程、Signoff STA 与 PrimeTime、功耗签核 Voltus 与 RedHawk、形式验证与 Formality、CDC 与 RDC 检查、DFT scan ATPG 与 Tessent 六条线的结论,同层与 签核收敛总览(过程视角,讲怎么收敛到绿)互为补充——本篇是结果视角,讲绿了之后怎么确认能交,下游落地到 物理验证与 GDS 交付 与 签核收敛 ECO。握牢这张清单,交片前最后一晚就不会靠运气过夜。
总结
tape-out 终检清单的本质是一次跨域状态对账而不是重新签核:先锚定唯一交付版本,再按 DRC(零未豁免违例、waiver 对基线)、LVS(跑在最终 GDS 与网表上且 clean)、天线(跑在最终绕线版本)、密度(fill 后 DRC/LVS/天线三项重验这一独立尾巴)、时序(全 corner 零违例且审计未检查路径)、功耗(跑在时序 ECO 之后的网表、覆盖 test mode)、形式验证(每次 ECO 后重跑 LEC、零未解释非等价)、DFT(覆盖率达标、pattern 在最终网表重仿真)八域逐项要报告编号和时间戳,然后按「最后改动时间戳」倒推做交叉对账、清点 waiver,最后由终检协调人收签字表与 GDS 同版本归档——它防的不是某个域不绿,而是版本漂移、交叉破坏、责任缝隙这三类「单项都绿、拼起来有洞」的流片事故。