中断聚合验证:多源中断汇聚 cause 寄存器的优先级仲裁、屏蔽清除联动与中断风暴注入
更新时间:2026-10-05。中断聚合验证是 SoC 验证里「单点简单、组合爆炸」的典型:一路中断的行为(拉高、仲裁、上报、清除)谁都懂,但几十路源经过使能、屏蔽、优先级仲裁、挂起聚合,最终挤进一个 cause 寄存器(中断原因寄存器,CPU 读它来判断「这次是谁在叫我」),组合空间立刻失控。验证要证明的是三件事:任何源组合下聚合不丢中断、不重复上报、优先级次序不乱。站内的 中断清除验证 讲了单路中断的清除语义(电平/脉冲、写 1 清、读清),那是单源视角;这一篇把镜头拉远到聚合层:多源怎么汇、cause 寄存器怎么反映仲裁结果、屏蔽与清除在聚合路径上怎么联动,以及怎么用中断风暴把「实验室里排队有序的中断」打成「真实产品里洪水般的中断」。
本文要回答的问题
- 多源中断聚合进 cause 寄存器的硬件路径分几级,每一级该打什么验证点?
- 优先级仲裁的验证怎么做才算覆盖——两源竞争够吗,N 源全排列跑得起吗?
- 使能、屏蔽、挂起、清除四组控制位在聚合路径上怎么联动,组合矩阵怎么裁剪?
- 中断风暴注入解决什么单条定向用例解决不了的问题,注入强度怎么定?
- cause 寄存器的读清语义在聚合场景下有哪些独有的坑?
一、聚合路径分层:每一级都有独立的丢中断风险
典型的中断聚合硬件是一条四级流水线:源级(外设产生原始中断,电平或脉冲)→ 挂起级(pending 寄存器锁存,电平源直通、脉冲源靠触发器记住)→ 使能/屏蔽级(enable 与 mask 门控,决定哪些 pending 能参与仲裁)→ 仲裁级(优先级编码器从活跃 pending 里挑出最高优先级的一路,把它的编号写进 cause 寄存器并拉起 CPU 中断线)。每一级都有独立的失效模式:源级丢脉冲、挂起级清早了、屏蔽级组合逻辑毛刺、仲裁级同优先级次序不定。
验证环境要顺着这条链路布观察点,而不是只盯 cause 寄存器一个出口。工程上的做法是给每一级配一个 reference 模型字段:测试台自己维护一份「应该的 pending」「应该的仲裁结果」,和 DUT 逐级比对。只在出口比对的问题是归因困难——cause 错了,你得回头猜是屏蔽算错还是仲裁算错;逐级比对让 bug 定位从小时级降到分钟级。
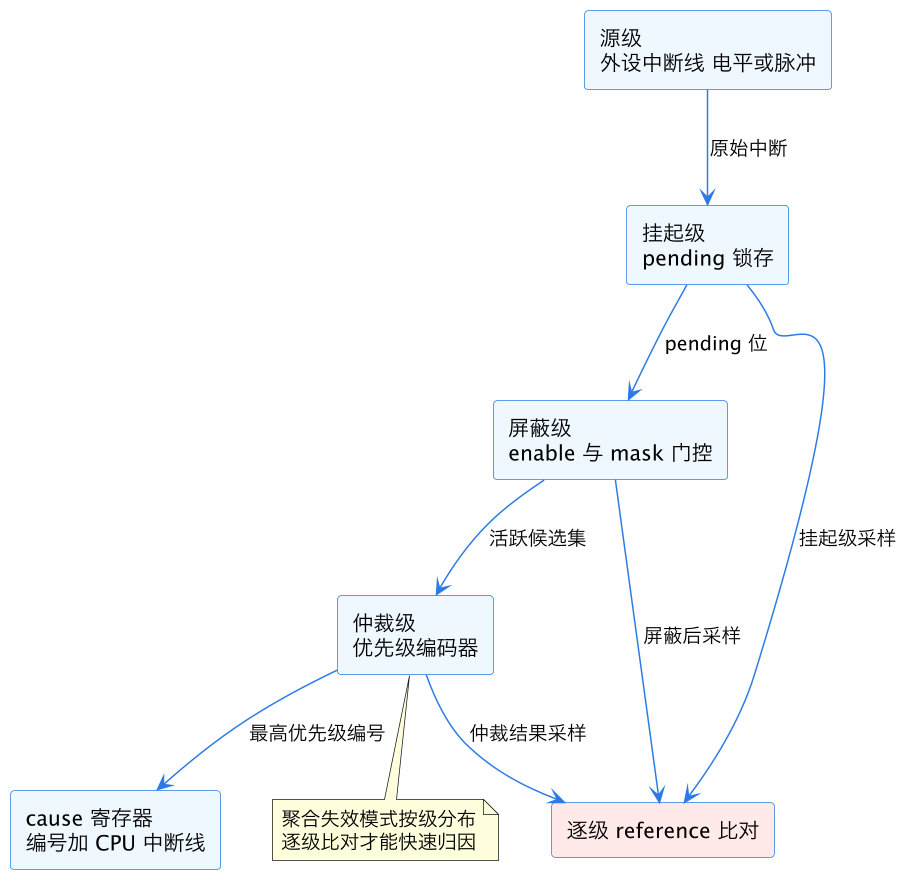
上图是聚合路径的四级结构和三级观察点。注意 reference 模型挂在挂起、屏蔽、仲裁三级之后——源级不挂,因为源是激励发生器自己造的,没有比对意义。这张图同时是验证点清单的骨架:每一级之间的连线对应一组定向用例(脉冲源多窄能被 pending 锁住、屏蔽翻转瞬间正在仲裁的候选怎么处理),每个节点对应一组状态检查。
二、优先级仲裁:从两源竞争到结构化裁剪
优先级仲裁验证的直觉做法是全排列:N 路源两两竞争是 C(N,2) 组,三源齐发是 C(N,3),32 路源的三源组合就有 4960 组——定向用例根本写不完。实际上仲裁器的正确性不依赖「哪几路」而依赖「优先级关系」,验证可以结构化裁剪成四类场景。
第一类,两两竞争基准:每个优先级档位挑一个代表源,两两同时拉起,验证高优先级胜出、cause 编号正确、低优先级保持 pending 不丢。32 档优先级只有 496 组定向用例,可以全跑。第二类,齐发梯度:1 路、2 路、4 路、8 路、全部 32 路同时拉起,验证仲裁器在任意宽度候选集下的选择正确,且 CPU 每清一次 cause、仲裁器立刻送上剩余最高优先级的那一路——这验证「逐次服务」语义。第三类,同优先级次序:很多设计允许多路源配成同一优先级,硬件用固定编号次序或轮转仲裁——这种「规格书写得含糊」的地方恰恰是 bug 温床,验证必须先和设计确认次序语义,再用定向用例钉死。第四类,动态优先级:服务进行中软件改写优先级寄存器,验证重仲裁时机——是立即生效还是下次仲裁生效,pending 不变时改优先级会不会触发虚假中断。
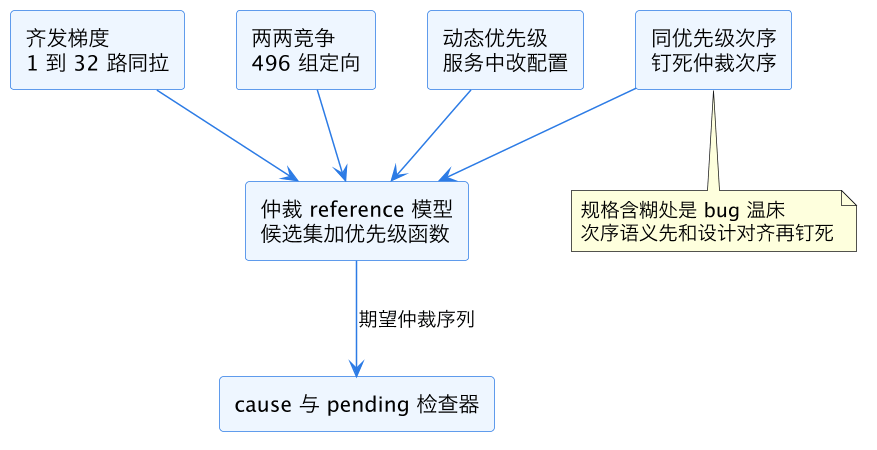
四类场景汇入同一个仲裁 reference 模型:输入是候选集和优先级配置,输出是期望的服务序列,检查器逐拍比对 cause 寄存器和 pending 消长。这套结构的妙处是裁剪有理——你不是「跑不起全排列所以少跑点」,而是论证了「优先级函数只依赖相对关系,代表源抽样等价于全排列」,覆盖闭环靠功能覆盖率证明:每个优先级档位作为胜者、作为被压制的 pending 各至少一次。
| 仲裁场景 | 规模 | 暴露的 bug 类型 |
|---|---|---|
| 两两竞争 | C(档数,2) 定向 | 优先级比较逻辑错位 |
| 齐发梯度 | 5-6 组宽度 | 候选集编码溢出、逐次服务中断 |
| 同优先级次序 | 每同级组 1-2 条 | 次序语义与规格不符 |
| 动态优先级 | 改配时机组合 | 重仲裁丢失、虚假中断 |
三、屏蔽与清除的联动:聚合路径上的四元组博弈
使能(enable)、屏蔽(mask)、挂起(pending)、清除(clear)四组控制位在单源时是四个独立语义,到了聚合层变成一场博弈:enable 决定源能不能进 pending,mask 决定 pending 能不能进仲裁,clear 清 pending 的瞬间仲裁可能正在取这路候选,而 cause 寄存器的读出本身还可能带清除副作用。联动验证的核心是「控制位翻转与中断事件在同一时钟窗口内碰撞」——这类竞争单条定向用例极难构造,要靠约束随机加定向碰撞序列双管齐下。
有六个碰撞窗口必须钉死。窗口一:源中断到达与 enable 清零同拍——pending 该立还是不该立,规格必须明确,验证钉死实际行为。窗口二:mask 置位瞬间该源已是仲裁胜者、cause 已更新——CPU 读到的 cause 和被屏蔽的源怎么自洽。窗口三:clear 写 1 清的同拍新脉冲到达——「清旧纳新」还是「一起清掉」,这是丢中断的最高发窗口,真实项目里出过「清除脉冲吞掉新中断导致外设驱动死等」的硅后 bug。窗口四:电平源在 pending 被清后源线仍高——pending 应该立刻重新立起(电平语义),验证清除不能造成「假清除」。窗口五:CPU 读 cause 与仲裁器写 cause 同拍——读出值必须是自洽的旧值或新值,不能是撕裂的中间态。窗口六:多级聚合(子模块中断先聚成模块级、再聚成芯片级)中上层 pending 已立、下层源被清——上层的「有中断」指示要随下层全清而撤销,否则 CPU 空进一次中断服务,读 cause 发现什么都没,称为幻影中断。
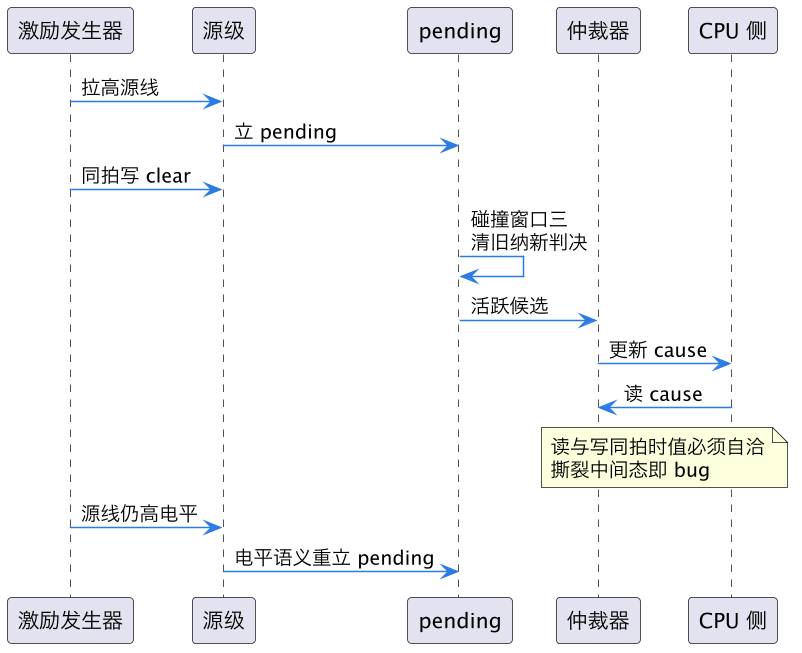
这张时序图把碰撞窗口三、五、四串在一条典型序列里:源拉高、pending 建立、clear 与事件碰撞、仲裁更新 cause、CPU 读回、电平源重立。检查时序的 scoreboard 要按拍对齐——「clear 生效拍 pending 是否吞新脉冲」是单拍判决,采样错位一拍就会把真 bug 误判为通过。断言写法沿用 SVA 断言实践 的时序窗口范式:为窗口三写一条「clear 与新脉冲同拍则次拍 pending 为 1」的断言,比事后翻波形高效得多。
四、中断风暴注入:把队列压力打到极限
定向用例和碰撞窗口验证的是「单点正确性」,中断风暴验证的是「持续压力下的聚合完整性」。真实产品里的中断从不排队有序到来:网络口收包风暴每秒几十万次、定时器和 DMA 完成中断叠加、错误中断在最不该来的时候挤进来。聚合逻辑里有一类 bug 只在高压下现身——比如仲裁器流水线在背靠背更新 cause 时丢一拍、软件清 pending 的速度赶不上新中断涌入速度时优先级反转。
风暴注入器的设计要点是到达过程要贴近真实:用泊松到达打底(事件间隔指数分布),叠加定向的「簇发」(burst)——某路源在 10 拍内连发 20 个脉冲。注入强度分档:轻度(聚合负载率 30%,验证无压力基线)、中度(70%,逼近软件处理速度上限)、饱和(>100%,pending 必然堆积,验证仲裁持续输出最高优先级、低优先级不饿死但也不承诺服务时限——饿死本身不一定是 bug,要看规格是否承诺公平性)。注入期间持续做三件事:逐级 reference 比对、cause 读出序列与期望服务序列比对、控制位随机翻转(在风暴中随机改 mask/enable/优先级,把第三节的碰撞窗口从定向变成概率命中)。
风暴测试的通过判据要写死:一,参考模型记录的「应服务序列」与 cause 实际读出序列逐一匹配,多一个少一个都是失败;二,每个被服务的源在参考模型里必有对应的 pending 建立记录,防幻影;三,风暴结束后所有被使能且未被屏蔽的 pending 最终必须被服务完(活锁检查)。这套「注入器加全序比对」的结构和 覆盖率驱动测试分诊 的思路一致:用覆盖率(每路源在风暴中被服务次数、碰撞窗口命中计数)证明压力真的打到了,而不是跑了十万拍其实风暴发生器没出力。
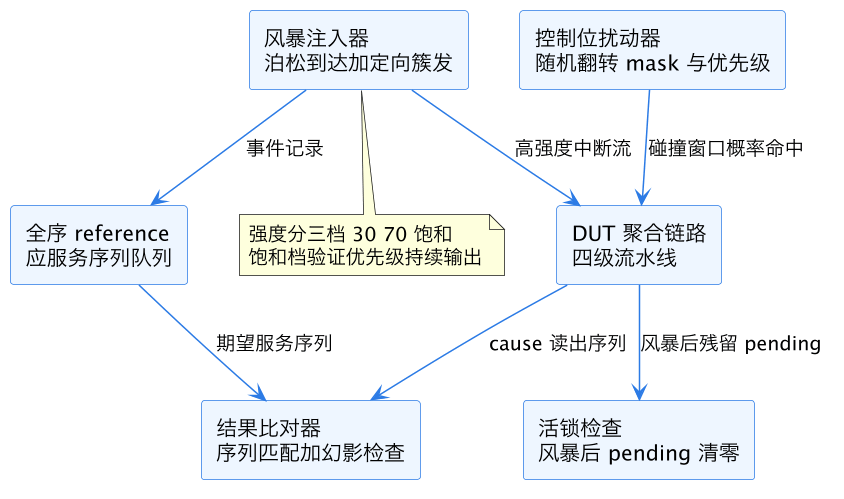
上图是风暴验证环境的五个组件:注入器产事件流并同时喂给 DUT 和参考模型,扰动器在风暴中随机翻转控制位制造碰撞,比对器做全序匹配,活锁检查在风暴收尾时确认残留 pending 被排空。寄存器侧的读写(mask、优先级、clear、读 cause)走标准总线接口,环境复用 UVM RAL 前门后门 的寄存器抽象——前门模拟 CPU 真实访问时序,后门给 scoreboard 零延迟采样 pending 内部状态。
五、cause 寄存器语义:聚合场景下的读清陷阱
cause 寄存器在聚合场景下有几条单源时不会暴露的语义陷阱,值得单列一节。最经典的是「读清加紧跟新中断」:设计若采用读 cause 自动清对应 pending,CPU 读出编号 A 到执行清除之间,A 源可能再次拉起——新事件该立 pending 还是随读清一起蒸发?稳妥设计是「读清只清读出时刻已锁存的实例,新事件重新立」,验证要钉死这个语义,否则中断丢失率随负载率线性上升。其次是「cause 空读」:无任何 pending 时读 cause 返回什么——全零、特殊无效值、还是上一次值,驱动软件依赖这个返回值判断是否退出中断循环,验证必须保证空读值和「有中断但已被屏蔽」的值可区分。第三是嵌套聚合:芯片级 cause 只是子系统 cause 的再聚合,读芯片级 cause 后软件还要读子系统 cause 二次定位,两级读清副作用的交互(读上级是否清下级指示)要按规格钉死。第四是原子性:32 位总线读 64 位 cause 时高低字分两次读,仲裁器在两读之间更新会造成撕裂——设计应提供快照机制,验证构造「读高字与读低字之间插入仲裁更新」的定向序列。
| cause 语义点 | 推荐行为 | 验证手段 |
|---|---|---|
| 读清与新事件竞争 | 清旧纳新 | 定向同拍碰撞加断言 |
| 空读返回值 | 与全屏蔽态可区分 | 定向加边界扫描 |
| 嵌套读清交互 | 上级读不清下级 | 两级联动定向序列 |
| 宽寄存器原子读 | 快照或读锁 | 插入式定向序列 |
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下中断验证线的一篇 S 层深文,主关键词中断聚合验证。向下衔接 中断清除验证——那一篇解决单源的清除语义,本篇解决多源汇聚后优先级、屏蔽、清除在聚合路径上的组合行为。横向与 UVM RAL 前门后门(控制位与 cause 的寄存器访问通道)、SVA 断言实践(碰撞窗口的断言写法)、覆盖率驱动测试分诊(风暴测试的覆盖闭环方法论)互为补充。向上,聚合验证的「分层路径加逐级参考比对加风暴加压」框架可平移到所有多路汇聚型硬件——DMA 完成聚合、错误聚合上报、性能计数溢出聚合,语义换掉、骨架照搬。
总结
中断聚合验证要证明多路源经挂起、屏蔽、仲裁汇聚进 cause 寄存器时不丢、不重、不乱:路径分源级、挂起级、屏蔽级、仲裁级四层,逐级布参考比对才能快速归因;优先级验证按「两两竞争、齐发梯度、同优先级次序、动态改配」四类结构化裁剪,用代表源抽样替代全排列;使能、屏蔽、清除与中断事件的六个同拍碰撞窗口必须定向钉死并配 SVA 断言;中断风暴用泊松到达加定向簇发分 30%、70%、饱和三档加压,配合控制位随机扰动和全序服务序列比对;cause 寄存器要专项验证读清与新事件竞争、空读值、嵌套读清、宽寄存器原子读四个聚合独有的语义陷阱——记住,聚合验证的敌人不是单点错误而是组合碰撞,压力不到、碰撞不中,全绿也只是低压下的全绿。