UVM report catcher:拦截与降级消息,清理已知告警噪声
更新时间:2026-09-29。UVM report verbosity:消息冗余度控制与过滤 讲了怎么让消息「说多说少、打不打到屏幕」,SystemVerilog $display 到 UVM:消息严重级别体系 讲了 UVM_INFO/WARNING/ERROR/FATAL 四个级别怎么选。但这两样都治不了一种噪声:DUT 里有个已知 bug,暂时不修,它每次回归刷 300 条
UVM_ERROR,把真问题淹死。这时候要的不是「不打印」,而是拦截后降级——UVM report catcher 就是干这个的。
本文要回答的问题
- UVM report catcher 挂在消息管道的哪个位置,
catch()回调什么时候被调用? THROW和CAUGHT返回值分别意味着什么?- 怎么按消息 ID、文本模式精确匹配,把某条已知告警 demote 成 INFO?
- catcher 用过头会掩盖真 bug,工程上怎么设防?
一、消息管道里的 catcher:位置决定能力
先搞清一条 `uvm_error(...) 宏发出的消息经历了什么。它不是直接打到屏幕上,而是沿着一条固定管道流动:组件的 report object → report server → 所有注册的 catcher → demote/修改后的消息 → server 按 severity 和 verbosity 决定输出与计数。
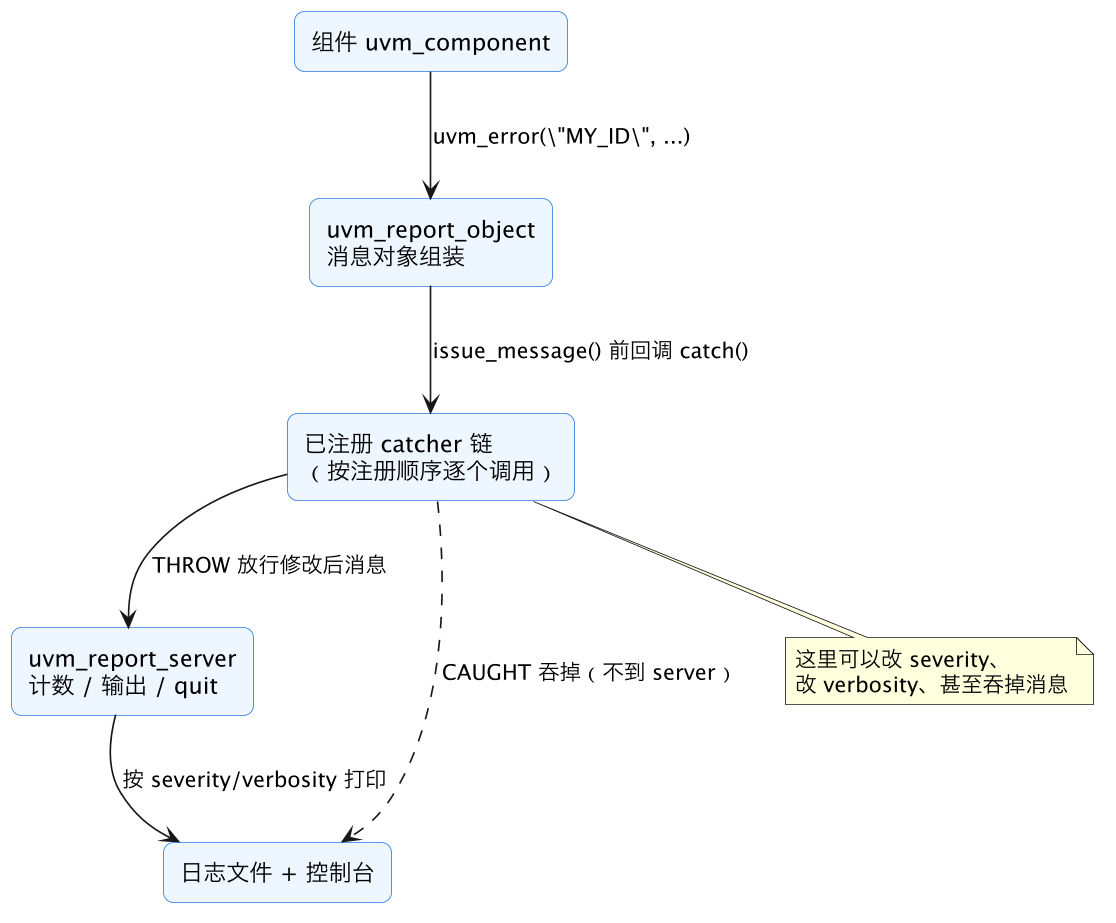
读这张图抓一个关键事实:catcher 在 report server 之前。这意味着两件事——第一,catcher 改了 severity,server 的计数器(get_severity_count(UVM_ERROR))按改后的级别计数,被 demote 成 INFO 的消息不会再让回归因 error 数超标而失败;第二,返回 CAUGHT 的消息连 server 都到不了,等于从没发生过。这正是 verbosity 控制做不到的:verbosity 只过滤打印,error 计数照样涨;catcher 是从根上改判。
注册方式有两种:
// 方式一:全局注册,拦截所有组件的消息
my_catcher c = new();
uvm_report_cb::add(null, c);

// 方式二:只挂某个组件(如某个 VIP agent)
uvm_report_cb::add(env.i2c_agent, c);
工程上推荐方式二——拦截面越小,误伤面越小。
在动手写 catcher 之前,先把「该不该降级」的判据想清楚,否则工具越强坑越深。可以降级的合法场景只有三类:已定位、已挂单的 DUT 缺陷(修复排期在几周后,期间回归不能天天红);已确认的 VIP/模型自身误报(比如某个 protocol checker 对非标准用法的过度告警,已向供应商提 case);测试刻意制造的违规(error injection 测试里 DUT 报错是预期行为,但这类更常见的做法是测试自己改 severity 预期,而不是 catcher)。不在此列的——「这条 ERROR 看不懂先降了再说」「反正每次都报应该没事」——一律不允许进 demote 表,这是验证经理要在评审里守住的门。
二、catch() 回调:THROW 与 CAUGHT 的分界线
catcher 只有一个要实现的回调:catch()。它的返回值决定消息命运:
| 返回值 | 语义 | 典型用途 |
|---|---|---|
UVM_THROW | 放行(可以用 setter 改过再放行) | demote 降级、改 verbosity、追加上下文 |
UVM_CAUGHT | 吞掉,消息终止 | 确认无害的周期性噪声,彻底静默 |
UVM_UNKNOWN_ACTION | 没处理,交给下一个 catcher | 匹配不上时的默认返回 |
一个典型的 demote catcher:
class known_issue_demoter extends uvm_report_catcher;
  `uvm_object_utils(known_issue_demoter)

  virtual function action_e catch();
    // 只匹配特定 ID,精确制导
    if (get_id() == "AXI_PROTOCOL_ERR" &&
        uvm_re_match(".*slverr during write drain.*", get_message()) == 0) begin
      // 已知缺陷 BUG-1234:drain 阶段误报 slverr
      set_severity(UVM_INFO);
      set_verbosity(UVM_MEDIUM);
      set_message({get_message(), " [demoted: BUG-1234 known issue]"});
      return UVM_THROW;
    end
    return UVM_UNKNOWN_ACTION;  // 其余消息原样放行
  endfunction
endclass三个要点。第一,get_id() / get_message() / get_severity() 读当前消息,set_*() 修改,这套 getter/setter 就是 catcher 的全部武器——除此之外 get_client() 还能拿到发消息的 report object,get_context() 拿组件路径,需要按「哪个 agent 发的」过滤时这两个比全局匹配更准。第二,匹配条件必须双重定位:只按 ID 匹配会把同 ID 的真错误也降掉,只按文本匹配又太脆(消息里带变量值,比如地址、计数,文本每次都变),ID 加正则文本是底线。正则用 uvm_re_match(),返回 0 表示命中,注意它内部要求整串匹配,.* 前后缀要自己补齐。第三,匹配不上返回 UVM_UNKNOWN_ACTION 而不是 UVM_THROW——语义上等价于放行,但前者明确表达「我没碰它」,多个 catcher 串联时下一个 catcher 和 server 看到的是原始消息,不会干扰各自的计数与判断。
还有一个容易忽略的细节:demote 之后顺手把 verbosity 调高(示例里的 UVM_MEDIUM 或 UVM_HIGH)。降级成 INFO 后如果保持默认 verbosity,消息照样每条都打印,日志体积一点没小,只是回归不红了——噪声从「红色警报」变成「绿色海洋」,同样淹没问题。demote 的完整语义应该是「级别降、打印也收」,需要现场时用 +UVM_VERBOSITY=UVM_HIGH 一把放出来即可。
三、表驱动的 known-issue 清单
一个项目跑半年,known issue 从 3 条涨到 40 条,全塞进一个 catch() 的 if-else 里就没法维护了。工程做法是表驱动:
typedef struct {
  string id_pattern;
  string msg_regex;
  uvm_severity demote_to;
  string bug_ticket;   // 必须挂缺陷单号
} known_issue_t;

class table_demoter extends uvm_report_catcher;
  known_issue_t issues[$];

  function void add_issue(string id_p, string re,
                          uvm_severity sev, string ticket);
    issues.push_back('{id_p, re, sev, ticket});
  endfunction

  virtual function action_e catch();
    foreach (issues[i]) begin
      if (uvm_re_match(issues[i].id_pattern, get_id()) == 0 &&
          uvm_re_match(issues[i].msg_regex, get_message()) == 0) begin
        set_severity(issues[i].demote_to);
        set_verbosity(UVM_HIGH);  // 降级后默认不打印,要看时提高阈值
        return UVM_THROW;
      end
    end
    return UVM_UNKNOWN_ACTION;
  endfunction
endclass
然后 test 基类里集中登记:
demoter.add_issue("AXI_PROTOCOL_ERR", ".*slverr during write drain.*",
                  UVM_INFO, "BUG-1234");
demoter.add_issue("DDR_TRAIN", ".*retrain timeout.*",
                  UVM_WARNING, "BUG-2077");
每一条降级记录都挂缺陷单号,这是纪律的核心——没有 ticket 的 demote 等于白名单里的黑洞,谁也说不清它为什么存在。更进一步,这张表应该从文件加载而不是硬编码:把 known-issue 清单存成文本文件(一行一条:ID 模式、正则、目标级别、单号),test 基类在 build_phase 用 $value$plusargs 拿到文件路径后逐行解析注册。好处有两个:一是清单可以随回归脚本版本化管理,谁加了哪条降级、对应哪个单号,git log 一目了然;二是不同项目阶段可以挂不同清单——bring-up 阶段宽松一些,接近冻结时换一份严格清单,只有真正修不完的才留在表里。配合缺陷跟踪系统定期对账,单号已关闭的规则要立即从表里删掉,让消息恢复原始级别接受检验。
四、防线:catcher 本身也要被验证
catcher 最大的风险不是没用,而是静默掩盖真 bug。曾见过真实事故:一条按 ID 匹配的 demote 规则,DUT 修复后消息文本改了半个词,正则失配,规则变成死代码——半年后另一处改动重新触发同类错误,恰好被另一条过宽的规则降成 INFO,回归全绿,问题带到 tapeout 前两周才在门级仿真暴露。
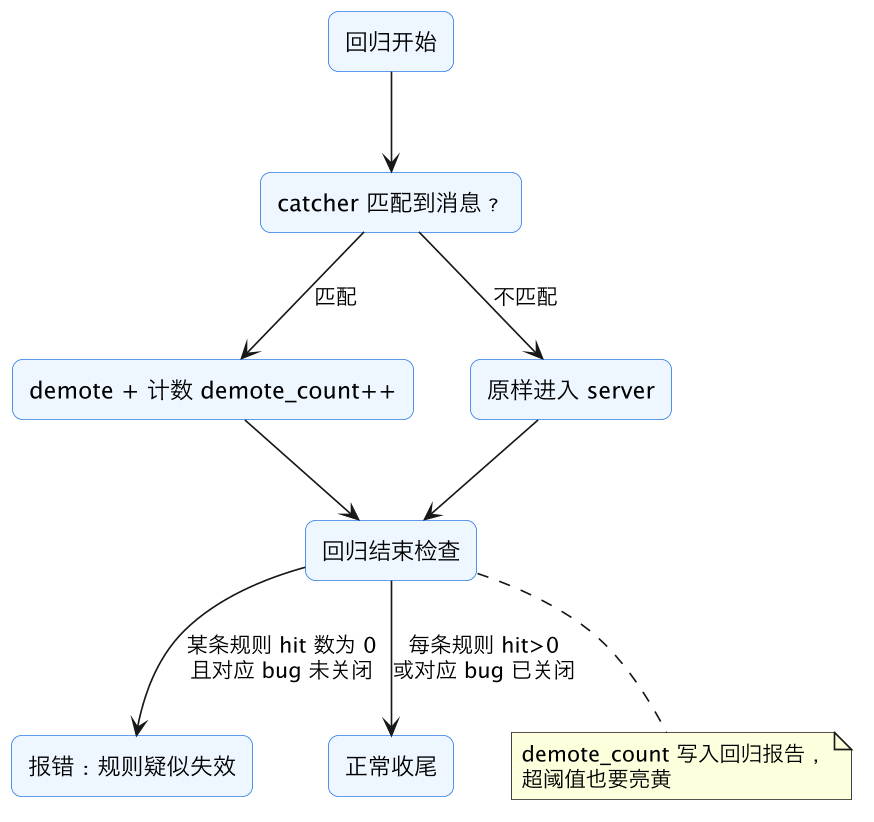
这张流程图对应三条防线。第一,规则命中率审计:每条 known-issue 规则统计本次回归命中次数,命中为零且对应 bug 单未关闭,说明规则失配(DUT 改了消息文本)或 bug 悄悄被修了——两种情况都要人工看一眼,不能让死规则躺在表里。第二,demote 总量阈值:一次回归被降级的消息总数写进报告,超过历史基线的某个倍数(比如 3 倍)就亮黄,防止「反正有 catcher」的懒政让降级面悄悄扩大。第三,demote 不删计数:被降级的消息保留一条 INFO 级、HIGH verbosity 的痕迹(上面代码里就是这么做的),需要排查时把阈值调低就能完整还原现场——CAUGHT 彻底吞掉只留给真正无害的周期性心跳消息。
最后明确分工:消息「太多看不完」用 verbosity 和 ID 过滤(见 UVM report verbosity:消息冗余度控制与过滤),消息「级别定错了」才用 catcher 降级。两者混用会导致同一条消息被两套机制处理,排查时先查 catcher 链再查 verbosity 阈值,顺序反了会绕弯。
这一篇在知识体系里的位置
- 上游基础:SystemVerilog $display 到 UVM:消息严重级别体系 定义了本篇 demote 操作所作用的 severity 语义。
- 平行机制:UVM report verbosity:消息冗余度控制与过滤 管「打不打印」,本篇 catcher 管「按什么级别计数」,两者正交。
- 回归治理:known-issue 表驱动的 demote 与覆盖率豁免(waiver/exclusion)是同一种「已知问题不阻塞回归」的工程思想,可对照覆盖率闭环相关篇章。
总结
UVM report catcher 是插在 report server 之前的消息拦截器:实现 catch() 回调,用 ID 加文本正则双重匹配已知问题,set_severity() 降级后返回 UVM_THROW 放行(UVM_CAUGHT 则彻底吞掉),被降级的消息不再计入 error 数。工程上必须表驱动管理 known-issue 规则、每条挂缺陷单号、做命中率审计与总量阈值,否则 catcher 会从降噪工具退化为掩盖真 bug 的黑洞。