异步 FIFO 验证:双时钟域端到端验证、格雷码指针与跨时钟断言
更新时间:2026-09-25。本文是「集成电路大类 · 数字验证」实操序列的 intermediate 标准篇,讲一块几乎每颗 SoC 都有的硬核 IP——异步 FIFO(First In First Out,先进先出缓存)的端到端验证。它的写侧和读侧挂在两个频率、相位完全无关的时钟上,是最经典的跨时钟域(CDC,Clock Domain Crossing)电路。多时钟断言的序列写法(
##1跨时钟、1'b1同步、局部变量携带数据)在 SVA 多时钟序列与局部变量:跨时钟域断言和事务数据携带 里讲过,CDC 工具报告怎么分级签核见 CDC/RDC 违例报告分级与签核,这一篇把这些手段落到一个具体 DUT(Design Under Test,待设计)上。
本文要回答的问题
- 异步 FIFO 为什么不能直接把读、写指针用普通二进制总线送过时钟域?格雷码解决了什么?
- 两级同步器的亚稳态(metastability)风险有多大,MTBF(平均无故障时间)该怎么估?
- 满(
full)和空(empty)为什么必须分别在写、读时钟域里判断?「悲观判断」错了会怎样? - 快写慢读、慢写快读、速率接近 1:1 三种工况各会暴露什么 bug?
- 跨时钟 SVA 断言该怎么写,验证平台怎样用参考模型做端到端比对?
一、双时钟 FIFO 的结构与验证对象
先把 DUT 拆开看。一个标准异步 FIFO 由五部分组成:双端口存储体(RAM)、写指针与满逻辑(wr_clk 域)、读指针与空逻辑(rd_clk 域),以及两个方向上的指针同步器。写侧每次写入,写指针 wptr 加一;读侧每次读出,读指针 rptr 加一。关键在于:写域要判断「还能不能写」,必须知道读指针;读域要判断「还有没有数据」,必须知道写指针——两个指针都必须跨过时钟边界。
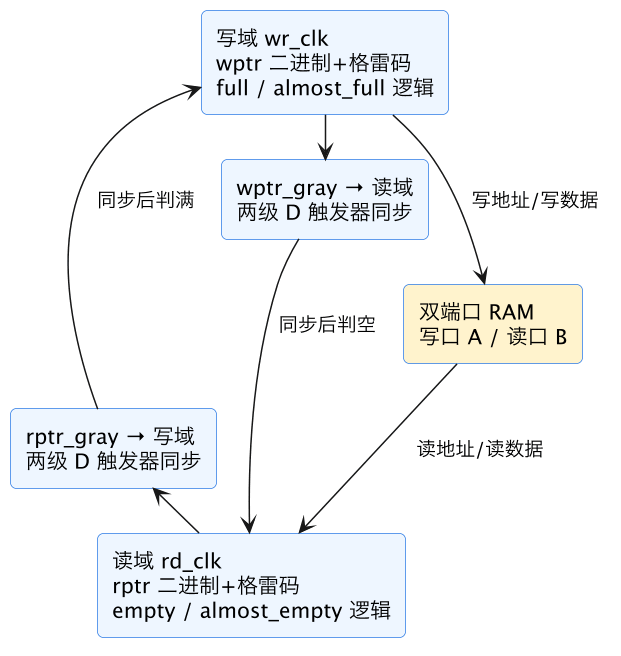
图中两条跨域通路只传格雷码形式的指针,不传二进制指针,也不传数据本身——数据由读写双方按各自地址直接访问同一块 RAM,从不跨时钟域。这是异步 FIFO 设计最重要的一条架构约束,也直接框定了验证的分工:功能验证要证明「经过这两条同步通路看到的对方指针虽然滞后,但据此做出的满/空决策永远安全」;结构检查则要证明「除了这两条受控通路,RTL 里不存在其他漏网的跨域信号」。后者交给 CDC 工具,前者是 testbench 和 SVA 的主战场。
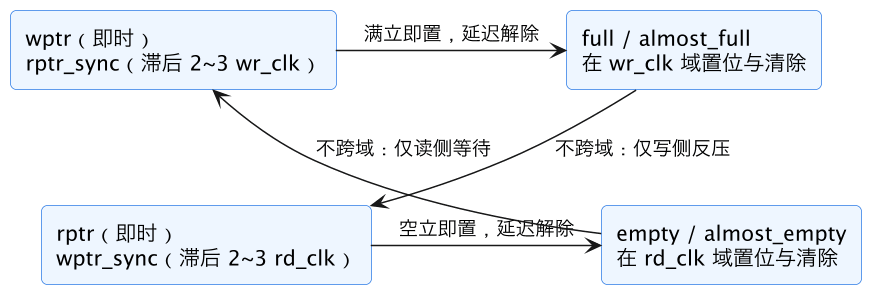
明确验证对象后,还要先建立一个贯穿全篇的概念:指针同步是有代价的延迟。写域看到的读指针是两三个 wr_clk 周期之前的旧值,读域看到的写指针同理。因此 FIFO 的满/空判断天生是「悲观」的——可能在其实还能写的时候报满、其实还有数的时候报空,但绝不能在真满时漏报、真空时漏报。验证的黄金判据不是「水位指示每时每刻精确」,而是「不溢出(overflow)、不下溢(underflow)、数据不丢不重不乱序」。
二、格雷码指针:为什么跨域只能传它
二进制加法计数有个致命问题:多位同时翻转。指针从 3(011)加到 4(100),三位同时变化。跨时钟域时各位的布线延迟不同,目的域采样瞬间可能采到任意中间组合,比如 000 或 010,于是一个本意为「前进了一格」的指针跳变,被解读成了跳到完全无关的位置。直接后果是满/空判断瞬间出错:可能把满判成空继续写而溢出。
格雷码(Gray code)的性质是相邻两个数值之间恰好只有一位翻转:0→1 变一位、1→2(011→010)变一位、7→0 回绕也只变一位。单根线跨越时钟域,目的域采到的要么是旧值、要么是新值,不存在错误的第三种值——最多就是「这一拍还没看到更新」,而滞后对满/空判断是安全的。
| 十进制指针 | 二进制 | 格雷码 | 翻转位数 |
|---|---|---|---|
| 0 | 000 | 000 | — |
| 1 | 001 | 001 | 1 |
| 2 | 010 | 011 | 1 |
| 3 | 011 | 010 | 1 |
| 4 | 100 | 110 | 1 |
| 7 | 111 | 100 | 1(回绕到 0) |
下图对比两种编码跨越同一个采样窗口的结果:二进制三位同时翻转、到达时刻参差,采出第三种错误值;格雷码只有一根线在变,采到的非旧即新。

验证时不能只看功能波形,要专门检查「RTL 里跨域的到底是不是格雷码」。做法是用 SVA 直接钉死性质:任何时钟沿,同步器输入端的格雷码指针与上一拍相比必须至多一位不同。
property p_gray_one_hot_change(sig);
  @(posedge wr_clk) disable iff (!rst_n)
    $onehot0(sig ^ $past(sig));   // 异或结果为 0 或独热:0 位或 1 位翻转
endproperty
a_wptr_gray: assert property(p_gray_one_hot_change(wptr_gray));
a_rptr_gray: assert property(p_gray_one_hot_change(rptr_gray));这条断言要分别在指针的源时钟域检查(wptr_gray 随 wr_clk、rptr_gray 随 rd_clk)。它能抓住两类真实 bug:格雷码组合逻辑写错(公式是二进制高位不变、其余位相邻异或,gray = bin ^ (bin >> 1)),以及有人图省事把二进制指针直接接进了同步器。指针位宽还有个坑:深度为 N 的 FIFO,指针要多一位(N 深度用 $clog2(N)+1 位),用来区分「满」与「空」——格雷码下空是两指针完全相等,满是最高两位相反、其余位相同,这也必须在 testplan 里核对。
三、两级同步器、亚稳态与 MTBF
格雷码保证「采到的不是错值」,但没解决「采这一下本身可靠吗」。当输入信号恰好在触发器建立/保持时间窗口内变化,输出会进入亚稳态:既非干净的 0 也非干净的 1,经过一段不确定时间才收敛。第一级同步触发器可能亚稳,第二级给它一整个周期的收敛时间,使到达判断逻辑的信号几乎总是稳定的。

「几乎」要量化。同步器的 MTBF 经典估式是 MTBF = exp(t_r / τ) / (W · f_c · f_d):t_r 是给亚稳态的收敛时间(第二级周期扣除建立时间),τ 和 W 是触发器工艺参数,f_c 是采样时钟频率,f_d 是信号跳变频率。以一颗 28nm 工艺、200MHz 时钟的芯片粗算,单级 MTBF 可能只有几十小时量级,加第二级后跃升到几十年甚至上百年——两级不是形式主义,是把故障概率压过产品寿命。高可靠或高频设计会用三级,testplan 应按规格核对级数。
功能仿真验证不了 MTBF:仿真器里触发器输出从不亚稳。这件事靠两条腿:一是 CDC 工具识别所有跨域信号、确认同步器结构完整且第一级输出没有扇出到其他逻辑( reconvergence 收敛检查),签核方法见 CDC/RDC 违例报告分级与签核;二是门级仿真配合 SDF(标准延迟格式)和 X 传播,观察复位撤销、初次跨域拍上有无异常 X 扩散。另外可以在 RTL 仿真里对同步器入口人为注入随机延迟,验证下游对「指针晚一两拍出现」完全容忍。
四、满与空:各回各的时钟域
满逻辑属于写域:full 只能由 wr_clk 下的写指针和「同步过来的读指针」比较产生,写满当拍立即拉满,读动作把数据腾出要等同步延迟后才解除满——宁可暂时虚惊,不可放进溢出的一笔。空逻辑属于读域:empty 由 rd_clk 下的读指针和同步过来的写指针比较,读空当拍立即真空,新写入的数据要等同步延迟后才能被看到。
下图用一个写满后读出一笔的波形,把这段滞后量化:读指针在 rd_clk 第 1 拍更新,经同步第 1 级、第 2 级,写域到第 3 拍才看到,full 在那一拍才解除——在这之前写使能必须继续被反压。
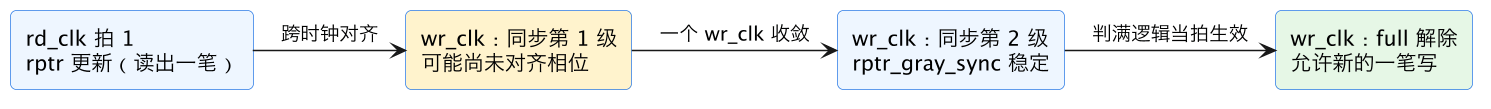
近满(almost full / prog full)和近空(almost empty)是用户可配的水位线(watermark),用来给上游提前留反压裕量。它有两种实现语义,testplan 必须问清规格:阈值是固定常数,还是运行时可通过接口配置;判断用的是即时本域指针还是同步后的对方指针(正确做法仍是用滞后指针,保证安全侧)。一个深度 16、阈值设 4 的近满,含义是「剩余空间 ≤4」时拉高,要逐档验证阈值边界、阈值变化当拍行为,以及阈值与深度边界(0、1、深度值、深度+1)的组合。
下面这张表是水位与标志的完整判定矩阵,深度记为 DEPTH:
| 真实水位 | empty | almost_empty(阈值 AE) | almost_full(阈值 AF) | full |
|---|---|---|---|---|
| 0 | 1 | 1 | 0 | 0 |
| 1 ≤ level ≤ AE | 0 | 1 | 0 | 0 |
| 中间水位 | 0 | 0 | 0 | 0 |
| DEPTH−AF ≤ level < DEPTH | 0 | 0 | 1 | 0 |
| DEPTH | 0 | 0 | 1 | 1 |
注意水位是参考模型视角的「真实值」,DUT 的标志因同步滞后可以晚几拍变化,但任何时刻不允许出现反向错误:水位真到 DEPTH 而 full 为 0、水位真为 0 而 empty 为 0。这两条是不可协商的安全断言。
五、Testplan 与读写速率组合覆盖
异步 FIFO 验证最容易偷懒的地方是速率场景。只在「写几下、读几下」的慢节奏下跑,几乎抓不到水位边界上的竞态。速率组合要显式列成测试矩阵,并用功能覆盖率收敛,方法可参照 功能覆盖率与覆盖组方法。
| 场景 | 速率关系 | 必中检查点 |
|---|---|---|
| 快写慢读 | wr_clk 频率远高于 rd_clk(如 4:1、8:1) | 必然写满;满后写被反压不丢;读出后满正确解除 |
| 慢写快读 | rd_clk 远高于 wr_clk | 必然读空;空后读被阻止;新数据跨同步后空解除 |
| 同频相关 | 两时钟同频同相/反相 | 边界拍行为、指针恰好同时更新 |
| 同频异步 | 频率接近、相位漂移 | 水位在 0 和 DEPTH 附近反复横跳 |
| 背靠背 | 连续写到满、紧接连续读到空 | 无气泡吞吐;满空标志时序 |
| 随机吞吐 | valid/ready 各带随机空泡 | 长时间比对,数据完整性 |
| 复位穿插 | 运行中异步复位、复位立即撤 | 指针归零、标志归位、无 X 卡死 |
激励不要只发固定流水数。推荐用两套独立的随机源:wr_clk、rd_clk 频率各从一组比值中随机选(考虑相控,可用相位累加器造非整数比),写使能、读使能各带可约束的随机空泡率。这样一次长回归就能自然遍历「满了以后第一笔读出恰好和一笔新写撞上同步窗口」这类刁钻拍。覆盖率上定义跨时钟的覆盖点组合:写满时发生读、读空时发生写、full 置位期间的写尝试、empty 置位期间的读尝试、almost 标志翻转,以及复位发生时水位分桶。
六、跨时钟 SVA、参考模型与 CDC 工具配合
端到端比对的核心是参考模型:一个零延迟的「软件 FIFO」(队列),写事务在 wr_clk 握手当拍入队并记录数据,读事务在 rd_clk 握手当拍出队,scoreboard 拿读出数据与队头比对,同时由模型给出期望水位和满空标志。这里有个绕不开的难点:写、读事务发生在不同时钟域,比对线程必须容忍两者之间任意的同步与存储延迟。UVM 里通常用独立的 write_export、read_export 接进同一 scoreboard,期望队列只按真实握手推进,时序对齐的处理可参照 UVM scoreboard 时序错位与比对对齐。
SVA 负责 scoreboard 不擅长的「贴身安全」检查。多时钟序列的写法规则照 SVA 多时钟序列与局部变量:跨时钟域断言和事务数据携带:跨时钟只用 ##1 加 1'b1 落地,不写固定拍数。
// 安全契约一:full 有效期间,写握手绝不能发生(防止溢出)
property p_no_overflow;
  @(posedge wr_clk) disable iff (!rst_n)
    full |-> !(wr_en);
endproperty

// 安全契约二:empty 有效期间,读握手绝不能发生(防止下溢)
property p_no_underflow;
  @(posedge rd_clk) disable iff (!rst_n)
    empty |-> !(rd_en);
endproperty

// 数据完整性:写域捕获的数据,经任意延迟后,必须在某次读时原样出现
property p_data_integrity;
  logic [`W-1:0] ld;
  @(posedge wr_clk) disable iff (!rst_n)
  (wr_en && !full, ld = wdata)
  ##1 @(posedge rd_clk)
  (1'b1 [*1:$] ##0 (rd_en && !empty && rdata === ld));
endproperty第三条是多时钟加局部变量的完整用法:源域捕获、##1 切时钟、目的域空转等待这笔数据最终被读出,用 === 让 X 也参与比较。它不依赖「第几拍」,因此对任何速率比都成立。每条约束都要配 cover property,否则速率场景没跑到时只是空真。
最后是与 CDC 工具的分工闭环:跑 SpyGlass CDC / Meridian CDC 这类结构检查,确认两条指针通路被识别为合规同步、RAM 读写地址无跨域、复位控制受控;所有违例与 waiver 按 CDC/RDC 违例报告分级与签核 的分级签核。仿真、断言、CDC 结构检查、门级 X 传播四者各查一类问题,少一环都会留下盲区——CDC 干净但数据比对错,或仿真全绿但存在未同步路径,都是真实流片前见过的事故。
这一篇在知识体系里的位置
本篇是 CDC 主题在具体 IP 上的落地:序列与断言语法上承 SVA 多时钟序列与局部变量:跨时钟域断言和事务数据携带,结构签核与 CDC/RDC 违例报告分级与签核 配套;方法层面用到 功能覆盖率与覆盖组方法 的覆盖率收敛和 UVM scoreboard 时序错位与比对对齐 的跨域比对;门级 X 传播阶段还会接上 门级仿真、SDF 与 X 态传播。
总结
异步 FIFO 验证的主线是「承认指针滞后、但决策永不失安全」:跨时钟只传相邻值一位翻转的格雷码指针,经两级(或三级)同步器把亚稳态故障压过 MTBF 寿命;满与近满在写时钟域、空与近空在读时钟域各自用即时本域指针和滞后对方指针判断,宁虚惊不漏报;testplan 必须覆盖快写慢读、慢写快读、同频异步、背靠背和复位穿插等速率组合并以功能覆盖率收敛;参考模型队列做端到端数据与水位比对,多时钟 SVA 用「源域捕获、##1 切域、目的域空转等待、局部变量携带比对」钉死无溢出、无下溢、数据不丢不乱序三条安全契约,再由 CDC 工具兜底同步结构——功能仿真、SVA、CDC 检查、门级 X 传播四者齐备,异步 FIFO 验证才算闭环。
设计侧完整路径见异步FIFO设计全景(含可运行工程包与坑点复现用例)。