false path 审计:跨时钟伪路径与功能伪路径的分类、过度 false 排查与签核前约束合理性验证方法论
更新时间:2026-10-04。在 signoff STA 的输入清单里,时序例外(timing exception)是最危险的一类文件:时钟定义错了,报告会难看到立刻暴露;而
set_false_path写多一条,报告反而更干净——净亏损被静默掩盖,直到流片后才以功能失效的形式讨债。这一篇讲的是 false path 审计的完整方法论:怎么把设计里的伪路径按来源分类、怎么给每一条例外补「出生证明」、怎么系统性地排查过度 false 掩盖的真实违例。读之前建议先回顾 Signoff STA 与 PrimeTime 的签核环境和 SDC 约束验证与 lint 的静态检查手段,本篇是它们的「例外约束专章」。
本文要回答的问题
- false path 到底有哪几类,跨时钟伪路径和功能伪路径的证据性质有什么不同?
- 为什么
set_false_path是签核报告里唯一「写错会让报告变好看」的约束,风险怎么量化? - 过度 false 掩盖真实违例的典型场景有哪些——CDC 同步器、模式切换、通配符过宽各怎么翻车?
- 一次完整的 false path 审计走什么流程,静态工具、PBA 复核、作用域扫描各自查什么?
- 审计结论怎么沉淀进 SDC 生命周期,防止下一个版本又把例外写回去?
一、伪路径是什么:两类来源,两种证据
STA 引擎的本分是对每一条从起点(触发器时钟引脚、输入端口)到终点(触发器数据引脚、输出端口)的时序弧做建立/保持检查。伪路径(false path)是指「结构上存在、但功能上永远不会真正发生时序竞争」的路径,需要用 set_false_path 告诉工具跳过。跳过本身没问题,问题在于「永远不会发生」这个断言需要证据,而证据按伪路径来源分成性质完全不同的两类。
第一类:跨时钟伪路径(结构性证据)。两个时钟域异步——没有确定的相位关系——它们之间的路径在单时钟 STA 框架下无法做有意义的建立/保持检查,正确做法是 set_clock_groups -asynchronous(见 时钟分组与异步/互斥约束),把整组跨域路径从 STA 视野里拿掉,交给 CDC 工具(SpyGlass CDC、Conformal CDC 之类,见 CDC 与 RDC 检查)去验证同步器结构。这一类例外的证据是「时钟定义层面异步」,结构性、可机器验证,风险相对可控——前提是你确实用了 clock groups 而不是逐条手写 false path。
第二类:功能伪路径(功能性证据)。路径两端在同一个时钟域内、时钟关系完全正常,但功能逻辑保证数据到达时序不满足也没关系:典型场景是配置寄存器(上电后写一次就静止)、测试模式专用路径、以及被 case analysis 常量化后死掉的旁路(见 case analysis 与常量传播)。这一类例外的证据是「功能规格层面不翻转或不在乎」,无法靠结构自动证明,全靠设计者的口头承诺——它是 false path 审计真正要啃的硬骨头。
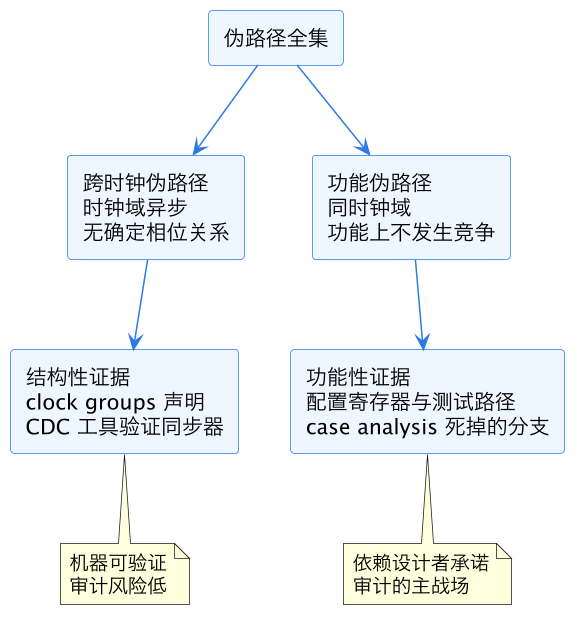
这张图是审计的分类学起点:先按「跨时钟 / 功能」把例外分箱,两类各走各的验证通道。实战里最常见的混乱是通道串线——用逐条 set_false_path 处理跨时钟域(该用 clock groups),或者用一句「这是异步的」给功能伪路径背书(它没有 CDC 结构可验)。分类错了,后面的证据链全错。
二、过度 false 的危害:唯一让报告变好看的错误
时序约束写错通常很吵:时钟周期写错了,几千条路径一起违例;input delay 漏写了,接口路径红成一片。唯独 false path 写多了是安静的——违例从报告里消失,WNS(最差负裕量)变好,签核 checklist 全绿。这就是过度 false 的毒性所在:它惩罚的不是报告的可信度指标,而是硅片本身。
掩盖的机制值得拆开看。STA 检查一条路径时按 launch/capture 时钟关系算出 required time,set_false_path 直接把这条弧从分析图里剔除——没有违例、没有 slack、没有任何痕迹。如果这条路径其实是「慢但有要求」的(比如跨时钟域里同步器第一级之前的那段组合逻辑,延迟太大会吃掉 MTBF 预算;或者配置路径上电时序其实有窗口要求),流片后就表现为偶发功能失效,而签核报告里它从未存在过。multicycle path 有类似的掩盖效应(见 multicycle path 验证),但 multicycle 至少还保留了检查,false path 是彻底关灯。
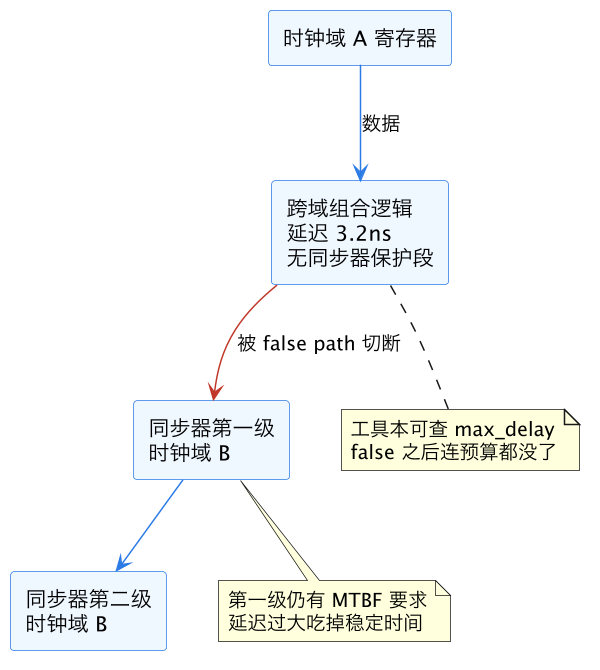
这张图是过度 false 最经典的事故现场:跨时钟路径被一条 set_false_path -from [get_clocks A] -to [get_clocks B] 整组切断,连同步器第一级前面的组合逻辑段也被豁免。正确做法是 clock groups 之外再补一条 set_max_delay -datapath_only 给这段逻辑留预算——异步路径不做相位检查,不等于不要延迟上限。审计时凡是「整组 false 且无 max_delay 兜底」的跨域约束,都要标红。
三、审计流程:五步把例外约束过一遍筛子
一次完整的 false path 审计不是「把 SDC 读一遍」,而是一条带产出的流水线,每一步都有明确交付物。
第一步,全量提取。从 SDC 库(含 block 级、top 级、DFT mode 各份)抽出所有 set_false_path,记录每条的三要素:作用域(from/to/through 的对象集合展开后多大)、出处(谁写的、哪个版本、有没有注释)、类型初判(跨时钟还是功能)。PrimeTime 里可以用 report_timing_exceptions 配合 report_disable_timing 交叉导出,别漏了 set_disable_timing 这种隐式切断。
第二步,逐条建档。给每条例外填一张证据卡:跨时钟类注明对应的 clock groups 声明和 CDC 工具报告编号;功能类必须写出功能理由(哪个寄存器、什么模式下不翻转、由谁确认),写不出理由的默认视为可疑。这一步会把「祖传 SDC」里最脆弱的部分逼出水面——大量例外只有代码没有注释,原作者早已离职。
第三步,CDC 交叉验证。跑结构 CDC 签核(见 CDC 结构签核与 lint),比对两边的路径清单:STA 侧声明为 false 的跨域路径,CDC 侧必须能看到对应的同步器结构;反过来,CDC 侧报告的无同步器直穿路径,STA 侧不能靠 false path 蒙混。两边清单的差集就是问题单。
第四步,PBA 复核与作用域扫描。对保留下来的违例跑 PBA(见 GBA 与 PBA 分析模式)确认没有靠 false path 遮掉的真实最差路径;同时把每条例外的 from/to/through 通配符展开,统计实际覆盖的路径条数——一条写着 * 的 through 覆盖上万条路径是常态,其中混进几条不该豁免的是高概率事件。
第五步,回归与冻结。审计后的例外清单进版本管理、进 SDC 数据生命周期 的变更评审,任何新增例外必须带证据卡才能合入。
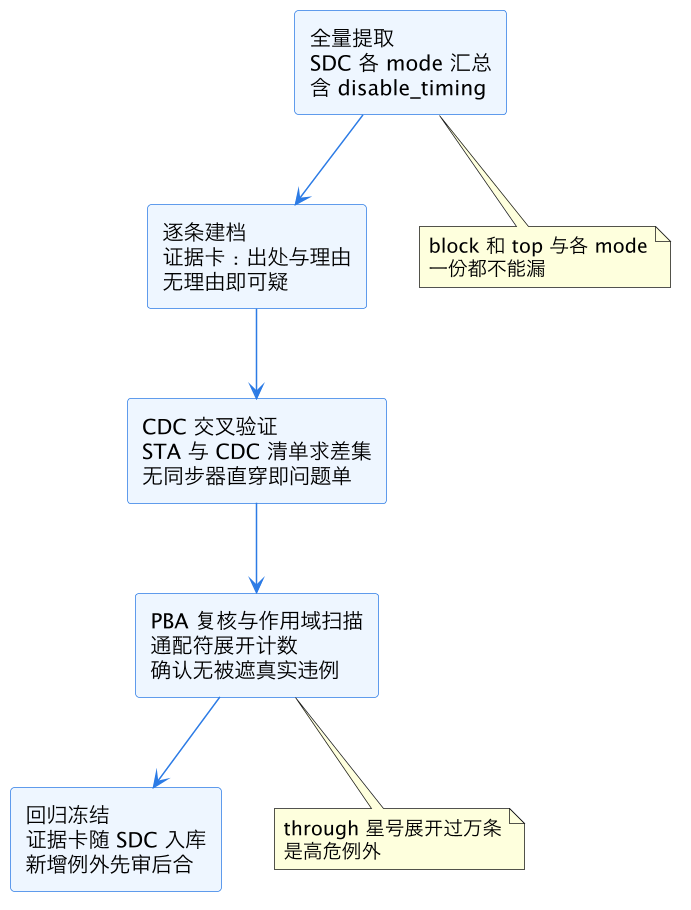
这张图是审计流水线的全貌。五步里耗时最长的是第二步建档——它不是技术活而是考古活,建议按模块分派给对应设计负责人限期回填,审计工程师只做裁决。技术风险最高的是第四步,通配符展开的规模经常超出直觉,下面单独讲。
落地时还有一个资源分配问题值得想清楚:一次全量审计的人力开销不小,不必每个版本都做全套。推荐的做法是按触发条件分级——新模块首次集成、时钟架构变更(新增时钟域或改了分组)、DFT mode 大改这三个事件触发全量审计;常规 ECO 版本只跑增量审计(第四步的通配符展开扫描加 lint 冲突检查,机器全自动);每个 tapeout 前无论有没有触发事件,都强制过一次全量。这样审计成本是可控的,而风险窗口被压到最小。另外提醒一个容易忽视的输入源:综合阶段也会自动产生例外(比如工具从 RTL 的 syn_translate_off 区域或常量寄存器推导出的 false path),它们不在人工 SDC 里但同样进签核环境,提取环节要把综合 handoff 的 SDC 一并收进来,否则审计覆盖的是一个假全集。
四、高危模式清单:通配符、模式切换与重复定义
审计做多了会发现,事故集中在几个固定模式上,可以直接列成检查表。
通配符作用域失控排第一。set_false_path -through [get_pins u_top/*] 这种写法,作者当时想豁免的可能是某三个引脚,但综合或层次重组后 netlist 里的对象集合会悄悄膨胀,例外跟着膨胀。判据很简单:展开后覆盖路径数超过同模块路径总量的一定比例(经验阈值 20%),就必须改成枚举写法或收窄通配。
模式切换冲突排第二。功能模式下写的 false path,在测试模式或低功耗模式下可能根本不成立——扫描链移位路径在功能模式是伪路径,在 shift 模式是要查保持时间的真实路径。这类例外必须绑定 mode 生效,靠 MMMC 多角多模式框架 分 mode 管理,一份 SDC 通吃所有模式是过度 false 的温床。
重复与矛盾定义排第三。同一路径先被 false 又被 max_delay 覆盖、block 级例外和 top 级例外互相矛盾、例外优先级依赖 SDC 文件读入顺序——这些问题工具不报错,但结果随文件顺序漂移。用 SDC 约束 lint 的冲突检测规则可以批量扫出。
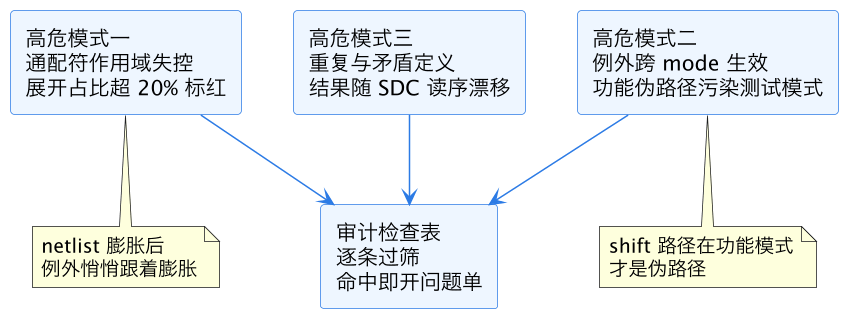
这张图把三类高危模式汇总成检查表视角。它们的共性是:单看 SDC 文本都像正常写法,只有把「作用域展开」「模式上下文」「读入顺序」这三个隐含维度摆上台面才现形。审计的价值正在于强制显化这些隐含维度。
| 检查项 | 判据 | 命中后的处置 |
|---|---|---|
| 跨域 false 无 max_delay 兜底 | clock groups 或整组 false 且无 datapath 上限 | 补 set_max_delay,量按同步器 MTBF 预算 |
| 功能伪路径无证据卡 | 建档环节填不出功能理由 | 默认可疑,挂 PBA 复核或删除例外看违例 |
| 通配符展开占比 | 覆盖超模块路径 20% | 改枚举或收窄通配 |
| 例外跨 mode 生效 | 同一例外出现在多 mode SDC 且理由只在单 mode 成立 | 拆分绑定到具体 mode |
| 重复矛盾定义 | lint 冲突报告非空 | 固定优先级并加注释 |
五、治理:让审计结论活得比版本久
审计跑一次不够。SDC 是活文档——每个 tapeout 版本、每次 ECO、每个新 mode 都可能往里加例外,审计结论如果不进流程,半年后就回到原样。治理的抓手有三个:一是例外变更评审进 数据管理与版本基线,新增 false path 必须附证据卡,reviewer 按第四节检查表签字;二是回归自动化,把通配符展开计数、CDC 清单差集、lint 冲突扫描挂进 ASIC CI/CD 回归,例外数量或作用域的突变直接报警;三是和 时序循环切断、CRPR 时钟重汇聚 等其他「打断/豁免类」约束统一建台账,让签核工程师随时能回答「这份报告里有多少路径是被我们主动关掉的、各自凭什么」。
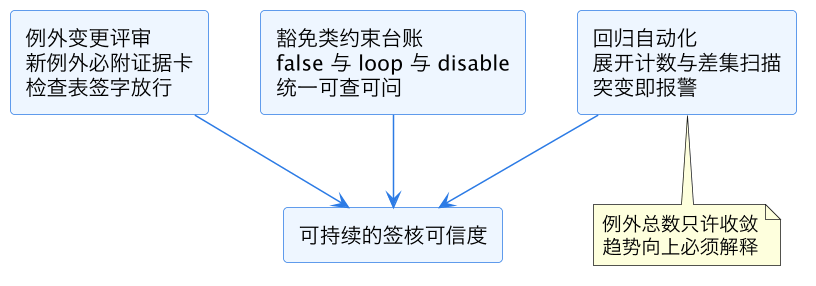
这张图是治理闭环:评审管增量、回归管突变、台账管可见性。一个很实用的 KPI 是「例外总数趋势」——健康的设计随版本推进例外数应该收敛(RTL 修复替代了约束豁免),如果趋势持续向上,说明团队在用约束掩盖设计问题,这比任何单条例外都危险。
这一篇在知识体系里的位置
本篇是 eda/ 目录签核线「约束质量」主题的例外约束专章:上接 SDC 约束验证与 lint(静态规则检查)与 时钟分组约束(跨时钟例外的正确载体),横向连接同族例外的 multicycle path 验证、case analysis 常量传播 与 时序循环切断,验证手段依赖 CDC 与 RDC 检查、CDC 结构签核 和 GBA/PBA 分析模式,落地侧进 SDC 数据生命周期 与 签核收敛数据流。读完本篇,面对一份「全绿」的签核报告,你应该能回答那个最关键的问题:绿,是因为路径都满足,还是因为该查的都被关掉了。
总结
false path 审计是一套把时序例外约束从「祖传信任」变成「逐条持证」的方法论:先把伪路径按跨时钟(结构性证据、交给 clock groups 加 CDC 工具验证)与功能(功能性证据、必须逐条建档写清理由)分类,再沿「全量提取、逐条建档、CDC 清单交叉验证、PBA 复核与通配符作用域扫描、回归冻结」五步过筛,重点排查整组 false 无 max_delay 兜底、无证据功能例外、通配符展开超 20%、例外跨 mode 生效、重复矛盾定义五类高危模式,最后靠变更评审、CI 回归突变报警和豁免类约束台账把结论固化进 SDC 生命周期——记住 false path 是唯一「写错会让报告变好看」的约束,审计的核心目标就是防止过度 false 把真实违例带进硅片。