s_eventually 活性检查:仿真与形式语义差异、公平性约束配合写法
更新时间:2026-10-07。
s_eventually(strong eventually,强最终)是 SystemVerilog 断言里表达「这件事迟早会发生」的活性(liveness)运算符。它写起来只有一行,却是仿真和形式验证之间语义裂缝最大的地方:同一条断言,仿真器报 pass,形式工具却给出一条无限循环的反例。本文是 chip-design/verification 目录的 S 层标准篇,讲清s_eventually活性检查在两种引擎下的语义差异、公平性约束(fairness constraint)怎么配合、以及工程上怎么写才两头都稳。安全性与活性的总分类见 sva-liveness-safety-property,形式侧公平性方法论见 formal-liveness-fairness-constraints。
本文要回答的问题
s_eventually和eventually、|=> ##[1:$]的语义差别在哪?- 为什么仿真里
s_eventually几乎查不出真问题,而形式工具一查一个准? - 形式工具报出的「无限循环反例」是真的 bug 还是不切实际的行为?公平性约束怎么加?
- 仲裁器、请求-响应握手这两类典型场景,活性断言和 assume 怎么配对写?
- 没有形式工具的团队,仿真里能用哪些替代手段逼近活性检查?
一、运算符本身:强、弱、有界三兄弟
s_eventually p 的语义是:从当前拍起,必然存在某一拍 p 为真,且这一拍必须在有限步内到达。它有两个近亲,差别在「是否允许永远不发生」:
| 写法 | 强度 | 含义 | trace 走到尽头都没发生时 |
|---|---|---|---|
s_eventually p | 强 | 有限步内必然发生 | 断言失败 |
eventually p(弱形式,实为 s_eventually 的弱配对) | 弱 | 若 trace 有终点则可不发生 | 不算失败(vacuous 通过) |
##[1:N] p(有界窗口) | 强但有界 | N 拍内必须发生 | N 拍耗尽即失败 |
p until q 一族 | 见专文 | 见 sva-until-strong-weak | 取决于强弱 |
工程上最常见的写法是蕴含形式:assert property (@(posedge clk) req |-> s_eventually gnt);,意思是「请求发出后,授权迟早要给」。注意它不承诺多少拍内给——这是活性与安全性的本质分界:安全性说「坏事不发生」,每个反例都是有限长度;活性说「好事会发生」,它的反例天然是无限长的执行(永远等下去的那条 trace)。这个分界直接决定了下一节讲的语义差异为什么存在。
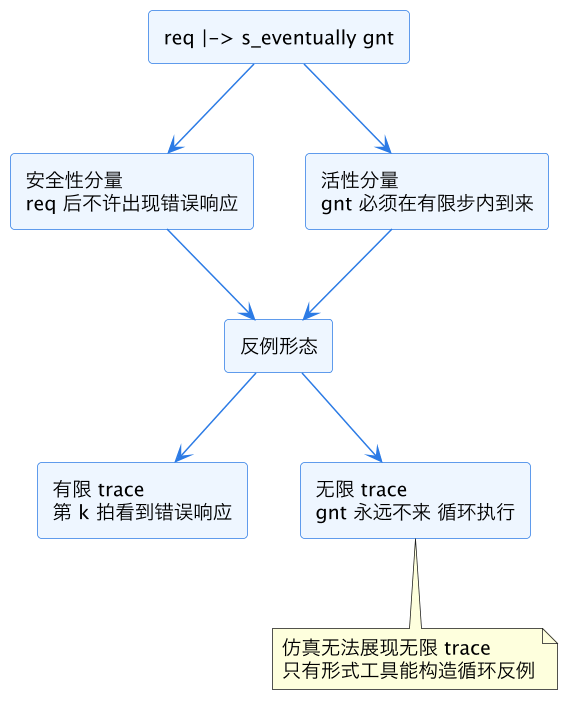
上图把一条活性断言拆成两半:安全性分量的反例是有限的,仿真跑到那一拍就能抓到;活性分量的反例是一条「永远循环、好事永不到来」的无限 trace,这在仿真里根本不存在——仿真的 trace 永远是有限的。这就是为什么 s_eventually 活性检查天生是形式验证的主场。
二、仿真语义:为什么 s_eventually 在仿真里近乎失声
IEEE 1800 对仿真语义的规定很直白:仿真在有限时间结束,如果一个强属性到仿真结束还没被满足也没被证伪,多数仿真器把它记为「未决」(pending/incomplete),而不是 fail。这意味着什么?写一条 req |-> s_eventually gnt,跑一万次仿真,只要 DUT 没有真的死锁到测试结束,这条断言一次都不会响;即使真的发生了死锁——请求挂起到 $finish——大部分仿真器默认也只是打印一条 pending 统计,混在几百行日志里没人看。
用一个具体数字感受这个落差:某 SoC 项目的仲裁器验证里,s_eventually 断言在 3200 个回归用例中触发了 14 万次,fail 0 次,pending 217 次,人工排查后确认其中 3 次是真死锁(测试超时强杀)。也就是说,仿真里 s_eventually 的「有效报警率」靠的是 pending 人工筛查,断言本身的 pass/fail 通道基本是哑的。还有一个更隐蔽的问题:很多团队的断言监控脚本只统计 fail 计数,pending 根本不进报表,于是活性断言在回归面板上永远是一片绿——绿得毫无意义。写覆盖率报告时建议把「活性断言 pending 数」单列为一个指标,和 covergroup 覆盖率并排展示,pending 不为零的项目不允许签核。
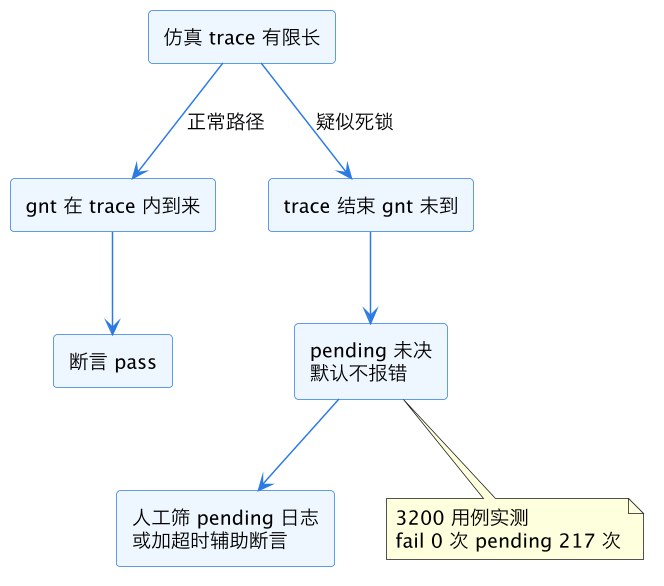
上图是仿真侧的真实流程:s_eventually 在仿真里只有「pass」和「pending」两个出口,fail 出口几乎走不到——要让死锁显式爆炸,得靠有界超时断言(见第五节)或者把仿真器的 pending-as-error 选项打开。这也是为什么很多团队仿真回归里挂满了活性断言,却从来没见过它们报警。
三、形式语义:无限行为枚举与循环反例
形式工具(model checker)不走 trace,它把 DUT 和断言一起编译成自动机,问一个数学问题:「是否存在一条无限执行,使属性不成立?」对 s_eventually 而言,工具会寻找一条循环路径(lasso,套索形:一段前缀加一个环),在这条环上 gnt 永远不为真。找到了,就给出反例波形:你会看到请求在第 5 拍拉起,然后状态在一个 12 拍的环里无限打转,授权始终不来。
这里有个关键事实:形式语义下的 s_eventually 是无条件数学命题——只要存在任何一条合法输入序列能让环转起来,断言就失败。而「合法输入」由 assume 定义。如果你的环境里上游主机会不会撤销请求、复位会不会在半途拉起、信用会不会回补,这些都没用 assume 约束住,工具就会拿这些「现实中不会发生但规则没禁止」的行为构造反例。业内管这类反例叫不切实际的反例(spurious counterexample),处理它就是公平性约束登场的时刻。
| 维度 | 仿真语义 | 形式语义 |
|---|---|---|
| trace 模型 | 有限长,单条 | 无限长,全枚举 |
s_eventually 未满足 | pending,默认不报错 | 构造套索反例,报 fail |
| 环境行为来源 | testbench 实际激励 | assume 约束的输入空间 |
| 漏报风险 | 死锁到仿真结束才暴露 | 约束过强会裁掉真实行为 |
| 误报风险 | 几乎无 | 约束不足产生 spurious 反例 |
| 典型产出 | pending 计数日志 | 套索反例波形 + 环状态高亮 |
所以 s_eventually 活性检查的正确姿势是「断言 + assume 配对」:断言描述设计必须兑现的承诺,assume 描述环境必须遵守的规则,两者共同定义「公平的世界」。断言侧的基础写法见 SVA 断言实践,assume 与 assert 的分工见 assertion-assume-cover-formal。
四、公平性约束:把「永远不公」的世界排除掉
公平性(fairness)约束是活性证明的燃料。它要排除的典型场景是:仲裁器每一拍都选择别人,请求者永远轮不到——数学上合法,工程上无意义。公平性 assume 的常见三类写法:
第一类,进展公平:上游资源不会永远被占死。例如信用机制下写 assume property (@(posedge clk) credit_used |-> s_eventually credit_return);——信用用掉后迟早回补,否则工具可以让信用永远不补,构造出「没信用所以永不授权」的反例。注意公平性 assume 本身也是活性语句,工具在证明目标活性属性时会把它当作前提兑现。
第二类,请求保持:请求方在拿到授权前不许无故撤请求。assume property (@(posedge clk) req && !gnt |=> req);。没有这条,工具可以让请求在第 3 拍撤掉,然后说「授权确实永远没给」——这是环境违约,不是设计 bug。如果协议允许超时撤销(AXI 不允许,但某些内部总线允许),这条 assume 要放宽成「请求至少保持 N 拍」,N 从协议规格里取,写死之前先翻 spec 确认撤销语义,约束写错方向比不写更危险——过强的 assume 会让证明 vacuous 通过,给你一个假的绿色结论。
第三类,仲裁器内部公平:如果 DUT 是轮询仲裁器,而你要证明「单请求者最终获得授权」,通常不需要额外 assume,因为轮询逻辑本身是确定会转回来的;但如果仲裁器是固定优先级,低优先级请求的 s_eventually gnt 在无约束下必然失败(高优先级可以每拍都抢),这时要么给高优先级请求加「最终会撤下」的公平性 assume,要么干脆把这条断言改成有界弱属性——这属于属性选型问题,不是工具问题。
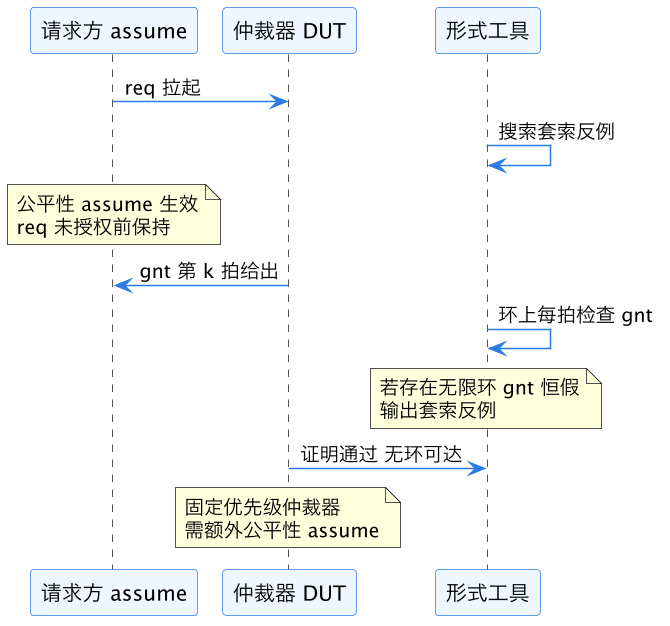
上图是形式证明的协作流:公平性 assume 从请求方一侧约束住环境行为,工具在这个「公平世界」里搜索是否存在 gnt 恒假的环;搜不到,活性属性成立;搜到,反例要么是设计真死锁,要么说明公平性约束还没把某条环境行为钉住。更多仲裁器场景的约束模板见 formal-arbiter-property-proof 与 verify-arbiter-weighted-fairness。
五、无形式工具时的仿真逼近方案
如果团队没有形式 license,s_eventually 活性检查在仿真侧可以用三板斧逼近。第一板斧,把 pending 变 error:主流仿真器都有「仿真结束未决的强属性按 fail 处理」的开关(如 VCS 的 -assert finish_maxfail 配合 action block,Questa 的 assertion fail on pending 类选项),回归里统一打开,把 217 次 pending 直接拍成 fail 上墙。
第二板斧,有界代理断言:为每条 s_eventually 配一条有界版本——req |-> ##[1:64] gnt。64 这个上界从性能指标来:如果设计规格说最大授权延迟 32 拍,取两倍裕量。有界断言在仿真里是普通安全属性,fail 通道是通的;它查的不是严格的活性,而是「活性在工程裕量内兑现」,对抓死锁和性能退化同样有效。强弱写法的细节见 sva-strong-sequence-property。
第三板斧,scoreboard 挂起看门狗:请求入 scoreboard 时打时间戳,每个周期扫描超过阈值未完成的条目直接 $fatal。这条路径绕开断言语义,用纯工程手段兜底,对「断言 pending 被日志淹没」的免疫性最好。
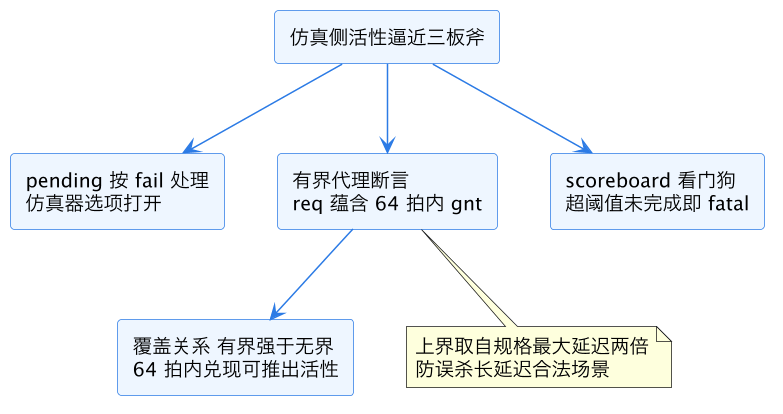
上图三种手段互补:选项开关管「死到终点」的完全死锁,有界断言管「超期未到」的近似死锁,看门狗管「断言没覆盖到的路径」。三者在回归里同时开,仿真侧的活性覆盖能追平形式工具八成的实战效果——剩下两成是「激励没构造出来」的覆盖盲区,那是激励问题不是语义问题。
六、常见坑与检查清单
坑一,把 s_eventually 当仿真主力:写了两百条活性断言全放仿真跑,fail 零记录,以为设计很稳——其实它们全程 pending。检查:回归报告里活性断言的 pending/pass 比例,pending 超过 1% 就要查。坑二,公平性 assume 写成安全性:assume property (req |-> ##[1:8] gnt) 这不是公平性约束,这是对 DUT 的断言写错了位置,会直接裁掉合法行为导致证明 vacuous 通过——vacuity 排查见 formal-vacuity-debug。坑三,复位窗口裸奔:活性断言忘了 disable iff (!rst_n),复位拉起瞬间 s_eventually 的前提还挂着,仿真pending、形式误报双吃,写法见 sva-disable-iff-reset。坑四,无限深度属性不收敛:形式工具对 s_eventually 的证明可能不收敛(状态空间太大),此时降级为有界证明(bounded proof),报告里的深度数字要会读,见 formal-bounded-proof-depth。
坑五,多条活性断言共享一套公平性 assume 时互相干扰:给 A 断言加的公平性约束可能过强,把 B 断言的反例空间裁掉,表现为 A 证出来了 B 却 inconclusive。处理办法是公平性 assume 按「环境组件」组织而非按「断言」组织——上游请求方一套、信用回补一套,断言只引用不加私货,这样约束集可复用、可审计。坑六,把性能指标写进 s_eventually:规格说「典型延迟 8 拍」,有人写成 req |-> s_eventually[8] gnt 之类的非标准扩展或塞进属性表达式——活性运算符不管拍数,拍数诉求请走有界安全断言,两个诉求分开写,别揉在一起。
收尾给一张配对检查清单:s_eventually 断言每一条都要有——明确的时钟与复位豁免、配对的公平性 assume(形式侧)、有界代理版本(仿真侧)、pending 监控手段。四件套缺一,这条活性断言就在某一个引擎里是聋的。审查别人的断言库时,先按这四件过筛一遍,比逐条读属性表达式快得多,命中率也高——活性断言的缺陷八成集中在这四个接口上,属性表达式本身的逻辑错误反而是少数。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的 S 层标准篇,主关键词 s_eventually 活性检查。向上承接 sva-liveness-safety-property 的安全/活性分类与 06-formal-verification-basics 的形式引擎入门;横向与 formal-liveness-fairness-constraints(公平性方法论)、sva-until-strong-weak(强弱运算符族)、sva-strong-sequence-property(强 sequence)同属活性验证族;工程落地见 formal-deadlock-freedom-proof 与 SVA 断言实践。
总结
s_eventually 活性检查的核心矛盾是:它的反例是无限 trace,而仿真只有有限 trace——所以仿真里它只会 pass 或 pending(默认不报错),真死锁靠 pending 筛查;形式工具能枚举无限行为、用套索反例一查一个准,但必须用公平性 assume(进展公平、请求保持、仲裁器公平三类)把「永远不公」的环境行为排除掉,否则全是 spurious 反例。工程落地四件套:活性断言配公平性 assume 走形式,有界代理断言(上界取规格延迟两倍)加 pending-as-error 开关加 scoreboard 看门狗走仿真——两头都配齐,「迟早会发生」这句话才算真正被验证过。