形式 X 传播检查:复位后 X 存活路径的穷尽分析与仿真 X-prop 语义的互补
更新时间:2026-10-04。X 值(四态逻辑里的未知态)是数字验证里最难缠的幽灵:仿真里它会被乐观的语义悄悄吞掉,硅上它表现为随机上电值导致的偶发功能错误,而传统的仿真 X-prop(X 传播仿真)只能覆盖被激励打到的路径。形式 X 传播检查换了一个武器——用形式工具把所有未初始化状态显式建模为 X,然后穷尽地探索状态空间,回答一个仿真永远答不全的问题:复位释放之后,X 能不能沿着某条数据路径一路存活到观测点?站内的 RTL 仿真 X 传播语义 讲了仿真器对 X 的乐观与悲观处理,复位与初始化验证 讲了复位序列本身的验证,门级仿真 SDF 与 X 传播 讲了门级场景的 X 问题。这一篇专攻形式方法这一侧:X 传播怎么形式化建模、检查怎么跑、和仿真 X-prop 怎么分工互补。
本文要回答的问题
- 形式 X 传播检查到底在证明什么,它的「通过」和「失败」各自意味着什么?
- 形式工具怎么对未初始化状态建模,X 的语义和仿真器有什么不同?
- 一次完整的形式 X 传播检查流程长什么样,约束和观测点怎么设?
- 形式 X 传播和仿真 X-prop 在语义上的差异会导致哪些「一边报过一边报错」的分歧?
- 工程落地时哪些误报最常见,怎么处理才能不把团队淹没在噪音里?
一、形式 X 传播检查在证明什么
先把命题写清楚。形式 X 传播检查要证明的是:在指定的初始化约束(复位序列、寄存器配置)执行完之后,设计中不存在任何一条路径,能让一个未初始化(值为 X)的状态位传播到指定的观测点集合。观测点通常是:对外接口输出、写入存储器的写数据、控制状态机的状态译码输入、安全关键信号(比如 ECC 校验通过位、写保护解锁信号)。
这个命题的逆否形式更有实战价值——工具给出反例(counterexample,简称 cex)时,你拿到的是一条完整的「X 存活路径」:哪个寄存器没初始化、复位后第几拍它的 X 值被哪个使能条件放行、经过哪几级组合逻辑或流水线、最终在第几拍污染了哪个观测点。这条路径在仿真里往往要凑齐「特定上电随机值加特定激励时序」才能暴露,很可能整个回归期都没被踩到,硅上却以千分之一的上电概率发作——这正是形式 X 传播检查的存在理由:把「运气问题」变成「数学问题」。
上图是 X 存活路径的抽象骨架:未初始化寄存器是源头,使能门控和状态译码是决定 X 能否放行的关卡,数据通路是传播介质,观测点是检查终点。仿真 X-prop 只能走「激励恰好打开门」的那几条路径,形式工具则把所有门的所有开法一次性列进状态空间——这就是「穷尽」二字的具体含义。
二、形式工具怎么建模 X:和仿真器的语义分野
形式 X 传播检查的建模核心是二值编码下的 X 显式化。形式工具内部用的是二值求解器(SAT/BDD),四态逻辑里的 X 必须编码成二值问题。主流做法是给每个状态位配一个「X 标记位」:原信号表示确定值,标记位为 1 表示该位当前是 X。未初始化的寄存器(没有复位赋值、复位序列没写到的)在初始状态下标记位置 1;复位写到的位标记位清 0。之后每一拍,工具按 X 传播的保守规则推进标记位:只要输入有 X 且输出依赖于它,输出的标记位就是 1——具体哪些操作会「吃掉」X(比如 x & 0 = 0、译码器的 onehot 缺省分支),取决于工具采用的 X 语义档位。
这里就来到了和仿真器的分野。RTL 仿真 X 传播语义 讲过,标准 RTL 仿真对 X 是乐观的:if (x) 条件为 X 时走 else 分支,case (x) 命中不了任何分支就走 default,X 很容易被控制逻辑「吞掉」变成确定值。仿真器的 X-prop 模式(各家叫 xprop、x-pessimism 之类)会改用语义更悲观的求值规则,让 X 更容易传下去。形式工具的 X 语义通常比仿真 X-prop 还要悲观一档——它要的是「只要存在一种 X 的实例化方式能让污染发生,就算 X 传播成立」,宁可误报也不漏报,因为漏报的代价是硅上故障。
| 语义维度 | 标准 RTL 仿真 | 仿真 X-prop 模式 | 形式 X 传播检查 |
|---|---|---|---|
| 基本取向 | 乐观,X 易被吞 | 悲观,X 尽量传播 | 最悲观,存在性穷举 |
| if/case 条件为 X | 走确定分支 | X 影响两分支归并 | 两分支可能性都探索 |
| 覆盖范围 | 激励打到的路径 | 激励打到的路径 | 全部合法状态空间 |
| 反例产出 | 波形里偶然看到 X | 波形里看到扩散的 X | 完整 X 存活路径 cex |
| 典型漏报 | 未触发的路径全漏 | 未触发的路径全漏 | 约束过紧切掉的场景 |
这张图把 X 的二值编码画清楚了:每个位拆成值位和 X 标记位,初始约束决定哪些位带着 X 出厂,逐步推进后观测点只看标记位。图下方的注释是工程上最容易翻车的点——未初始化清单的完整性决定检查的可信度。如果复位序列定义漏了一个该初始化的寄存器,工具不知道它其实是确定的,会按 X 处理,产生误报;反过来,如果约束里把一个实际没有复位的寄存器错标成「已初始化」,那就是真漏报,硅上会还回来。这份清单必须从复位策略文档逐位核对,不能拍脑袋。
三、检查流程:从初始化约束到反例分析
一次完整的形式 X 传播检查分五个阶段,每个阶段都有自己的坑。
第一阶段,定义初始化约束。把复位序列写成形式约束:复位保持多少拍、复位释放后配置寄存器按什么顺序写入、写入完成前哪些接口保持空闲。这一步和 复位与初始化验证 的成果直接复用——那边验证过的复位序列,在这里就是环境约束。约束写完先跑一遍初始化完备性检查:工具报告哪些状态位在约束执行完后仍然带 X 标记,这份清单要和设计文档里的「故意不复位」清单(比如大容量存储器、只在上电时配置一次的 efuse 影子寄存器)逐条对上。
第二阶段,声明观测点。观测点不是越多越好。全设计所有输出都挂上,工具状态空间爆炸,跑一晚上全是 inconclusive(不确定结论)。正确做法是先挂安全关键点和外溢点:接口输出、存储写使能和写数据、中断输出。内部观测点等关键路径清干净了再考虑。
第三阶段,跑证明。X 传播检查本质上是可达性检查:「观测点的 X 标记位能否为 1」。证明通过(unreachable)意味着在当前初始化约束下 X 到不了观测点,这是最硬的结论;出 cex 意味着找到了存活路径;inconclusive 则要加深度或拆设计层次。
第四阶段,反例分析。cex 波形要按「源头—关卡—终点」三段读:源头是哪个未初始化位,关卡是哪个使能条件把它放行的,终点是哪个观测点。大多数 cex 落到三种结论之一:真 bug(该初始化的没初始化,或门控逻辑漏了对 X 的防护)、约束缺陷(初始化约束没写全,工具合法地探索了不真实的场景)、可接受行为(X 到达观测点但该点此时不被消费,比如输出在无效周期)。
第五阶段,迭代收敛。真 bug 修设计或补复位,约束缺陷补约束,可接受行为写 waiver(豁免)并留评审记录。每轮迭代重跑全套,直到观测点集合全部 unreachable 或全部有 waiver。
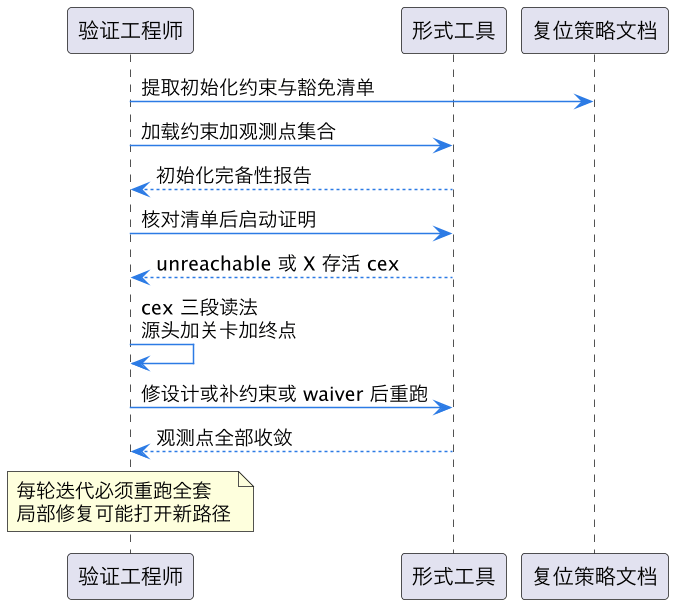
这个时序是形式 X 传播检查的标准闭环。注意最后一步的注释:修了一个门控让 X 走不通 A 路径,可能让它改走 B 路径——X 传播检查不存在「修一个少一个」的单调性,每轮都必须全量重跑,这和 形式验证 vacuity 调试 里约束改动后全量回归的纪律是同一个道理。
四、与仿真 X-prop 的分歧与互补
形式 X 传播和仿真 X-prop 不是替代关系,两者在语义档位上的差异会制造真实项目里的典型分歧场景,搞清楚分歧的根源才能正确分诊。
分歧场景一,形式报错而仿真干净。最常见,也最容易被误判为「形式误报」。根源是形式的悲观语义:仿真里 if (x) 走了 else 分支把 X 吞了,形式却把两个分支都探索了,发现 then 分支里 X 会漏到观测点。这种分歧的正确处理不是 waiver 掉形式结果,而是追问「硅上这个条件位真的是确定值吗」——如果它来自未初始化寄存器,硅上它可能恰好是那个让 X 漏过去的值。真实项目里这类分歧抓出过不少复位遗漏。
分歧场景二,仿真报 X 扩散而形式证明干净。听起来反常,其实合理:仿真 X-prop 模式自己也是悲观的,它会把「两个分支结果不同」归并为 X,哪怕其中一个分支在当前状态下根本不可达。形式工具考虑了状态可达性,能证明那条分支走不到,X 就不会传播。这类分歧里仿真报的是假扩散,以形式结论为准。
分歧场景三,两边都干净但硅上出错。最可怕的一种,根源几乎总是初始化约束建模失真:形式约束里假设了「复位序列正确执行」,仿真里 testbench 也正确驱动了复位,但实际硅上复位释放时序和建模不一致(比如复位释放亚稳态、电源爬升期间寄存器值不确定)。这类问题要靠 复位与初始化验证 里讲的复位断言和门级 X 检查兜底,形式 X 传播检查的结论永远以「初始化约束如实反映硅行为」为前提。
互补策略因此很清晰:形式 X 传播负责穷尽的、悲观的、以初始化约束为边界的静态证明,仿真 X-prop 负责带真实激励的、贴近系统时序的动态抽查,门级仿真负责复位释放与物理效应的最后一道关。三层各管一段,重叠地带的分歧按上面的分诊表处理。
| 分歧场景 | 表象 | 根源 | 采信哪边 |
|---|---|---|---|
| 形式报 cex 仿真干净 | 形式悲观探索到仿真未走路径 | 语义档位差 | 先当真 bug 查 |
| 仿真 X 扩散形式干净 | 仿真归并出假 X | 仿真不可达分支 | 形式 |
| 两边干净硅上错 | 初始化建模失真 | 复位时序物理效应 | 都不采信,查建模 |
五、误报治理与工程落地
形式 X 传播检查推不动,十有八九不是工具不行,是误报把团队淹了。第一轮跑下来几百条 cex,工程师逐条分析到第三十条就放弃了。误报治理有四个抓手。
抓手一,观测点分级 rollout。不要一次挂全部观测点。第一批只挂 5 到 10 个安全关键点,清干净;第二批加接口输出;第三批再加内部点。每批的 cex 量级控制在一个人一周内能分析完的范围。
抓手二,cex 聚类。几百条 cex 里真正不同的根因通常不超过十个——同一个未初始化寄存器会经由不同路径污染多个观测点,产生几十条表象不同的 cex。按「X 源头」聚类,每类只分析一条代表路径,根因修复后整类消失。主流工具都支持按源头信号分组报告,这个开关要开。
抓手三,waiver 纪律。可接受行为的豁免必须写清三要素:X 到达观测点为什么无害(该周期输出不被消费,引用设计文档)、豁免的适用范围(哪个源、哪个观测点、哪个时间窗)、复查触发条件(设计或约束变更时自动失效重审)。没有三要素的 waiver 等于没 waiver,半年后没人记得它为什么存在。
抓手四,把检查挂进回归。X 传播检查不是一次性活动。寄存器映射变更、复位策略调整、新增功能模块,都可能引入新的未初始化位或新的传播路径。挂进 nightly 或 milestone 回归,配两条监控:观测点 unreachable 总数的趋势(只许涨不许跌),waiver 数量的趋势(涨了要有人解释)。这套纪律和 覆盖率驱动测试分诊 里对覆盖率趋势的监控是同一套思想——验证质量指标一旦无人盯趋势,退化就是必然的。

这张图是误报治理的总流程:原始 cex 先聚类收敛根因,三类出路(修设计、补约束、waiver)最终都汇入回归监控。形式 X 传播检查的真正成本不在第一轮跑工具,而在把这个闭环变成团队习惯——工具半小时能跑完的东西,流程没建好能拖三个月。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下形式验证线的一篇 S 层深文,主关键词形式 X 传播检查。向上承接 形式验证基础 的形式方法框架,把「X 传播」这个具体应用从建模到落地讲透。横向与三篇互为补充:RTL 仿真 X 传播语义 讲仿真侧的 X 语义档位,本文讲形式侧的建模与语义差异,两篇合读才能正确处理分歧场景;复位与初始化验证 验证复位序列本身,本文把它的成果作为初始化约束直接消费;形式验证 vacuity 调试 讲约束过紧导致的假收敛,与本文「约束失真导致漏报」是同一类约束可信度问题的两个侧面。向下,门级场景的 X 问题由 门级仿真 SDF 与 X 传播 接力,约束缺陷的分析手法可迁移到 constraint debug solver failure。
总结
形式 X 传播检查把未初始化状态显式编码为带 X 标记位的二值模型,在初始化约束界定的状态空间里穷尽探索,证明「复位后不存在 X 存活到观测点的路径」或给出完整存活路径反例;它的 X 语义比仿真 X-prop 更悲观,因此「形式报错仿真干净」先当真 bug 查、「仿真扩散形式干净」采信形式、「两边干净硅上错」回头查初始化建模;工程落地靠观测点分级 rollout、cex 按源头聚类、三要素 waiver 纪律和挂进回归的趋势监控这四招压住误报——记住,形式 X 传播检查的结论强度永远等于初始化约束的真实度,约束漏一位,数学上再完备的证明也是在错误的题目上拿满分。