APB5 PPROT XCHECK:安全属性、一对一选择信号与错误响应验证
更新时间:2026-09-28。本篇是「集成电路大类 · 芯片设计 · 片上总线」序列 intermediate 层的验证向深文。APB 的基本读写时序和从机写法建议先读 APB 时序与从机设计,从 AHB 域桥接到 APB 域看 AHB/APB 桥接,上游协议参考 AHB5 传输协议。本篇聚焦 AMBA 5 APB(工程上叫 APB5,含 APB4 的 PPROT/PSLVERR 与 APB5 的 PWAKEUP 扩展)在验证环境里的三大落点:保护属性怎么验、选择信号一对一怎么查、错误响应与 X 传播怎么卡死。
本文要回答的问题
- PPROT[2:0] 三个位各表达什么,桥接时与上游 HPROT/HNONSEC 怎么对应?
- PPB(Peripheral Protection Bit)方案如何用 PPROT 给不同外设划出安全/特权边界?
- PSELx 为什么要求任意时刻至多一根有效,译码逻辑漏写会怎样?
- PSLVERR 只在哪些相位可以拉高,「最后一拍才有效」这条规则验证时怎么写断言?
- XCHECK(X 传播检查)为什么必须覆盖 PPROT/PSELx/PSLVERR 这些控制信号,怎么做才不漏?
一、APB5 在 APB 家族里的位置
APB(Advanced Peripheral Bus,高级外设总线)是 AMBA 家族里给低速、低功耗外设准备的简单接口:非流水、两拍传输(SETUP 与 ACCESS)、没有突发、没有乱序。从 APB2 到 APB5 的演进脉络很清晰:
| 版本 | 新增信号 | 解决什么问题 |
|---|---|---|
| APB2 | PENABLE、PREADY 雏形 | 基本两拍传输 |
| APB3 | PREADY、PSLVERR | 从机反压与错误上报 |
| APB4 | PPROT、PSTRB | 保护属性与稀疏写 |
| APB5 | PWAKEUP、USER 信号 | 低功耗唤醒与自定义边带 |
APB5 的「传输骨架」没有变化,仍然是 SETUP 拍拉高 PSEL、ACCESS 拍拉高 PENABLE 等待 PREADY。变的是挂在骨架上的属性信号越来越多,而这些属性信号恰好是验证最容易放水的地方:功能仿真里 PPROT 常年被 tie-off,PSELx 译码被简化成「地址段命中即选中」,PSLVERR 根本没接回上游。等到安全审计或门级仿真才暴露,代价就是一轮回片。本篇后面三节就把这三块逐个拆开。
先明确一个术语边界:业界口语里的「APB5 PPROT XCHECK」不是某个单一规范条目,而是验证团队对「APB5 项目上围绕 PPROT/PSLVERR/PSELx 的属性验证与 X 传播检查」这一整包工作的统称。它之所以值得单独立项,是因为 APB 接口「简单」的印象让验证计划往往只覆盖读写数据通路,属性和异常路径一行用例都没有;而恰恰这些路径连接着 TrustZone 安全边界,一旦失守不是功能 bug 而是安全事故。下面先理清属性从上游到下游的完整链路,再逐站拆解。
上图是一条典型的 APB5 子系统链路:属性从 CPU 出发,经 AHB5 矩阵到桥,桥把 HPROT/HNONSEC 翻译成 PPROT,译码器按地址产生一对一的 PSELx,外设依据 PPROT 决定放行还是回 PSLVERR。整条链上每一跳都是验证的检查点,任何一跳把属性「吃掉」或「编错」,下游就守不住。
二、PPROT:三位保护属性的语义与桥接对应
PPROT[2:0] 在 APB4 引入,语义与 AHB5 的 HPROT 低位严格对齐,这正是为了方便桥做一对一翻译:
| 位 | 为 0 | 为 1 | 对应上游 |
|---|---|---|---|
| PPROT[0] | 普通(normal) | 特权(privileged) | HPROT[1] |
| PPROT[1] | 安全(secure) | 非安全(non-secure) | HNONSEC(极性相反!) |
| PPROT[2] | 数据访问 | 指令访问 | HPROT[0] |
三个坑位逐个说。第一是 PPROT[1] 的极性:AHB 侧用 HNONSEC,为 1 表示非安全;APB 侧用 PPROT[1],为 1 同样表示非安全——但信号名字不同,桥 RTL 里如果手写 PPROT[1] = HNONSEC 是对的,写成 = ~HNONSEC 就是把所有安全访问翻译成非安全,TrustZone 形同虚设。这类错误功能仿真很难抓到,因为数据通路完全正常,只能靠属性断言或 XCHECK 场景里的定向用例。第二是 PPROT[2] 指令位:大多数外设不区分指令和数据,但调试口、追踪组件区分——把取指标记成数据访问,可能绕过某些调试保护。第三是稳定性:PPROT 必须与 PADDR 同时有效,从 SETUP 拍一直保持到传输结束,中途变化是协议违规。
还有一个集成层面的话题:PSTRB 与 PPROT 的关系。APB4 引入的 PSTRB 是稀疏写选通,每位对应 PWDATA 的一个字节,写传输里为 0 的字节不得更新目标寄存器。验证计划常把 PSTRB 归到「数据通路」、PPROT 归到「属性」分头验,但两者组合有一个隐藏场景——PSTRB 全 0 的写加上 PPROT 不匹配的访问:从机应当先判属性拒绝(PSLVERR),而不是因为「反正一个字节也不写」就静默吞掉。判决顺序要在集成规范里写死,验证时把 PSTRB×PPROT 的叉积加进覆盖矩阵,这类「两个都对、组合出错」的用例正是回归里最值钱的部分。
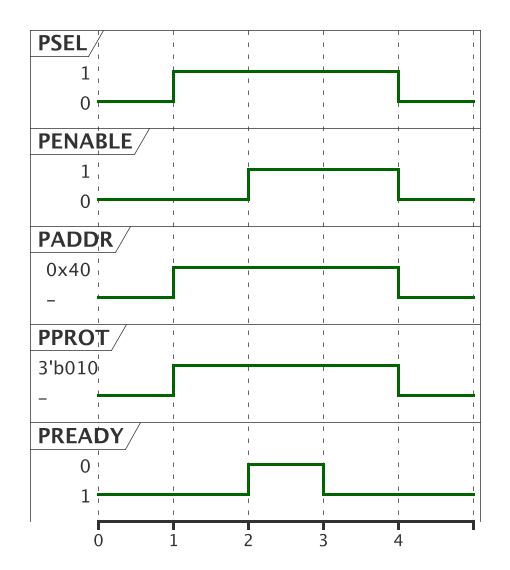
读这张接入时序图:拍 1 是 SETUP,PSEL 拉高、PENABLE 为低,PADDR 与 PPROT 同时登台,图中 3'b010 表示「非安全、特权、数据」。拍 2 进入 ACCESS,PENABLE 拉高,从机拉低 PREADY 插入一个等待态,拍 3 PREADY 回高完成传输。关键检查点在于:从拍 1 到拍 3,PADDR 与 PPROT 的值纹丝不动——等待态期间任何控制信号变化都是违规,对应的 SVA 写法是 $stable(PPROT) throughout (PSEL && !PREADY)。验证环境里这条断言经常被遗忘,因为从机功能代码不依赖它,但桥和多路复用器依赖。
三、PPB 方案:用 PPROT 给外设划安全边界
PPB(Peripheral Protection Bit,外设保护位)不是协议信号,而是一种系统集成模式:每个外设(或外设组)配置一个静态保护位,决定它接受什么级别的访问,外设或译码器拿这个位与 PPROT 比对,不匹配就拒绝。常见策略有三种:
| 策略 | PPB 含义 | 匹配规则 | 典型外设 |
|---|---|---|---|
| 安全门 | 仅接受 secure | PPROT[1]=0 才放行,否则 PSLVERR | 密钥管理、eFuse |
| 特权门 | 仅接受 privileged | PPROT[0]=1 才放行 | 系统控制、时钟复位 |
| 组合门 | 安全且特权 | 两位都查 | 调试认证模块 |
这个判决流程要在从机的 ACCESS 拍内完成。注意两个设计细节:其一,拒绝访问时寄存器内容不得更新、读数据应返回 0 或全 1(不能泄漏真实内容),仅回 PSLVERR 却把真实密钥数据放在 PRDATA 上是真实 tape-out 事故;其二,PPB 本身通常是配置寄存器或 tie-off,若是可写寄存器,它自己必须位于安全特权区,否则非安全世界先改写 PPB 再访问,防线自破。验证侧要为每个受保护外设生成 PPROT 八种组合的定向用例,检查放行/拒绝/数据屏蔽三类行为,这正是「APB5 PPROT XCHECK」工作的主体之一。
落地时还会遇到「保护做在哪一级」的取舍。做在译码器侧(集中式)的好处是外设 RTL 零改动、策略统一,适合外设 IP 外购不可改的项目;代价是译码器要知道每个外设的 PPB,新增外设要同步改译码表,且译码器本身成为单点——它出错全线失守。做在外设侧(分布式)则每个 IP 自证清白,但各家 IP 的拒绝行为(返回 0 还是全 1、写是否吞掉)五花八门,系统级一致性反而难验。实际 SoC 常见折中:译码器做安全门(粗粒度、防穿越),外设做特权门(细粒度、贴业务)。这个划分写进验证计划时,两侧用例的责任边界也要随之划清,避免出现「以为对方验了」的真空带。
四、PSELx 一对一:译码正确性与互斥断言
APB 没有 AHB 那样的 HSEL 由矩阵统一产生,APB 译码器按 PADDR 高位为每个外设生成一根 PSELx。协议硬性要求:任意时刻至多一根 PSELx 有效。违反它的后果比想象中严重——两个从机同时驱动 PRDATA/PREADY/PSLVERR 造成总线冲突,轻则数据错乱,重则门级 X 大面积扩散。
图中最容易被砍掉的是最右边的 default 分支:地址落在任何外设都不覆盖的空洞时,译码器必须选中一个 default slave 回 PSLVERR,否则 PSEL 全 0、无人驱动 PREADY,上游桥的 ACCESS 拍永远等不到完成,整个 APB 域挂死。验证侧的标准动作有两条。一是互斥断言:$onehot0({PSEL0,PSEL1,...,PSELn}) 常开,门级仿真也保留。二是覆盖全地址段:随机 PADDR 跑回归,统计每根 PSELx 的命中率,任何一根为 0 说明译码表或地址映射文档有错——实际项目里翻出过「文档写 0x4000、RTL 译 0x4400」这种映射表笔误,就是靠 PSEL 覆盖空洞发现的。PSELx 的时序也要查:SETUP 拍拉高后必须保持到传输完成,中途掉线等价于从机被「闪断」,状态机会错位。
五、PSLVERR:错误响应的有效窗口
PSLVERR 的规则一句话能说完,但漏验的芯片一抓一把:它只在 ACCESS 拍且 PREADY 为高的那最后一拍有效。SETUP 拍、ACCESS 拍的等待周期里 PSLVERR 的值是无关项,上游(桥)只在完成拍采样它。
| 相位 | PSEL | PENABLE | PREADY | PSLVERR 语义 |
|---|---|---|---|---|
| IDLE | 0 | 0 | x | 无效,推荐拉低 |
| SETUP | 1 | 0 | x | 无效 |
| ACCESS 等待 | 1 | 1 | 0 | 无效 |
| ACCESS 完成 | 1 | 1 | 1 | 有效采样点 |
桥把 PSLVERR 翻译成 AHB 侧的两拍 ERROR 时序(机制见 AHB5 传输协议 第五节)。写断言时三条缺一不可:PSLVERR |-> (PSEL && PENABLE && PREADY) 限定有效窗口;错误发生后从机内部状态必须回滚到可接受下一笔的状态(不能卡在半更新的寄存器写里);连续两笔错误从机要能正常处理,不能第一笔错误把状态机打飞导致第二笔响应丢失。定向用例建议至少覆盖:受保护地址非法访问回错、空洞地址 default 回错、错误后紧跟一笔合法访问的恢复序列。
还有一个高频争议点值得单说:写传输出错时,写「到底发没发生」。协议不规定从机内部行为,只要求错误那拍回 PSLVERR。于是不同 IP 行为分裂成两派——「先写后报错」(寄存器已更新)和「先判后写」(出错则不更新)。对软件而言两者天差地别:前者意味着读到 PSLVERR 不能假设副作用没发生,错误处理例程必须按「状态未知」设计;后者则可以把错误当纯拒绝。系统集成规范应强制统一为「先判后写」,并在验证用例里对每笔非法写回读确认寄存器值未变。这条看似吹毛求疵,但安全外设(比如写一半密钥寄存器被权限门拦下)若走了「先写后报错」,就留下了半更新状态的攻击面, fuzzing 工具专门找的就是这种状态裂缝。
六、XCHECK:让 X 传播无所遁形
XCHECK(X 传播检查)指在 RTL 或门级仿真里主动追踪不定态 X 的扩散路径,确认「该被屏蔽的 X 真的被屏蔽、该报错的场景真的报错」。APB5 环境里它和三块内容强相关。其一,复位期间的 PSELx:复位释放瞬间译码器输入若带 X,可能短暂选中多根 PSEL,仿真里互斥断言靠 X 才能被触发——所以断言必须对 X 敏感(用 !$isunknown 前置),不能写成只在 0/1 世界成立的布尔式。其二,PPROT 的 X 掩蔽:受保护外设的属性比较器如果写成 PPROT[1] == PPB.sec 的普通相等,X 会被判为不匹配而放行还是拒绝?答案取决于 RTL 写法,用 === 全等比较会把 X 挡在门外(拒绝方向,安全),用 == 加默认值则可能放行——XCHECK 定向用例就是把 PPROT 打成 X 观察访问是被拒还是被放。其三,PSLVERR 回路上的 X:从机回错那一拍 PRDATA 常为 X(没读任何东西),桥必须只转发错误、不把 X 透到 HRDATA 上污染上游,这条要用 X 传播路径追踪确认。
工程落地建议:XCHECK 场景单独建一个 regression list,与功能用例分开跑,因为注入 X 需要 force/deposit 手段会干扰常规用例;三条观测点全部接入覆盖率,「X 被拒绝方向屏蔽」算通过,「X 被静默吞掉且访问生效」直接挂红。这套方法同样可以搬到 AXI4 完整协议 的 AxPROT 验证上,思路完全一致。
再补一个门级仿真的衔接点。RTL 仿真里 X 是「理想化的不定态」,而门级网表里 X 来自真实的时序违例、未初始化的寄存器、电平转换单元,扩散路径与 RTL 不完全重合。因此 XCHECK 的关键断言(PSELx 互斥、PSLVERR 有效窗口、属性比较拒绝方向)要保留进门级回归,至少跑 reset 释放序列和少量定向用例。有项目只在 RTL 做过 XCHECK,门级里 reset 释放瞬间的 PSELx 毛刺把两个外设同时选中,双驱动 PRDATA 持续十几拍,直到功耗仿真看到异常电流才回头定位——那时网表已经冻结,修复只能塞进 metal ECO,代价远超一条早跑的断言。另外,PWAKEUP 这类低功耗信号在 UPF 仿真里同样要做 X 检查:电源域上下电边界上 PWAKEUP 若带 X,可能误唤醒整个 APB 域,低功耗验证计划里要单独列一条。
这一篇在知识体系里的位置
APB 基础时序与从机状态机见 APB 时序与从机设计;APB 域的上游入口是 AHB/APB 桥接 与 AHB5 传输协议;安全属性的系统级框架对照 总线防火墙与 TrustZone 过滤;总线全景回看 AMBA 总线入门。
总结
APB5 在 APB 两拍骨架上叠加了 PPROT 保护属性(特权/安全/指令三位,与 HPROT/HNONSEC 一一对应但注意极性)与 PWAKEUP 等扩展,验证的三大落点合称「APB5 PPROT XCHECK」:PPROT 必须随 PADDR 从 SETUP 起稳定到传输结束,PPB 方案用它给每个外设划安全/特权边界且拒绝时屏蔽数据;PSELx 由译码器一对一产生,任意时刻至多一根有效并要有 default 分支接住空洞地址;PSLVERR 只在 ACCESS 完成拍有效;XCHECK 则通过主动注入不定态,确认复位译码、属性判决、错误回读三条路径上的 X 都被朝「拒绝」方向屏蔽而非静默放大——属性守不住,功能再对也是安全漏洞。