SVA AXI-Stream TLAST 断言:包边界完整性与末拍 TKEEP 语义的并发检查
更新时间:2026-09-28。在 SVA 断言实践 里我们把断言分成了立即断言与并发断言两大类,也讲了
|->与|=>的采样语义。这一篇把这套方法落到一个具体且高频出错的目标上:AXI-Stream 接口的 TLAST。信号级背景(TKEEP/TUSER/TID/TDEST 各司其职)见 AXI-Stream 帧信号:TLAST/TKEEP/TUSER,背压时序见 AXI-Stream 背压与时序。本篇只关心一件事:怎么用 SVA AXI-Stream TLAST 断言把「包边界」这件最容易在 RTL 里写错的事,在仿真第一时间钉死。
本文要回答的问题
- 为什么 TLAST 是 AXI-Stream 上最值得写断言的信号,而不是 TDATA 或 TUSER?
- TVALID/TREADY 握手与 TLAST 之间有哪些必须同时成立的约束,断言怎么写?
- 「每包恰好一个 TLAST」用 SVA 怎么表达,为什么一条
$rose加一条$fell不够? - 末拍 TKEEP 的语义是什么,位宽、连续性、与非末拍的差异怎么用断言卡住?
- 断言挂在哪里、报什么信息,才能让失败时不用翻波形就能定位到第几拍?
一、为什么 TLAST 是 AXI-Stream 断言的头号目标
AXI-Stream 协议故意做得极简:没有地址、没有响应通道,主设备推数据,从设备用 TREADY 反压,一包数据靠 TLAST 标记结束。简单意味着协议本身不拦你犯错——TLAST 拉早了,下游把半包当整包处理;TLAST 忘了拉,下游把两个包粘成一个;TLAST 在同一包里拉两次,包边界解析逻辑直接错位。这三类错误在功能仿真里常常不报错,因为 testbench 的 driver 和 monitor 用的是同一套包边界约定,两边错得一致就「握手言和」了。
真实的代价出现在集成阶段:你的模块接进别人的系统,下游 DMA 按 TLAST 切描述符,包边界一错,数据被写进错误的内存偏移,而且这种错往往表现为「偶发数据错乱」,追起来要翻几千拍波形。这正是 SVA AXI-Stream TLAST 断言的价值区间——把包边界约束写成断言挂在接口上,第一拍违规就 $error,带着时间戳和包序号,不留到集成阶段发酵。
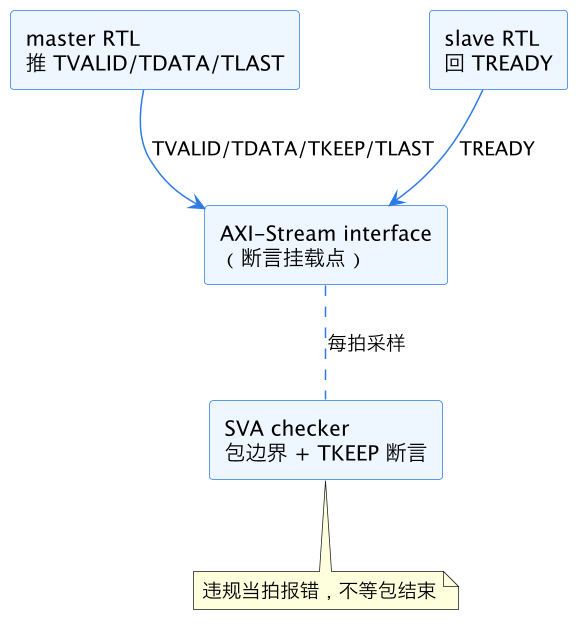
这张图的关键是断言的位置:它挂在 interface 上,对 master 和 slave 都是旁路观察者,不参与握手。这与 SV monitor 与协议检查器 里讲的「协议检查器独立于功能 monitor」是同一个思想——功能 monitor 负责把事务抠出来送给 scoreboard,协议 checker 负责在信号层抓违规,两者各管一段。
写断言之前先把协议的三条铁律列清楚,后面所有断言都是它们的展开:
- 握手铁律:TVALID 拉高后,数据(TDATA/TKEEP/TLAST)必须保持稳定,直到 TVALID && TREADY 的那一拍完成传输。传输只发生在双方同时拉高的拍上。
- 边界铁律:一个包内,TLAST 恰好在一个完成握手的拍上拉高一次,且这一拍之后下一个 TVALID 有效拍就是新包的第一拍。
- 末拍语义铁律:非末拍 TKEEP 必须全 1;只有末拍允许 TKEEP 出现空洞(部分字节无效),且末拍 TKEEP 的有效位必须连续、从 bit 0 开始。
二、握手稳定性:TLAST 也属于「等待期间不得变」的信号
最常见的误解是只给 TDATA 写稳定性断言,忘了 TLAST 和 TKEEP 同样受握手铁律约束。master 拉高 TVALID 后等 TREADY 的期间,如果把 TLAST 从 0 翻成 1,slave 在同一拍看到的就是一个自相矛盾的组合:上一拍它以为还有后续数据,这一拍包突然结束了。
// 等待 TREADY 期间,所有 payload 信号必须稳定
property p_payload_stable;
  @(posedge aclk) disable iff (!aresetn)
    (tvalid && !tready) |=> $stable({tdata, tkeep, tlast});
endproperty
a_payload_stable: assert property (p_payload_stable)
  else $error("[%0t] payload changed while waiting for TREADY", $time);
|=> 的语义在这里恰到好处:它表示「前提成立的下一拍」检查 $stable,也就是对比「等待的第一拍」与「等待的第二拍」。如果等待持续多拍,这条断言每拍都重新触发,形成链式检查,整段等待期都被覆盖。
第二条握手约束是 TVALID 不得「无故反悔」:一旦拉高,在完成握手之前不允许主动拉低。协议原文的措辞是 master 拉高 TVALID 后必须保持到传输发生。写法和稳定性断言同构。
property p_tvalid_no_retract;
  @(posedge aclk) disable iff (!aresetn)
    (tvalid && !tready) |=> tvalid;
endproperty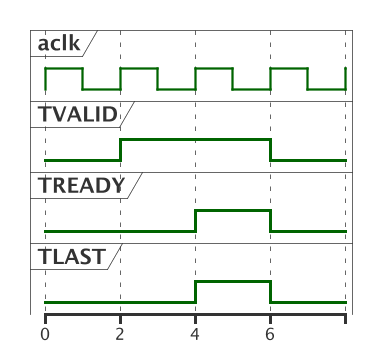
时序图里 2-4 ns 这一段就是稳定性断言盯住的窗口:TVALID 已拉高、TREADY 还没来,TLAST 必须保持低;第 4 ns 握手完成,TLAST 在该拍拉高是合法的末拍。把这张图的窗口映射回 p_payload_stable 的前提 (tvalid && !tready),就能理解为什么断言的触发条件要写成「等待中」而不是「TVALID 拉高」——握手完成的当拍允许信号在下一拍变化,多写一拍检查会误报。
三、包边界完整性:每包恰好一个 TLAST
这是本篇的核心断言,也是最考验 SVA 表达力的地方。需求拆开是三句话:TLAST 不能在第一个有效拍之前出现(包不能凭空结束);TLAST 拉高之后、下一个包开始前,不能再有第二个 TLAST(一包不能两尾);TVALID 连续有效传输中,TLAST 迟早要来(包不能无限长,这个通常用超时上界表达)。
表达「包内」这个状态,SVA 里通常引入一个辅助标志位。在 interface 或 checker module 里维护 in_packet:第一个完成握手的拍置 1,看到 TLAST 的完成握手拍清 0。有了这个标志,三条断言就非常直白。
// 辅助状态:包内标志(在 checker module 中)
logic in_packet;
always @(posedge aclk or negedge aresetn) begin
  if (!aresetn) in_packet <= 1'b0;
  else if (tvalid && tready)
    in_packet <= ~tlast;   // 末拍握手后出包,否则入包/留包
end

// 1. 包外不允许出现 TLAST
a_tlast_only_in_packet: assert property (
  @(posedge aclk) disable iff (!aresetn)
    (tvalid && tready && tlast) |-> in_packet || $rose(in_packet)
) else $error("[%0t] TLAST outside packet", $time);

// 2. 进入包之后,第一个 TLAST 到来前不允许再开新包语义上的错乱
//    更实用的写法:TLAST 完成握手后,下一有效拍必须是新包首拍,
//    由 in_packet 清零保证,无需额外断言——真正要防的是「双 TLAST」。
a_no_double_tlast: assert property (
  @(posedge aclk) disable iff (!aresetn)
    (tvalid && tready && tlast) |=> (tvalid && tready && tlast)[=0]
      within (1'b1 [*1:$] ##0 (!tvalid || (tvalid && !in_packet)))
) else $error("[%0t] double TLAST in one packet", $time);
第二条断言写起来绕,实际工程里更常用一种等价但好读得多的写法:直接用 in_packet 标志做蕴含——TLAST 握手完成时,in_packet 必须为 1(即这拍确实在包内),且握手后 in_packet 必须清 0。双 TLAST 的场景下,第二个 TLAST 到来时 in_packet 已经是 0,第一条「包外不允许 TLAST」就抓住了,不需要单独写第二条。这就是为什么辅助状态值得写:两条复杂时序断言塌缩成一条对标志位的检查。
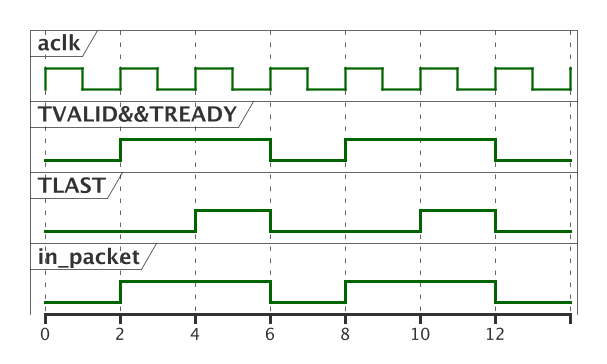
时序图展示了两个背靠背的包:2-4 ns 是第一包(4 ns 末拍),8-10 ns 是第二包。in_packet 在每次非末拍握手后保持高,在末拍握手后回落。注意 6 ns 这个间隔拍——两包之间允许有空闲,断言对空闲拍完全无感,因为它只看「完成握手」的拍。这是 AXI-Stream 断言的一个通用技巧:把前提都写成 tvalid && tready,空闲拍自然被过滤,断言数量少且不会误报。
还有第三类边界错误:包无限长。协议本身不限制包长,但系统一定有实际上界(比如 DMA 描述符最大 4KB)。用一条带超时语义的断言把这个上界显式化,既能抓 RTL 死循环,也顺手把「系统级假设」写成了可执行文档。
// 包长度上界:入包后 MAX_BEATS 拍内必须见到 TLAST
a_packet_len_bound: assert property (
  @(posedge aclk) disable iff (!aresetn)
    $rose(in_packet) |-> ##[1:MAX_BEATS] (tvalid && tready && tlast)
) else $error("[%0t] packet exceeds %0d beats", $time, MAX_BEATS);
##[1:MAX_BEATS] 表示「在 1 到 MAX_BEATS 拍之间的某个时刻」序列成立。这条断言失败的典型根因是 RTL 的状态机漏了退出条件,或者上游配置寄存器写了一个超过缓冲深度的包长。
| 边界错误类型 | 表象 | 对应断言 | 典型根因 |
|---|---|---|---|
| 包外 TLAST | 空闲期后第一拍就拉 TLAST | 包外 TLAST 检查 | 状态机复位值错、首拍标志漏清 |
| 双 TLAST | 一包内两次末拍 | 包外 TLAST 检查(复用) | 末拍条件判断写错优先级 |
| 缺 TLAST | 包粘连,下游解析错位 | 包长上界检查 | 计数器溢出未处理、循环无出口 |
| TLAST 提前 | 半包被当整包 | 结合 scoreboard 长度比对 | length 寄存器与状态机不同步 |
四、末拍 TKEEP:连续性、位宽与「只有末拍允许空洞」
TKEEP 按字节指示 TDATA 哪些字节有效。AXI-Stream 的规定非常明确:非末拍 TKEEP 必须全 1(中间拍不允许有空洞),末拍可以有空洞但有效字节必须从 bit 0 连续排列——4'b0110 这种中间镂空的 TKEEP 是非法的。这两条是 SVA AXI-Stream TLAST 断言套件里性价比最高的部分,写法短、抓的 bug 多。
localparam int BYTES = $bits(tkeep);

// 非末拍 TKEEP 必须全 1
a_tkeep_full_nonlast: assert property (
  @(posedge aclk) disable iff (!aresetn)
    (tvalid && tready && !tlast) |-> (tkeep == {BYTES{1'b1}})
) else $error("[%0t] TKEEP not full on non-last beat", $time);

// 末拍 TKEEP 必须从 bit 0 连续(形如 2^k - 1)
function automatic bit is_contiguous(logic [BYTES-1:0] k);
  return ((k + 1'b1) & k) == 0 && k != 0;
endfunction

a_tkeep_contiguous_last: assert property (
  @(posedge aclk) disable iff (!aresetn)
    (tvalid && tready && tlast) |-> is_contiguous(tkeep)
) else $error("[%0t] TKEEP %b not contiguous on last beat", $time, tkeep);连续性检查用了一个位运算技巧:k 是连续的低位 1 串,当且仅当 k+1 与 k 按位与为 0。4'b0011 满足,4'b0110 不满足。末拍全 0 是否合法取决于你的系统约定(空包),多数实现不允许,这里 k != 0 顺手把空包也拦了;如果系统需要空包,把这个条件拆掉即可。
还有一个容易漏的跨信号约束:末拍 TKEEP 表达的尾字节数,必须与包级 length 信息一致——如果系统里 TUSER 或边带信号携带了包长,末拍 TKEEP 中 1 的个数应等于 length % BYTES(整除时等于 BYTES)。这类断言属于「跨信号一致性」,是断言能覆盖而 scoreboard 很难覆盖的区间:scoreboard 看到的是 monitor 抠出来的事务,TKEEP 层的细节往往在抠包时就被抹掉了。
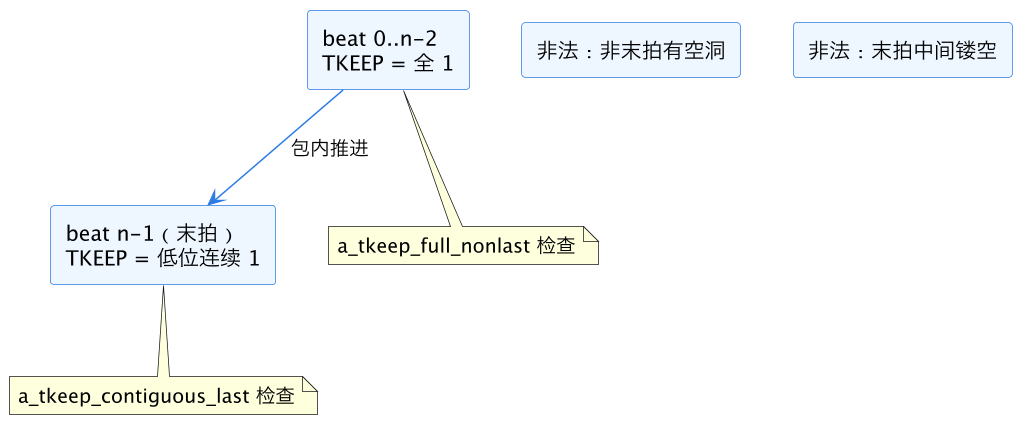
图里两条「非法」分支就是断言要拦下的形态。值得强调的是「非末拍全 1」这条在实际项目里抓 bug 的命中率极高:凡是做过数据宽度转换、或者打包逻辑里按字节使能拼凑 TKEEP 的模块,中间拍出空洞几乎是必经之路,而下游往往在末拍才检查 TKEEP,中间拍的空洞会被静默吞掉,表现为数据被悄悄改写。
五、断言套件的组织与调试体验
断言写对只是上半场,让它在回归里好用是下半场。三个工程化建议。
第一,全部断言收进一个 bind 到 interface 的 checker module,参数化位宽与包长上界。这样同一份套件可以挂到设计里每一个 AXI-Stream 实例上,不用复制粘贴;MAX_BEATS 这类系统参数从顶层用参数覆盖传下来。
第二,报错信息里带上足够的上下文:时间戳、当前拍序号、TLAST/TKEEP 的实际值。失败时第一眼看日志就能定位到「第几个包的第几拍」,而不是开波形从复位开始翻。一个简单的做法是在 checker 里维护 beat 计数器,$error 时一并打出。
第三,区分断言严重级别。握手稳定性、包外 TLAST 这类协议硬违规用 $error(UVM 环境里会被 uvm_report 接住,用例直接 fail);包长上界这类系统假设被突破,如果系统容忍超长包只是性能差,可以用 $warning,避免误杀合法但罕见的流量形态。
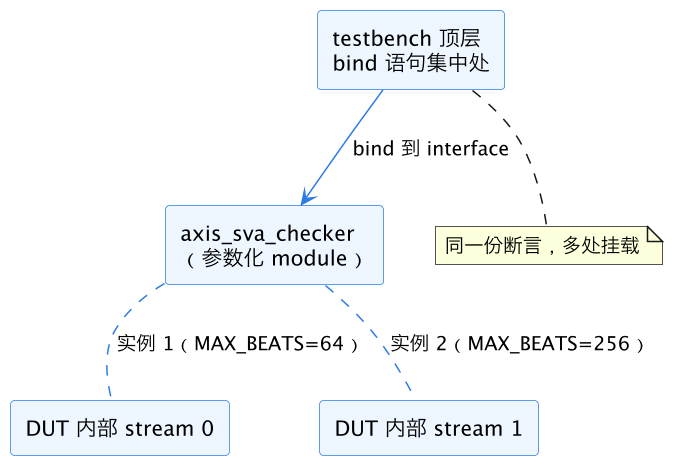
这套组织方式和 SVA 断言实践 里讲的 assume/assert/cover 三兄弟配合食用:在模块级验证里,对输入流可以把同样的性质写成 assume 约束激励生成器,对输出流写成 assert 检查 DUT,一份性质描述两端复用。另外别忘了给断言配 cover property——比如「见到一次末拍 TKEEP 非全 1」这种覆盖率点,能确认你的激励真的打到了尾字节不对齐的场景,否则断言写得再全,没激励触发也是白搭。
还有一个回归管理层面的话题值得一提:断言套件的启用粒度。模块级仿真建议全套打开,包括包长上界这种偏紧的检查;SoC 级仿真里有些通路会天然出现超长包(比如视频流整帧一包),这时候应该在对应实例上用参数放宽上界,而不是整个关掉断言——关掉意味着这条通路失去协议保护,放宽参数则保留了除长度之外的全部检查。断言失败与 UVM 报告系统的衔接也要注意:并发断言的 $error 默认走 SystemVerilog 报告通道,很多环境会把它桥接成 uvm_error 计入用例结果,桥接没配好的话断言失败只出现在日志里、用例状态却是通过,这是回归里最容易被忽视的假绿来源之一。每个项目第一次启用这套断言时,值得故意注入一个 TLAST 提前的故障,确认报告链路真的能把用例打挂。
六、常见坑
- 断言前提忘了加
tready:只在tvalid上检查,会把等待期的拍当成传输拍,稳定性断言大量误报。AXI-Stream 断言的前提几乎都应该以tvalid && tready开头。 - 采样沿与驱动沿打架:RTL 在时钟沿驱动信号,断言在同一个
posedge采样,依赖的是 SVA 在 preponed 区域采样这一语义——自己写$error的 always 块没有这层保护,调试时看到「信号明明变了断言没报」先怀疑采样区域。 - 复位释放当拍的假包:
disable iff (!aresetn)是底线,但复位刚释放的第一拍in_packet等辅助状态可能处于过渡态,敏感场景下把断言使能再顺延一拍。 - 把包长上界写死成 magic number:不同实例上界不同,硬编码的断言搬到另一个接口就误报,一律参数化。
- 用立即断言写时序检查:包边界是跨拍性质,立即断言(
assert语句)只看单拍快照,表达不了「每包恰好一次 TLAST」,必须是并发断言。 - 断言全绿就当验证完成:断言只查协议层,包内容对不对仍要 scoreboard 比对;两者是互补关系,见 UVM 组件与 phase 里 monitor/scoreboard 的分工。
这一篇在知识体系里的位置
- 向上承接:SVA 断言实践 讲并发断言的语法骨架与调度语义,本篇是它在 AXI-Stream 上的完整落地。
- 信号背景:AXI-Stream 帧信号:TLAST/TKEEP/TUSER 与 AXI-Stream 背压与时序 给出协议语义,本篇把语义翻译成可执行断言。
- 横向配合:SV monitor 与协议检查器 讲 checker 与功能 monitor 的分工;UVM 组件与 phase 讲断言报错如何汇入 UVM 报告体系。
- 落地延伸:多流路由场景(TID/TDEST 交织)下,包边界断言要按 ID 分通道各挂一份
in_packet状态,思路与本篇一致。
总结
SVA AXI-Stream TLAST 断言的核心是把三条协议铁律写成可执行检查:握手等待期 TLAST/TKEEP/TDATA 稳定、每包恰好一次末拍握手(用 in_packet 辅助状态把复杂时序塌缩成标志位检查)、非末拍 TKEEP 全 1 且末拍 TKEEP 低位连续;断言以 tvalid && tready 为前提过滤空闲拍,bind 到 interface 参数化复用,配合包长上界与 cover property,包边界错误在第一拍现形而不是在集成阶段发酵。