PWM 死区验证:死区时间测量、上下管直通注入与 checker 写法速查
更新时间:2026-10-06。电机控制、开关电源里的 H 桥/半桥都用互补 PWM 驱动上下两个功率管。两管若同时导通,母线电源直接对地短路——这就是直通(shoot-through),轻则烧管重则炸板。硬件在互补输出之间插入一段「两管都关断」的死区时间(deadtime)来防直通,而验证要回答的是:死区真的够长吗?任何工况下两管真的不会同时为高吗?这一篇是 L 层速查,占空比侧的基本功见 PWM 捕获与占空比验证。
本文要回答的问题
- 为什么互补 PWM 必须插死区,不插会怎样?
- 死区时间怎么测,和配置值怎么对账?
- shoot-through checker 的断言怎么写?
- 哪些注入场景必须打进覆盖率?
一、死区从哪来:功率管不是理想开关
真实的 MOSFET/IGBT 关断有拖尾:栅极撤掉驱动后,沟道里存的载流子要一段时间才能抽走,关断延迟加拖尾往往比开通慢几十到几百纳秒。如果上管关断的同一拍下管就开通,上管其实还没真正关死——母线到地出现一条低阻通路,瞬态电流轻松上百安培。死区插入电路的职责就是:在互补两路输出 PWM_H 与 PWM_L 之间,任何一路从有效翻转为无效后,强制等待 Td 才允许另一路有效。
从波形上看,理想互补是「你高我低、你低我高」;插了死区后变成「你低我也低」的两个小平台,每个开关周期出现两次:一次在 PWM_H 上升沿前,一次在 PWM_L 上升沿前。验证的全部工作围绕这两个平台:宽度对不对、平台之外两路是否严格互补、任何故障/配置切换场景下平台是否仍然守得住。
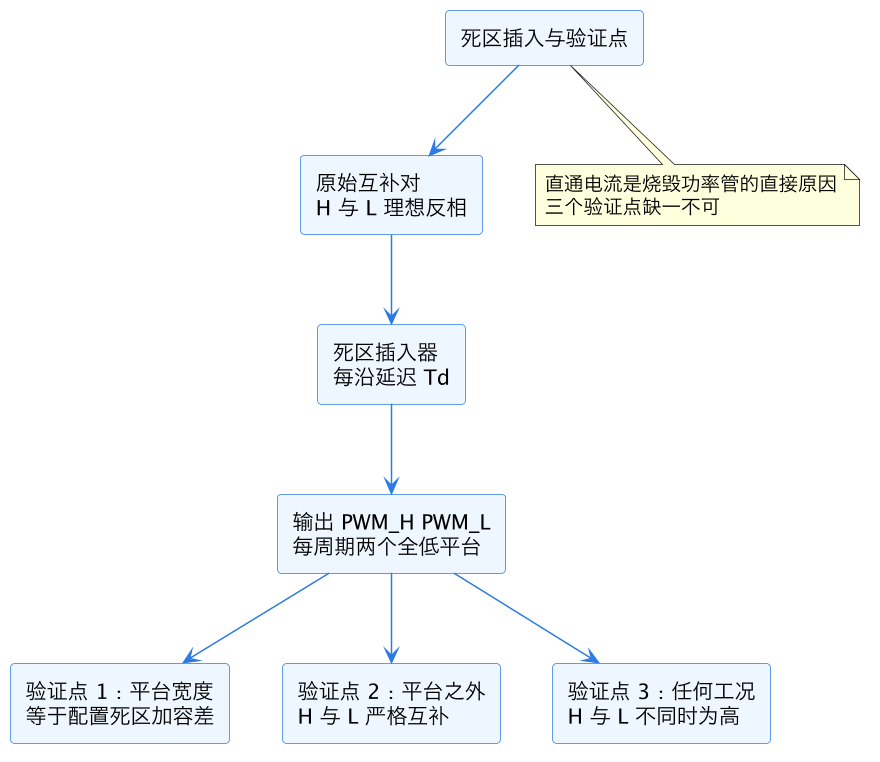
上图是死区插入的数据流与三个验证点的关系:平台宽度对账配置值、平台外严格互补、全局不同高——第三条是红线断言,前两条是质量断言。
二、死区时间测量:逐沿测,对账配置寄存器
死区时间的测量对象是「一路无效沿到另一路有效沿」的时间间隔。在 testbench 里用 $realtime 打时间戳最稳:监测 PWM_H 的下降沿记 t1,PWM_L 的上升沿记 t2,t2 - t1 就是这一段死区;反向沿同理再测一份。每个开关周期产生两个样本,跑一万个周期就是两万个样本,取最小值与配置死区对账。
对账要注意三个坑。第一,配置寄存器写的往往是「时钟拍数」而不是秒——换算成时间要乘计数时钟周期,时钟频率切档后同一个配置值对应的死区时间会变,测试必须覆盖每个频率档。第二,死区插入器的实现可能是「每路独立计数」也可能是「共享计数器」,两种实现的最小死区出现位置不同,只测一个沿方向会漏半边。第三,测量阈值电平:仿真里信号是理想 0/1,但 gate-level 仿真带 SDF 后沿变缓,阈值取 50% 还是 30%/70% 会系统性影响测量值——定一个阈值标准并在测试计划里写明。
realtime t_h_fall, t_l_fall;
realtime dt_low_to_high, dt_high_to_low;
always @(negedge pwm_h) t_h_fall = $realtime;
always @(negedge pwm_l) t_l_fall = $realtime;
always @(posedge pwm_l) begin
  dt_high_to_low = $realtime - t_h_fall;
  a_dt_min: assert (dt_high_to_low >= DT_CFG_NS - TOL_NS)
    else $error("deadtime too short: %0.2f ns", dt_high_to_low);
end
always @(posedge pwm_h) begin
  dt_low_to_high = $realtime - t_l_fall;
  a_dt_max: assert (dt_low_to_high <= DT_CFG_NS + TOL_NS + JITTER_NS)
    else $warning("deadtime too long: %0.2f ns", dt_low_to_high);
end
下限是红线(太短会直通),上限是性能(死区太长失真大、效率掉),所以一个报 error 一个报 warning。占空比测量复用 PWM 捕获与占空比验证 的 capture 组件,别重造轮子。
三、shoot-through checker:一句断言加场景注入
红线断言本身一句话就够,难的是时钟选择:
a_no_shootthrough: assert property (
  @(posedge cnt_clk or posedge pwm_h or posedge pwm_l)
  !(pwm_h && pwm_l));
用计数时钟加两路输出沿做混合采样,保证死区期间(输出电平不变、计数时钟仍走)也能采到。更狠的做法是放一个零延迟的连续检查 always @* if (pwm_h && pwm_l) $fatal;,不依赖任何采样时钟,直通出现的第一瞬间即炸——仿真成本几乎为零,值得常驻。
断言只是网,鱼要靠注入场景送进来。必须定向注入的直通风险场景有四类:
| 注入场景 | 风险机理 | checker 期望 |
|---|---|---|
| 死区配置运行中改小 | 新值生效瞬间沿已在飞行中 | 不同时为高;死区在下一周期收敛到新值 |
| 极窄占空比(脉宽 < 死区) | 死区吃掉整个脉冲,甚至脉冲被吞 | 输出行为符合规范(吞或截断),无直通 |
| 紧急刹车/故障关断 | 强制两路同时拉低再恢复 | 恢复序列仍走死区插入路径 |
| 换向(H 桥对角切换) | 两路角色互换,沿密度翻倍 | 换向窗口内全程无直通 |
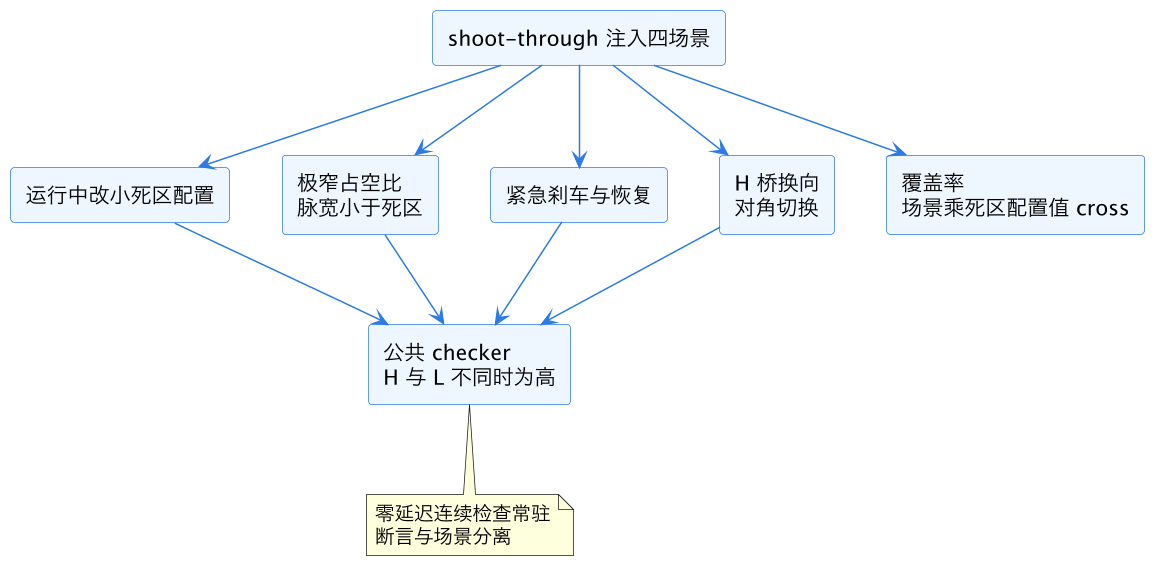
上图的要点是「checker 与场景分离」:一个公共红线 checker 常驻,四类场景只管把激励打进去。覆盖率用 covergroup 做「场景 × 死区配置值」的 cross,确认每个场景在最小/典型/最大死区配置下都被打到,cross 写法见 covergroup 与 cross。
四、压力与签出收尾
随机压力把三个维度撒开:占空比从 0% 扫到 100%(重点压 0 和 100% 附近的极窄脉冲区)、死区配置全范围随机、开关频率多档切换。死区测量值做分布 bin:确认最小死区样本确实贴着配置下限出现过——如果最小样本离下限还有很大裕量,说明激励没打到最坏情况,覆盖率自欺。
还有一项容易被遗忘的负向检查:把死区配置成零(或最小档),确认 checker 确实会报、而不是永远安静——checker 自己也可能是坏的。在回归里留一个「故意制造直通」的冒烟用例,专门验证检查链路活着,这是所有红线断言的元检查。
签出前最后一道是时钟基建的核对:死区插入依赖计数时钟,计数时钟的生成与复位要和 testbench 的时钟基建一致,见 时钟复位生成。如果设计里死区逻辑跨了时钟域(配置寄存器在总线域、插入器在 PWM 域),配置更新的握手还要过一遍 CDC 视角复查,见 CDC 与 RDC 报告处理——运行中改死区配置恰好落在 CDC 工具重点盯的「多比特配置跨域」结构上,仿真注入与静态签出互相印证才算闭环。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层速查,主关键词 PWM 死区验证。它向上承接 PWM 捕获与占空比验证 的测量组件与时钟基建 时钟复位生成;横向与同批的时钟类速查共享 $realtime 时间测量纪律;覆盖率方法见 covergroup 与 cross,结构签出侧见 CDC 与 RDC 报告处理。
总结
PWM 死区验证的核心是三条:死区时间逐沿测量并对账配置寄存器(下限是红线、上限是性能)、shoot-through 用零延迟连续检查常驻兜底、四类注入场景(改配置、极窄占空比、紧急刹车、H 桥换向)定向把风险送进来;功率管关断有拖尾是死区存在的物理原因,「任何工况下 H 与 L 不同时为高」这一条断言从仿真第一天挂到签出,配合场景乘配置的 cross 覆盖率确认最坏情况真的被打到——直通防住了,板子才不会炸。