SystemVerilog semaphore:get/put 钥匙、互斥与多资源池
更新时间:2026-09-28。本文是「集成电路大类 · 芯片设计 · 数字验证」序列里的一篇基础长尾文。进程同步三件套(event、semaphore、mailbox)在 SV event/semaphore/mailbox 三件套总览 里做过横向对比,这一篇把其中的 semaphore(信号量)单独拆透:它解决的是「多个进程抢有限资源」的问题,是 testbench 里做互斥和资源池的标准工具。进程怎么并发跑起来见 SV fork/join 进程控制。
本文要回答的问题
- semaphore 的「钥匙」模型到底是怎么回事,get 拿不到时进程停在哪?
- 只想要互斥(一把锁)和想要资源池(N 份资源)时,new 的参数和 get/put 写法有什么区别?
- try_get 什么时候用,用完不还钥匙会出什么事?
一、钥匙模型:semaphore 是什么
semaphore 可以想成洗手间的钥匙架:架子上挂着若干把钥匙,进程想用资源就先 get 拿一把,拿不到就排队等别人 put 还回来。钥匙数量在 new 时定死,整个生命周期不增不减——这正是它和普通 int 计数器的区别:get/put 是原子操作,不存在两个进程同时看到「还剩一把」然后都拿走的问题。
semaphore sem;        // 声明句柄
sem = new(1);         // 创建,架子上放 1 把钥匙:互斥锁
sem = new(4);         // 放 4 把:最多 4 个进程同时持有资源
三个方法就构成了全部 API:
| 方法 | 行为 | 阻塞性 |
|---|---|---|
get(n=1) | 拿 n 把钥匙,不够就排队等 | 阻塞 |
put(n=1) | 还 n 把钥匙,唤醒等待者 | 不阻塞 |
try_get(n=1) | 试着拿 n 把,拿不到立刻返回 0 | 不阻塞 |
注意 new(0) 是合法的:架子一开始是空的,所有 get 都排队,直到有人 put。这个写法在「先登记、后放行」场景里很有用,后面会讲到。
二、get/put 时序:两个进程抢一把锁
最经典的用法是互斥——多个进程都要访问同一个共享对象(比如一个全局记分板队列、一个不能重入的 DPI 调用),同一时刻只允许一个进去。下图画出两个进程抢一把钥匙的完整时序。
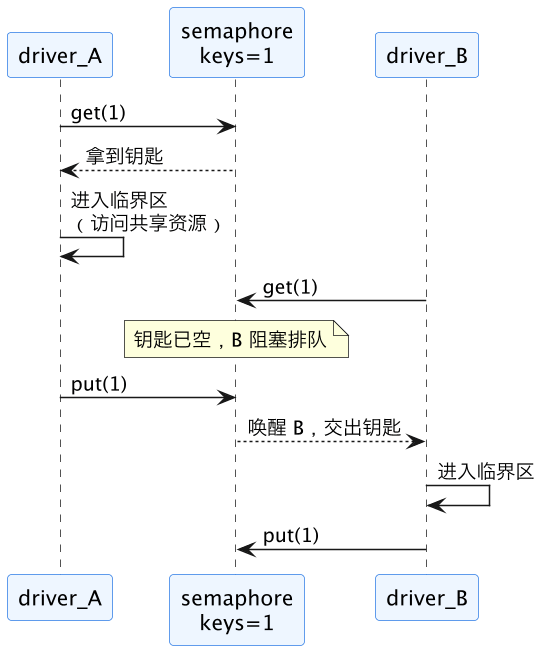
对应代码只有几行,关键是 get/put 必须成对出现在临界区两端:
semaphore bus_lock = new(1);

task automatic send_packet(packet pkt);
  bus_lock.get(1);          // 进临界区前拿钥匙
  drive_pins(pkt);          // 独占总线,别人插不进来
  bus_lock.put(1);          // 出临界区立刻归还
endtask
图上有个细节值得记住:B 的 get(1) 不是「轮询重试」,而是进程真正挂起在 semaphore 的等待队列里,仿真器不给它调度时间片,直到 A put 的那一刻才被唤醒。多个等待者时唤醒顺序是 FIFO(先进先出),先排队的先拿,这点和 UVM sequencer 的默认仲裁类似(见 UVM sequence/sequencer 仲裁)。
三、从互斥到资源池:钥匙数大于 1
互斥只是 new(1) 的特例。更一般的情况是「资源有 N 份」:比如验证一个四通道 DMA,testbench 里同时最多只能发四笔 outstanding 请求;或者多个虚拟 sequence 共用三个下游 agent。这时 new(N) 就是一个天然的上限闸门。
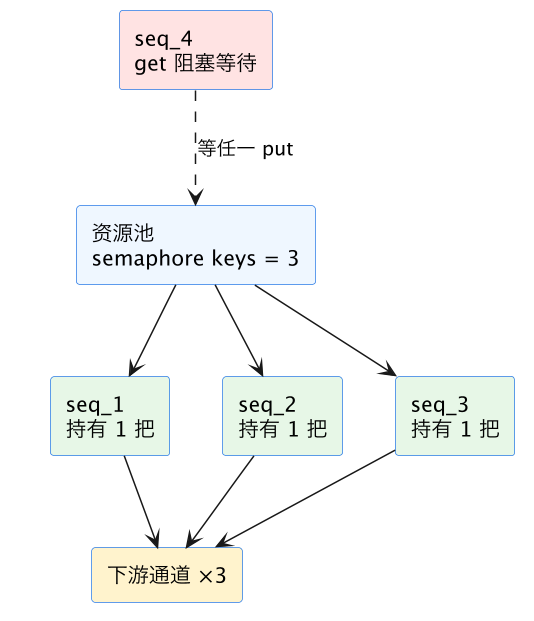
实现上每拿到一份资源干完活就还一份:
semaphore channel_pool = new(3);

task automatic use_channel();
  int ch;
  channel_pool.get(1);        // 超过 3 个并发时,第 4 个在这等
  ch = alloc_channel();
  run_transfer(ch);
  free_channel(ch);
  channel_pool.put(1);
endtask
和手动写「计数器 + event 等待」比,semaphore 少了三处容易写错的地方:计数器加减的原子性、等待唤醒的条件判断、多等待者的排队公平性。这也是为什么 SV event/semaphore/mailbox 三件套总览 里把「限流/互斥」明确划给 semaphore,而不是拿 event 硬凑。
还有一个进阶用法:get/put 的参数可以大于 1,表示一次拿或还多把。比如「大报文要占两个通道」的场景,get(2) 会在剩余钥匙不足 2 时整体等待,不会先拿 1 把占着——避免了部分持有造成的死锁链。
四、try_get:不排队,拿不到就换条路
get 的语义是「非要不可」,但有些场景是「有就干,没有就拉倒」:比如覆盖率驱动的随机调度里,想优先独占模式发一笔,占不到就退回共享模式;或者 watchdog 定时探一下资源是否泄漏。这时用 try_get:
if (bus_lock.try_get(1)) begin
  drive_exclusive(pkt);
  bus_lock.put(1);
end
else begin
  drive_shared(pkt);   // 锁被占,走备选路径
end
try_get 返回 1 表示成功拿到(之后必须 put),返回 0 表示没拿到(什么都不欠)。它永远不会阻塞,所以可以放心塞进任何不允许等待的上下文——比如 function 里、或者已经被别的锁占住、不能再引入等待的代码路径。
三种拿法的选型可以直接查这张表:
| 需求 | 用法 |
|---|---|
| 必须拿到,愿意等 | get(1) |
| 拿不到就换方案 | try_get(1) + if/else |
| 定时探测资源是否泄漏 | try_get(N) 应返回 1,否则报警 |
五、常见坑:每一个都在真实项目里咬过人
忘了 put,钥匙越用越少。 临界区里提前 return、或者中间 $fatal 之外的异常路径跳过了 put,钥匙就永久消失。表现是仿真跑到某个时刻后所有 get 全部堵死,波形静止但仿真不结束。防御写法是把临界区包成一对固定调用,或者用一个封装类在析构/收尾路径里兜底 put;排查时可以周期性 try_get(N) 看能不能一次拿满全部钥匙,拿不满就是有进程没还。
put 比 get 多,钥匙凭空变多。 semaphore 不检查「还的钥匙是不是当初借的」,new(1) 的信号量被 put 两次后就有 2 把钥匙,互斥悄悄失效——两个进程同时进了临界区,问题以「偶发数据错乱」的形式出现,极难复现。约定:put 的次数永远等于同一条路径上成功的 get 次数,try_get 失败的分支里绝不 put。
在 function 里调 get。 function 不允许消耗时间,而 get 可能阻塞,编译器直接报错。function 上下文只能用 try_get;真需要阻塞的地方把代码挪到 task。
拿多把钥匙时的部分持有死锁。 进程 A 拿 2 把、进程 B 拿 2 把、池子共 3 把:如果允许「先拿 1 把再凑」,A、B 各持 1 把互相等,死锁。SystemVerilog 的 get(2) 是原子整体等待,天然规避;但如果你自己拆成两次 get(1),就把这个坑重新挖出来了——要么一次 get(n),要么按固定顺序申请多把锁。
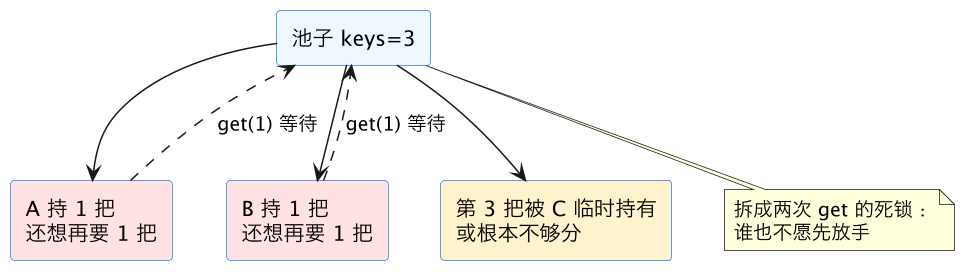
这张图里的僵局就是上一条的文字版:拆开申请让「部分持有 + 互相等待」成为可能,而原子 get(2) 让进程要么一次拿全、要么一把不占,等的人手里是空的,别人就能跑完还钥匙,僵局不会出现。
六、和 event、mailbox 怎么分工
三件套经常被混用,这里给一个一句话判据:event 管「时机」,semaphore 管「份额」,mailbox 管「数据」。通知「复位完成了」用 event;限制「最多三个并发」用 semaphore;把 transaction 从 generator 递给 driver 用 mailbox。实际平台里三者经常组合——比如 mailbox 自带容量上限,本质上就是「内部带了一个 semaphore 的队列」,具体对比和组合示例见 SV event/semaphore/mailbox 三件套总览,事件触发的高级玩法(命名事件池、跨组件屏障)见 UVM event pool 与 barrier。
这一篇在知识体系里的位置
三件套的横向选型见 SV event/semaphore/mailbox 三件套总览;并发进程怎么 spawn 见 SV fork/join 进程控制;UVM 层面 sequence 抢 sequencer 的仲裁策略见 UVM sequence/sequencer 仲裁;测试平台整体背景见 SystemVerilog 测试平台基础。
总结
SystemVerilog semaphore 是「钥匙架」模型:new(N) 放 N 把钥匙,get 阻塞拿、put 归还、try_get 不阻塞探测,new(1) 就是互斥锁、new(N) 就是 N 份资源的并发上限闸门;用它的三条纪律是——get/put 严格成对(漏 put 会全线堵死、多 put 会互斥失效)、多把钥匙要一次 get(n) 原子申请(拆开等会造成部分持有死锁)、function 里只能用 try_get;选型上记住 event 管时机、semaphore 管份额、mailbox 管数据,就不会再用错工具。