SI 时序窗合并:串扰不是看距离,是看窗口重不重叠
做 SI(signal integrity,信号完整性)分析的工程师都知道一个反直觉的事实:两条并行走线 500 微米的网络,串扰未必比一个只并排 20 微米的网络严重——决定串扰是否真实发生的,不是几何距离,而是两条网络的开关时序窗是否重叠。串扰 SI 增量延迟讲过耦合电容怎么变成 delta delay;本篇往前退一步,聚焦它的前置步骤 SI 时序窗合并:受害网络(victim)与侵扰网络(aggressor)的 arrival window 怎么对齐、不可调度的无限窗口怎么处理、窗口重叠量又怎么折算进增量延迟的计算。
本文要回答的问题
- 为什么 SI 分析要给每条网络算一个「时序窗」,而不是只看耦合电容大小?
- victim 与 aggressor 的窗口怎么对齐判定,重叠/错开/恰好相邻分别怎么处理?
- 什么是无限窗口(infinite window),为什么它会让串扰结果瞬间悲观?
- 窗口重叠量如何参与 SI 延迟增量的计算,迭代收敛又是怎么走的?
一、时序窗从哪里来:先有的窗,才有的合并
时序窗(timing window)是一条网络上信号可能翻转的时间区间,由 STA 引擎在版图级 arrival time 计算之后给出:窗的左沿是最早 arrival(early),右沿是最迟 arrival(late),区间内信号可能翻转,区间外信号稳定。窗口的来源决定了它的宽度:
- 时钟网络的窗口通常很窄,因为时钟路径被 CTS 收得很整齐;
- 数据网络的窗口取决于扇出锥的组合逻辑深度,深逻辑锥出来的信号窗口可以宽到几百皮秒;
- 多周期路径、false path 会显著改变窗口边界——这就是为什么 SDC 约束质量 会间接影响 SI 结果:伪路径没设干净,窗口就被拉宽,串扰全冒出来。
窗口计算要在每个 MMMC 视图下独立进行:setup 分析用 late/early 组合,hold 分析用另一组,同一对 victim-aggressor 在两个检查方向上的窗口重叠情况可能完全不同。
二、窗口对齐:三种位置关系,三种命运
SI 引擎对每一条 victim 枚举它的全部 aggressor(由 SPEF 提取给出的耦合电容清单决定),然后逐个做窗口对齐判定。位置关系只有三种:
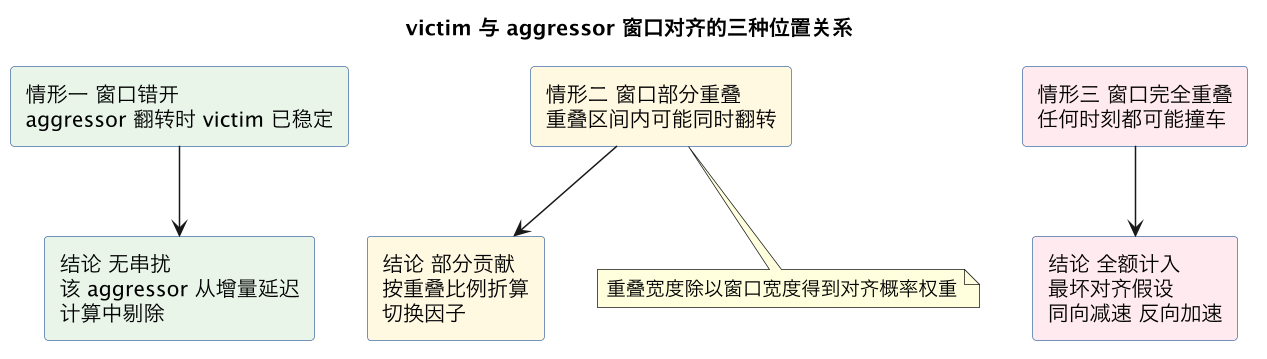
上图把合并判定的决策树画清楚了:错开的 aggressor 直接从耦合清单里剔除,这是窗口过滤(window filtering)省运行时的大头——一个拥塞区块里 victim 动辄上百个 aggressor,真正窗口重叠的可能只有十几个,剩下 80% 的计算量直接省掉。部分重叠的情形按重叠比例折算贡献,完全重叠则按最坏对齐处理:aggressor 与 victim 反向翻转时 victim 变慢(setup 方向恶化),同向翻转时变快(hold 方向恶化),两个方向分别计入。
对齐方向也有讲究:setup 检查时 aggressor 取「让 victim 最慢」的对齐方式,hold 检查时取「让 victim 最快」的,同一对网络在两种检查里使用的是不同的对齐假设,不能混用。
三、无限窗口:调试不出来的信号一律按「随时可能翻转」处理
无限窗口(infinite timing window)指引擎无法为某条网络确定有限 arrival 区间时的兜底赋值——窗口左沿负无穷、右沿正无穷。典型来源:
- 常量/悬空网络:tie 到固定电平但约束里没声明 case analysis,引擎不知道它永远不翻转;
- 未约束的异步输入:没有 input delay 的端口,arrival 无法界定;
- 时钟门控的下游:enable 逻辑复杂到引擎放弃精确调度;
- 跨时钟域路径:异步时钟之间没有相位关系,窗口退化为无限(这正是 CDC 检查 存在的理由)。
无限窗口的处理原则是保守优先:它与任何窗口都重叠,所以它挂的所有耦合全部全额计入。一个常量网络如果被误认为无限窗口,它作为 aggressor 会把旁边所有 victim 的增量延迟顶满——项目里常见的「SI 结果突然恶化 30%」事故,根因常常就是某次约束改动弄丢了一条 set_case_analysis,让一个本应恒 0 的配置信号变成无限窗口。
治理手段也直接:SI 报告里单独列出无限窗口网络清单,要求无限窗口网络数为零或逐条有豁免理由,这条闸门适合挂进 sign-off 检查表(见 sign-off STA 流程)。能用 case analysis、false path 收掉的全部收掉,收不掉的(真实异步端口)用 set_si_delay_analysis -ignore 之类的命令显式排除,让「无限」成为一个被管理的白名单,而不是默认状态。
四、从重叠到增量:SI 延迟怎么算、怎么收敛
窗口合并完成后,剩下的 aggressor 集合才进入 delta delay 计算。单条耦合的贡献正比于三个因子:耦合电容(来自 SPEF 的 C_coupling)、aggressor 的驱动强度与翻转斜率(查 CCS noise 模型 或 NLDM 表,模型对比见 Liberty 时序模型)、以及窗口对齐得到的切换权重。所有重叠 aggressor 的贡献叠加后得到 victim 的增量延迟,落到 net delay 上。
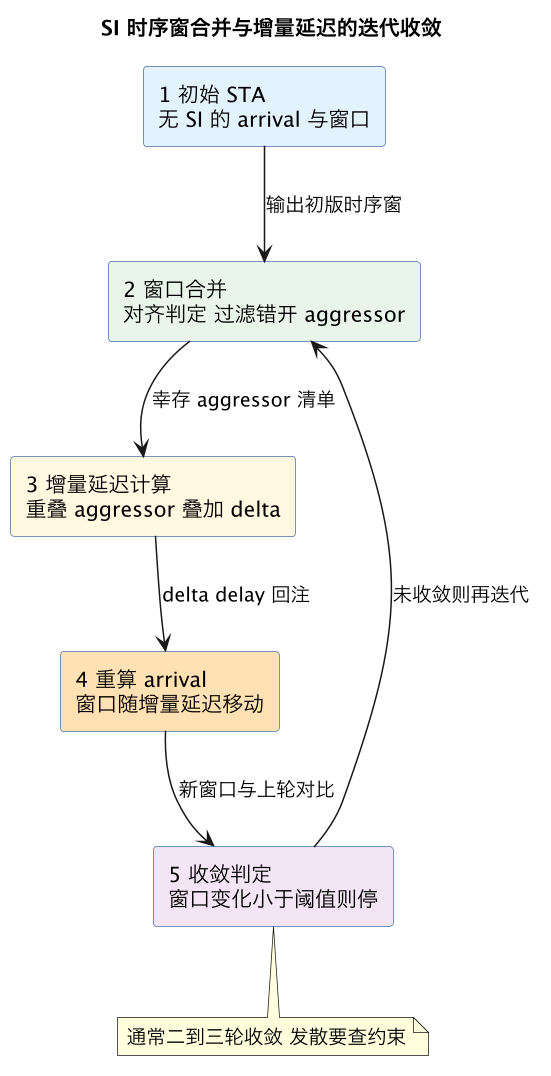
关键在第四步:delta delay 回注后 arrival 变了,窗口本身会移动——上一轮错开的 aggressor 这一轮可能重叠,上一轮重叠的可能错开。所以 PrimeTime SI 类引擎要迭代到窗口稳定为止,一般二到三轮收敛。如果迭代不收敛(窗口来回震荡),十有八九是约束里留了组合环或伪路径没切干净,这时候该回头修 SDC,而不是调迭代上限硬扛。迭代出的最终增量延迟再叠加 derate/POCV 进入 GBA/PBA 分析,构成完整 sign-off 图景。
工程实践上还有两点值得记住。其一,窗口过滤是性能开关也是精度开关:把对齐阈值放得过于宽松(比如强制所有 aggressor 按无限窗口处理)结果会极度悲观,时序 ECO 会修一堆不存在的违例;放得过紧又有漏报风险。其二,增量延迟报告要按「aggressor 贡献排序」导出,头部几条 aggressor 往往占掉 70% 以上的增量,修它们(拉开间距、插 buffer、换层)比均匀摊平整个区块有效得多。
这一篇在知识体系里的位置
- 下游主线:串扰 SI 增量延迟 讲 delta delay 的物理机制与报告解读,本篇是它的窗口前置步骤;
- 数据与模型:耦合电容来自 SPEF 提取,切换特性查 CCS noise 模型 与 NLDM/CCS 时序模型;
- 流程上下文:约束质量见 SDC 综合约束,异步窗口治理见 CDC/RDC 检查,签核全貌见 sign-off STA 与 MMMC,悲观度控制见 derate/POCV。
总结
SI 时序窗合并是串扰分析的第一道闸门:只有当 aggressor 与 victim 的翻转窗口真实重叠,耦合电容才会折算成增量延迟——窗口错开的侵扰直接剔除、部分重叠按权重折算、完全重叠按最坏对齐计入;无限窗口与任何窗口重叠、必须清零或显式豁免,否则一个约束疏漏就能让全芯片 SI 结果无端恶化;而增量延迟回注会移动窗口本身,所以要迭代二到三轮直到窗口稳定,SI 时序窗合并的质量,本质上就是约束质量与迭代收敛纪律的质量。