约束继承与重载:SystemVerilog 子类重写父类约束块的同名覆盖、叠加与 soft 优先级
更新时间:2026-10-03。约束随机(constrained random)是 SystemVerilog 验证的引擎,而继承又是 UVM 环境里组织 transaction 的基本手段——基类放公共字段和通用约束,子类按场景收紧。问题是「子类再写一个同名约束块」到底会发生什么,很多人凭直觉以为是叠加,结果约束悄悄丢了一半,激励空间跑偏却毫无报错。同类文章里,约束随机验证入门 讲了 constraint 块的基本写法,约束调试与求解失败排查 处理了 randomize 返回 0 的套路;这一篇聚焦继承链上的约束语义:同名覆盖与叠加的精确边界、inline 约束的位置、soft 约束的优先级金字塔,以及 constraint_mode 运行期开关的坑。
本文要回答的问题
- 子类定义与父类同名的约束块,是完全覆盖还是两边叠加?
- 不同名的约束块在继承链上如何累积,求解顺序有没有讲究?
- randomize with 的 inline 约束和类内继承约束冲突时谁说了算?
- soft 约束在父类、子类、inline 三层之间按什么优先级被丢弃?
- constraint_mode(0) 关掉父类约束后,子类还能不能「复活」它?
一、同名即覆盖:子类约束块的整体替换语义
SystemVerilog LRM 的规则一句话:子类中定义与父类同名的约束块,父类那个块被完全替换,不是合并、不是叠加,是整个块从求解器视野里消失。这与虚方法 override 的语义对齐——名字就是键,后者赢。
class base_tx;
  rand bit [7:0] len;
  constraint c_len { len inside {[1:64]}; }
endclass

class short_tx extends base_tx;
  constraint c_len { len inside {[1:8]}; }  // 完全替换父类 c_len
endclass
short_tx 随机化时,求解器眼里只有 len inside {[1:8]}。父类的 [1:64] 不是「先求交集」,而是不存在。这个例子结果恰好等价于交集(因为子区间被包含),纯属巧合——如果子类写成 len inside {[60:100]},结果集就是 60 到 100,父类的 64 上限拦不住。工程上这正是事故高发点:review 的人以为「父类已经限了 64 以内,子类随便写都安全」,实际子类把上限顶到了 100,DUT 收到超长包才暴露。
不同名的约束块则是真叠加:父类 c_len、子类 c_len2 同时生效,所有约束求合取(AND)。所以团队规范里常见一条铁律——基类约束块命名加场景前缀(如 c_base_len),子类想收紧就写新块叠加,想放开才同名覆盖,让「覆盖」成为一个显式的、grep 得到的行为,而不是手滑重名的副产品。
二、叠加链上的求解:一个求解器、一坨合取
理解求解模型能消灭大部分误解。对象 randomize 时,求解器把继承链上所有存活约束(未被同名覆盖、未被 constraint_mode 关闭)加上本次 inline 约束,组成一个大合取式一次性求解。没有「先按父类求一遍、再按子类筛一遍」这种两阶段过程。
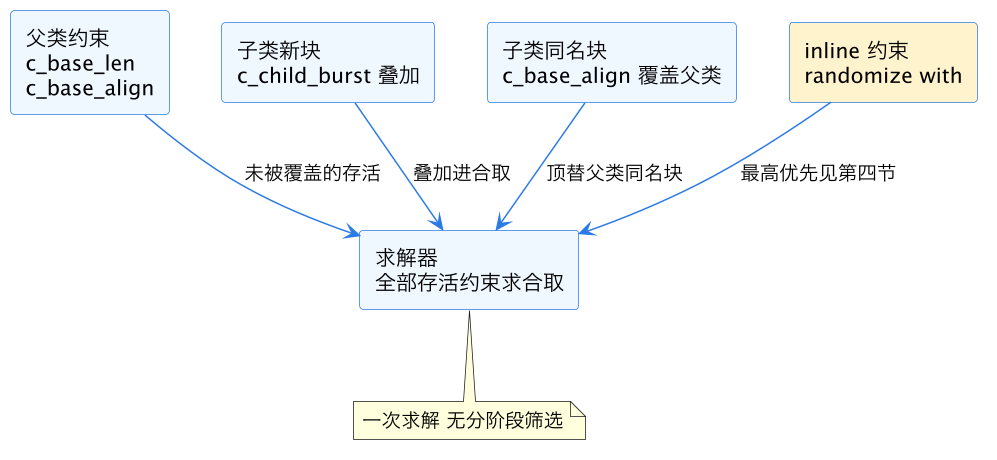
上图是约束汇入求解器的全景。关键观察有两个。第一,覆盖发生在「进求解器之前」——同名替换是类 elaboration 期的静态语义,父类块根本没机会参与。第二,叠加是合取,意味着任何一环加狠了都可能让整式无解:父类限 len < 64,子类新块写 len > 100,两块名字不同、各自合法,合起来无解,randomize 静默返回 0。这类跨层无解在日志里不会告诉你「是哪两个块打架」,排查手法见 约束调试与求解失败排查,核心动作是逐层 constraint_mode(0) 二分定位。
三、变量 override 与约束的关系:别和句柄搞混
一个常见混淆:子类里重新声明同名成员变量,不是 override 而是 shadow——父类变量还在,只是被同名子类变量遮住。如果父类约束块引用的是父类的 len,而测试改的是子类影子的 len,约束作用在「另一个变量」上,随机结果看起来就像约束没生效。LRM 允许这种影子声明(编译器一般给 warning),但在随机类里它几乎总是 bug。
正确姿势是变量只在基类声明一次,子类只动约束。配合 constraint_mode() 可以在运行期整块开关:基类留一个宽松的 c_len,特定测试里 tx.c_len.constraint_mode(0) 关掉它再用 inline 约束接管——这是比同名覆盖更可控的「临时放开」手段,因为测试结束还能开回来,不污染类定义。注意 constraint_mode 按对象句柄生效,只对这一个实例开关,不影响其他实例。
四、soft 约束:继承链上的优先级金字塔
soft 约束是 SystemVerilog 2012 引入的「可丢弃约束」:默认生效,但遇到任何非 soft 约束与之冲突时,soft 被静默丢弃而不是报无解。它解决的是「基类给个默认值,但允许被任何地方推翻」的场景,是写可复用 VIP 的核心工具。
优先级规则记一张金字塔就够:soft 约束之间可以互相丢弃——离调用点越近、越晚定义的 soft 优先级越高;inline 约束里的 soft 能击穿类里的 soft;子类里的 soft 能击穿父类的 soft;而任何硬约束(不带 soft 关键字)无条件击穿所有 soft。
class base_tx;
  rand bit [7:0] len;
  constraint c_def { soft len == 16; }       // 默认值
endclass

class burst_tx extends base_tx;
  constraint c_def { soft len == 64; }       // 同名覆盖,默认改 64
endclass

// 测试里:
tx.randomize() with { len < 10; };           // 硬约束击穿 soft,len 取 1..9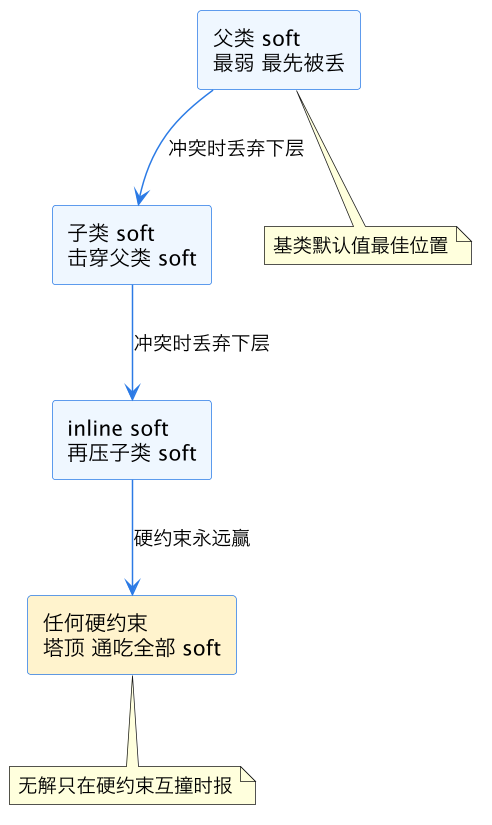
上图是 soft 优先级的四层金字塔。工程用法约定俗成:基类把「合理默认」全写成 soft(对齐、典型长度、合法地址段),子类和测试只需要表达「本场景的特殊性」,特殊性与默认冲突时默认自动让位,谁也不报无解。两个雷要避开:一是 soft 被丢弃是完全静默的,没有 warning,想要可观测就自己加 covergroup 采样确认默认值实际命中率;二是同层多个 soft 互撞时,求解器丢哪个、丢几个属于实现相关,不要把功能正确性赌在同层 soft 的内部顺序上。覆盖验证侧,默认值被击穿的频率本身是个健康指标,可以挂 bins 观察,写法见 covergroup 与 coverpoint bins。
五、实战决策表与常见坑清单
把前三节的语义折成决策表,写代码时对号入座。
| 诉求 | 正确手法 | 错误直觉 |
|---|---|---|
| 子类收紧父类约束 | 新名字块叠加,或同名块写更严区间 | 以为同名是自动求交集 |
| 子类放开父类约束 | 同名覆盖,或测试里 constraint_mode(0) | 在子类里写 len > 0 以为能「解开」 |
| 给默认值但允许推翻 | 基类写 soft 约束 | 写硬约束再靠各处同名覆盖 |
| 单次测试特例 | randomize with inline 硬约束 | 改类定义污染所有测试 |
| 基类留扩展口 | 空约束块占位,子类同名填肉 | 基类不写,子类各写各名无法统一开关 |
最后三个高频坑收个尾。其一,solve ... before 也是约束的一种,参与继承和同名覆盖,随机分布异常时别忘了检查继承链上的 before 链。其二,UVM 工厂 override 换的是类型,约束语义仍按本篇规则走,factory override 后的子类同名块照样顶掉基类块——debug 时先确认打印出来的是哪个类型的约束。其三,inline 约束里引用的变量若在子类被影子化,编译可能过、约束可能挂到错变量上,与第三节的坑同源。
这一篇在知识体系里的位置
本篇属于 chip-design/verification 目录下 SystemVerilog 语言机制长尾线,上游是 SystemVerilog 测试平台基础 与 约束随机验证入门,同线的 约束调试与求解失败排查 负责无解时的二分定位流程;约束写对之后,激励分布是否如预期要靠 covergroup 与 coverpoint bins 采样确认,覆盖漏洞的分诊节奏见 覆盖率驱动测试分诊。
总结
约束继承与重载的全部要义是三句话:同名约束块在子类里是整体替换而非叠加(想叠加就起新名字,想覆盖就同名并确保你真的要覆盖);求解器把继承链上所有存活约束做一次大合取,跨层无解只能 constraint_mode 二分定位;soft 约束按「父类 < 子类 < inline < 硬约束」的金字塔逐层静默丢弃,基类默认值写 soft、场景特例写硬约束,是可复用随机类唯一不后悔的写法。