eMMC 协议验证:CMD/响应时序、数据块传输与 CRC7/CRC16 校验、状态机切换的验证点与 VIP 行为建模
更新时间:2026-10-03。eMMC 控制器是 SoC 里看上去「协议简单」、验证起来坑不少的模块:命令线只有一根、数据线八根,规范却比想象中啰嗦——每条命令配哪种响应、响应里 CRC7 怎么算、数据线上 CRC16 每条线一份、卡在哪个状态才允许接哪条命令、busy 信号什么时候算超时,每一条都是验证点。本站 AMBA AXI UVM 环境 讲过总线协议的通用环境搭建,协议总线验证手册 给过「命令-响应-数据-状态」四段式拆解框架,SV monitor 协议检查器 讲了 monitor 侧怎么落协议规则。这一篇把这套框架落到 eMMC 上:从 CMD/响应时序参数,到数据块传输的两级 CRC,再到卡状态机转移覆盖,最后讲行为级 VIP 怎么建模,一次到位。
本文要回答的问题
- eMMC 一次命令交互的完整骨架是什么,host 与卡各自在哪些时刻驱动 CMD 线?
- N_CR、N_CC、N_ID 这些时序参数对应哪些验证点,busy 与超时怎么验?
- 单块、多块读写时数据线上的 CRC16 和命令线上的 CRC7 各自保护什么,错误注入怎么设计?
- 卡状态机有哪些关键转移路径,状态-命令合法性矩阵怎么转成覆盖率?
- 行为级 eMMC VIP 内部要建模哪些东西,和真实卡的行为差异在哪里?
一、命令交互骨架:一根 CMD 线上的往返
eMMC 物理接口极简:一根时钟 CLK、一根双向命令线 CMD、八根双向数据线 DAT0 到 DAT7。所有交互都由 host 在 CMD 线上发起:host 发出 48 位的命令帧(起始位、传输位、6 位命令索引、32 位参数、7 位 CRC、结束位),卡在规定时钟数内回一个响应帧——多数命令回 48 位短响应(R1/R3/R4/R5 等),CMD2/CMD9/CMD10 这类查询命令回 136 位长响应(R2),里面装着 CID 或 CSD 寄存器的内容。
验证视角下,这一来一回有四个必须盯死的点。第一,CMD 线是双向单线,host 和卡分时驱动,驱动权切换的那几个时钟(host 松手到卡接管之间)线上是高阻,monitor 必须正确处理 Z 态,站内的 sv-2state-4state-xz-propagation 讲的 X/Z 传播语义在这里是刚需。第二,起始位必须是 0、传输位 host 侧必须是 1 卡侧必须是 0、结束位必须是 1——这三个固定位是最便宜的协议检查,却是流片后真抓到过错位 bug 的地方。第三,命令索引与响应里的命令索引必须配对(R1/R4/R5 响应带回命令索引,VIP 要核对「回的这条响应是给我刚发的那条命令的」)。第四,响应内容语义检查:R1 携带 32 位卡状态寄存器,里面的 APP_CMD、READY_FOR_DATA、错误标志位是后续状态机验证的主要数据源。
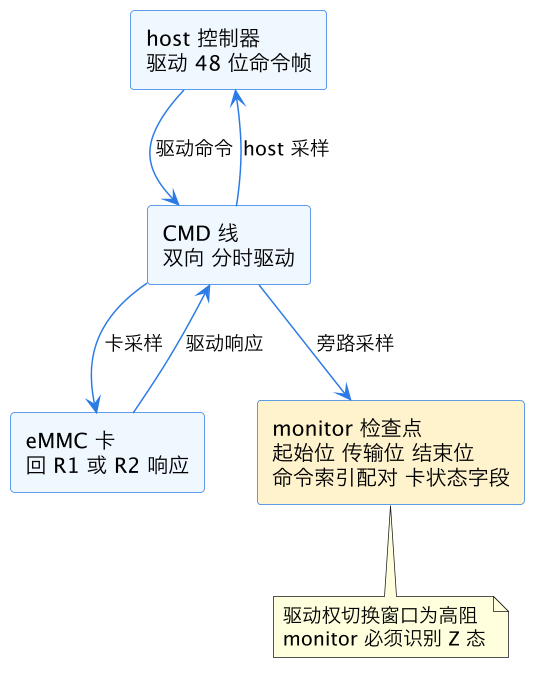
上图是 eMMC 命令交互的最小骨架:host 与卡在 CMD 线上分时驱动,monitor 旁路采样做被动检查。验证环境的一切复杂度都挂在这条骨架上——时序参数约束「什么时候该看到响应」,CRC 保护「看到的内容可不可信」,状态机约束「这个时刻该不该发这条命令」。
二、CMD/响应时序参数:验证点与 busy 处理
eMMC 规范用一组命名时序参数约束命令-响应的时间关系,验证时要把每个参数变成一条断言加一个覆盖点。
N_CR 是从命令结束位到响应起始位的间隔,规范要求 2 到 64 个时钟。小于 2 说明卡响应太快(物理上不可能),大于 64 说明卡违反规范——但对 host 验证来说更重要的是容忍度:你的 host 设计必须能正确接收 N 等于 2 和 N 等于 64 的响应,VIP 要支持在合法窗口内随机化响应延迟,把边界值 2 和 64 设成必打覆盖箱。N_CC 是两条命令之间的最小间隔,8 个时钟;N_RC 是响应结束到下一条命令开始的最小间隔,同样 8 个时钟;N_ID 是卡识别阶段(CMD2/CMD3)的特殊间隔,5 个时钟。这几条的验证价值在于反向:VIP 主动违反 N_CC 发一条「贴太近」的命令,看 host 会不会出错或正确报错,是错误注入用例的经典款。
真正麻烦的是 busy。CMD7 选中卡、CMD12 停止传输、擦除命令这些场景里,卡会拉低 DAT0 线表示「我还忙着」,忙多久取决于卡内部操作(擦除一大片区域可以忙到秒级)。host 设计里必然有 busy 超时逻辑,验证点有三层:busy 在预期窗口内释放,传输正常继续(功能用例);busy 超过超时阈值,host 必须发起错误恢复流程而不是死等(错误处理用例);busy 释放后又立刻发命令,命令间隔满足 N_RC(边界用例)。超时阈值本身也要参数化随机——只测一个固定超时值,等于把超时逻辑的一半丢在验证视野外。
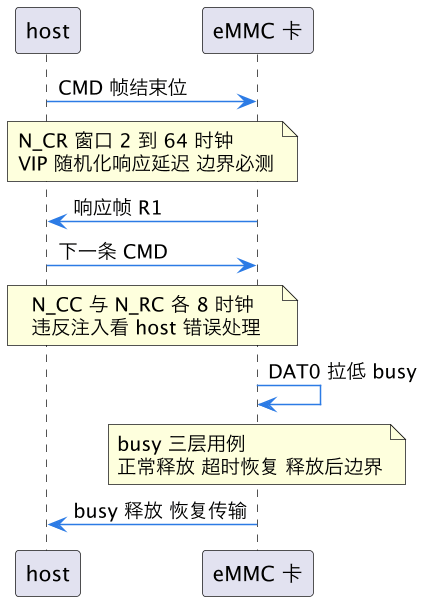
这张时序图把三类时序验证点画在同一次交互上:命令到响应的 N_CR 窗口、命令之间的 N_CC/N_RC 间隔、以及 busy 的三个用例层次。工程上建议把这些参数做成 VIP 配置旋钮,回归里跑「全合法随机」「边界值扫频」「违法注入」三种模式,对应 SVA 断言实践 里「断言查违法、覆盖记合法」的分工。
三、数据块传输与 CRC7/CRC16:两级校验各管一段
eMMC 的错误检测是两级分工。命令线上,命令帧和短响应帧末尾的 7 位 CRC(CRC7,多项式 x^7+x^3+1)保护帧本身,host 和卡各自计算比对,不匹配就按规范走错误流程(卡对 CRC 错的命令静默丢弃,host 侧要检测「命令发出去了但没响应」的超时)。数据线上,每个数据块(512 字节块长为例)在每条 DAT 线末尾各跟一份 16 位 CRC(CRC16,多项式 x^16+x^12+x^5+1)——注意是每条线独立一份,8 线模式下一个块带 8 份 CRC16,单线模式下只有 DAT0 上一份。写操作时卡收到数据块后在 DAT0 上回一个 CRC 状态令牌(010 表示收对了,101 表示 CRC 错),读操作时 host 自己验 CRC16 错了要发起重读。
验证点的设计要顺着这个分工走。CRC7 侧:注入命令帧 CRC 错误,卡必须不响应、不执行(写命令绝不能写下去),host 必须检测到无响应超时;注入响应帧 CRC 错误,host 必须按 CRC 错误处理而不是采信响应内容。CRC16 侧:写路径注入数据线某一位翻转,卡必须回 101 状态令牌,host 必须重发或报错;读路径 VIP 发一个 CRC16 算错的数据块,host 必须检测到。这里有个高频翻车点:只注 DAT0 测过就以为 CRC 逻辑全对了——8 线模式下每条线的 CRC16 是独立计算的,设计里 DAT3 那一路 CRC 计算有错,只注 DAT0 永远抓不到。覆盖点必须按线分解,8 条线每线一个 bin。
| 校验级 | 位置 | 多项式 | 错误注入 | 期望行为 |
|---|---|---|---|---|
| CRC7 | 命令帧末尾 | x^7+x^3+1 | 翻转命令 CRC 位 | 卡静默丢弃 不执行 |
| CRC7 | 短响应末尾 | x^7+x^3+1 | VIP 发错 CRC 响应 | host 按 CRC 错误处理 |
| CRC16 | 每块每 DAT 线 | x^16+x^12+x^5+1 | 写数据翻转某位 | 卡回 101 状态令牌 |
| CRC16 | 读数据路径 | 同上 | VIP 发错 CRC 块 | host 检测到重读或报错 |
| 状态令牌 | DAT0 写响应 | 无 | VIP 回非法令牌值 | host 按协议错误处理 |
多块传输(CMD18/CMD25)在单块之上又加了一层:CMD23 预设定块数后,块数不匹配(host 发的块数和预设不符)是经典 bug 源;CMD12 停止命令在多块读中途插入,验证「停在哪一块、停之后状态机落在哪」。错误注入用例里还要覆盖「多块传输中间某一块 CRC 错」——卡是继续收后续块还是立即停,规范有明确定义,VIP 行为模型必须与规范逐条对齐。
四、卡状态机:状态-命令合法性矩阵即覆盖矩阵
eMMC 卡内部维护一个明确的状态机:idle、ready、identification(ident)、stand-by(stby)、transfer(tran)、data、sending-data、receive-data(rcv)、programming(prg)、disconnect(dis)、bus-test、inactive。每条命令只在部分状态下合法——CMD7 在 stby 状态把卡选进 tran,在 tran 状态把卡踢回 stby;CMD17 单块读只在 tran 合法;卡进入 prg 状态期间除了查询状态和停止类命令其他都不该来。
这个状态机给验证提供了两份天然资产。第一份是转移覆盖:把「状态 A 经命令 C 转移到状态 B」定义成 cross 覆盖点,规范里所有合法转移必须全部打到,站内的 FSM 状态转移验证 和 sv-fsm-coverage-assertions 讲的就是这套方法论,eMMC 是教科书级的应用场景。第二份是违法矩阵:状态-命令组合里所有「不合法」的格子,逐格注进去看卡的行为——规范要求卡对非法命令要么忽略要么置状态寄存器错误位,host 侧则要验证「我发了合法序列,但卡(VIP 扮演的)回了个状态错,我的驱动流程能不能正确恢复」。
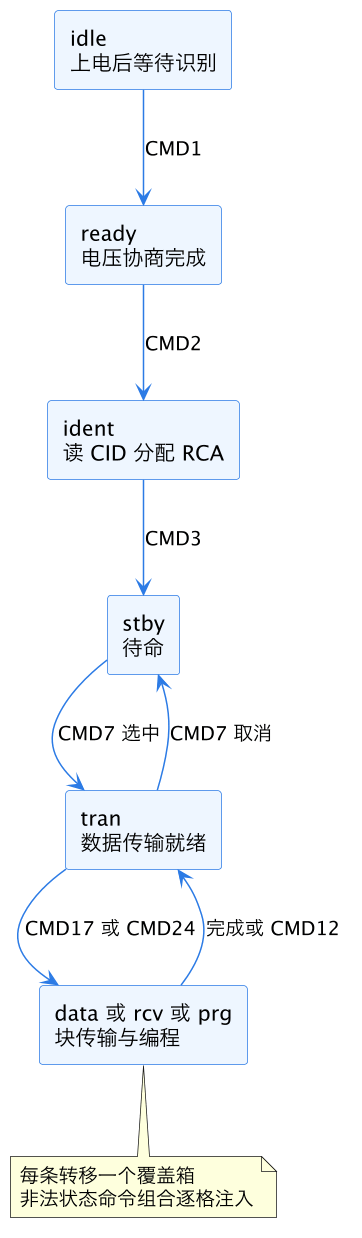
上图是卡状态机的主干路径:从 idle 到 tran 的识别链路(CMD1/CMD2/CMD3)是上电后必经之路,CMD7 在 stby 与 tran 之间的双向切换是多卡系统的核心机制,tran 到块传输状态群的进出覆盖所有读写场景。验证计划里这张图要展开成完整的状态-命令矩阵,横向是十来个状态,纵向是全部命令,每格标注「合法转移动作」或「期望错误行为」,然后一半转 cross 覆盖、一半转注入用例。矩阵里没有空白格——空白格意味着有一条命令在某个状态下的行为你没想过,那正是 bug 喜欢藏的地方。
五、VIP 行为建模:仿真一个「足够像」的卡
行为级 eMMC VIP 的本质是「用 SystemVerilog 类仿真一张卡的全部外部可见行为」。内部要建模四块东西。第一是状态机,严格按规范实现,VIP 的配置接口要能查询当前状态(给 scoreboard 用)。第二是寄存器组:CID、CSD、EXT_CSD、OCR、RCA 这一组寄存器决定卡的身份与能力,VIP 必须支持配置成不同容量、不同速度模式(HS200/HS400)的卡,因为 host 的初始化流程会读这些寄存器并据此走不同分支——VIP 只会扮演一种卡,初始化代码的分支覆盖就永远缺角。第三是存储阵列:行为级建模用稀疏存储(associative array 或带 backdoor 的内存模型)而不是真的开几十 GB 数组,读写数据一致性靠 scoreboard 比对,verify-memory-backdoor-scoreboard 讲的 backdoor 预载与比对技巧直接适用。第四是错误注入接口:CRC 算错、响应延迟调大、busy 拉长、状态令牌回非法值,这些注入点要是 VIP 的一等公民 API,不能靠测试用例里 force 信号这种脆写法。
VIP 与真实卡的行为差异要心里有数。行为模型按规范「应该怎样」实现,真实卡有「实际怎样」——比如某些真实卡在特定擦除序列下 busy 时间会抖动、HS400 模式切换对时序的余量要求比规范字面更紧。所以 VIP 验证通过不等于产品无风险,它保证的是 host 逻辑与规范的一致性;和真实卡的互操作问题属于原型验证与硅后阶段的事,emulation 原型仿真选择 讨论过这层分工。VIP 开发本身的通用纪律(配置对象、事务粒度、check 与 coverage 内建)可以对照 VIP 开发检查单 和 VIP 集成自研权衡 两篇。
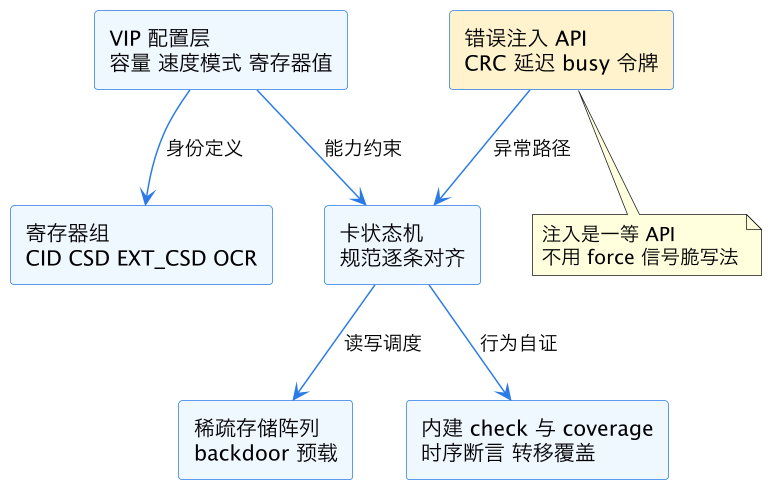
上图是行为级 VIP 的内部构成:配置层决定「扮演哪张卡」,状态机、寄存器组、存储阵列三块构成行为本体,错误注入 API 和内建检查是自证能力的两翼。落到 UVM 环境里,VIP 侧 monitor 把命令与数据事务广播出来,host 侧的行为进 scoreboard 比对(多块乱序场景参考 scoreboard 乱序匹配),功能覆盖交给订阅者组件按 uvm_subscriber 覆盖收集器 的模式收集——状态转移 cross、CRC 按线 bin、时序参数边界箱,全部挂进验证计划逐条追溯。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录下协议验证线的一篇,主关键词 eMMC 协议验证。方法论上承接 协议总线验证手册 的四段式拆解,与 AMBA AXI UVM 环境、verify-ddr-training-sequence 互为兄弟篇——分别落在总线协议、存储接口训练序列、块存储协议三类对象上。状态机验证方法与 FSM 状态转移验证、sv-fsm-coverage-assertions 直接衔接;时序断言写法参考 02-sva-assertion-practice 与 sva-axi4-read-channel-checks 的同类模式;VIP 工程纪律见 VIP 开发检查单 与 VIP 集成自研权衡。
总结
eMMC 协议验证的核心是把一根 CMD 线上的命令-响应握手拆成四层可验证对象:时序层用 N_CR/N_CC/N_RC 参数约束响应窗口与命令间隔并配合 busy 的三层用例(正常、超时恢复、边界),校验层用 CRC7 保护命令与短响应、用按 DAT 线分解的 CRC16 保护数据块并以 101 状态令牌闭环写路径,状态层把卡状态机的合法转移全部转 cross 覆盖、把非法状态-命令组合逐格注入,模型层用行为级 VIP 建模状态机、寄存器组、稀疏存储与一等公民的错误注入 API——四层各打各的覆盖箱,合起来才构成「host 与规范一致」的完整证据链,而与真实卡的互操作差异留给原型与硅后阶段收口。