FlexRay 静态时隙验证:TDMA 静态段时隙分配的协议一致性速查
更新时间:2026-10-08。FlexRay 静态时隙验证要回答的问题是:一个通信控制器是不是真的只在分给自己的时隙里说话。FlexRay 是车载安全关键总线(线控制动、转向),静态段采用 TDMA(时分多址)机制——通信周期切成固定数目的静态时隙,每帧的发送时刻由 slot ID 和周期计数唯一确定,不容许 CAN 那样的随机仲裁。这意味着验证的重心不在「抢不抢得到总线」,而在「时隙边界是否被严格守住」:早发一拍会撞上前一个时隙的帧,晚发一拍会把自己的帧截断。这一篇是 L 层速查。总线协议验证的通用套路见 协议总线验证手册,CAN 侧的对照经验见 CAN 错误帧验证。
本文要回答的问题
- FlexRay 通信周期里静态段、时隙、macrotick 的层次关系怎么建模?
- FlexRay 静态时隙验证中,一个静态时隙内部要逐拍检查哪些信号?
- 时隙归属错误(发错时隙、跨时隙拖尾)有哪些典型故障形态?
- 协议 checker 和覆盖率怎么设计,才能把时隙分配钉死?
一、通信周期与时间层次
先统一术语。FlexRay 的时间基准是三级层次:microtick(微拍,控制器本地振荡器分频出的最小时间单位)→ macrotick(宏拍,全网时钟同步算法对齐后的公共时间单位,典型 1 µs)→ communication cycle(通信周期,固定数目的 macrotick 组成,典型 5 ms)。一个周期内又分四段:静态段(static segment,TDMA 定长时隙)、动态段(dynamic segment,事件触发,类似 Byteflight)、符号窗口(symbol window)和网络空闲时间(NIT,时钟校正用)。
静态段被切成 gdStaticSlot 个等长时隙(典型 2-91 个),时隙编号从 1 开始递增,每个时隙归属唯一节点。节点在属于自己的时隙起点(action point,动作点)开始发帧,帧长决定占用多少个 macrotick,时隙末尾留出 channel idle delimiter(信道空闲定界符)作为缓冲。验证前先把 spec 里这几个参数抄进配置表:gdStaticSlot(时隙数)、gdActionPointOffset(动作点偏移)、gdMacrotick(宏拍宽度)、每个节点的 slot ID 分配表——后面所有断言的时间基准都从这张表推算。
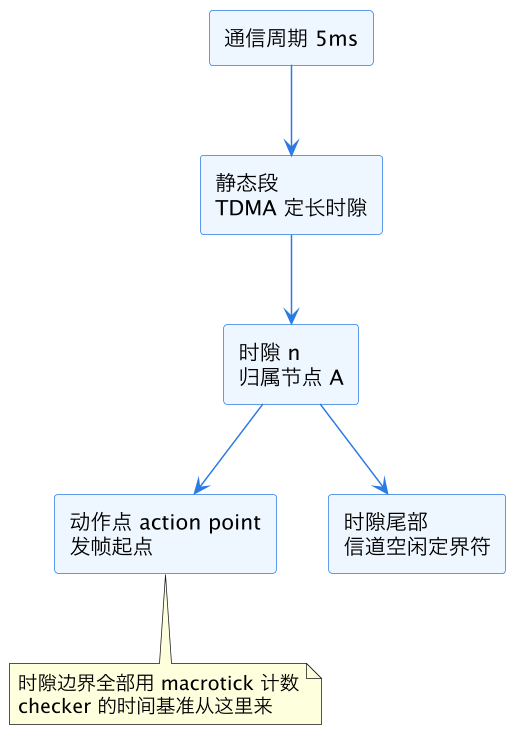
上图把周期到发帧点的层次压成一条链:周期切出静态段,静态段切出时隙,时隙内部的 action point 才是帧的真正起点,时隙尾部的空闲定界符是留给帧拖尾的缓冲。这张图的意义在于,checker 的每一个时间断言都能对应到链上的某一级——「帧必须在时隙 n 的 action point 之后启动」对应第三层,「帧必须在空闲定界符之前收完」对应第四层。
二、一个静态时隙内的检查清单
FlexRay 静态时隙验证的第一组用例,是把单个时隙内部的帧结构逐字段钉死。一个静态帧从传输启动序列(TSS,低电平前缀)开始,依次是帧起始序列(FSS)、字节起始序列(BSS,每字节前都有)、帧头(5 字节:指示位、帧 ID、负载长度、头 CRC、周期计数)、负载(0-254 字节,偶数)、帧尾 CRC(24 位)、帧结束序列(FES)。逐拍观察时的核心检查项:
- 时隙起点对齐:TSS 的下降沿必须落在本时隙 action point 的容差窗口内(通常 ±1 macrotick,由时钟同步精度决定)。
- 帧 ID 与时隙归属一致:帧头里的 frame ID 必须等于本时隙配置的 slot ID;在时隙 7 里收到 frame ID=9 就是协议违规。
- 周期计数正确:帧头 cycle count 字段必须与全网周期计数器一致,验证时故意跑到周期回绕(0 和最大值)两个极端。
- 长度与负载一致:payload length 字段是字(word,2 字节)为单位,实际负载字节数必须是其两倍;负载长度超过静态段配置上限要拒绝。
- 双 CRC 独立:头 CRC(11 位,算头字段)和帧尾 CRC(24 位,算头加负载)算法和初值不同,要分别注入错误验证各自的检出能力。
这里还有一个容易漏掉的细节:FlexRay 是双通道总线(通道 A 和通道 B),节点可以只接单通道也可以双通道冗余。静态帧可以在 A、B 或双通道上发送,验证时如果 DUT 支持双通道,每一条时隙断言都要在两个通道上分别成立,且两通道上的帧内容必须逐位一致——双通道内容分叉是另一类真实 bug,根因通常是发送侧两条数据通路共用缓冲区的读指针管理出错。单通道配置的退化场景也要单独测:只在通道 A 上挂 monitor,通道 B 侧不得出现任何发送活动。
时隙拖尾是最值得单独圈出的边界:帧的 FES 结束沿必须早于时隙末尾的空闲定界符起点,留出的缓冲不能为负。真实项目里踩过的坑是负载长度配置和时隙宽度不匹配——帧本身合法、CRC 也对,但帧比时隙长,FES 侵入下一个时隙,下一个节点在 action point 发现总线非空闲,触发冲突标志。checker 里这条要写成硬断言:FES 完成时刻小于时隙尾界。
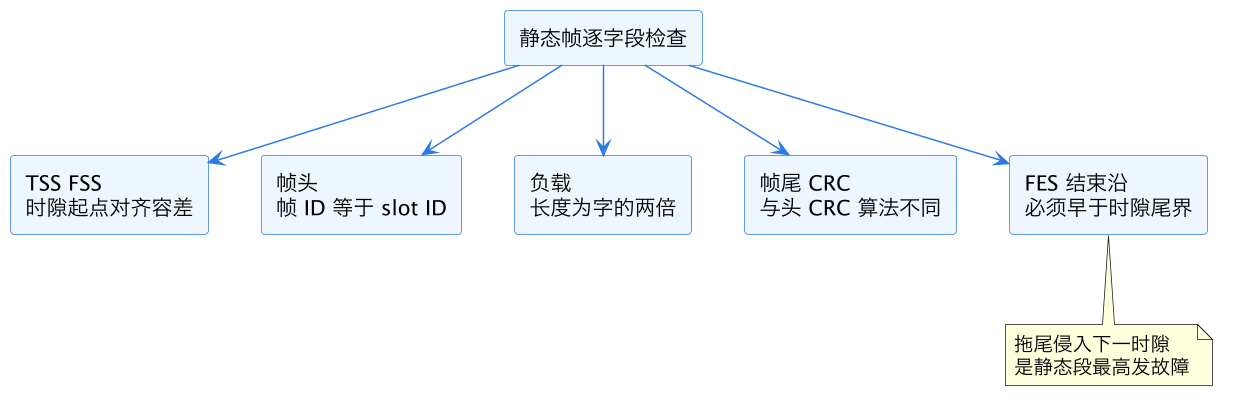
上图把时隙内的五项检查按时序排开:起点对齐管「来得准不准」,帧头管「是不是我的时隙」,负载与 CRC 管「内容对不对」,FES 边界管「走得干不干净」。五项全部过了,这个时隙才算验证闭环。
三、时隙归属错误的故障形态
静态段的 bug 高发区不在帧内部(CRC 能兜住大部分位错),而在时隙分配本身。三种典型形态:
- 发错时隙:节点的 slot ID 配置寄存器被写错或复位后未正确装载,在时隙 5 发出本该在时隙 9 的帧。总线上的表现是两个节点在同一时隙发帧(真 slot 5 的节点也在),monitor 看到帧头损坏或 CRC 错。验证用例:随机扰动 slot 配置后重启,检查 DUT 是否拒绝在错误时隙发送并报配置错。
- 跨时隙拖尾:负载长度与时隙宽度不匹配(上节已讲)。还有一种变体是 action point offset 配置错——动作点偏移太大,帧起点后移,同样的帧长就会顶到时隙尾界。
- 周期失同步漂移:本地 microtick 频率偏差导致 macrotick 计数漂移,时钟同步机制(用 sync frame 修正)若失效,时隙窗口会逐渐滑离真值,最终撞上邻时隙。这是慢速故障,验证要跑长仿真(数千个周期)并注入频率偏差。
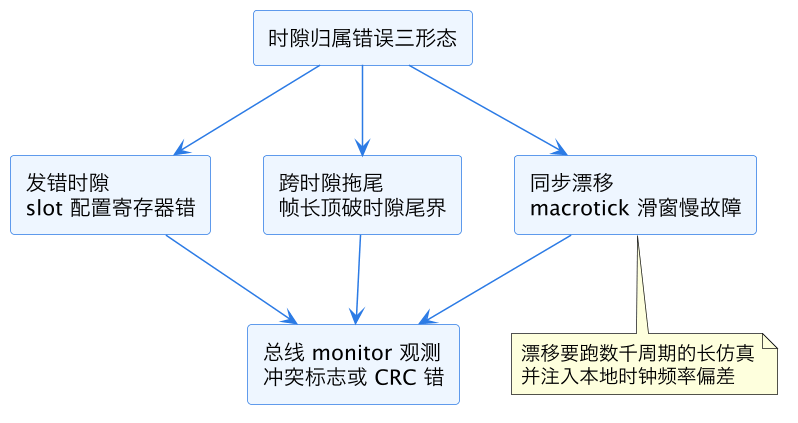
上图把三种形态收敛到同一个观测点:总线 monitor。无论根因是配置错、帧长错还是时钟漂移,总线上的可观测后果都是「时隙边界被破坏」——冲突标志置位或收到损坏帧。这决定了验证策略:monitor 侧做时隙边界的连续守护(任何时隙内出现的帧必须完整落在时隙窗口内),定向用例侧分别构造三种根因去触发它。
三种形态在故障注入时的成本差异也值得记账:发错时隙只需写一次配置寄存器,一条短用例就能覆盖;跨时隙拖尾要扫帧长与时隙宽度的组合空间,用例数量随 slot 数线性增长,建议参数化生成;同步漂移最贵,必须长仿真且要频率偏差模型,建议单独开一个 nightly 回归档位,不要混进每次提交的冒烟里。验证计划里把三档成本写清楚,项目经理才不会在冒烟超时之后砍错用例。
四、checker 写法与覆盖率设计
协议 checker 分两层。第一层是逐拍 SVA 断言,钉死单个时隙内的硬规则;第二层是 scoreboard,按 slot 分配表建期望帧队列,与 monitor 收到的实际帧逐字段比对。断言骨架如下:
module flexray_static_slot_checker
  (input logic mt_clk, rstn, input logic [6:0] cur_slot,
   input logic [10:0] frame_id, input logic tx_start, fes_done,
   input logic slot_end_window);
  // 规则一:发送启动必须落在本时隙窗口内
  a_tx_in_slot: assert property (@(posedge mt_clk) disable iff (!rstn)
    tx_start |-> (frame_id == cur_slot));
  // 规则二:帧结束沿必须早于时隙尾界
  a_fes_before_slot_end: assert property (@(posedge mt_clk) disable iff (!rstn)
    fes_done |-> slot_end_window == 1'b0);
endmodule
规则一的 frame_id == cur_slot 是 FlexRay 静态时隙验证的标志性断言:帧 ID 与时隙号的一致性就是 TDMA 归属的数字化表达。规则二里 slot_end_window 表示「已进入时隙尾部定界符窗口」,FES 在其之后完成即违规。断言的强弱写法注意事项见 strong sequence 写法,完整的 SVA 实践框架见 SVA 断言实践。
scoreboard 侧沿用「配置变化入队、行为推算比对」的标准框架:每个周期开始时,按 slot 分配表把本周期静态段应收到的帧(slot ID、负载长度、周期计数)压进期望队列,monitor 每收到一帧就按 cycle count 和 frame ID 匹配弹出,周期结束队列非空说明漏发、收到表外帧说明多发。这套框架与 UVM sequence、driver 与 scoreboard 的结构完全一致,monitor 的协议解析写法参考 协议 checker 监控器。
scoreboard 里还有一个 FlexRay 特有的比对难点:帧的期望发送时刻不是固定拍号,而是「时隙号换算出的 macrotick 区间」。实现上建议维护一张 slot 到 macrotick 窗口的查表函数,monitor 收到帧时反查窗口归属,先确认帧落在合法窗口内,再做字段级比对——窗口归属错了直接报时隙违规,不必再走字段比对,定位快得多。
覆盖率至少要覆盖四组 bins:每个 slot ID 各发成功一次(slot 覆盖);cycle count 取 0、最大值、回绕沿三个点(周期边界);负载长度取 0、最大值、超过时隙容量三个点(长度边界);故障注入点按第三节的三种形态各算一组。transition bin 的写法见 covergroup transition bins。
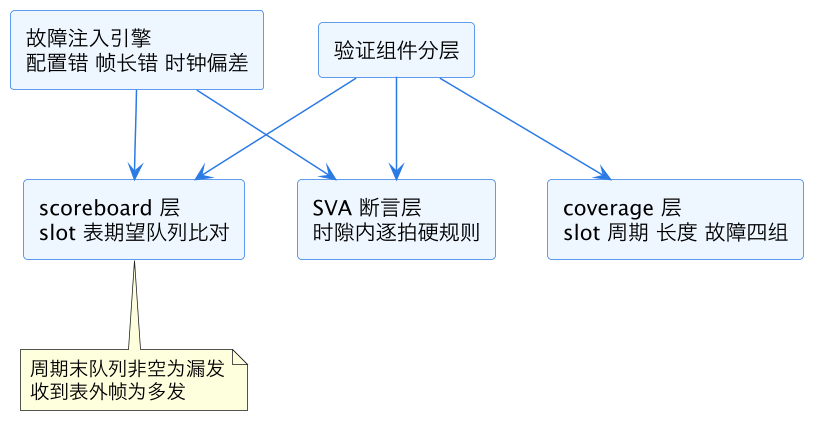
上图是验证环境的整体结构:断言层管时序硬规则、scoreboard 管语义比对、coverage 管完备性度量,故障注入引擎同时向断言和 scoreboard 施压。三层各管一段,重叠的部分(如漏发既会被 scoreboard 抓也会被 cycle count 断言抓)正是交叉验证的价值所在。
五、定向用例清单速查
回归里至少要有这几条定向用例,每条对应一个真实故障现场。用例一:全 slot 表遍历,每个静态时隙各发一帧,checker 确认 frame ID 与时隙号一致——抓 slot 配置错位。用例二:负载长度从 0 扫到时隙容量上限,边界上下各取一点,验证 FES 不越时隙尾界——抓拖尾。用例三:cycle count 回绕周期(最大值到 0)连续观察十个周期,确认帧头周期计数正确回绕——抓计数器位宽 bug。用例四:注入本地时钟频率偏差 ±1000 ppm,跑五千个周期,确认时钟同步机制把时隙窗口漂移压在容差内——抓同步算法失效。用例五:运行中改写 slot 分配寄存器,确认 DUT 拒绝在非法时隙发送并报错,而不是带着错配置硬发——抓「配置改了但行为没拦」的 bug,表现为总线上突然出现陌生 frame ID。用例六:动作点偏移配置取最小和最大值,确认帧起点仍在容差窗口内——抓 action point offset 计算错误。
这份清单的用法是逐条映射到回归配置:前四条进常规回归,第五条(运行中改配置)单独标记为非法激励用例,第六条并入参数扫描。每条用例都要在测试计划里写明「触发哪个 checker 规则、抓哪种历史 bug」,评审时一眼就能看出覆盖闭环缺在哪一环。
静态段的逻辑没有仲裁那么烧脑,但「时隙边界」和「帧 ID 归属」两条线上集中了八成的协议违规。把这两条线的相位和配置空间扫干净,FlexRay 静态时隙验证就算闭环了。
这一篇在知识体系里的位置
本篇是 chip-design/verification 目录的一篇 L 层速查,主关键词 FlexRay 静态时隙验证。它向上承接 协议总线验证手册 的通用总线验证方法论与 协议 DUT 验证组合 的分层策略;横向与 CAN 错误帧验证(仲裁型总线的对照物)、CAN 错误被动状态(错误状态机)、LIN 总线帧校验(主从时隙调度的近亲)同属车载总线验证族;checker 骨架与 SVA 断言实践、协议 checker 监控器 一脉相承。
总结
FlexRay 静态时隙验证的核心是把两件事钉死:单个时隙内的帧行为(TSS 起点对齐 action point 容差、frame ID 与 slot ID 一致、负载长度为字的两倍、FES 结束沿早于时隙尾界),以及时隙分配本身的三种故障形态(slot 配置错位导致发错时隙、帧长顶破时隙界导致拖尾、时钟漂移导致窗口慢滑);用 SVA 断言钉时隙内逐拍硬规则、scoreboard 按 slot 分配表建期望队列做语义比对、覆盖率覆盖 slot 遍历与周期回绕与长度边界三组 bins,再把时钟偏差注入和运行中改 slot 配置做成长仿真定向用例——时隙边界和帧 ID 归属两条线扫干净,TDMA 静态段就不会在车载安全关键场景里撞帧。