FPGA 专家 46:工程案例复盘——高手和新手的差距在排障方法论
本文是
fpga/专家层第 49 篇(收官)。知识点散见全系列,这里只负责把它们串成"肌肉记忆"。系统总览见 FPGA 领域导读。
一、八个浓缩案例
| # | 现象 | 错误直觉 | 真根因 | 一锤定音的手段 |
|---|---|---|---|---|
| 1 | 偶发数据错,时序全绿 | 再优化关键路径 | 多位 CDC 只打两拍,STA 不查异步线 | CDC 工具比对跨域清单 |
| 2 | 同代码换机器构建结果不同 | 工具 bug | generated clock 漏约束,按零延迟布线 | 零 unconstrained 门禁 |
| 3 | 高速链路高温误码 | 速率定高了 | 常温选的均衡最优值高温闭眼+参考钟电源 | 温压矩阵眼扫描选鲁棒点 |
| 4 | 部分量产板偶发启动失败 | 焊接不良 | 配置电源斜坡/上电时序超界、批次叠加 | 多次上电波形叠加+状态码 |
| 5 | DDR 长稳偶发比特错 | 颗粒坏 | 板材批次等长偏差 + ODT 端接裕量不足 | margin 扫描+温压长稳 |
| 6 | PCIe 偶发掉卡 | 接插件 | DMA 描述符缓存未同步,设备读旧值 | dma_sync/屏障审计 |
| 7 | 多片原型随机激励偶发死锁 | RTL 功能错 | 跨片反压环 + 各片复位释放不同步 | 复位树统一+端到端流控 |
| 8 | 现场设备约半年挂一次 | 软件泄漏 | 配置存储器 SEU/位翻转累积 | CRC 刷新+ECC+看门狗 |
(对应方法分别在 CDC/时序签核、SI 裕量、量产烧录、板级 SI、驱动一致性、多板系统、可靠性各篇。)
二、案例共同模式
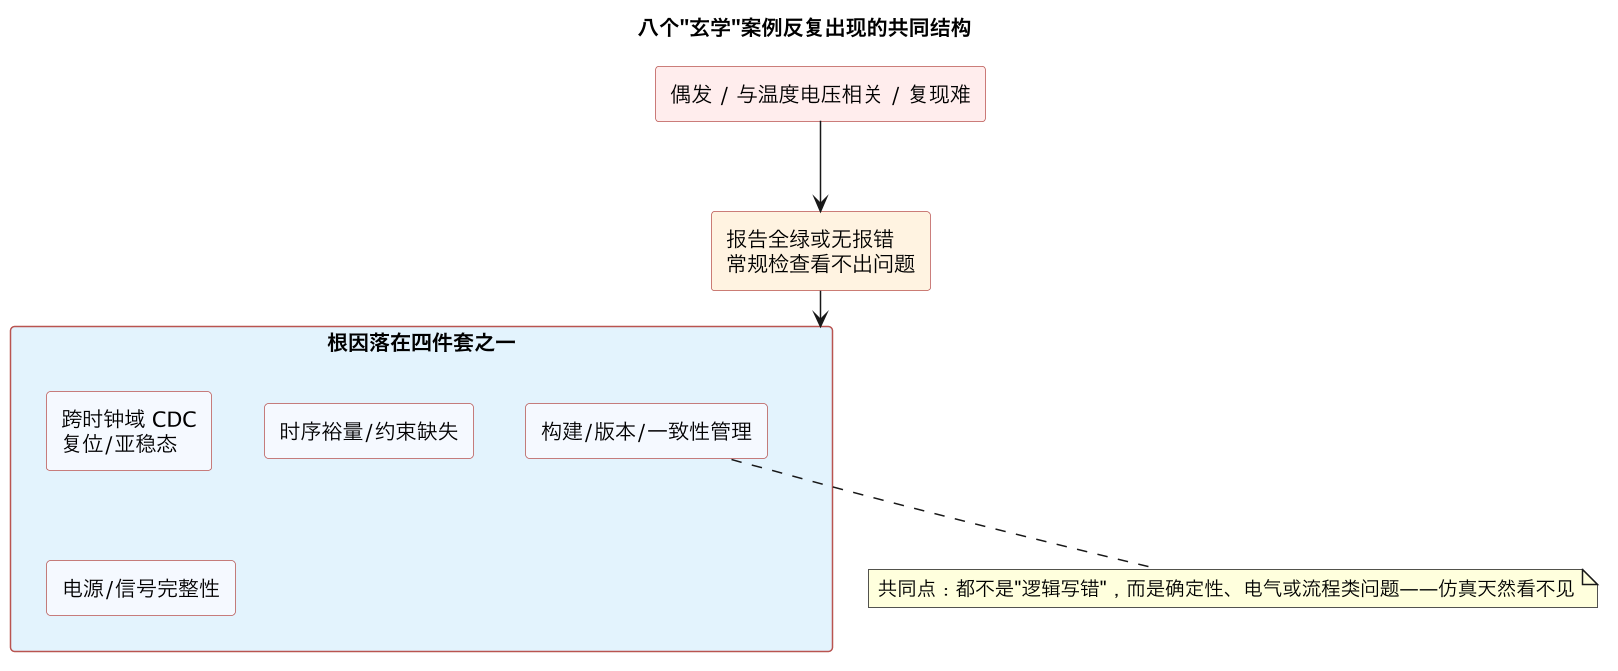
- 报告绿 ≠ 没问题——只说明被检查的路径过了,先问"有没有路径没被检查"。
- 单环境调优埋雷——任何"最优旋钮"都要在温压/批次/版本矩阵里留 margin。
- 概率性故障属于物理层与边界——电源、时钟、CDC、复位、缓存一致性。
- 量产修复必须可检测——设计修复 + 产线 100% 校验缺一不可。
三、通用排障七步法
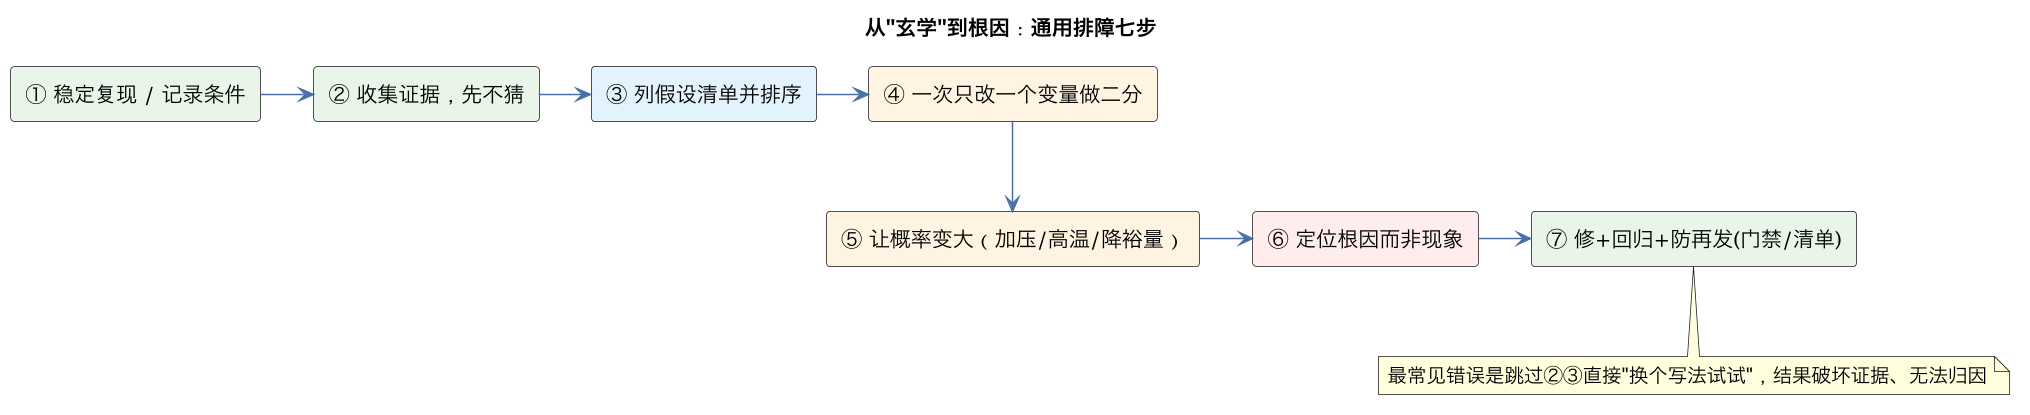
稳定复现 → 二分(版本/配置/环境) → 隔离最小系统(环回/砍模块)
→ 让不可见变可见(ILA/trace/计数器/实测电源时钟)
→ 证伪自己的隐含假设 → 修根因并压力回归 → 固化进清单/CI/BIST
每一步的纪律:一次只变一个变量;证据先于结论;加延时、碰运气重布局不算修复;修完必须能解释"为什么以前偶发、为什么现在必好"。
四、案例一深讲:时序报告全绿的偶发功能错误
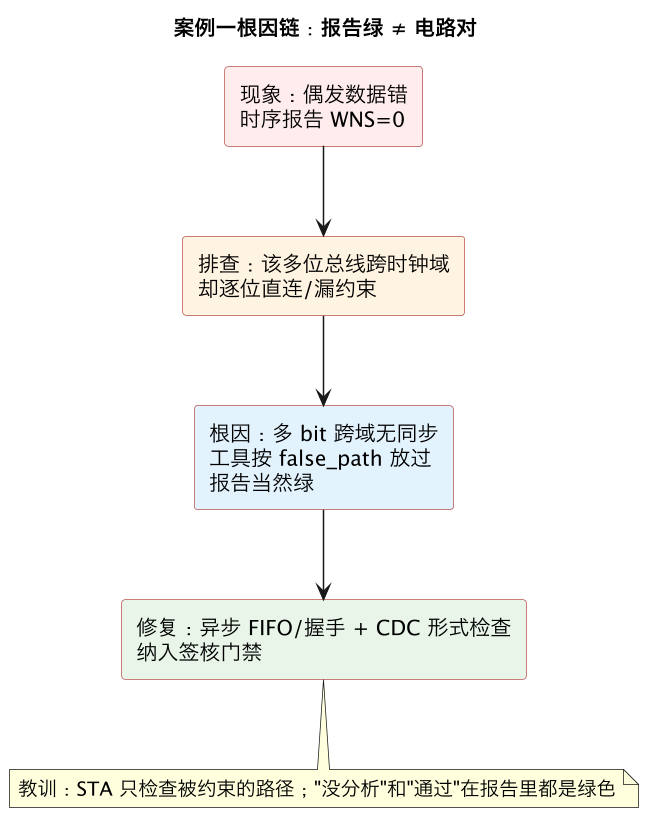
某视频处理板在实验室一切正常,到了客户现场每两三天出现一次花屏,时间与重负载和机箱温度相关。团队第一反应是关键路径时序紧张,反复优化、重新布局布线,违例报告始终为零,故障照旧。真正的排查转折点是给“偶尔出错的配置参数总线”画了跨时钟域图:该总线从配置时钟域进入 250MHz 处理时钟域时,设计者对每一位单独打了两拍。多位总线各走各的同步器,目的域在某一时刻可能采到“旧值和新值的混合体”——比如从 0x0F 变 0x10 时采到 0x1F,配置机因此进入一个源码里不存在的状态分支,后续 DMA 写错地址。STA 默认不分析异步路径,所以时序报告天然“绿”,而同步失败概率随电压降低、温度升高而上升,完美解释了现场分布。
一锤定音的手段不是示波器,而是纪律:用 CDC 检查工具列出设计中全部跨域点,与“标准同步器/异步 FIFO/握手”白名单逐条对账,立刻发现 17 处裸跨域,参数总线只是其中一处。永久修复是把多位配置改为“数据保持 + 脉冲握手”或异步 FIFO(见 专家 38),并把 CDC 结构检查加进签核门禁(见 专家 40)。这个案例最值钱的教训是:“报告绿”只证明被检查的路径过了,排障第一问永远是“有没有路径根本不在检查范围内”。 偶发、温压相关、与数据模式相关这三个特征同时出现时,CDC 应排在嫌疑名单第一位。
五、案例二深讲:换台电脑构建,时好时坏
同一版 RTL,在原工程师的机器上综合出的比特流稳定工作;CI 服务器夜间构建出的版本偶发链路失败,再重跑一次又可能好。怀疑过工具版本、许可证、服务器 CPU,最终定位到约束文件:一个由 PLL 输出的 divide-by-4 时钟只约束了输入时钟,没有写 generated clock。综合和布局布线工具对未约束路径按零延迟、零 skew 的理想连线处理,实际延迟完全取决于每次随机的布局结果——原工程师机器上那次布局恰好让该路径物理延迟够小,换机器、换种子就听天由命。
修复只有两行约束,但机制修复是把“零未约束检查”变成硬性门禁:构建后自动解析时序报告中的 unconstrained 路径数,非零直接红灯(自动化做法见 专家 39、专家 46)。这个案例暴露的方法论缺陷比 bug 本身更典型:团队把“某块板上能跑”当成了时序正确的证据。物理路径的正确性必须由约束完备性保证,布局抽签的成功只是幸存者偏差。 顺带的收获是,加上约束后团队第一次看到那条时钟的真实时序报告,发现它长期只有不到 5% 的裕量——一个潜伏了三个版本的定时炸弹被同一次修复拆除。
六、案例三深讲:高速链路只在高温下误码
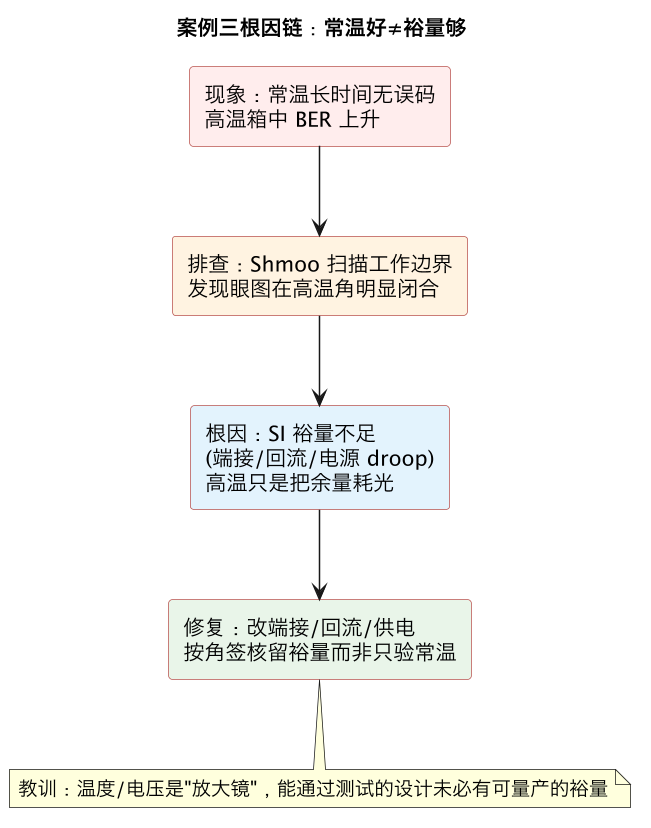
某 25G 链路在常温调试时眼图漂亮、误码率仪器测不出,团队按当时扫描结果把发送预加重和接收均衡定在“眼开最大”的点。进入高温老化后误码率跳到不可接受,降温即恢复,且不同单板的临界温度有明显离散。排查用片内眼扫描在三个温度点重测,发现常温最优点距离高温闭合边界只有很小裕量——温度升高同时改变了通道插损、收发器压摆和时钟抖动,原本最大的眼睛缩成一条缝;进一步测参考时钟电源,发现高温下电源 IC 纹波抬升,吃掉了 CDR 的抖动预算。
正确做法不是在高温重新调一版、把问题转移到低温,而是在冷/常/热乘电压上下限的矩阵上逐点扫描(见 专家 26、专家 42),选择所有工况下都留足裕量的鲁棒区间中心,并把参考钟电源去耦一并整改。这个案例的方法论内核是:任何只在单一环境选出的“最优参数”都是在给批量和季节埋雷;工程参数选的是裕量分布,不是实验室最优点。 团队随后把温压矩阵眼扫描做成产线抽检项,参数选择从个人经验变成了带数据的签核条目。
七、案例四深讲:量产板偶发启动失败
实验室点亮率 100% 的板卡,量产首批出现约 3% 上电后不加载、重新断电再开又往往正常。这类问题不能按单板思路查,先按批次、工位、器件供应商量化失效率找相关性。用示波器长余辉模式叠加几十次上电波形后看到:配置电源的上升斜坡在电容容差和某批次电源 IC 的叠加下偶尔超出 FPGA 数据手册允许范围,初始化偶尔失败;状态引脚回读证实失败板都停在同一个配置错误码。另一个并行发现是烧录工位对 flash 只做抽检校验,个别字节烧错后配置 CRC 在大多数板子上恰好没触发可见故障。
修复是双轨的:设计侧调整电源时序和斜坡控制、增加上电复位延时并让配置失败可自动重试;产线侧把“100% 上电加载校验 + 边界扫描 + flash 烧录后回读比对”设为必检工位(见 专题 04)。这个案例确立了团队处理量产问题的铁律:实验室修复只解决“设计对不对”,量产修复必须同时解决“坏板能不能被拦住”——设计修复加产线可检测性缺一不可。 事后复盘发现,3% 的失败率如果流出到现场,按部署规模折算的返修物流成本是整改成本的上百倍。
八、案例五深讲:DDR 长稳压力下的偶发比特错
某存储加速卡在功能测试中全部通过,进入 72 小时满带宽压力测试后,平均每天出现个位数的 ECC 可纠正错误,偶发不可纠正错误导致测试重置。最初怀疑内存颗粒批次问题,更换颗粒无效。系统性测量先做了 margin 扫描:把读写时序、ODT 阻值、参考电压逐档拉偏,发现某字节组的有效窗口中心明显偏离其余组;再查板级实物,该字节组的等长绕线因过孔避让在一批板材的介电常数偏差下恰好越界,训练算法在常温选出的中心点吃掉了本该留给批次离散的裕量,温度一漂移就踩边。
根因是两个因素的乘积:物理裕量不足加训练配置没有对最差字节组兜底。修复包括板级改版修正等长与参考电压去耦、固件在训练后增加逐组窗口宽度校验(窗口过窄直接判 fail 而非带病上线),并把长稳压测加进出厂流程。方法论上,存储接口的“能训练通过”与“在批量、温压、老化下有足够窗口”是两回事(见 专家 26),验收必须看 margin 分布而不是单点 pass。这个案例也印证了一个反复出现的规律:偶发比特错几乎从不只是“颗粒坏了”,它总是时序裕量、电源完整性、训练策略三者之一或其组合在边界上。
九、案例六深讲:PCIe 偶发掉卡与缓存一致性
某服务器加速卡在低负载下稳定,高吞吐 DMA 时偶发链路复位重连,主机日志记录完成超时。硬件团队反复检查 SerDes 信号完整性没有结论,软件团队认为“驱动一直这么写的”。最终在驱动评审中发现:CPU 侧更新 DMA 描述符环后只写了普通内存,依赖编译器顺序而没有任何写屏障或缓存刷新操作;在该服务器架构上,设备与 CPU 缓存不保证对描述符内存的即时一致性,设备偶尔通过总线读到旧描述符,环指针与内容对不上,触发控制器保护性复位。现象随负载变,是因为高负载把“写缓冲尚未下刷”与“设备取描述符”两个事件压缩到了竞争窗口里。
十、案例七深讲:多 FPGA 原型随机激励下的偶发死锁
某多 FPGA 原型平台(架构见 02 多 FPGA 原型系统 ASIC 分区/TDM)跑确定性向量全部通过,切换到随机背靠背激励后平均半小时挂死,各片停在不同位置。逐层环回先排除了单芯片逻辑:单片模式永不复现。跨片抓 trace 后看到两个叠加问题:其一是跨片反压构成了环——A 片等 B 片的 credit,B 片的 credit 释放路径又经过 A 片上的一个满 FIFO,随机激励让两侧同时占满形成循环等待,这本质是端到端流控设计缺陷而非“偶发硬件怪象”;其二是各片异步 FIFO 的复位释放由不同板上的复位芯片分别产生,上电时刻差可达毫秒级,极端情况下下游已开始接收、上游仍在复位,残留在片间连线上的数据把状态机带进边角。
永久修复分两半:流控上打破环依赖,改为带端到端信用计数的非循环方案,并对“所有队列同时满”做注入演练(设计方法见 专家 43);复位上建设统一复位树——所有片间 FIFO 和链路状态由同源、按确定顺序释放的复位编排控制,释放后先做链路训练再放行业务。这个案例说明多板/多片系统的死锁几乎都源于“每个局部模块单独看都正确”,只有画出跨模块的资源等待图和复位时序图才能看见。随机激励不是制造问题,而是把设计里本来就存在的循环依赖逼出来——能被压力测试逼出来是幸运,流到现场才是灾难。
十一、案例八深讲:现场设备半年一次的无响应
某部署在偏远机房的设备大约每半年挂一次,无规律、无法远程复现,重启即恢复,软件内存分析和日志都没有异常。这类“半年一挂”的故障在实验室按原频率复现要等数年,排查的第一步必须是放大概率:审视所有“罕见但随时间累积”的机制——内存泄漏会重启恢复且软件可查;而配置存储器的单粒子翻转/闪存位翻转随时间累积、不留软件痕迹(机理见 专家 21)。给现场设备升级了带配置 CRC 周期巡检和帧计数的固件后,下一次挂死前果然记录到配置帧校验异常,证实 SEU 累积改变了片内配置位,把某个状态机的行为缓慢推偏,最终在特定流量下锁死。
修复是分层的:开启器件的周期性配置刷新(scrubbing)与 ECC,关键状态机加三模冗余或合法状态守卫,板级独立看门狗在心跳停止时强制重配,并把所有刷新/纠正事件计入遥测(观测体系见 专家 45)。这个案例的方法论价值在于它示范了不可复现故障的处理原则:不要试图原样复现,而是按“随时间、随辐射剂量、随擦写次数累积”的物理机制列假设,用专门的监测手段让下一次故障自己留下证据。 对部署量大、不可上门的产品,把“设备挂死前最后经历了什么”设计成必然可查,是可靠性工程的及格线。
十二、收官:永远敬畏三件事
时钟(约束全、分布稳)、电源(时序与纹波)、跨域(CDC 与复位)。绝大多数教科书之外的血泪,都在这三者交界处。 修复是严格的一致性纪律:描述符与共享数据结构放在一致性 DMA 内存或按架构要求执行显式 flush/屏障,门铃(doorbell)写必须排在所有描述符写之后并有内存屏障封死顺序(驱动侧完整纪律见 专家 29)。这个案例的排障难点在跨域:根因既不在“FPGA 逻辑”也不在“硬件板”,而在软硬件对内存模型的隐含契约上——任何一方单独看自己的代码都“没错”。它教会团队:凡是共享内存、DMA、门铃这类跨软硬边界的机制,必须有书面的内存序契约,评审时逐屏障对账,而不是依赖“在我的机器上没事”。 这也是“证伪隐含假设”七步法的标准应用场景——没人验证过“写下去设备立刻看得见”这个从未写明的假设。
十三、排障方法论深讲:复现、二分与“让概率变大”
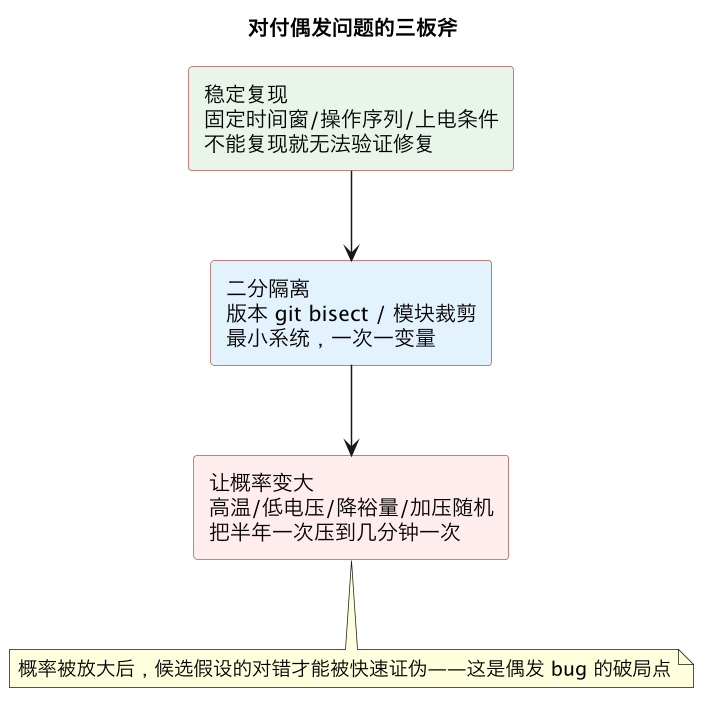
七步法里最难做好的是第一步——稳定复现,因为本系列的案例几乎全是概率性故障。新手面对偶发问题的典型反应是“等它再出现”,高手做的是主动设计实验放大概率。放大概率有四条常用路径:应力路径(拉偏温度和电压、把时钟微调向临界、提高翻转率、塞满所有队列),把几小时一次压到几分钟一次;确定性路径(用固定 seed 重放随机激励、录制现场流量回放到仿真和原型,见 05 原型到硅后衔接 pre/post-silicon 协同/errata),把概率事件变成必现用例;时间压缩路径(去掉无关流量只保留可疑交互、把业务周期加速),缩短每次观察的墙钟时间;观测路径(在等复现之前先加好计数器和 trace,见 专家 45),让下一次出现时必然留下证据。复现实验本身要可记录:环境、版本、seed、持续时间和结果都登记,否则团队会在“我记得复现过”上空转。
二分法的纪律是“每次只动一个变量”,变量空间通常是三个维度的笛卡尔积:版本维用 git bisect 在提交历史上定位引入点(前提是每个提交都能独立构建,这正是 CI 的价值,见 专家 46);配置维逐个开关功能、调整参数、改变时钟和拓扑;环境维更换板卡、线缆、电源 IC 批次、对端设备型号、温度电压条件。二分成立的前提是有快速判据——因此先花时间做一个能自动判定 pass/fail 的最小测试,比立刻开始试错更划算。当三个维度各自的二分都指向同一个子系统时,根因范围通常已经缩小到可以逐信号审查的程度。整个过程最反直觉的经验是:花在“让故障可稳定、可快速、可自动地出现”上的时间,几乎总是整个排障周期里回报最高的投资;跳过这一步直接猜原因,是排障耗时失控的头号来源。
十四、排障方法论深讲:最小系统、证据先行与假设清单
第三步分层隔离的本质,是把一个“系统级玄学问题”降维成一个“模块级物理问题”。常用的隔离手段有固定的优先级:先做环回——SerDes 从 PMA 内环、PCS 外环到板级外环逐级排除,十分钟就能把问题归到芯片内、板级通道还是对端;再做砍肢——逐个摘掉外设、子模块、非必要时钟,每次摘完重测,找到“摘掉就好”的那个边界;然后做替换——好板坏板对调器件和线缆(注意多变量污染,一次换一件),用统计相关性区分板、片、固件;最后做最小激励——只跑触发问题的最短事务序列,把系统噪声清零。多 FPGA/多板系统还要加一条:先在单芯片/单板模式复现,复现不了就说明根因在跨片边界(流控、复位、时钟,见案例七)。隔离过程中留下的每一条“问题不在这一层”的结论,和“问题在这一层”同样值钱,它们是排除法的资产,要写进故障单。
第四步“让不可见变可见”和第五步“证伪假设”其实是一体两面:人只能基于看得见的东西建立假设,而 FPGA 系统里绝大多数关键状态默认不可见。纪律上要求先布证据再下结论——在抓波形、拉计数器、量电源时钟之前,不允许提“可能是某某坏了”的修复方案,因为没有证据约束的假设会直接导向“加个延时试试”“重布线碰运气”这类伪修复。具体操作是让每个排障者写下一份假设清单:我认为系统行为依赖哪些前提(“这两个时钟同源”“DMA 内存是一致的”“复位一定先于业务释放”“这个 FIFO 不会满”),然后为每条前提设计一个能证伪它的观察。根因几乎总是藏在某条从未被验证、甚至从未被意识到的前提里(案例六的缓存一致性就是典型)。最后两步——修根因和固化——的验收标准也很具体:修复必须能完整解释三个问题:为什么会发生、为什么以前偶发、为什么现在必好;解释不了“偶发”的修复大概率只是改变了概率,故障会换个马甲回来;而固化(lint/CDC/时序门禁、CI BIST、产线检测、设计 checklist 更新,见 专家 39、专家 40)才是案例的真正产出——一个没被固化的教训,只是一段故事;固化了,才是组织能力。
十五、案例的统计学:为什么这八个坑会反复出现
收官之前值得回答一个更深的问题:为什么不同行业、不同团队、相隔多年的项目,反复踩的几乎是同一批坑?答案藏在这些案例的共同结构里,它对“如何不再踩坑”有直接指导意义。第一,它们全在自动化检查的盲区里——CDC 是 STA 盲区(案例一),漏约束是时序报告盲区(案例二),缓存一致性是软硬件各自评审的盲区(案例六),SEU 是功能测试的盲区(案例八)。人会反复踩进看不见的边界,因此组织层面的应对不是“更仔细”,而是消灭盲区本身:让 CDC 工具、零未约束门禁、内存序契约评审、刷新与遥测把这些区域照亮(工具化方法见 专家 39)。第二,它们都需要两个以上条件同时成立才触发——温压变化加参数选点、批次容差加上电时序、高负载加缓存竞争、复位差加跨片数据。单条件测试永远通过,所以常规验证给人“没问题”的虚假信心;只有应力矩阵、长稳压测、随机背靠背这类组合条件测试才能触发,而这类测试在进度压力下最常被砍——这就是坑反复出现的管理学原因。
第三,它们的修复在早期极便宜、在现场极昂贵:一行同步器、两行约束、一份检查清单,在设计阶段是分钟级成本;同样的缺陷流到产线是返修,流到现场是事故。这组案例的经济学高度一致,却要靠事故才能被组织真正记住。第四,它们都惩罚“想当然”的心智模型:报告绿不等于路径都被查、常温好不等于全温区好、仿真过不等于系统不死机、能重连不等于没问题。好工程师与普通工程师的差距,最终就体现在对“想当然”的警惕程度上。由此可以推出一条简单的团队防御策略:把这八个案例(以及自己项目的新增案例)做成新工程师培训和设计评审的固定清单,每条配一条“在我们流程里由哪个门禁/检查负责”,责任人空缺的条目就是下一个事故候选。案例复盘的终点不是感动和感慨,而是让组织的默认流程假设这些坑一定会再被某个新人、某次赶工踩中,然后让流程在缺陷到达现场之前拦住它。敬畏时钟、电源、跨域,本质上是敬畏“物理世界不看你的意图,只看你实际约束了什么”。
总结
FPGA 高手的分水岭不是知道多少 IP,而是面对"偶发、换环境、量产分布"时的方法论:用复现和二分缩小战场,用环回和观测拿到证据,用证伪假设找到根因,再把教训焊进签核清单、CI 和 BIST——让同一个坑永远只踩一次。